
ghes-cve-scanner
 isagoakira/ghes-cve-scanner
扫描 GitHub Enterprise Server 实例以检测 CVE-2026-3854 和 CVE-2026-4821,提供基于版本的检测功能,支持批量扫描和多种输出格式。
cloud-infrastructure-securitydefensive-toolsvulnerability-scanners+2
isagoakira/ghes-cve-scanner扫描 GitHub Enterprise Server 实例以检测 CVE-2026-3854 和 CVE-2026-4821,提供基于版本的检测功能,支持批量扫描和多种输出格式。
 hackervlogofficial/cve-2026-23918
这是一款用于安全审计的主动式工具。对于您的 GitHub 仓库,您需要一个能够突出其安全性(非侵入性)及其对系统管理员特定实用价值的描述。
 tailwindrg/cve-2026-0300-audit
CVE-2026-0300(PAN-OS User-ID 认证门户暴露)的只读审计工具
 srozb/reditrap
最小化 Redis 蜜罐,用于检测 RediShell(CVE-2025-49844)漏洞利用。
 shahidmallaofficial/cpanel-cve-2026-41940-fix
针对通过CVE-2026-41940被入侵的cPanel/WHM服务器进行一次性检测与修复,包括IOC检查、恶意软件清理、C2阻断及补丁修复。
 rav1010/cve-2026-27636
被动侦察与指纹识别工具,用于检测 FreeScout 部署并分析与 CVE-2026-28289 相关的暴露情况,帮助研究人员和防御者了解真实世界中的实例暴露。
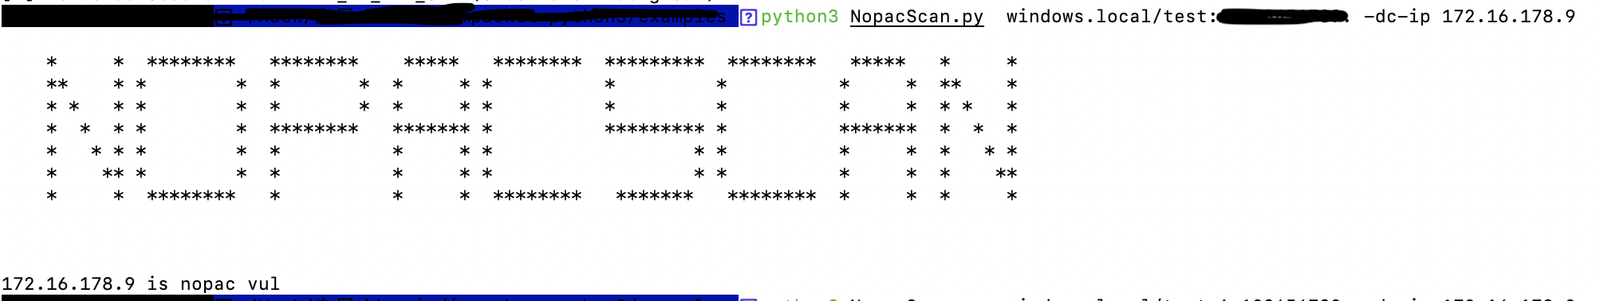 knightswd/nopacscan
扫描Active Directory域控制器,通过查询DNS获取所有DC并分析PAC结构中0x10类型,检测CVE-2021-42287和CVE-2021-42278,相比LDAP/SAMR方法提高了检测准确性。
 gopinaath/cve-2025-49844-discovery
审计 AWS ElastiCache Redis/Valkey 集群的网络暴露情况,跨多个账户和区域检查 VPC、子网及互联网网关路由。
 danindiana/cve-2026-32746-mitigation
CVE-2026-32746 的自动化缓解工具,提供原子回滚、多防火墙支持(UFW、firewalld、nftables、iptables),以及针对 Linux 系统的纵深防御修复。
 cybrdude/cve-2026-1731-scanner
# CVE-2026-1731 被动漏洞扫描器 — BeyondTrust RS/PRA 预认证 RCE(CVSS 9.9)。仅限教育与防御用途。
 cyberdudebivash/cyberdudebivash-5g-core-key-rotation-ghost-admin-auditor
生产级工具,用于检测与修复 CVE-2026-0622(5G 核心软件中的 Ghost Admin 权限提升与主密钥泄露)。
 cozystack/copy-fail-blocker
BPF-LSM 针对 CVE-2026-31431(Copy Fail)的缓解措施——在集群范围内拒绝 AF_ALG 套接字创建
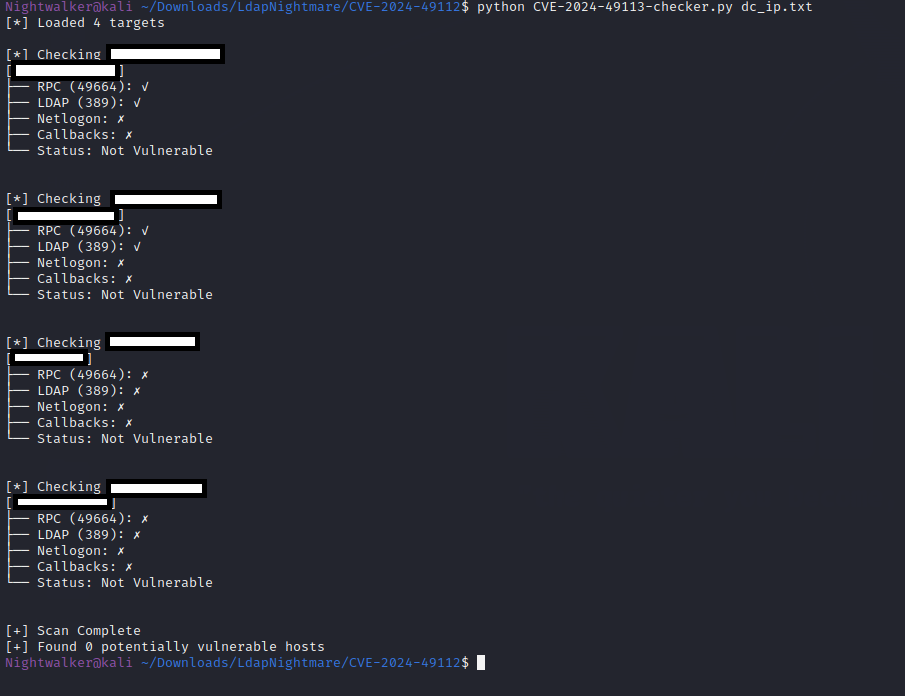 barcrange/cve-2024-49113-checker
检查系统是否可能受 CVE-2024-49113(LDAP Nightmare)影响,通过测试 RPC 连接、LDAP 端口、Netlogon 服务以及 LDAP 回调验证。
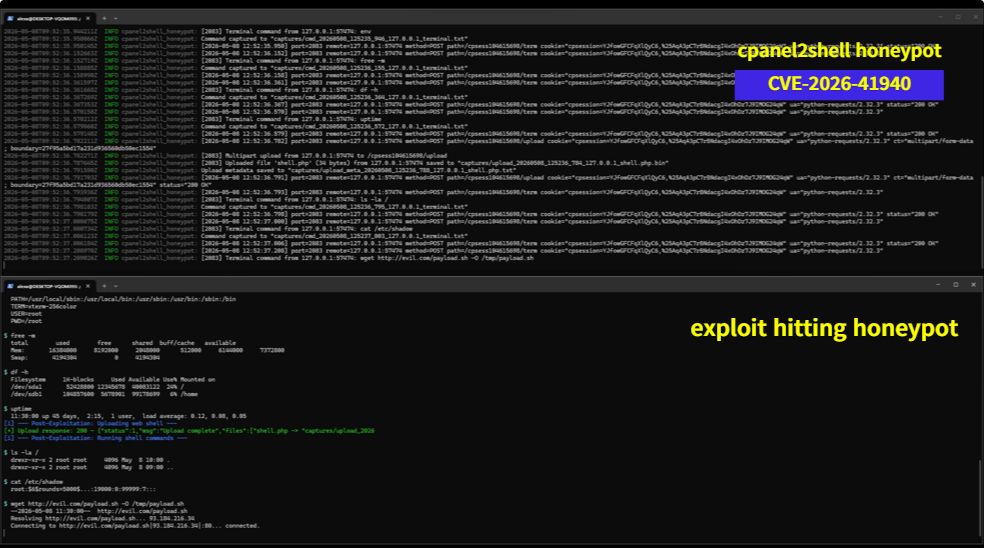 acuciureanu/cpanel2shell-honeypot
一个用 Rust 编写的蜜罐,用于模拟存在漏洞的 cPanel/WHM 实例,以针对 CVE-2026-41940 进行诱捕。
 abrahamsurf/sdwan-scanner-cve-2026-20127
Cisco SD-WAN 暴露与潜在漏洞扫描器(被动指纹识别)2026
 sreejaputhan/cpanel-control-plane-exposure-check
用于防御性暴露评估的工具,可识别与 CVE-2026-41940 相关的外部可访问的 cPanel、WHM 和 Webmail 管理界面。
 lupovis/honeypot-for-cve-2025-59287-wsus
防御性 PoC 诱饵,针对 CVE-2025-59287 (WSUS)——模拟 WSUS 端点,捕获请求正文和元数据,保存证据以供取证分析,并提供验证工具和检测规则。
 gagaltotal/cve-2026-31431-copy-fail
自动扫描器与补丁辅助工具,用于CVE-2026-31431,通过SSH检测易受攻击的Linux主机,验证内核版本,并在多种发行版上应用内核升级或临时缓解措施。