
nextdns
 nextdns/nextdns
命令行 DNS-over-HTTPS 客户端和代理,用于加密、防篡改的 DNS 解析;可与任何 DoH 提供商配合使用,并支持 Unix、Windows 和 macOS 上的 split-horizon(分流)配置。
encryption-decryption-toolsnetwork-securityprivacy+1
4.2k
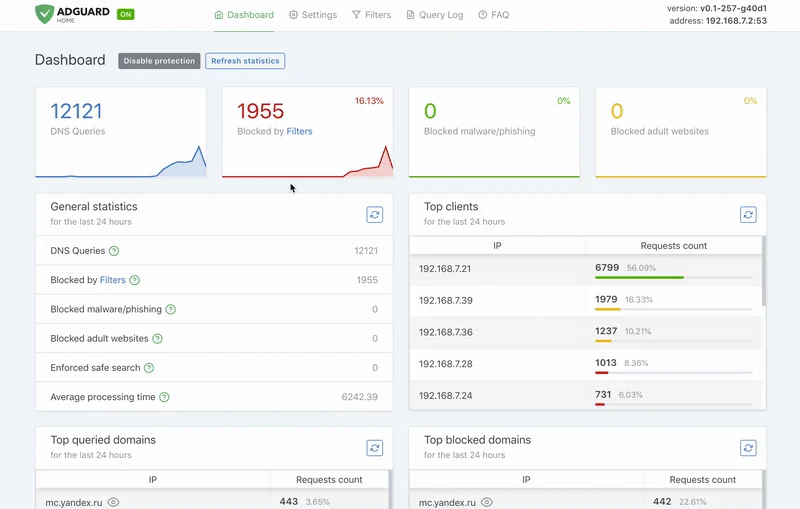
 mitchellkrogza/nginx-ultimate-bad-bot-blocker
Nginx Block Bad Bots, Spam Referrer Blocker, Vulnerability Scanners, User-Agents, Malware, Adware, Ransomware, Malicious Sites, with anti-DDOS,…
 privacytests/privacytests
自动化浏览器隐私测试,并在指纹识别、跟踪和数据泄露向量方面生成人类可读的结果。
 pomerium/pomerium
身份感知反向代理,通过上下文感知策略、持续验证且无需 VPN,为内部应用和服务提供零信任访问。
 pritunl/pritunl
通过 OpenVPN 提供分布式企业 VPN 连接,具备集中管理、身份验证,并为云环境和本地环境提供加密隧道。
 openwisp/openwisp-controller
网络和 WiFi 控制器:配置下发、配置管理和更新(通过 openwisp-config 拉取或通过 SSH 推送)、x509 PKI 管理等。主要针对 OpenWRT,但也设计为可在其他系统上运行。
 mitmproxy/mitmproxy_rs
用于流量拦截和重定向的 Rust 组件,支持在 macOS、Windows 和 Linux 上实现 WireGuard 设备代理与本地应用重定向。
 protonvpn/ios-mac-app
适用于iOS和macOS的官方VPN客户端,提供加密隧道、安全的凭据存储、自动化服务器配置,并支持主流VPN协议。
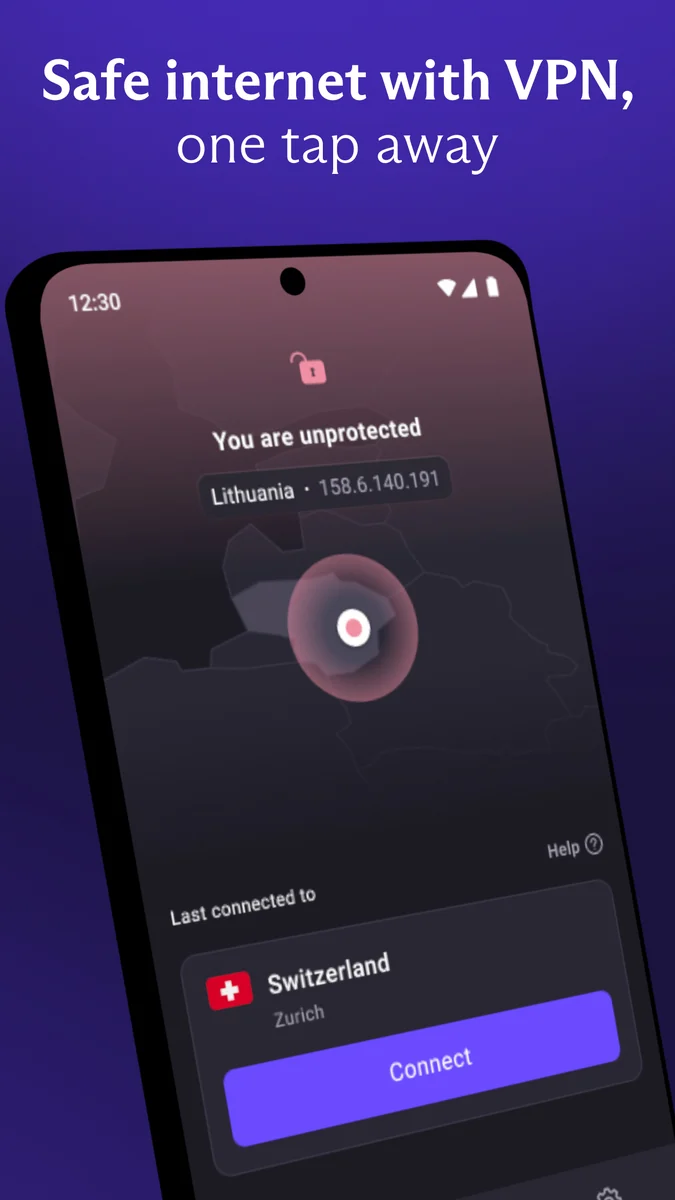 protonvpn/android-app
开源 Android VPN 客户端,通过 OpenVPN 和 IKEv2 加密流量,确保隐私安全,并可在不受信任的网络中安全访问。
 wireshark/wireshark
捕获和分析网络流量,具备深度数据包检测、数百种协议的协议解码以及捕获文件支持,可用于故障排除、取证和安全调查。
 mail-in-a-box/mailinabox
Mail-in-a-Box 通过提供一键式、易于部署的 SMTP+全方位邮件服务器,帮助个人重新掌控自己的电子邮件:一个开箱即用的邮件服务器。
 security-onion-solutions/securityonion
用于威胁狩猎、入侵检测、日志管理、事件响应和端点可见性的开源安全监控平台,集成了 SIEM 和全数据包捕获功能。
 qyvora/qyvora-toha3ee
基于 Go 语言的网络利用与中间人(MITM)框架,适用于授权渗透测试、网络侦察、流量拦截、无线安全测试及第 2/3/7 层攻击研究。
 dozermx/argus
多阶段侦察与攻击面扫描器,将域名、IP、ASN、云资产和CVE映射到知识图谱中,并配备CVSS评分与合规性映射。

 wattocyber/custom-oscp-tooling
针对 OSCP 的只读网络、SMB、AD、DNS、Web 与数据库枚举工具包;包含提权扫描、哈希识别及载荷/凭据命令生成功能。
 xghst0/reconkg
带溯源能力的漏洞分诊工具。从本地构建的数据集(NVD/KEV/EPSS、ExploitDB、nmap script.db)解析 CVE,并输出按对目标执行后产生的影响分类的验证命令。
 paradigmxyz/iron-proxy
用于不可信工作负载的出站防火墙。