

disrobe
 1-3-7/disrobe
Rust CLI 套件,通过一条自动流水线对 15+ 生态系统中的原生代码、字节码、脚本、固件和应用包进行静态反编译、去混淆和解包。
android-securitystatic-analysisreverse-engineering+4
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 owasp/android-security-masterclass
OWASP 动手实践 Android 安全培训实验室,包含 78 个 MASVS/MASTG 模块,将存在漏洞的应用、安全应用和攻击者应用配对,以演示移动端弱点及其修复方法。
 bishopfox/mauidll
从 MAUI Android 程序集存储中提取托管 (.NET) 程序集。
 pushkarreddyy/radioguard
面向 Android 的零信任蜂窝防御子服务(IMSI-Catcher、2G SMS Blaster 和 4G aLTEr 检测与安全路由)
 gmh5225/frida-il2cpp-datacollector
基于 Frida 的工具,将 Cheat Engine 的 MonoDataCollector 移植到 Android 和 iOS,实现对移动应用的运行时 Mono/IL2CPP 数据收集和内存检查。
 gmh5225/frida-vmprotect-bypass
Frida 脚本,用于绕过移动平台上的 VMProtect 运行时保护,从而对受保护的二进制文件进行动态插桩和分析。
 danieldev23/frida-ssl-bypass
Frida 工具包,可绕过 Android 应用上的 SSL/TLS 证书固定,通过挂钩 Java TrustManager、OkHttp、Conscrypt 以及原生 OpenSSL/BoringSSL 层实现。
 google/artemis
一个自然语言 Android 自动化代理,通过 ADB 驱动真实设备,捕获 Logcat 和屏幕截图,并为 AI IDE 和 CI 测试流水线暴露一个 MCP 服务器。
 vighnesh91/omnisec-hex
浏览器本地安全 monorepo,包含六个模块,用于移动端 APK/IPA 分诊、客户端 DAST 模糊测试、OSINT 目录、离线 AI 威胁评分以及网络端口/CSP 审计。
 vighnesh91/ipaforge
Dependency-free Python CLI to unpack, inspect, edit, and rebuild iOS .ipa archives, converting plists and strings to XML while preserving Mach-O…
 lkimuk/reark
An intelligent reverse engineering and AI-assisted analysis tool for HarmonyOS NEXT (HAP/APP/ABC), Android (APK/AAB), iOS (IPA), and native…
 crissyfield/super-trouper
MCP server exposing Frida instrumentation as tools for coding agents to connect to devices, inspect processes, manage sessions, and load JavaScript…
 lyravoid/folkpatch
只需通过修补 Boot 分区以便重新刷写,即可获得内核的 root 访问权限。此解决方案基于 APatch 的非并行扩展分支,主要侧重于 UI/UX 设计
 bmax121/apatch
Android 内核和 Android 系统的补丁
 mbeweoo/flash-exploit-defense-system
针对Adobe Flash CVE漏洞(CVE-2012-0754、CVE-2015-xxxx、CVE-2016-xxxx、CVE-2018-xxxx)的全面多层防御系统,提供浏览器、移动端、服务器及系统级防护
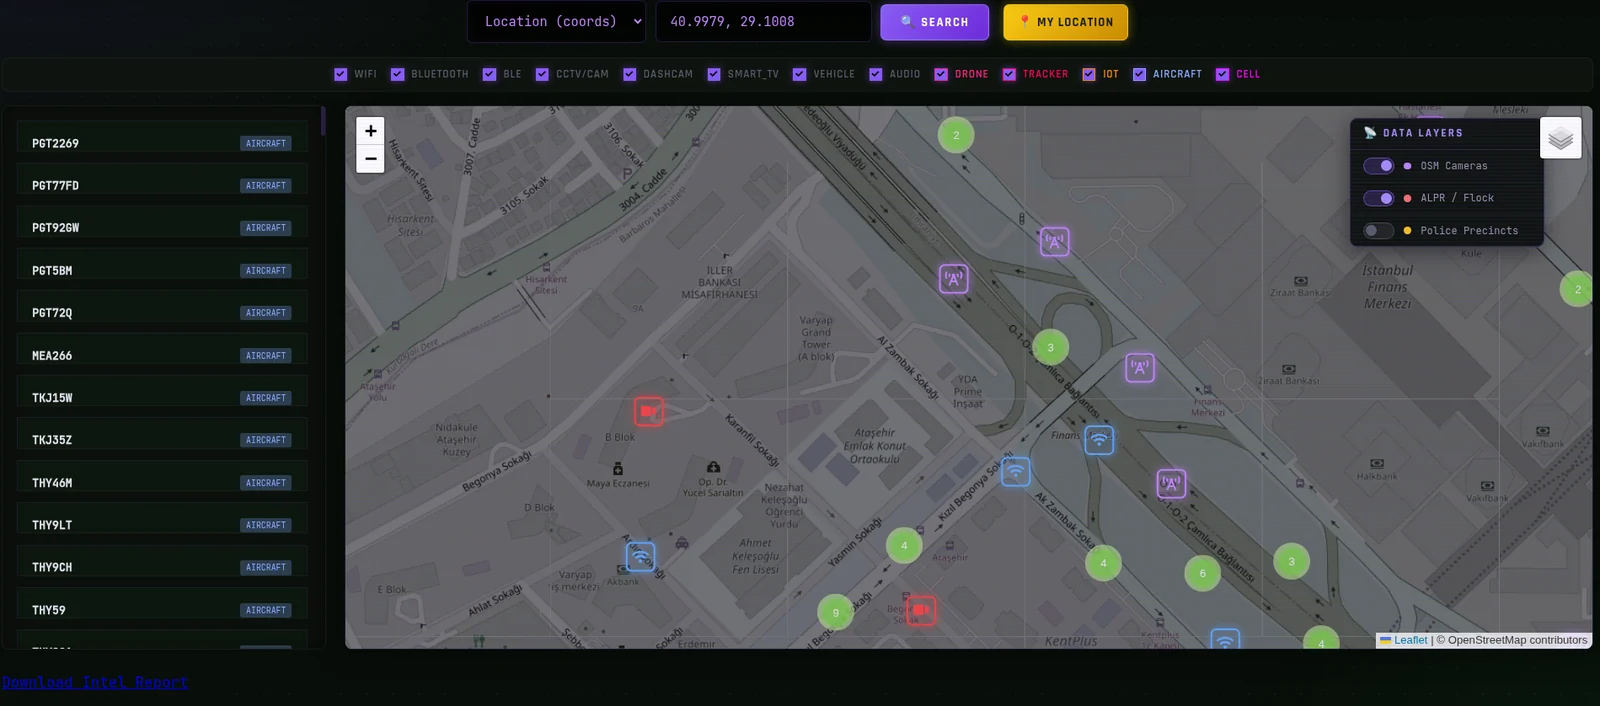 emrekybs/signalops
全源情报融合仪表板——将WiFi、蜂窝网络、CCTV、ADS-B、轨道及SDR数据源统一整合到单一战术地图中。仅限安全研究用途。
 wadingporque/apkprobe
APK 反编译器和密钥扫描器,用于 Android 安全研究!从 APK 文件中提取泄露的 API 密钥、硬编码凭据、端点。apk2url,APK 泄露检测。漏洞赏金与渗透测试工具。apkleaks、MobSF 的替代方案!