

LiME
 jtsylve/lime
用于从 Linux 和 Android 设备获取易失性内存的内核模块,可生成具备取证可靠性的内存捕获,并保存到磁盘或通过网络传输。
memory-forensicsforensicsmobile-forensics+2
 hasherezade/libpeconv
自定义 PE 加载与操作库,用于手动映射、IAT 挂钩、内存转储以及重建导入,以支持恶意软件分析与逆向工程。
 meirwah/awesome-incident-response
事件响应与 DFIR 工具的精选索引,涵盖内存与磁盘取证、证据收集、日志分析、操作手册,以及面向安全分析师的教育资源。
 google/timesketch
用于摄取、搜索和注释事件日志的协作式取证时间线分析平台,以支持事件响应和 DFIR 调查。
 microsoft/avml
用于取证和应急响应的便携式 Linux 内存采集工具,可捕获与 LiME 兼容的内存镜像,并支持可选压缩与远程流式传输。
 securityronin/memory-forensic
浏览任意内存转储。发现隐藏之物。通过单个静态 Rust 二进制文件进行 Linux + Windows 内核取证——无需 Python。
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
针对 Dropper GCleaner 的逆向工程分析,该恶意软件使用具有弹性的 C2 基础架构、内核驱动程序加载、PowerShell/Conhost 执行以及 .rdata 载荷提取。包含 30+ 个 C2 域名、NtLoadDriver 及完整 API 列表。
 cenobyte-vincit/memdumper
滥用 macOS 调试器授权和 DYLD_INSERT_LIBRARIES 来转储或搜索正在运行进程的内存,同时将 EDR 归因转移到已签名的辅助二进制文件。
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
针对 RedLine Stealer 的逆向工程分析,这是一个基于 .NET 的信息窃取程序,使用 C2 域名(198.46.86.63、tempuri.org),绕过 Windows Defender,并提取 7200 KB 的载荷。
 pugazhendii22/keepass-exfil-forensics
适用于 TryHackMe DFIR 挑战的网络取证 Writeup 及配套工具:从 PCAP 流量中逆向还原 hex→Base64→XOR 数据外泄链,然后利用 CVE-2023-32784 从进程内存转储中恢复 KeePass 主密码。
 hasherezade/mal_unpack
基于 PE-sieve 的动态脱壳工具
 withsecurelabs/garbageman
GarbageMan 是一套通过堆分析来解析 .NET 二进制文件的工具集。
 reverseclabs/physmem2profit
Physmem2profit 可用于通过远程分析物理内存来创建目标主机 LSASS 进程的 minidump。
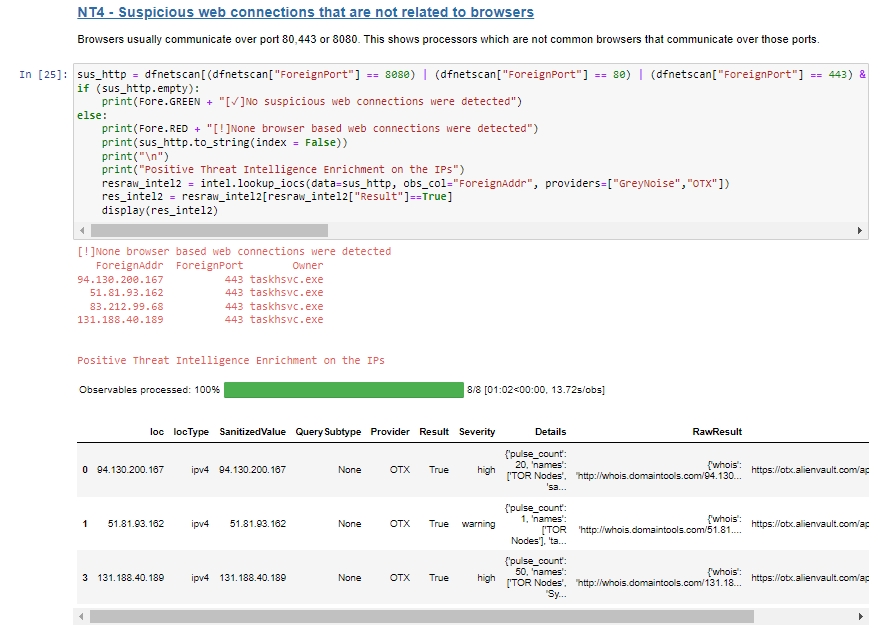 blueteam0ps/memoptix
一个 Jupyter notebook,用于协助分析 Volatility 内存提取框架生成的输出。
 hackmichnet/aztokenfinder
攻击性令牌收集实用工具,可搜索 x64 进程内存和 TokenBroker 缓存文件,在 Office、Edge、Teams 和 PowerShell 中查找 Azure AD/O365 JWT 令牌。
 zer0yu/awesome-cobaltstrike
很棒的 CobaltStrike 资源列表
 controlplaneio/truffleproc
truffleproc — 在进程内存中搜寻机密信息(TruffleHog 与 gdb 的结合体)
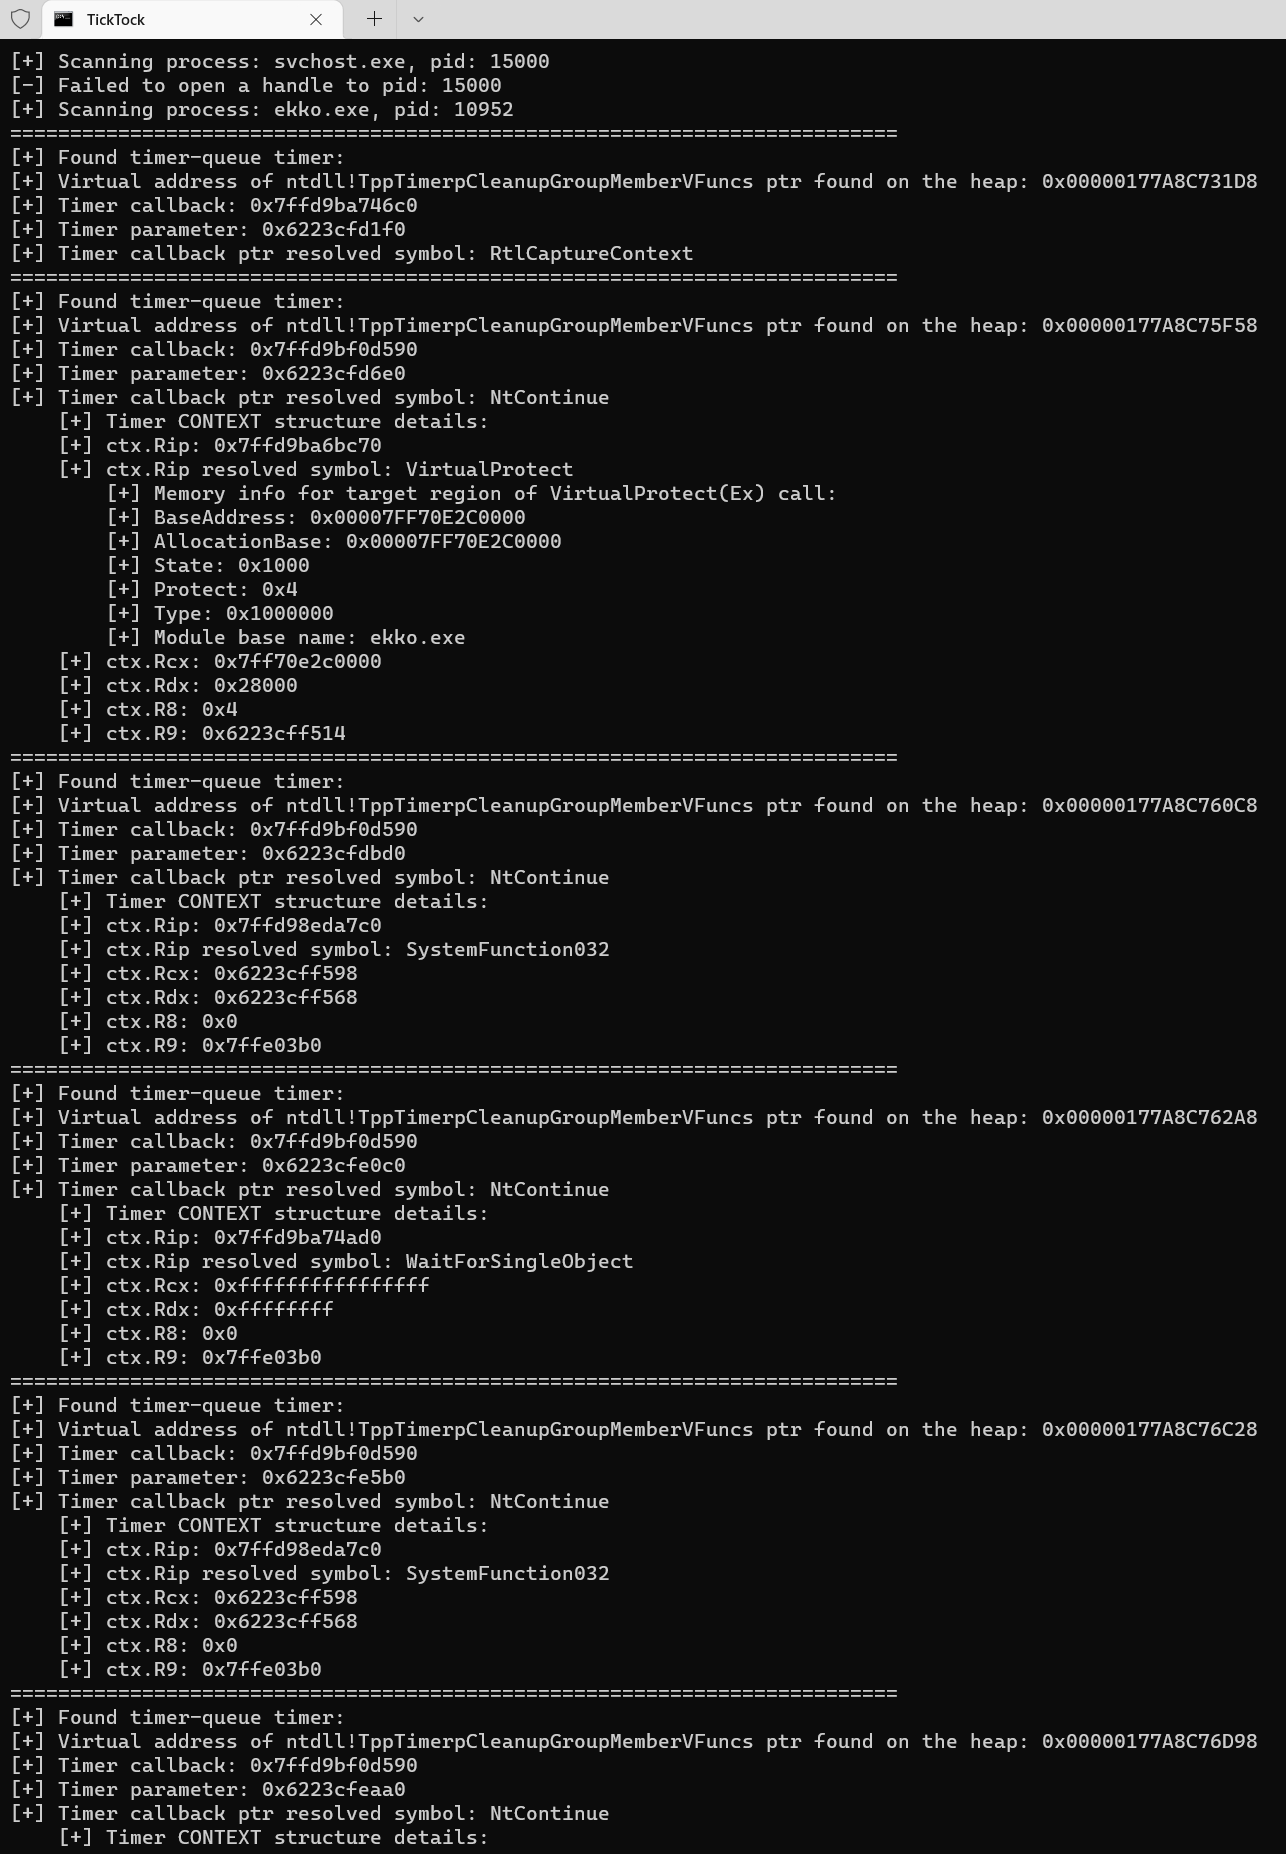 withsecurelabs/ticktock
枚举 Windows 定时器队列计时器,以检测 Ekko 睡眠混淆,辅助内存取证和恶意软件分析,识别规避检测的内存驻留威胁。