

Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
内存取证 — 工具 — 第 2 页 | Kitploit

工具

全部Android安全身份验证与授权云基础设施安全防御工具磁盘取证嵌入式系统安全通用工具危害指标 (IOC) 管理OSINT (开源情报)数据包嗅探与分析密码破解渗透测试框架钓鱼工具权限提升侦察静态分析漏洞扫描器Web漏洞扫描器Wi-Fi审计蓝牙安全容器安全动态分析 (沙盒)加密/解密工具漏洞利用框架身份管理iOS安全物联网安全内存取证网络映射社会工程学OSINT密码攻击Payload生成持久化机制端口扫描静态代码分析 (SAST)威胁源与聚合器漏洞分析Web代理与拦截代码分析DNS和子域名枚举动态代码分析 (DAST)漏洞利用哈希分析IDS/IPS规避冒充工具横向移动移动应用渗透测试网络取证逆向工程RFID/NFC工具SCADA/ICS安全脚本与自动化无服务器安全ShellcodeWeb应用程序漏洞利用API安全测试配置审计数据泄露调试器取证分析信息收集移动取证网络访问控制后渗透利用安全虚拟化钓鱼攻击WAF绕过Web安全模糊测试网络安全隐写术无线安全数据恢复恶意软件分析数字取证硬件黑客密码学CTF渗透测试云安全DevSecOps移动安全隐私保护命令与控制社会工程学硬件安全实用工具与框架硬件与物联网安全秘密检测二进制分析威胁情报身份与访问管理 (IAM)供应链安全身份验证机器学习入侵检测论文与研究错误配置子域名枚举电子邮件收集学习与教育AI 辅助逆向DNS 模糊测试红队事件响应网络爬虫精选资源远程访问工具Shellcode 生成Payload 开发远程访问木马API 安全反机器人指纹欺骗CAPTCHA 绕过电子邮件安全DNS 分析混沌工程学习路径与课程容器逃逸AI 安全数据库安全固件分析异常检测日志分析对抗性攻击二进制利用实验室与实践
最新相关性最受欢迎最近更新
327 结果
BHPAI preview

BHPAI

GitHubrin449/bhpai

多格式恶意软件分析平台,结合隐蔽的 Ring-3 Windows 沙箱、静态 PE/PDF 分析器、勒索软件密钥恢复以及用于抗误报检测的 AI 集成。

defensive-toolsstatic-analysisdynamic-analysis-sandboxing+8

51个月前
EvilKaspersky preview

EvilKaspersky

GitHubgmh5225/evilkaspersky

基于KasperskyHook的Windows内核驱动实验,使用直接系统调用进行进程间内存复制,并支持卸载驱动及其内存擦除。

defensive-toolsprivilege-escalationmemory-forensics+3
22年前
DMA-ProcessDumper preview

DMA-ProcessDumper

GitHubgmh5225/dma-processdumper

使用PCIe FPGA设备通过DMA进行简单进程转储

memory-forensicsreverse-engineeringdata-exfiltration+3
4年前
Driver-kaldereta preview

Driver-kaldereta

GitHubgmh5225/driver-kaldereta

未签名的内核模式驱动程序,用于内存修改

general-purpose-utilitiesdynamic-analysis-sandboxingmemory-forensics+8
114年前
Driver-PiDqSerializationWrite-Example preview

Driver-PiDqSerializationWrite-Example

GitHubgmh5225/driver-pidqserializationwrite-example

如何使用 PiDqSerializationWrite。介绍如何安全地从映射驱动读取和写入

dynamic-analysis-sandboxingmemory-forensicsexploitation+5
23年前
how_to_become_a_malware_analyst preview

how_to_become_a_malware_analyst

GitHubpinksawtooth/how_to_become_a_malware_analyst

精选的恶意软件分析师成长指南,涵盖必备知识、逆向工程、分析工具以及 LLM 辅助学习,并配有实践练习和资源。
memory-forensicsreverse-engineeringmalware-analysis+7
2841个月前
umbra preview

umbra

GitHubymsniper/umbra

External read-only game overlay for Linux. Derived offsets, composed skeletons, optional kernel module for ptrace-independent memory reads and…

memory-forensicsexploitationreverse-engineering+1
1813天前
ReflectiveDLLInjection preview

ReflectiveDLLInjection

GitHubstephenfewer/reflectivedllinjection

反射式DLL注入是一种库注入技术,它利用反射式编程的概念,将库从内存加载到宿主进程中。

memory-forensicsexploitationpost-exploitation+2
3.4k4年前
DFIR-LABS preview

DFIR-LABS

GitHubazr43lkn1ght/dfir-labs

Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…

disk-forensicsmemory-forensicsnetwork-forensics+6
60929天前
vol-rs preview

vol-rs

GitHubdaffainfo/vol-rs

Volatility 3 ported to Rust. Same output, much faster.
memory-forensicsvulnerability-analysisforensics+3
19714天前
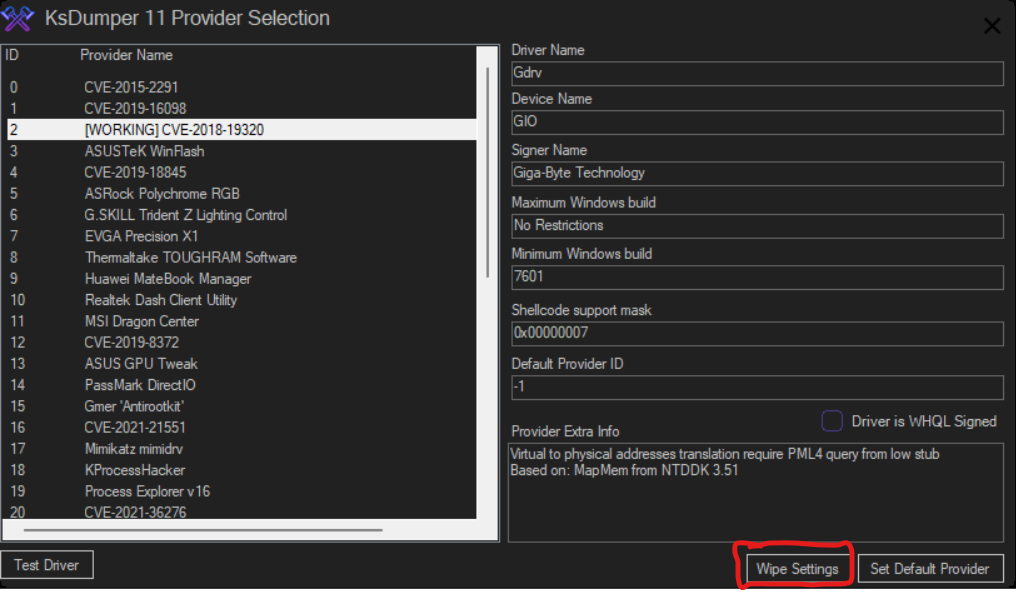
KsDumper-11 preview

KsDumper-11

GitHubmastercodeon314/ksdumper-11

经典传奇工具 KsDumper 的复兴之作
memory-forensicsexploitationreverse-engineering+1
5921年前
volatility-plugins preview

volatility-plugins

GitHubwithsecurelabs/volatility-plugins

Volatility 内存取证插件,包括检测 Gargoyle 内存扫描规避技术。
memory-forensicsforensicsmalware-analysis+2
118年前
dotnet-gargoyle preview

dotnet-gargoyle

GitHubwithsecurelabs/dotnet-gargoyle

一个精神上等同于 Gargoyle 内存扫描规避技术的 .NET 实现

memory-forensicsmalware-analysisred-teaming
527年前
radare2-scripts preview

radare2-scripts

GitHubwithsecurelabs/radare2-scripts

radare2 脚本合集,用于恶意软件分析:从内存转储中提取二进制文件、修补 PE 头,以及解码 shellcode 中的哈希函数导入。
memory-forensicsreverse-engineeringshellcode+3
328年前
memory-carving-scripts preview

memory-carving-scripts

GitHubwithsecurelabs/memory-carving-scripts

用于从受感染的内存转储中提取有用信息的脚本

memory-forensicsforensicsmalware-analysis+2
108年前
community preview

community

GitHubvolatilityfoundation/community

社区维护的用于内存取证的 Volatility 插件集合,通过恶意软件与进程检查模块扩展内存转储分析。

memory-forensicsmalware-analysisdigital-forensics
3786年前
dwarf2json preview

dwarf2json

GitHubvolatilityfoundation/dwarf2json

将ELF/DWARF符号和类型信息转换为vol3的中间JSON格式

memory-forensicsreverse-engineeringdigital-forensics+2
1602年前
LiME preview

LiME

GitHubjtsylve/lime

用于从 Linux 和 Android 设备获取易失性内存的内核模块,可生成具备取证可靠性的内存捕获,并保存到磁盘或通过网络传输。

memory-forensicsforensicsmobile-forensics+2
2.1k6个月前
上一页123…19下一页