CVE-2022-0001
 sabecomoeh/cve-2022-0001
此脚本会检查管理员权限,然后根据微软的指导,在 Windows 注册表中设置必要的 DWord 值,以启用针对 CVE-2022-0001 的硬件级缓解措施。
privilege-escalationvulnerability-analysisexploitation+1
sabecomoeh/cve-2022-0001此脚本会检查管理员权限,然后根据微软的指导,在 Windows 注册表中设置必要的 DWord 值,以启用针对 CVE-2022-0001 的硬件级缓解措施。
 almarworld/kerberosaudit-ps
Kerberos 审计,针对 CVE-2026-20833
 ransc0rp1on/icmp-timestamp-poc
一个侦察工具,用于检测CVE-1999-0524(ICMP时间戳泄露),通过自动化使用nping或hping3提取时间戳。将原始ICMP时间戳转换为人类可读的远程系统时间,用于漏洞验证。
 renukaselvar/libunwind_cve-2015-3239
用于堆栈展开和回溯生成的 C 库,支持多种架构和操作系统,包含构建和回归测试说明。
 renukaselvar/libunwind_cve-2015-3239_after
用于展开处理器调用栈的库,支持多种架构和操作系统,包含构建和回归测试说明。
 renukaselvar/libunwind_cve-2015-3239_afterpatch
C 库,用于跨多种架构的栈展开(stack unwinding)与回溯(backtrace)生成,提供用于以编程方式检查调用栈和寄存器状态的 API。
 renukaselvar/lua_cve-2020-24370
轻量级、可嵌入的脚本语言,配备快速解释器,支持过程式、函数式和面向对象编程。
 renukaselvar/lua_cve-2020-24370_afterpatch
轻量级可嵌入式脚本语言,提供C API,支持过程式、函数式及数据驱动编程。
 revshellxd/lfi-destruction
这个程序提示您输入本地文件包含(LFI)信息,将自动搜索 /etc/passwd,并使用找到的用户名搜索并下载任何SSH密钥或密钥变体到本地计算机。该程序还执行 CVE-2021-41773_ apache2.4.49 和 50 的遍历路径漏洞利用。此外,还包括其他 LFI 漏洞。
 r3fr4kt/popcorn-tjnull-oscp-
Popcorn HTB 写文,涵盖高级目录模糊测试、通过魔术数字/扩展名欺骗绕过文件上传(使用 Burp Suite),以及通过 CVE-2010-0832(PAM MOTD 文件篡改)进行权限提升。
 poneyclairdelune/logjackfix
一个用于修复 CVE-2021-44228 Log4j 远程代码执行漏洞的 Spigot 插件,用于保护 Minecraft 客户端。
 amitr12/cybersec
面向红队和渗透测试人员的单文件HTML速查表,具有自动注入攻击者/目标变量、感知操作系统的反向Shell生成器,以及跨7个渗透测试阶段的智能复制命令按钮。
 momenbasel/shodscript
针对Shodan搜索结果的漏洞利用/PoC自动执行 - 并发调度、过滤、结构化输出和导出。
 anylnk/ksldbyovdark
利用KSLD反rootkit驱动漏洞(IOCTL 0x222044)绕过PPL保护并访问敏感进程内存,实现Windows系统上的本地提权。
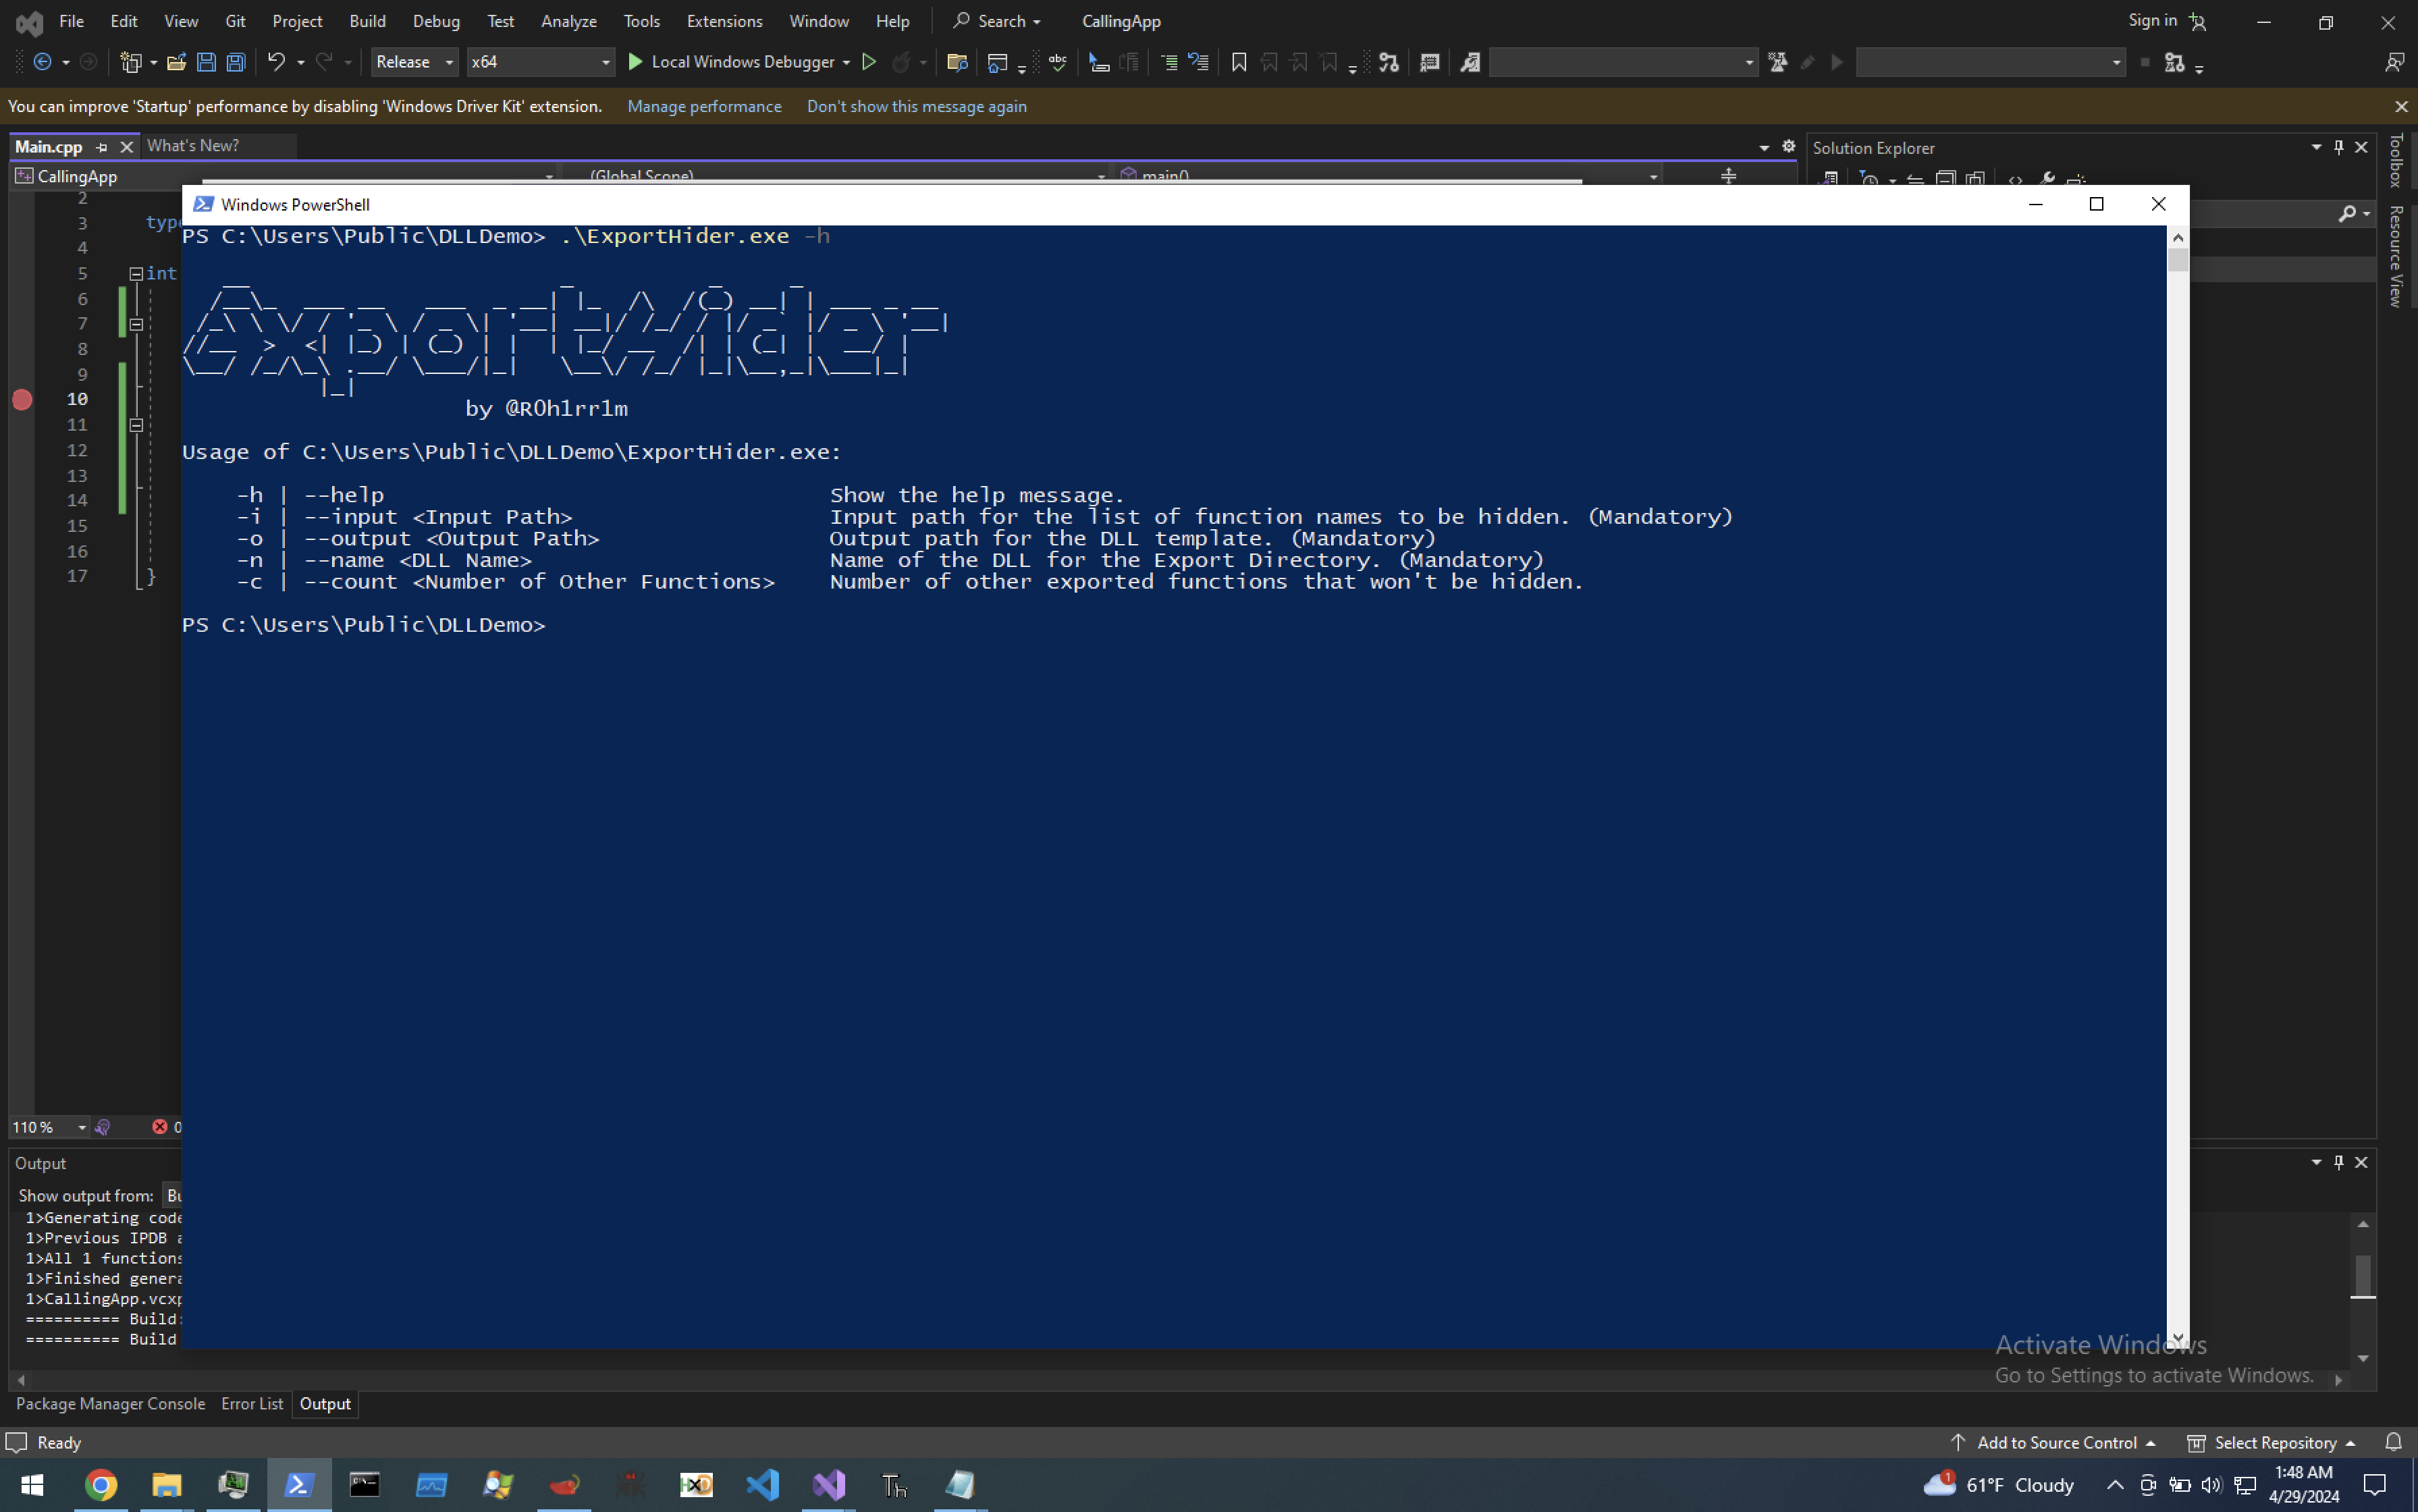 frkngksl/exporthider
ExportHider:在运行时生成导出表,以隐藏 DLL 文件中的导出函数。
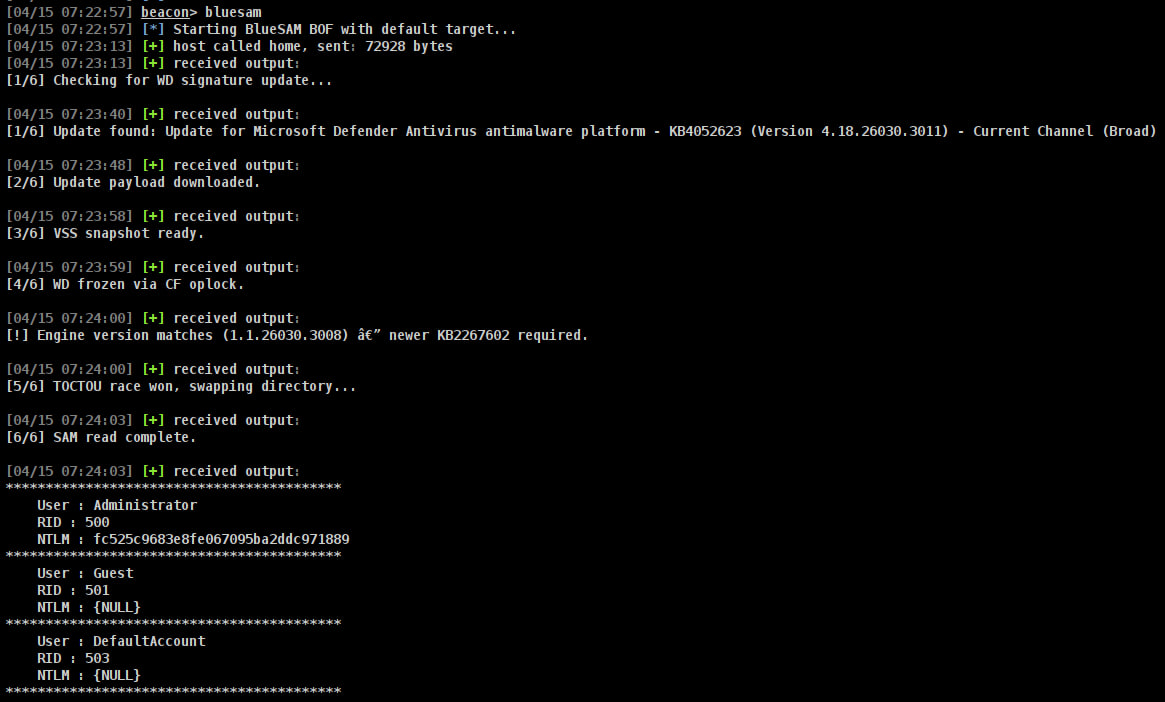 incursi0n/bluesam
一个Cobalt Strike Beacon对象文件,利用BlueHammer漏洞获取SAM数据库副本。
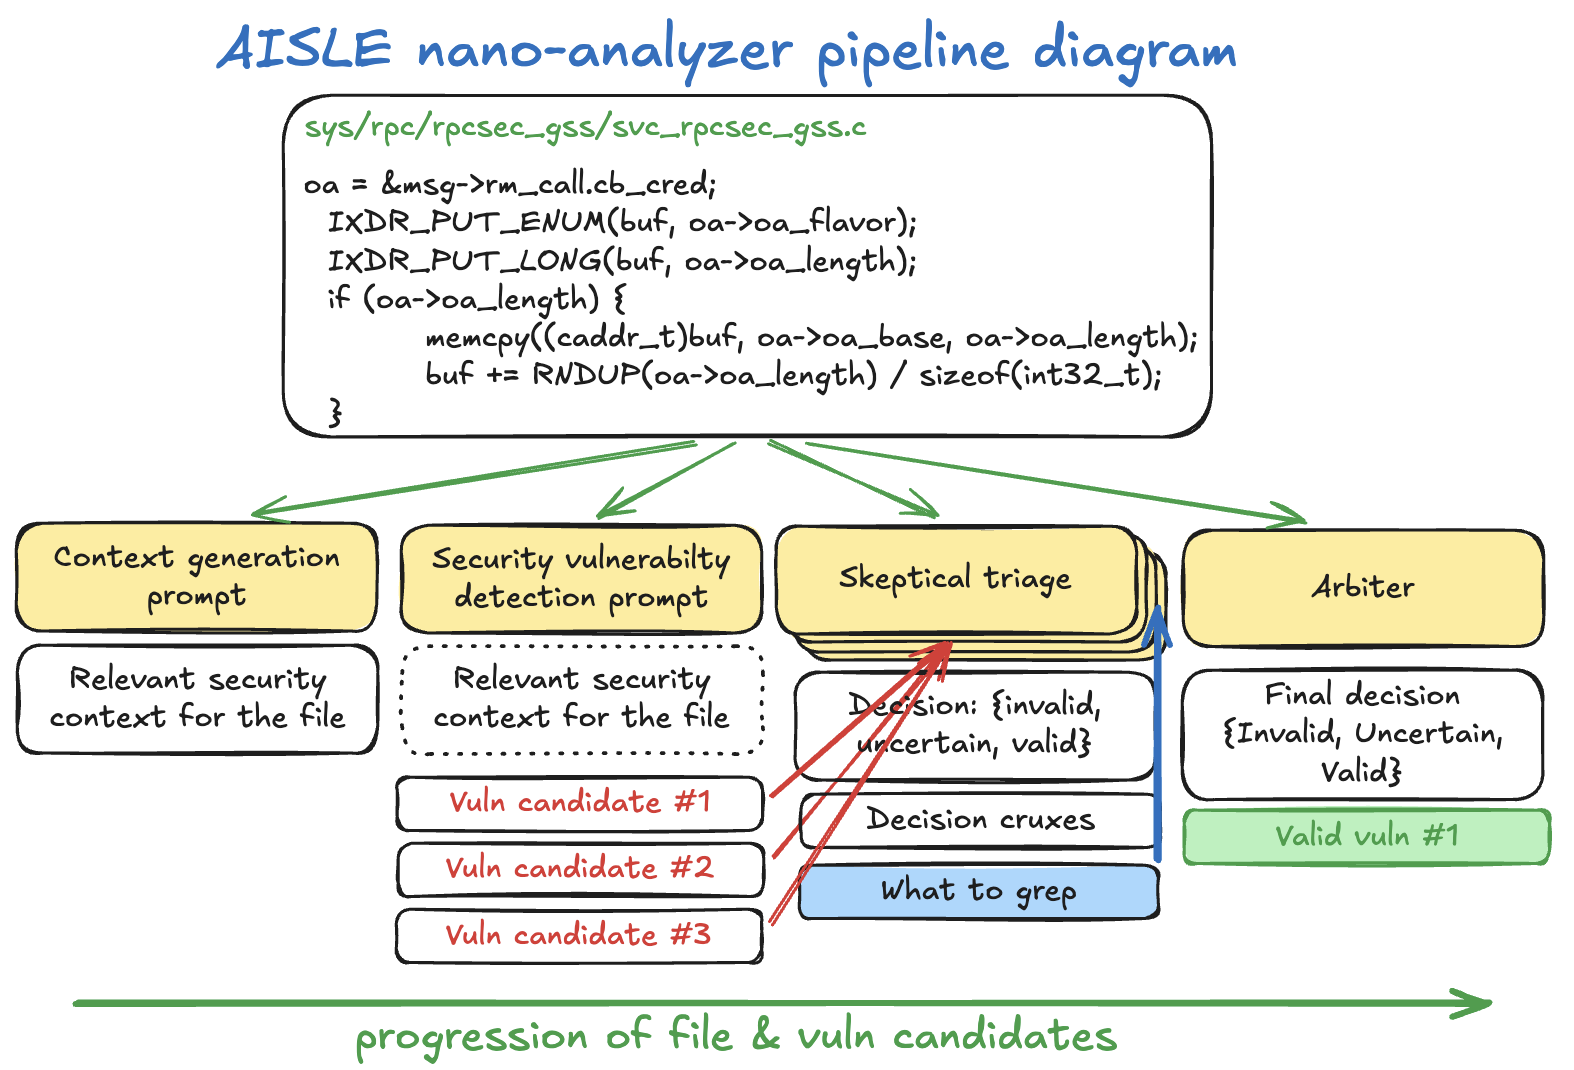 weareaisle/nano-analyzer
一个由 AISLE 开发的、基于 LLM 的最小化零日漏洞扫描器。