

Archived
RedWarden
 mgeeky/redwarden
Cobalt Strike C2 反向代理,通过数据包检查与可扩展配置文件关联,抵御蓝队、杀毒软件、EDR、扫描器。
penetration-testing-frameworksreconnaissanceexploit-frameworks+8
997
 getrektboy724/meterpwrshell
自动化工具,生成完美的 Meterpreter PowerShell Payload
 orange-cyberdefense/ctf-party
🎏 一个用于增强和加速CTF玩家编写脚本/漏洞利用的库。
 optiv/scarecrow
ScareCrow - 围绕EDR绕过设计的载荷创建框架。
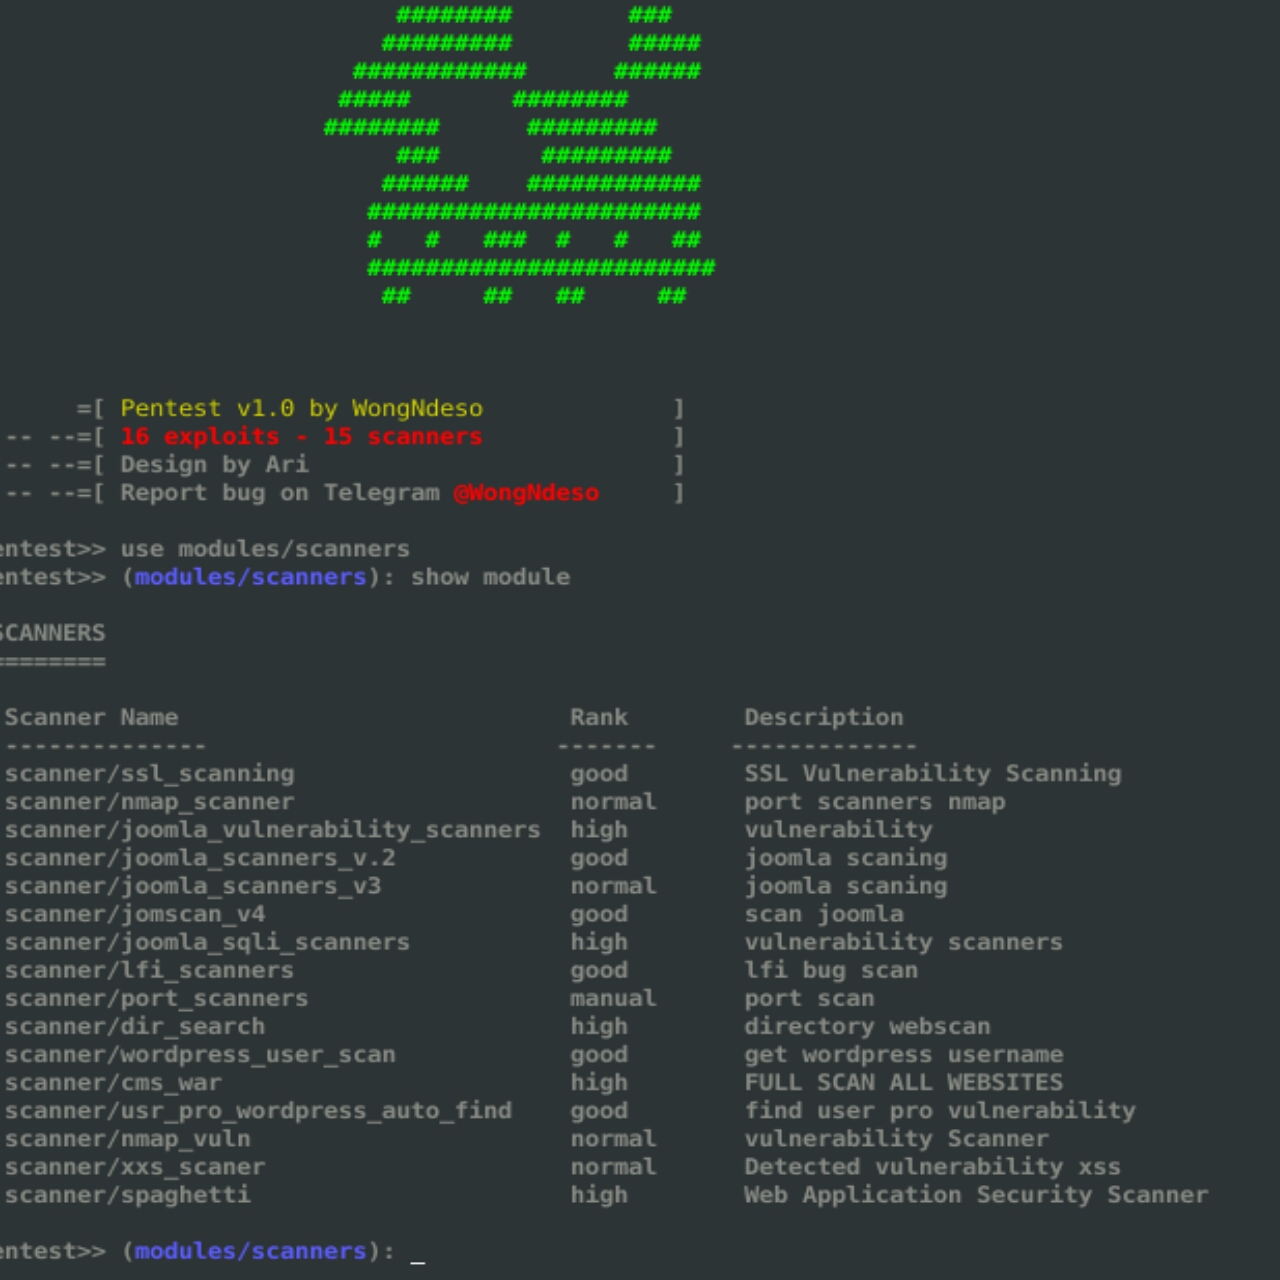 pikpikcu/pentest-tools-framework
渗透测试工具框架是一个包含漏洞利用、扫描器和渗透测试工具的数据库。Pentest 是一个功能强大的框架,为初学者提供了大量工具。你可以探索内核漏洞、网络漏洞。
 tegal1337/nekobotv1
NekoBot | 自动利用工具,拥有500+漏洞利用和2000+ Shell
 tenable/routeros
RouterOS 安全研究工具与概念验证
 spiderlabs/msfrpc
用于与 Metasploit MSGRPC 交互的 Perl/Python 模块
 dark-lbp/isf
ISF(工业控制系统漏洞利用框架),一个基于 Python 的漏洞利用框架
 oddcod3/phantom-evasion
Python 反病毒规避工具
 veil-framework/veil
Veil 3.1.X(在运行时通过Veil查看版本信息)
 chrisallenlane/novahot
一个用于渗透测试人员的Webshell框架。

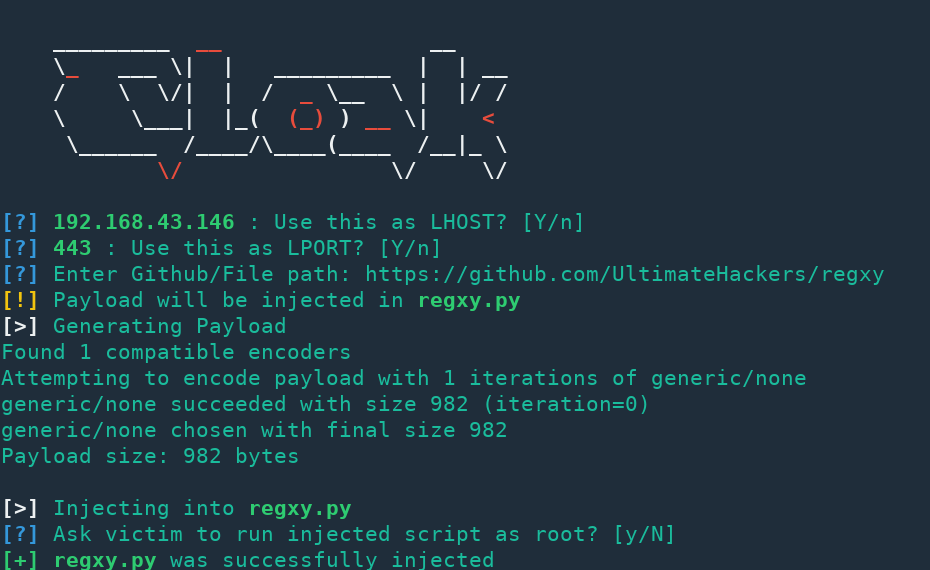 s0md3v/cloak
Cloak 可以通过一些技巧为任何 Python 脚本植入后门。
 offensive-security/exploitdb
# 传统 Exploit Database 仓库 - 新仓库位于 https://gitlab.com/exploit-database/exploitdb
 qubasa/msf-remote-console
一个用Python 2.7编写的远程msfconsole,用于连接metasploit的msfrcpd服务器。该工具使您能够像autopwn2一样在服务器上以守护进程永久加载模块。
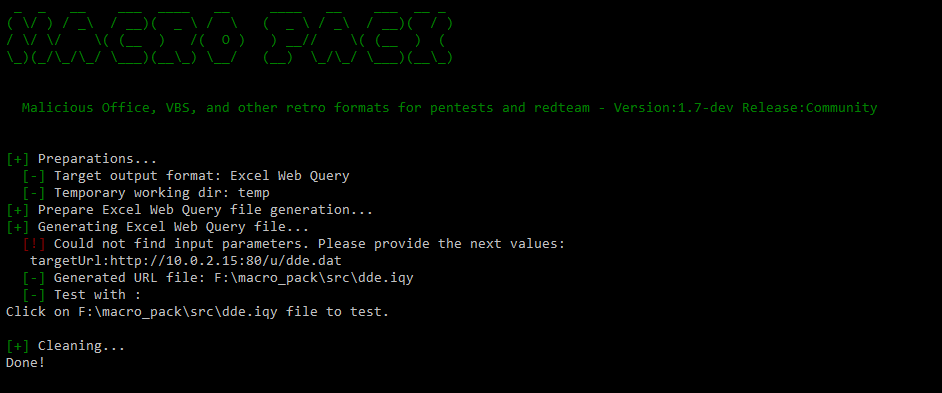 sevagas/macro_pack
macro_pack 是 @EmericNasi 开发的一款工具,用于自动化混淆和生成 Office 文档、VB 脚本、快捷方式及其他格式,适用于渗透测试、演示和社会工程学评估。macro_pack…