
hashdeep
 jessek/hashdeep
跨平台哈希工具集,用于计算消息摘要(MD5,SHA-1,SHA-256,Tiger,Whirlpool),支持递归目录遍历和文件完整性审计功能。
hash-analysisforensicsdata-recovery+1
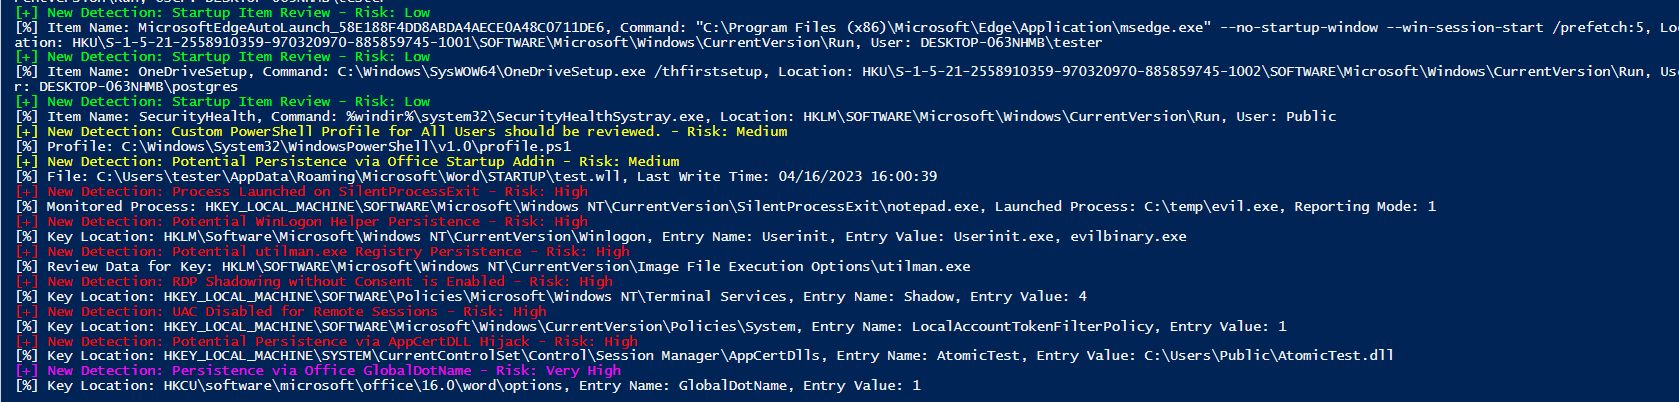 joeavanzato/trawler
帮助事件响应者发现潜在对手持久性机制的PowerShell脚本。
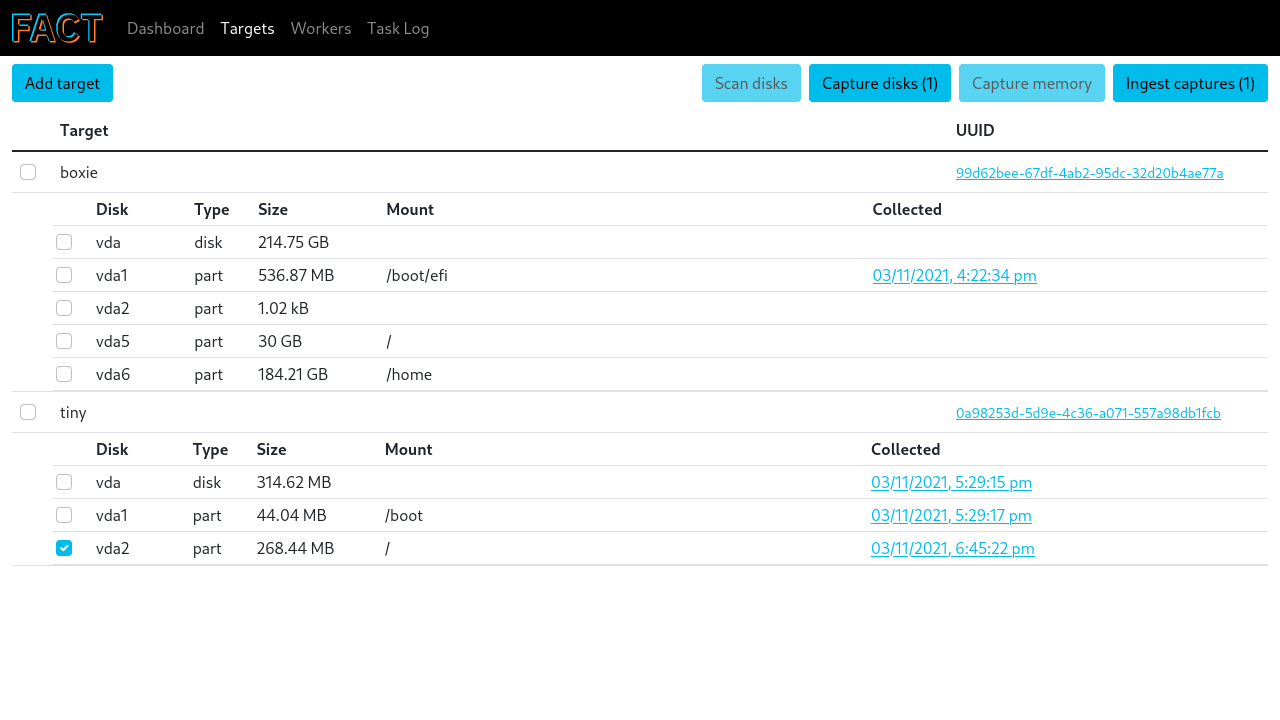 unicornunicode/fact
收集、处理和可视化来自云和本地机器集群的取证数据,用于事件响应和数字调查。
 fox-it/dissect
Dissect 是一个数字取证与事件响应框架及工具集,由 Fox-IT(NCC Group 旗下)开发,可让您快速访问和分析来自各种磁盘和文件格式的取证痕迹。
 mfthomps/labtainers
Labtainers:一个基于Docker的网络实验室框架


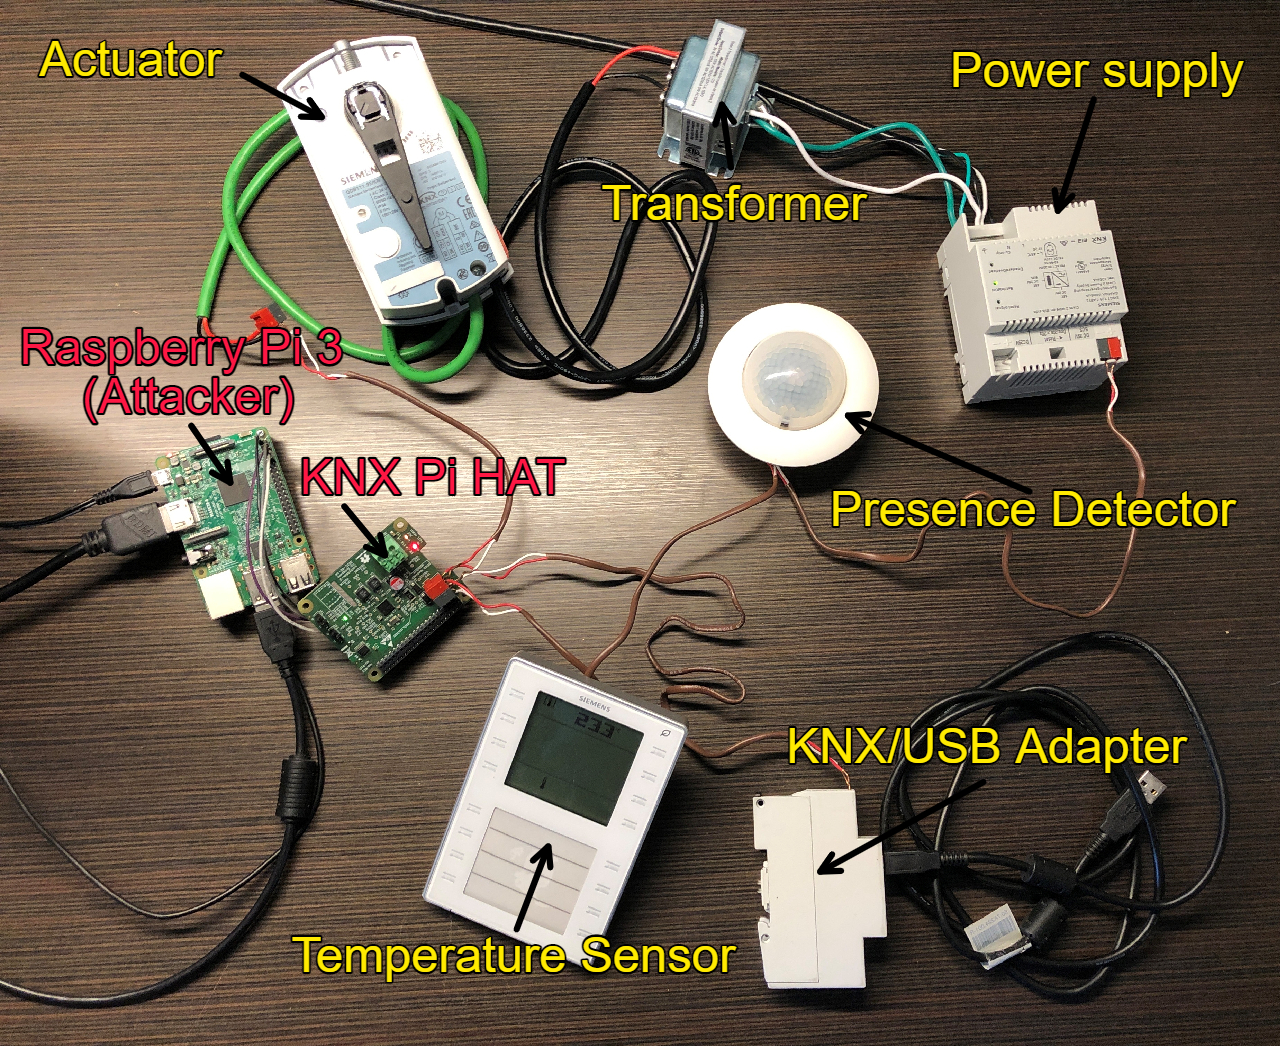 chrism09/knx-bus-dump
通过TPUART和Calimero Project套件监听KNX总线的工具,并将数据包中的内容转储为Wireshark兼容的文件十六进制转储。
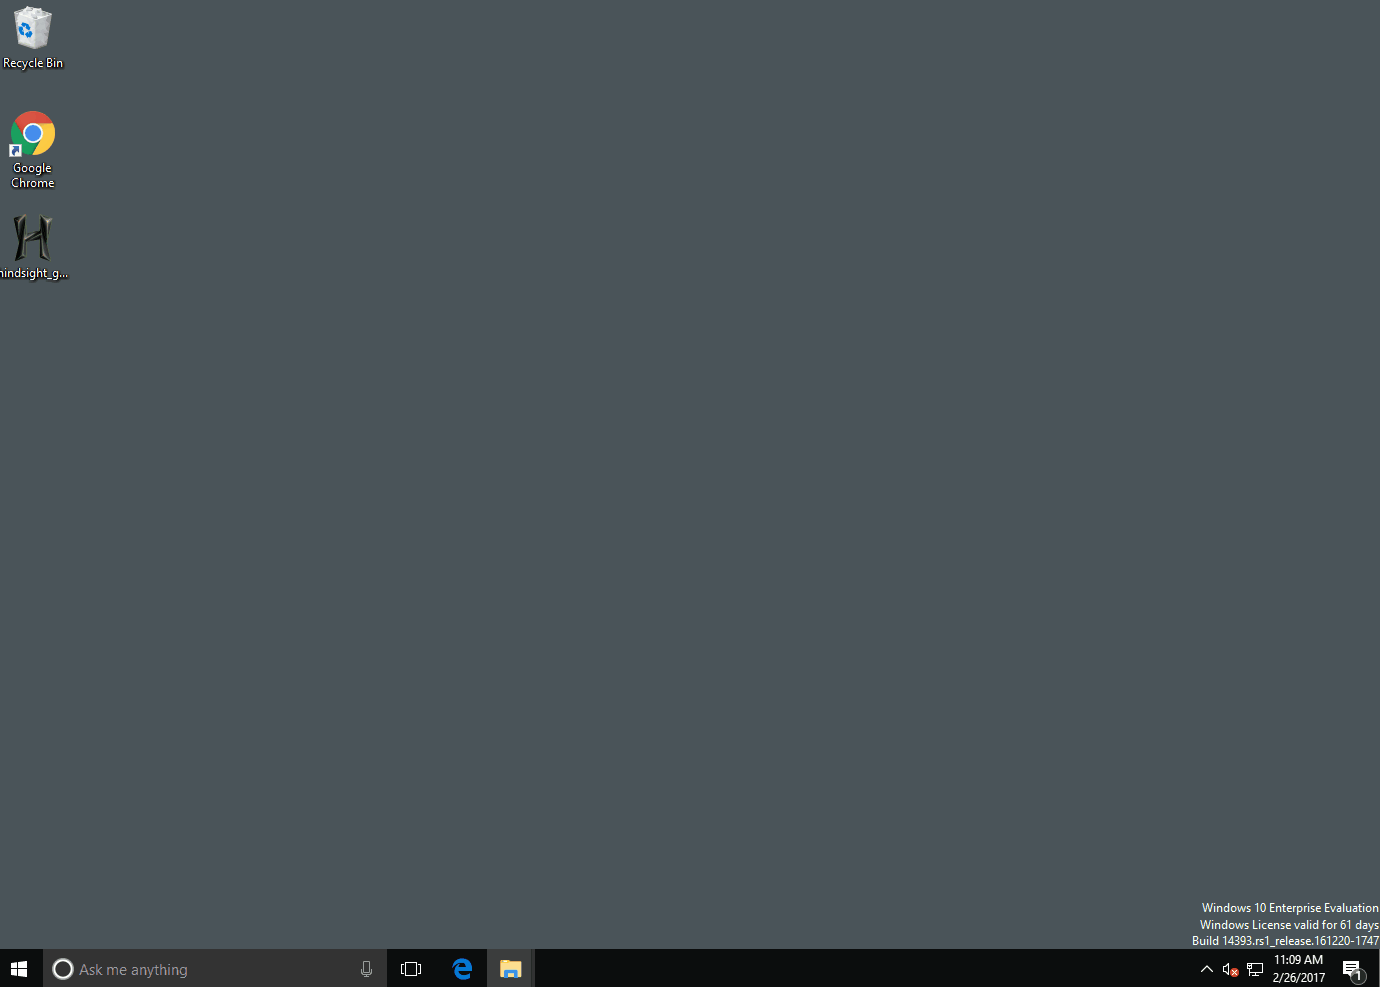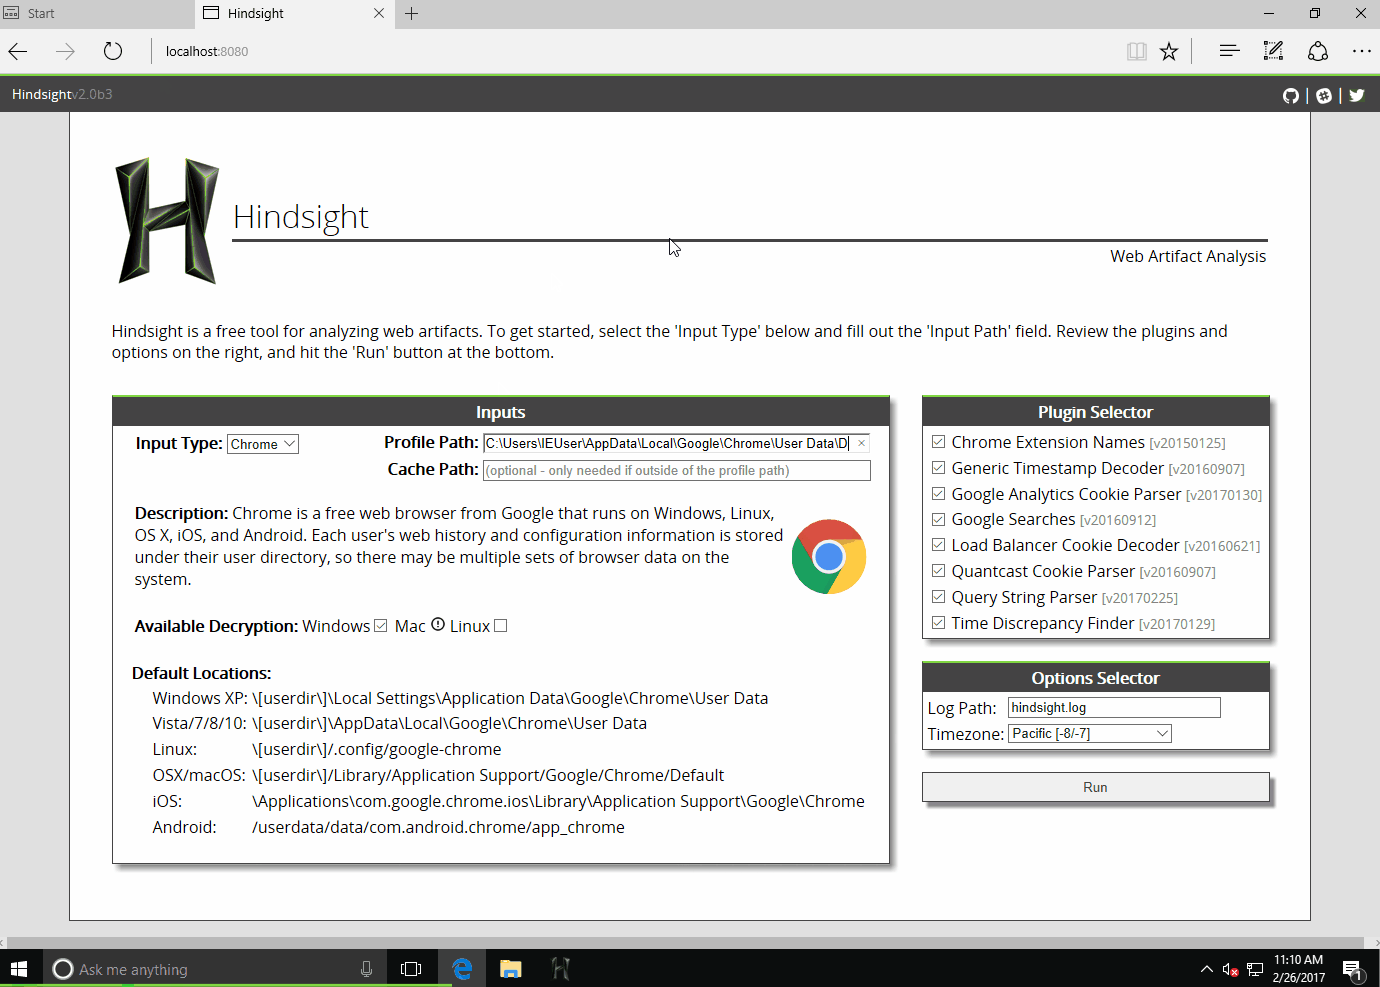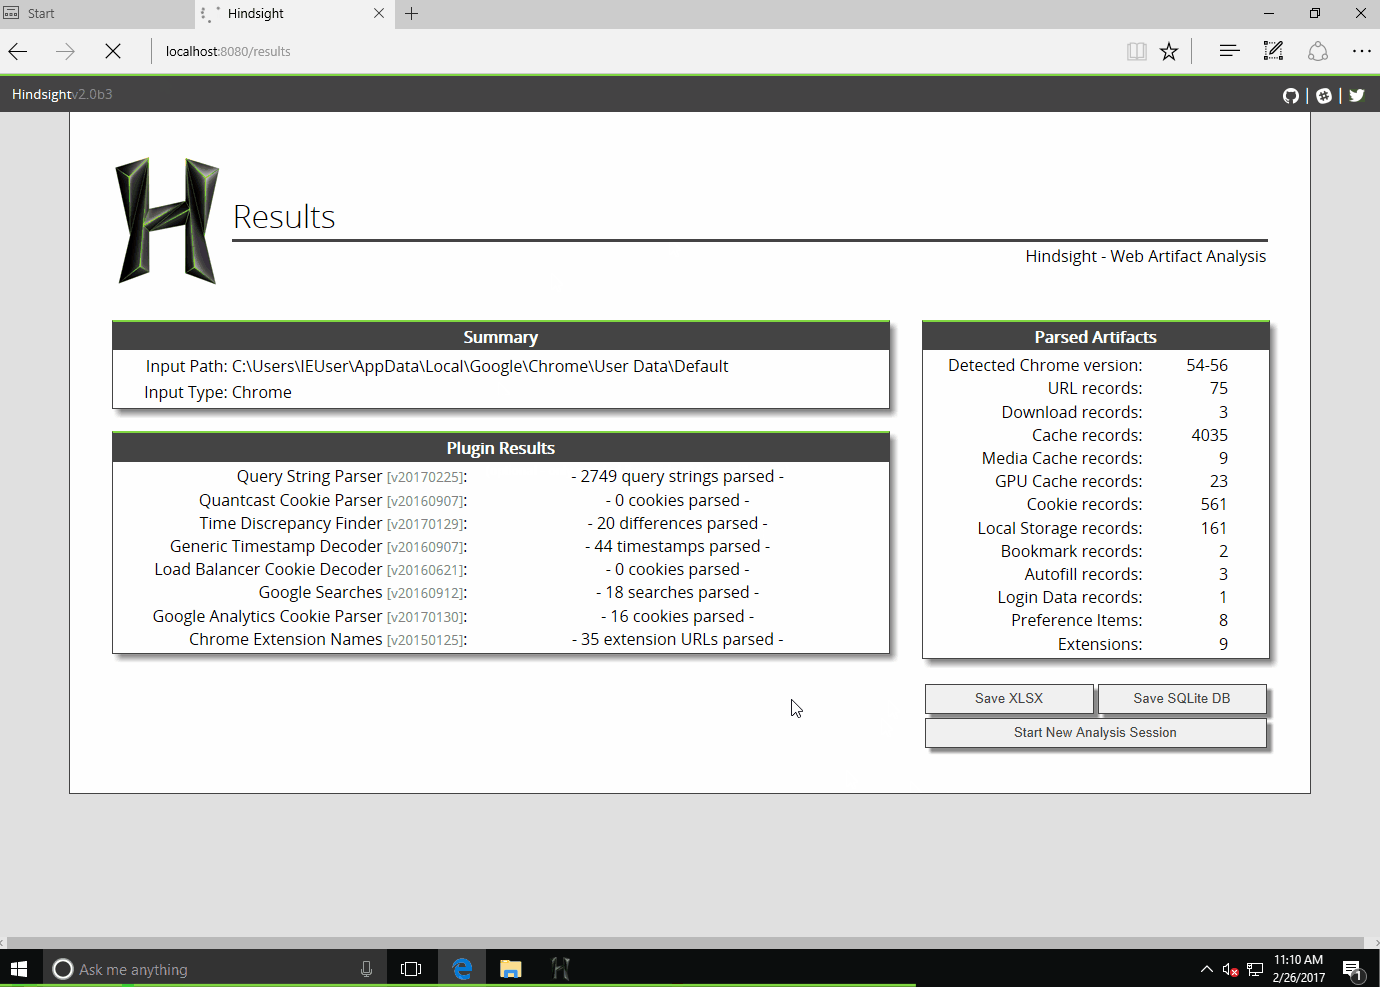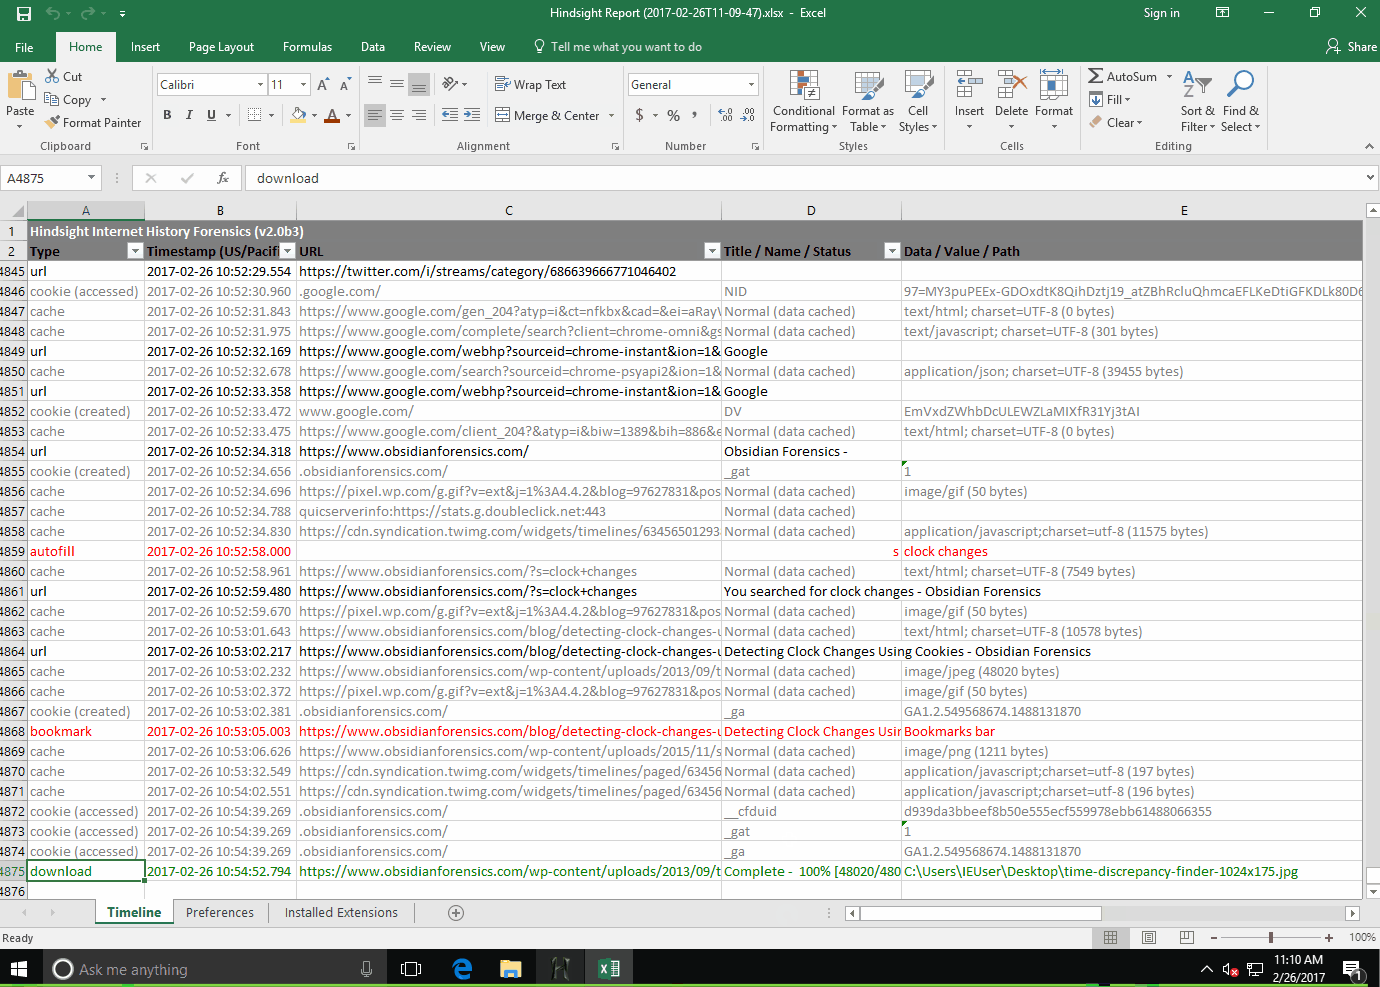 ryandfir/hindsight
用于 Google Chrome、其他基于 Chromium 的浏览器以及 Mozilla Firefox 的浏览器取证工具
 pablolec/recoverpy
交互式地查找并恢复已删除或 :point_right: 被覆盖 :point_left: 的文件,直接从终端操作。
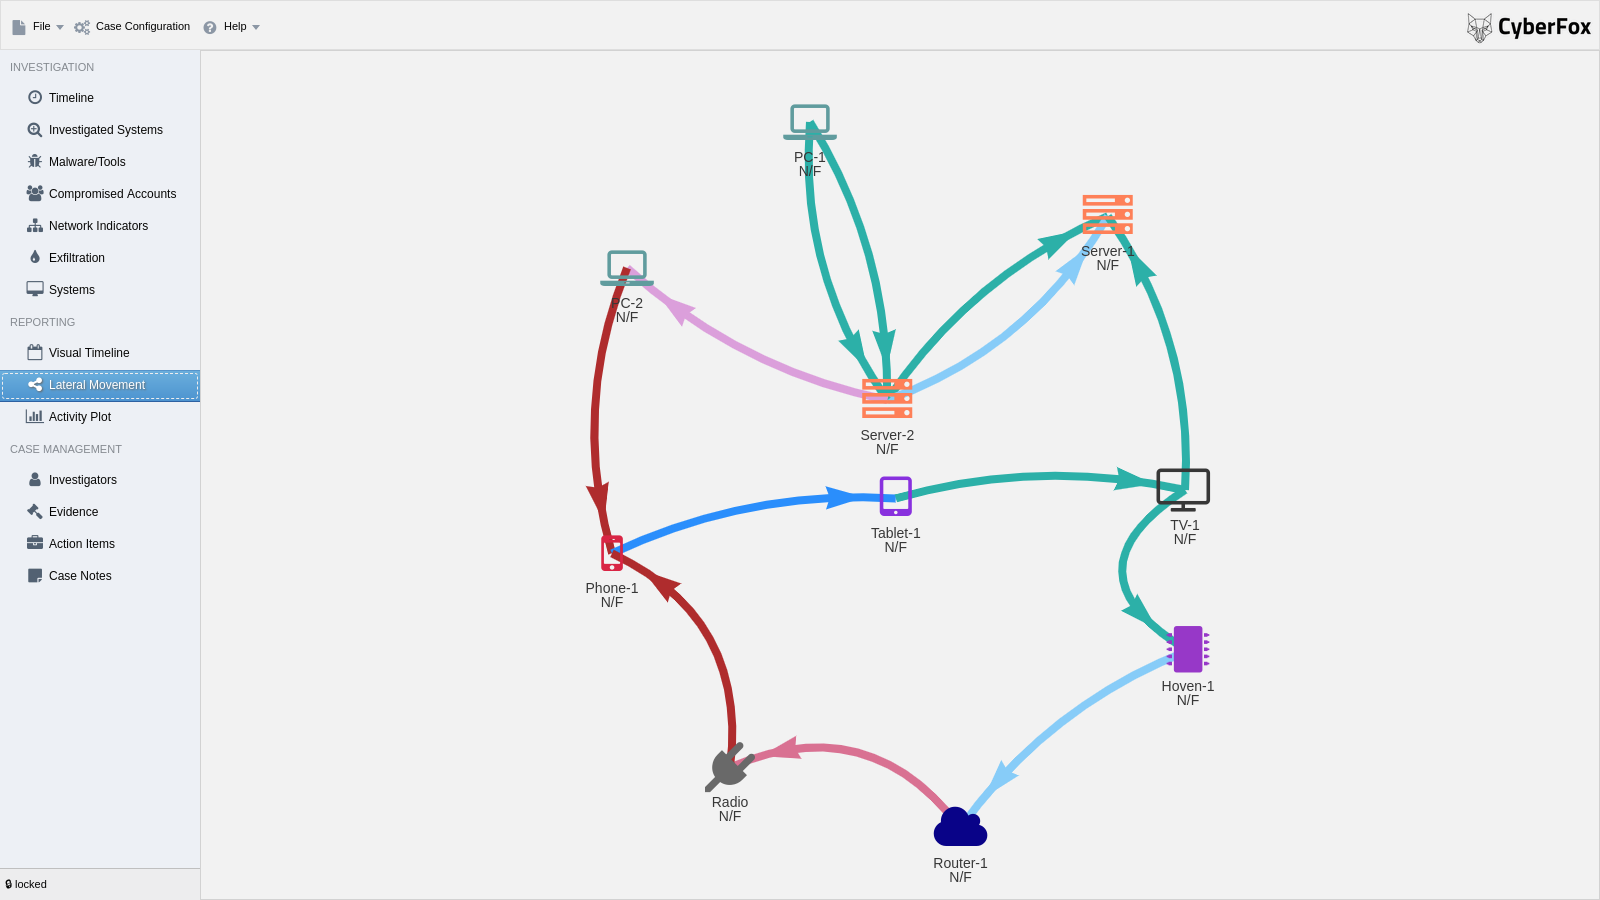 cyb3rfox/aurora-incident-response
事件响应文档编制,化繁为简。由事件响应者,为事件响应者打造。
 yamato-security/wela
审计 Windows 事件日志设置,对照最佳实践指南和 Sigma 规则的可检测性,并自动配置以实现 DFIR 就绪。
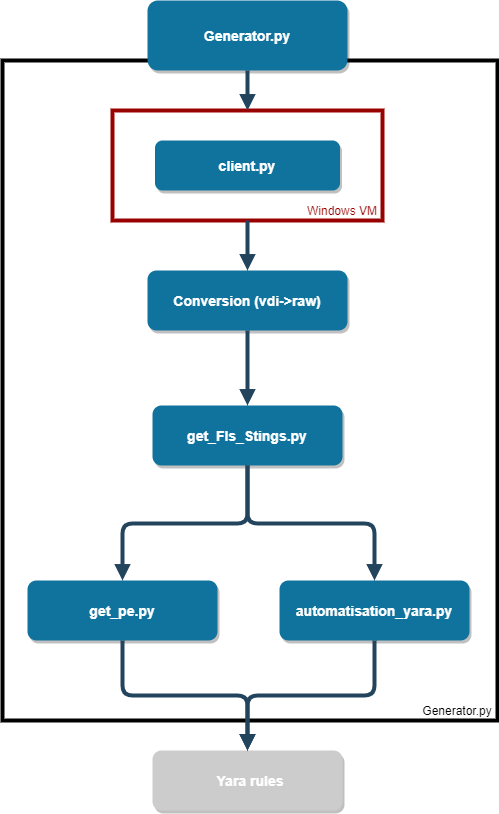 circl/factual-rules-generator
从运行的操作系统上已安装的软件生成YARA规则,以建立已知软件的基线,并在数字取证证据中查找相似的安装。
 op7ic/blueteam.lab
使用Terraform和Ansible在Azure中创建的蓝队检测实验室。
 yamato-security/hayabusa
多线程Windows事件日志取证时间线生成器和威胁狩猎工具,完全支持Sigma规则,生成CSV/JSON时间线,供Elastic Stack、Timesketch和Timeline Explorer分析。