
dashbuilder
 shanika04/dashbuilder
CVE-2016-4999
general-purpose-utilitiesvulnerability-scannersvulnerability-analysis+3
shanika04/dashbuilderCVE-2016-4999
 kara-git/cve-2026-49048-joomcck-sqli
CVE-2026-49048 — JoomCCK 6.4.0 Unauthenticated SQL Injection (CVSS 9.8)
 pedrocruz2202/mongobleed-scanner
🔍 使用MongoBleed扫描MongoDB漏洞,这是一款高性能工具,用于快速高效地检测大型网络中的CVE-2025-14847。
 spring-io/cve-2022-22976-bcrypt-skips-salt
CLI工具,用于检测和更新具有易受攻击的工作因子31的BCrypt密码哈希,并与Spring Security数据库集成以修复CVE-2022-xxxx。
 eyesecurity/wp2shell-compromise-scanner-plugin
只读 WordPress 插件,用于扫描 wp2shell 利用链 (CVE-2026-63030 / CVE-2026-60137) 的痕迹。
 shanika04/cp30_xxe_partial_fix
CVE-2018-20433 和 CVE-2019-5427 之间的版本
 lauxjpn/corruptqueryaccessworkaround
针对随 CVE-2019-1402 引入的“查询已损坏”错误的最新解决方法
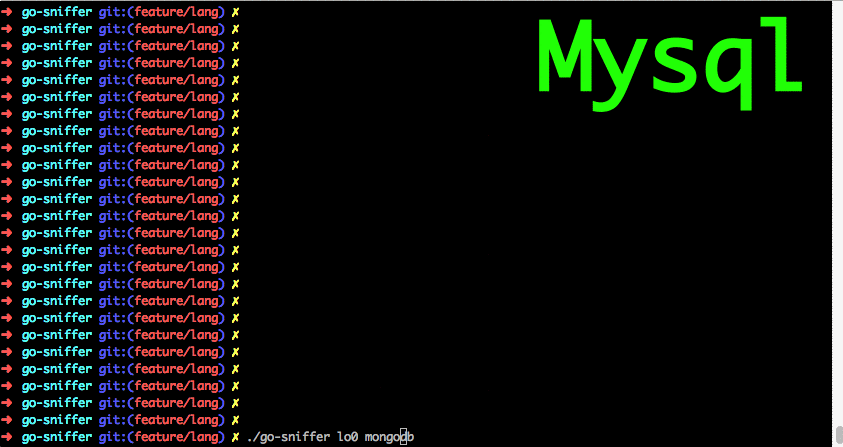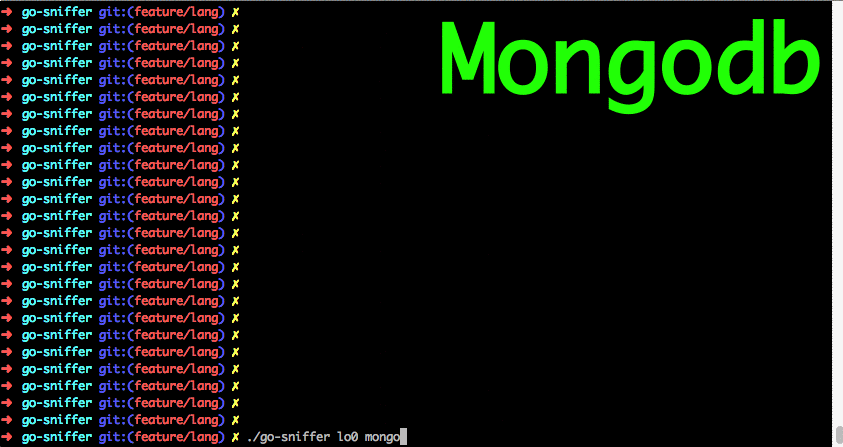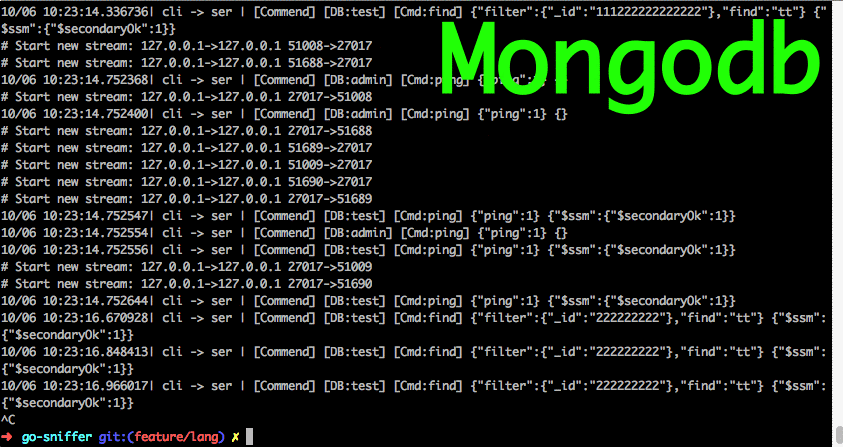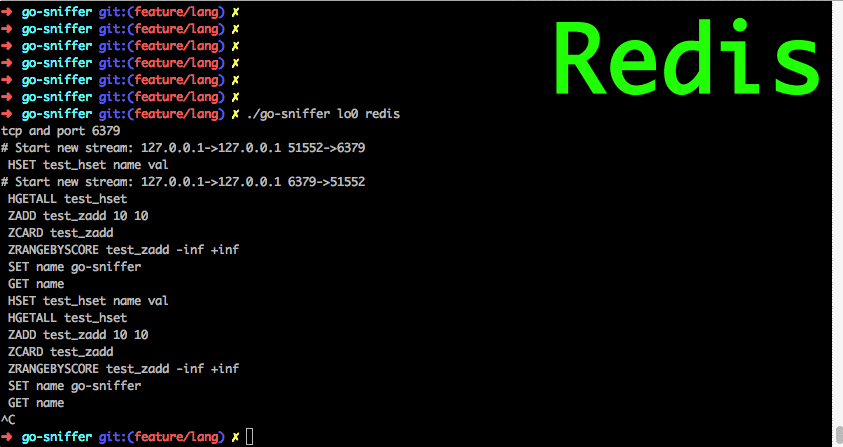 40t/go-sniffer
🔎Sniffing and parsing mysql,redis,http,mongodb etc protocol. 抓包截取项目中的数据库请求并解析成相应的语句。
 aquasecurity/trivy
在容器、Kubernetes、代码仓库、云环境等中发现漏洞、错误配置、密钥、SBOM
 greenbone/openvas-scanner
该仓库包含 Greenbone Community Edition 的扫描器组件。
 shanika04/apache_skywalking
CVE-2020-9483 OR CVE-2020-13921
 pedrocruz2202/pedrocruz2202.github.io
🛡️ 使用高性能的 MongoBleed 扫描器检测易受攻击的 MongoDB 实例,针对 CVE-2025-14847,确保网络安全和数据保护。
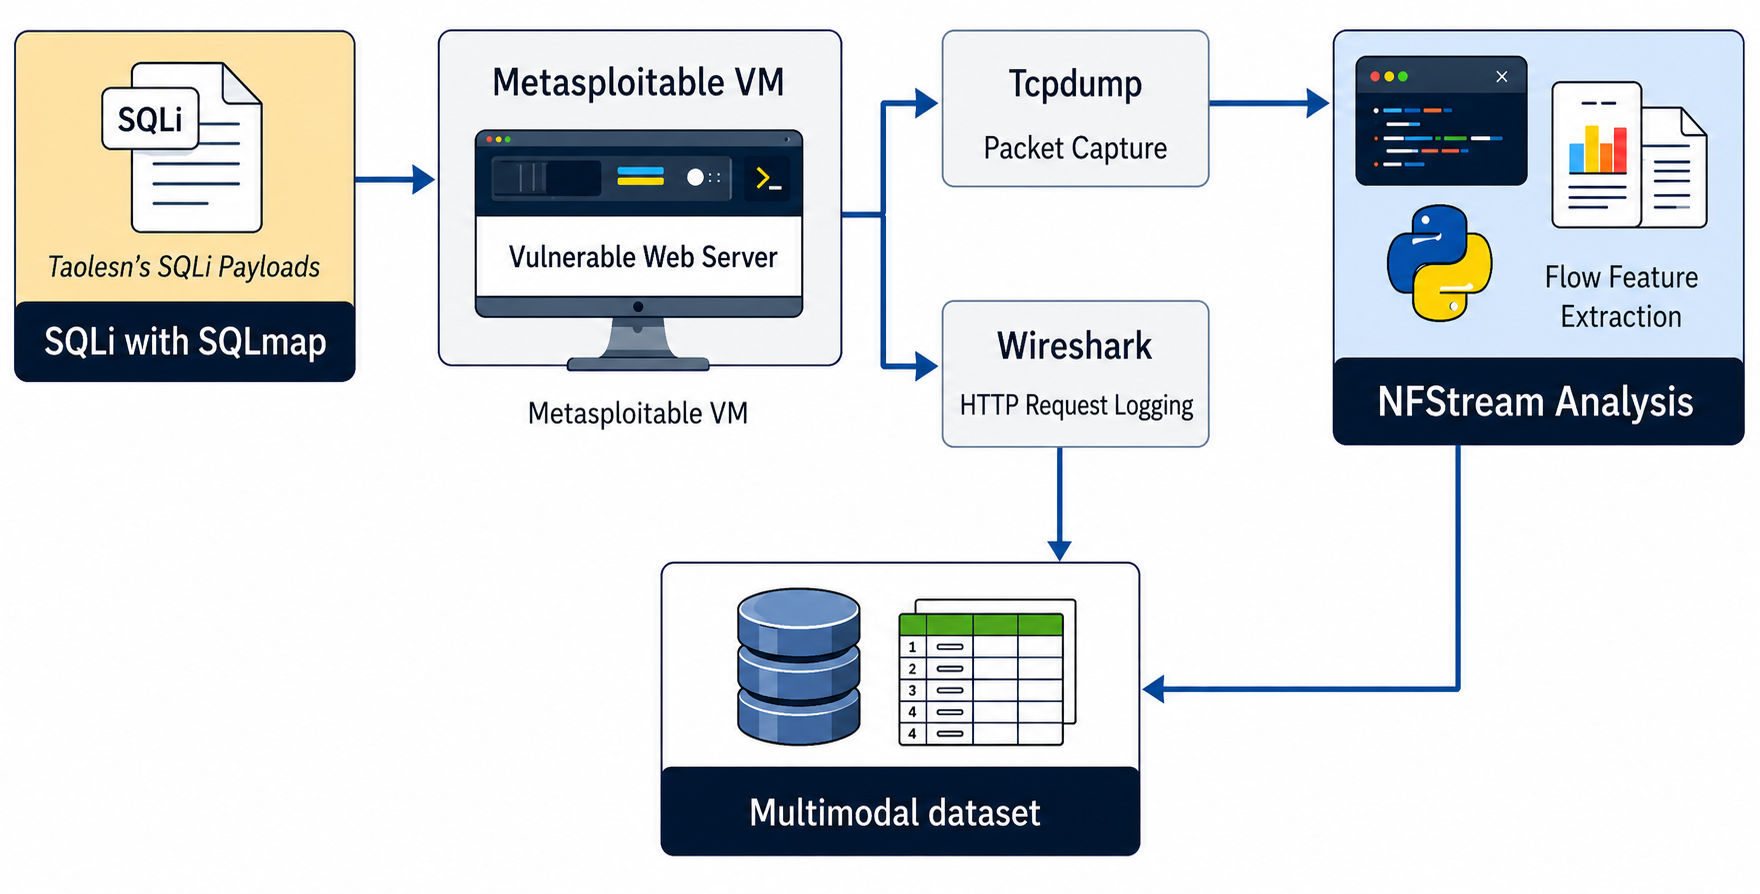 paul12345-cyber/multimodal-web-attack-dataset
本仓库托管了一个多模态网络攻击数据集(MWAD),以推动AI驱动的威胁检测研究。
 tjnull/cygor
一个用Python编写的模块化资产发现框架,用于自动化重复的手动工作。
 jumpserver/jumpserver
JumpServer是一个开源的特权访问管理(PAM)平台,为DevOps和IT团队提供通过Web浏览器按需安全访问SSH、RDP、Kubernetes、数据库和RemoteApp端点的能力。
 nmap/nmap
高性能网络发现与安全审计工具,具备高级端口扫描、操作系统检测、服务版本检测,以及可脚本化的 NSE 引擎,用于自动化侦察和漏洞评估。

 karlvbiron/mad-cat
MAD-CAT(喵攻击数据损坏自动化工具)是一款综合性安全工具,旨在模拟针对多种数据库系统的数据损坏攻击。该工具支持单目标攻击和基于CSV的批量攻击活动,同时支持凭据攻击和非凭据攻击场景。