

XXERipper
 kamalx06/xxeripper
黑盒XXE扫描器,通过统计基线、解析器指纹识别和OOB确认检测带内、基于错误和盲注带外注入,并支持SARIF输出。
reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
1323天前
 ivancabrera02/r2socks
通过 Cloudflare R2 对象存储隧道传输的 SOCKS5 代理,使用 Python 和无依赖的 C++ 代理通过加密的 R2 对象中继 TCP 流量以实现隐蔽访问。
 hac01/azure-pentesting-suite
用于授权 Azure 安全评估的 Go 工具包:枚举订阅和资源,审计错误配置,并匿名攻击公共 Blob 存储。
 openai/privacy-filter
用于文本中PII检测与掩码的双向令牌分类模型,附带用于本地脱敏、评估和微调的CLI。
 threatexpert/gonc
具有自动NAT穿透、安全P2P以及用于shell访问、文件传输和网络代理的高级功能的Netcat。
 voidsecsoftwares/voidsec-proxy
用于SOCKS5代理链、端口扫描、DNS枚举、哈希破解、反向shell生成、隐写术和匿名化的多模块攻击性安全工具包。
 gmh5225/dma-processdumper
使用PCIe FPGA设备通过DMA进行简单进程转储
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 samybaiwir/dnslivery
通过 DNS 轻松传递文件和载荷
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
对 DarkTortilla RAT 的逆向工程分析,这是一种复杂的恶意软件,可窃取信用卡数据、解密浏览器密码,并通过 Telegram、SMTP 和 FTP 进行数据外泄。
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Lumma Stealer 深度逆向工程分析,该信息窃取器使用进程镂空、Native API 调用和 C2 通信。涵盖载荷提取、剪贴板劫持、键盘记录及 C2 域名识别。
 azhariramadhan/cve-2026-39047
打印机利用框架,用于通过原始 9100 端口进行安全测试,具备 PCL 载荷投递、DoS 轰炸、C2 二维码、钓鱼二维码及隐蔽外泄标记功能。
 toxy4ny/bl00dym4ry
用于网络安全培训的教育型木马模拟器,可模拟社会工程学钓鱼攻击、系统侦察、反沙箱规避和数据外泄,以提高安全意识。
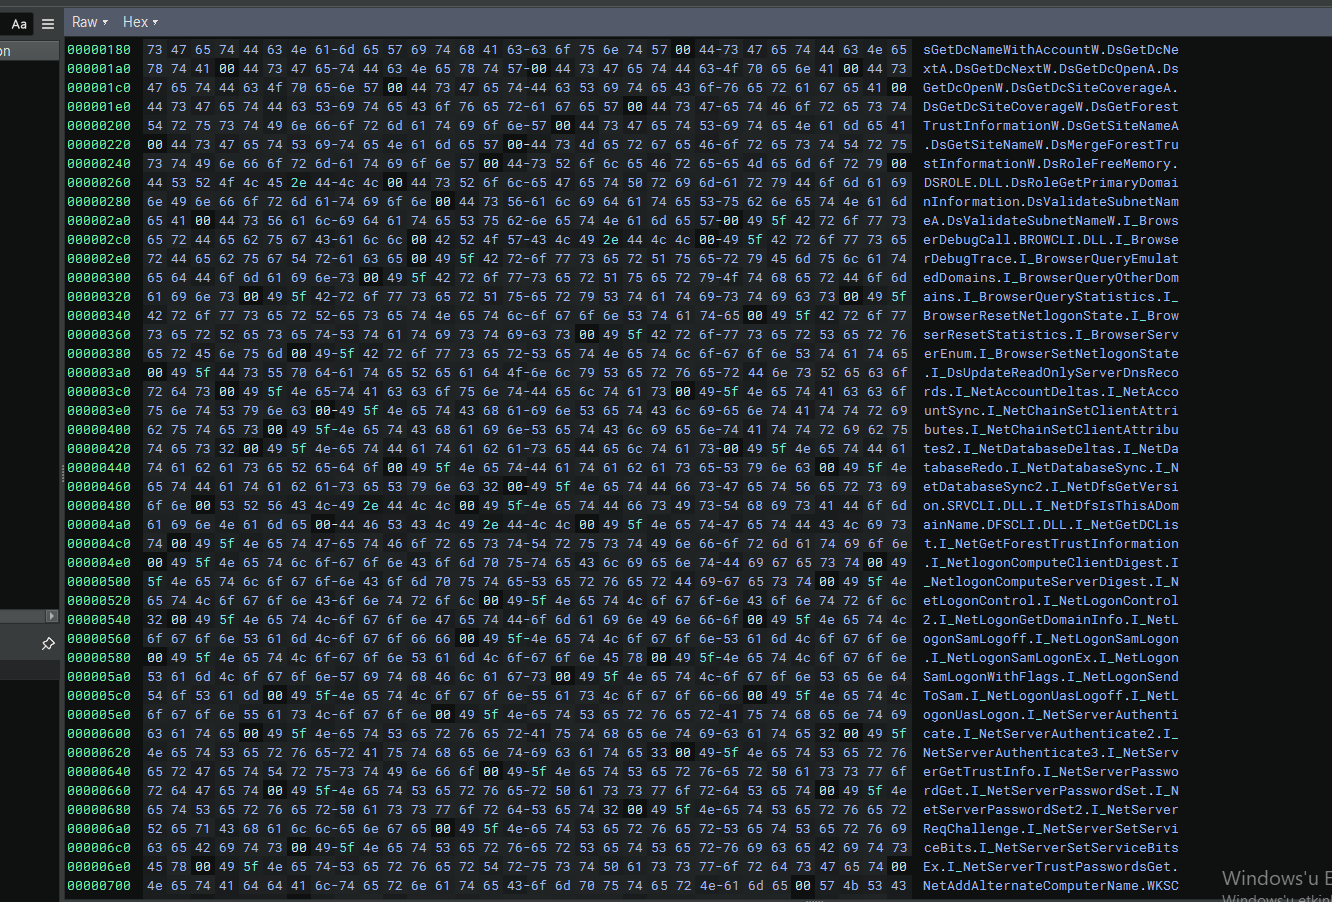 kaandemir993/acrstealer-custom-protocol-credential-theft-payload-extraction-analysis
AcrStealer 逆向工程分析——这是一款复杂的恶意信息窃取程序,采用自定义协议、浏览器凭据窃取和载荷提取。包含 Task.Protocol、BrowserQueryEnabledDomains、WriteProcessMemory 及完整 API 列表。
 mindcrypt/covertchannels-steganography
一份隐蔽信道与隐写术/隐写分析资源列表(书籍、论文与工具)
 yarrick/iodine
通过 DNS 服务器隧道传输 IPv4 数据,以绕过防火墙限制,并为渗透测试提供隐蔽的网络访问。
 microsoft/ethr
跨平台 CLI,用于通过 TCP、UDP、HTTP、HTTPS 和 ICMP 进行网络性能测试:带宽、连接数/秒、包数/秒、延迟、丢包、抖动、ping 和 traceroute。