
pentestcode
 s0ld13rr/pentestcode
自主AI渗透测试智能体,可编排多智能体侦察、漏洞利用、后渗透及报告生成,并具备持久化交战状态。
penetration-testing-frameworksreconnaissancepassword-attacks+9
854
s0ld13rr/pentestcode自主AI渗透测试智能体,可编排多智能体侦察、漏洞利用、后渗透及报告生成,并具备持久化交战状态。
 gmh5225/awesome-web3-security
面向渗透测试人员和漏洞猎人的 Web3 安全材料与资源精选列表。

 wattocyber/offensive-one-liners
110 条用于授权测试和 CTF 的攻防安全单行命令,按类别和杀伤链阶段分组。
 losfuzzys/glacierctf2023_writeups
精选的 GlacierCTF 2023 CTF 题解合集,涵盖 pwn、rev、web、crypto 和智能合约挑战,包含题解与教学讲解。
 gmh5225/awesome-ai-security
A curated list of AI Security materials and resources for Pentesters, Bug Hunters, and Security Researchers.
 nanashibx2/bx2-writeups
Nanashi Bx2 的网络安全文章、演练和技术笔记。
 alzeaty1/security-writeups
CTF writeups and teaching scripts for web security, bug bounty techniques, and network forensics, with blank-value versions for active practice.
 pugazhendii22/keepass-exfil-forensics
适用于 TryHackMe DFIR 挑战的网络取证 Writeup 及配套工具:从 PCAP 流量中逆向还原 hex→Base64→XOR 数据外泄链,然后利用 CVE-2023-32784 从进程内存转储中恢复 KeePass 主密码。
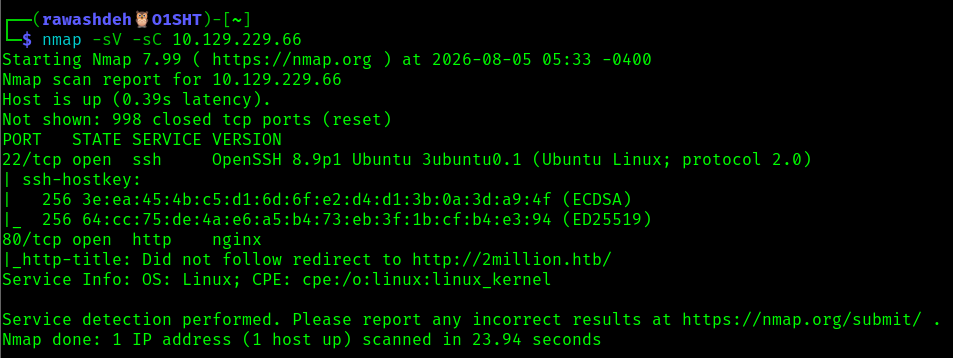 abedallarawashdeh/htb-twomillion-machine
Hack The Box TwoMillion 靶机解析 — JWT/邀请码绕过、IDOR、命令注入以及 CVE-2023-0386 权限提升。
 cy-clon3/awesome-ios-security
精选的 iOS 应用安全资源列表
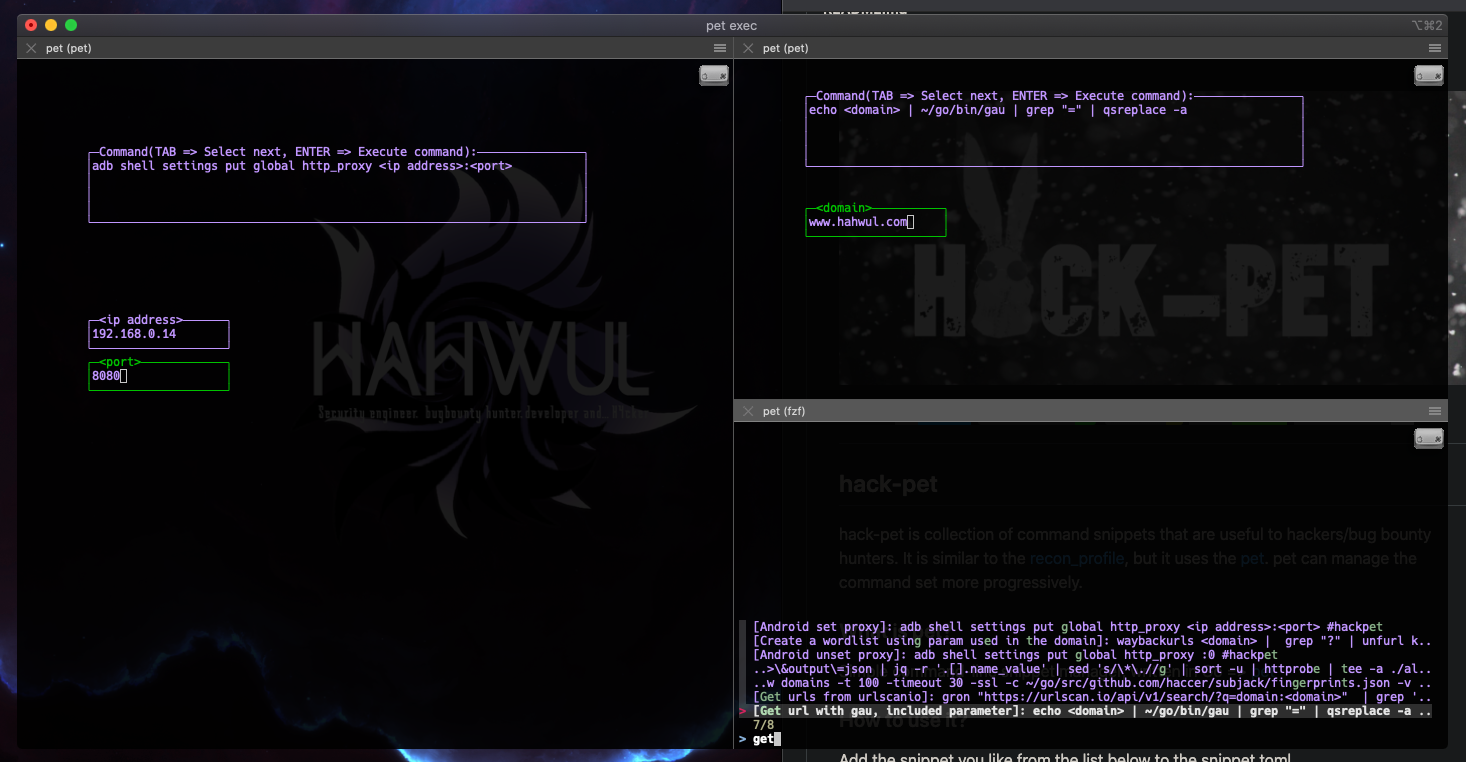 anlominus/bug-bounty
漏洞赏金 ~ 精选资源 | 书籍 | 速查表 | 检查清单 | 工具 | 字典 | 更多

 t3l3machus/pentest-pivoting
一份面向渗透测试/CTF 挑战的网络跳板(Pivoting)简明指南。
 live-ctf/livectf-defcon30
DEF CON 30 CTF 挑战赛二进制文件、构建脚本及解题脚本合集,用于练习二进制漏洞利用与逆向工程。
 kybr-git/dc30-badge-challenge-writeup
DEF CON 30 徽章挑战的 Writeup
 bittentech/bug-bounty-beginner-roadmap
这是一个资源工厂,适合任何希望开始漏洞挖掘并需要初学者指导的人。
 ameetsaahu/kernel-exploitation
用于 CTF 挑战赛的 Linux 内核漏洞利用开发笔记与脚本,涵盖 initramfs 提取、msg_msg/ldt_struct 滥用以及权限提升的实用漏洞利用技术。