PayloadsAllTheThings
 swisskyrepo/payloadsallthethings
一个用于 Web 应用程序安全、渗透测试和 CTF 的有用有效负载及绕过方法列表
privilege-escalationpayload-generationvulnerability-analysis+8
79.9k
swisskyrepo/payloadsallthethings一个用于 Web 应用程序安全、渗透测试和 CTF 的有用有效负载及绕过方法列表
 wwwiesel/infosec-black-friday
所有与信息安全相关的软件/工具在这个黑色星期五的优惠
 cure53/xsschallengewiki
社区维护的 XSS 挑战与解决方案维基,提供精心策划的动手练习,用于学习跨站脚本攻击的利用与防御。
 secgen/secgen
即时生成易受攻击的虚拟机(当前团队开发正在 cliffe/SecGen fork 中进行)
 orange-cyberdefense/ctf-party
🎏 一个用于增强和加速CTF玩家编写脚本/漏洞利用的库。
 b3nac/injuredandroid
一个存在漏洞的Android应用,以CTF风格展示简单的漏洞示例。
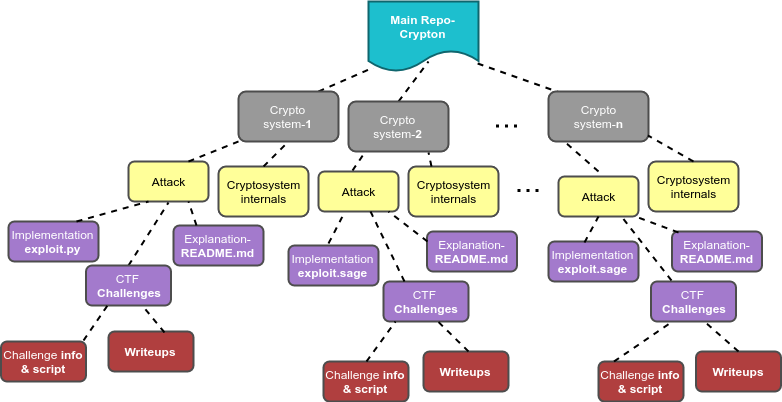 ashutosh1206/crypton
一个包含对各种加密系统、数字签名、密钥交换、认证方法的所有现有攻击的解释与实现的库,并附带来自CTF的示例挑战。
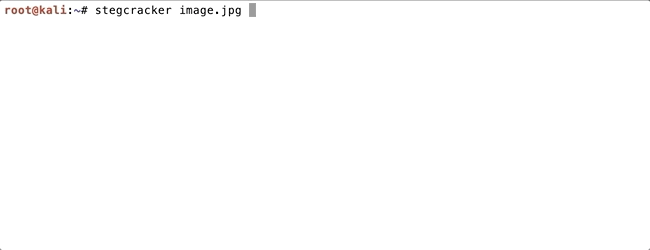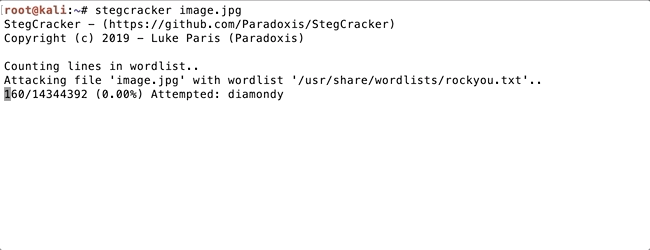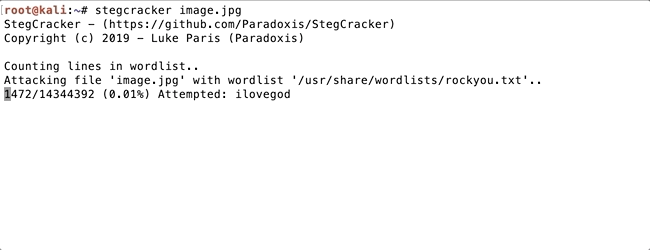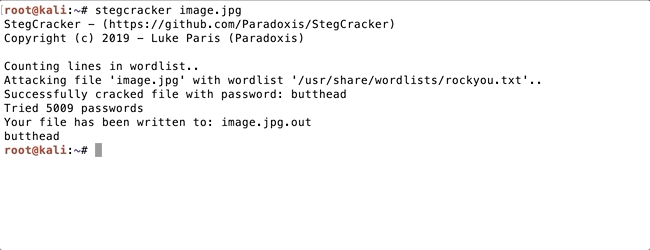
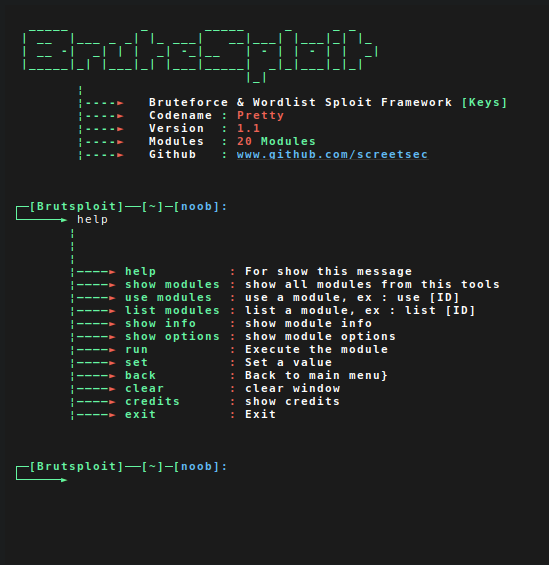 screetsec/brutesploit
BruteSploit 是一个方法集合,用于通过交互式 shell 自动生成、暴力破解和操作字典。它可以在渗透测试期间用于枚举,也可能用于 CTF 中对某些单词或文本文件进行操作、组合、转换和排列 :p