
WAREED-DNS-C2
 faisal-p27/wareed-dns-c2
仅使用DNS的命令与控制框架,支持Windows代理、载荷生成、远程Shell执行、Shellcode注入及SOCKS5代理,用于隐蔽行动。
payload-generationids-ips-evasionpost-exploitation+3
126
faisal-p27/wareed-dns-c2仅使用DNS的命令与控制框架,支持Windows代理、载荷生成、远程Shell执行、Shellcode注入及SOCKS5代理,用于隐蔽行动。
 trustedsec/specula
滥用 Microsoft Outlook 主页功能以实现隐蔽持久化、远程访问和后渗透利用的模块化命令与控制框架。
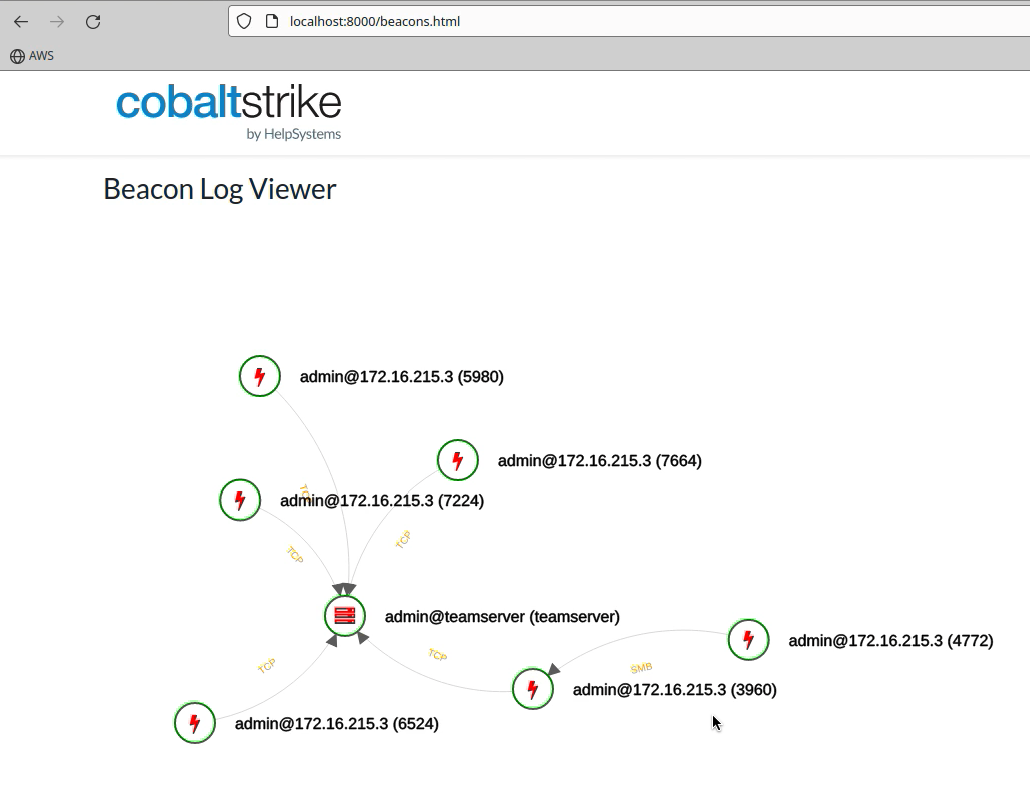 cobalt-strike/sleep_python_bridge
该项目是sleep语言与python语言之间的“桥梁”。它允许通过python控制Cobalt Strike团队服务器,而无需使用标准的GUI客户端。注意:该项目目前仍处于BETA阶段。其目标是提供一个测试游乐场,绝非官方支持的功能。也许未来这可以成为核心产品的一部分。
 b3rito/peeko
peeko – 基于浏览器的 XSS C2,用于通过受感染浏览器进行隐蔽的内部网络探测。
 hackerhouse-opensource/backdoors
用于维持对系统的访问权限及概念验证演示的工具。
 zarkones/bloodfangc2
适用于 Windows 的现代 PIC 植入体(64 位与 32 位)
 matheuzsecurity/ringreaper
Linux后渗透代理,利用io_uring通过避免传统系统调用来隐蔽地绕过EDR检测。
 boku7/loki
🧙♂️ 用于脚本劫持存在漏洞的 Electron 应用的 Node.js 命令与控制
 magisterquis/lutlol
Linux 上的地表之下生存 ~ Bsides Belfast/Vienna 2025
 rasta-mouse/crystal-kit
规避工具包,用于 Cobalt Strike
 joaoviictorti/rustbof
一个用 Rust 编写 Beacon Object Files (BOFs) 的模板
 rasta-mouse/crystal-loaders
一小套专为与 Cobalt Strike 配合使用而设计的 Crystal Palace PIC 加载器。
 capesandbox/cape-parsers
CAPE 核心与社区解析器
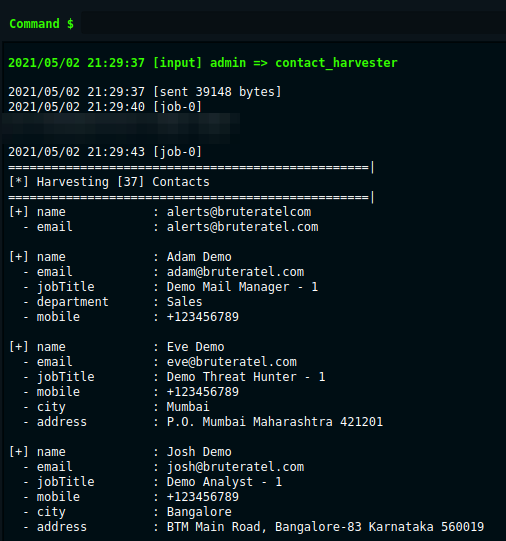 paranoidninja/brc4-bof-artillery
用于 Windows 后渗透的 Brute Ratel C4 BOF 集合:进程内存访问、NetNTLMv2 哈希检索、联系人收集以及加密/解密。
 luemmelsec/pentest-tools-collection
精选的攻击性安全工具与命令集合,涵盖 Active Directory 攻击、C2、权限提升、混淆以及 Web 渗透测试。