
BruteRatel-DetectionTools
 immersive-labs-sec/bruteratel-detectiontools
用于解码 Brute Ratel C4 badgers 的工具与规则集合
defensive-toolsmalware-analysiscommand-and-control+3
67
immersive-labs-sec/bruteratel-detectiontools用于解码 Brute Ratel C4 badgers 的工具与规则集合
 codewhitesec/lastenzug
利用 PIC、WebSocket 和汇编层面静态混淆技术的 SOCKS4a 代理
 codextf2/burp2malleable
我编写的快速 Python 实用工具,用于将 Burp Suite 的 HTTP 请求转换为 Cobalt Strike Malleable C2 profiles
 eladshamir/rpc-backdoor
一个基本的“RPC 后门”模拟
 codextf2/cobaltstrike-headless
将无头 Aggressor 客户端转变为(基本)可用的 Cobalt Strike 客户端的 Aggressorscript。
 zerodaylab/powersploit
PowerSploit - 一个 PowerShell 后期渗透利用框架
 b23r0/heroinn
A cross platform C2/post-exploitation framework.
 carbonblack/active_c2_ioc_public
活跃的C2失陷指标(IoCs)
 codextf2/pyhmmm
用于展示 Havoc C2 自定义代理接口的简易 PoC Python 代理。不具备操作安全性或稳定性。随附博客文章发布,作为教程示例。
 smokeme/airstrike
可自定义的 Stage0 C2 框架,提供 C 和 Rust 代理模板、Flask 后端以及 React 仪表板,用于构建和运营你自己的 C2 代理。
 zer0yu/awesome-cobaltstrike
很棒的 CobaltStrike 资源列表
 rvrsh3ll/bof_collection
各种 Cobalt Strike BOF
 fox-it/dissect.cobaltstrike
用于解剖和解析 Cobalt Strike 相关数据(如 Beacon 载荷和 Malleable C2 配置文件)的 Python 库。
 ccob/volumiser
CLI 和交互式控制台,用于列出、浏览和提取虚拟机磁盘映像(VHDX、VMDK、EBS 快照、原始磁盘)中的文件,用于红队数据外渗。
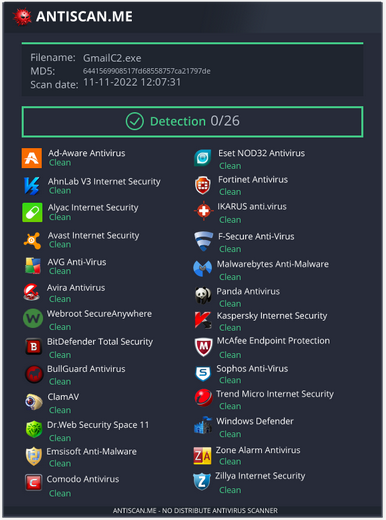 reveng007/sharpgmailc2
我们友好的 Gmail 将充当服务器,植入程序将通过 smtp 外传数据,并会通过 imap 协议从 C2 (Gmail) 读取命令
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 nvisosecurity/cobaltwhispers
CobaltWhispers 是一个攻击者脚本,利用一组用于 Cobalt Strike 的 Beacon 对象文件(BOF)来执行进程注入、持久化等操作,并借助直接系统调用(SysWhispers2)绕过 EDR/AV。