
Archived
msf-remote-console
 qubasa/msf-remote-console
一个用Python 2.7编写的远程msfconsole,用于连接metasploit的msfrcpd服务器。该工具使您能够像autopwn2一样在服务器上以守护进程永久加载模块。
penetration-testing-frameworksexploit-frameworksscripting-automation+3
 n1nj4sec/pupy
Pupy 是一个开源、跨平台(Windows、Linux、OSX、Android)的 C2 与后渗透框架,使用 Python 和 C 编写。
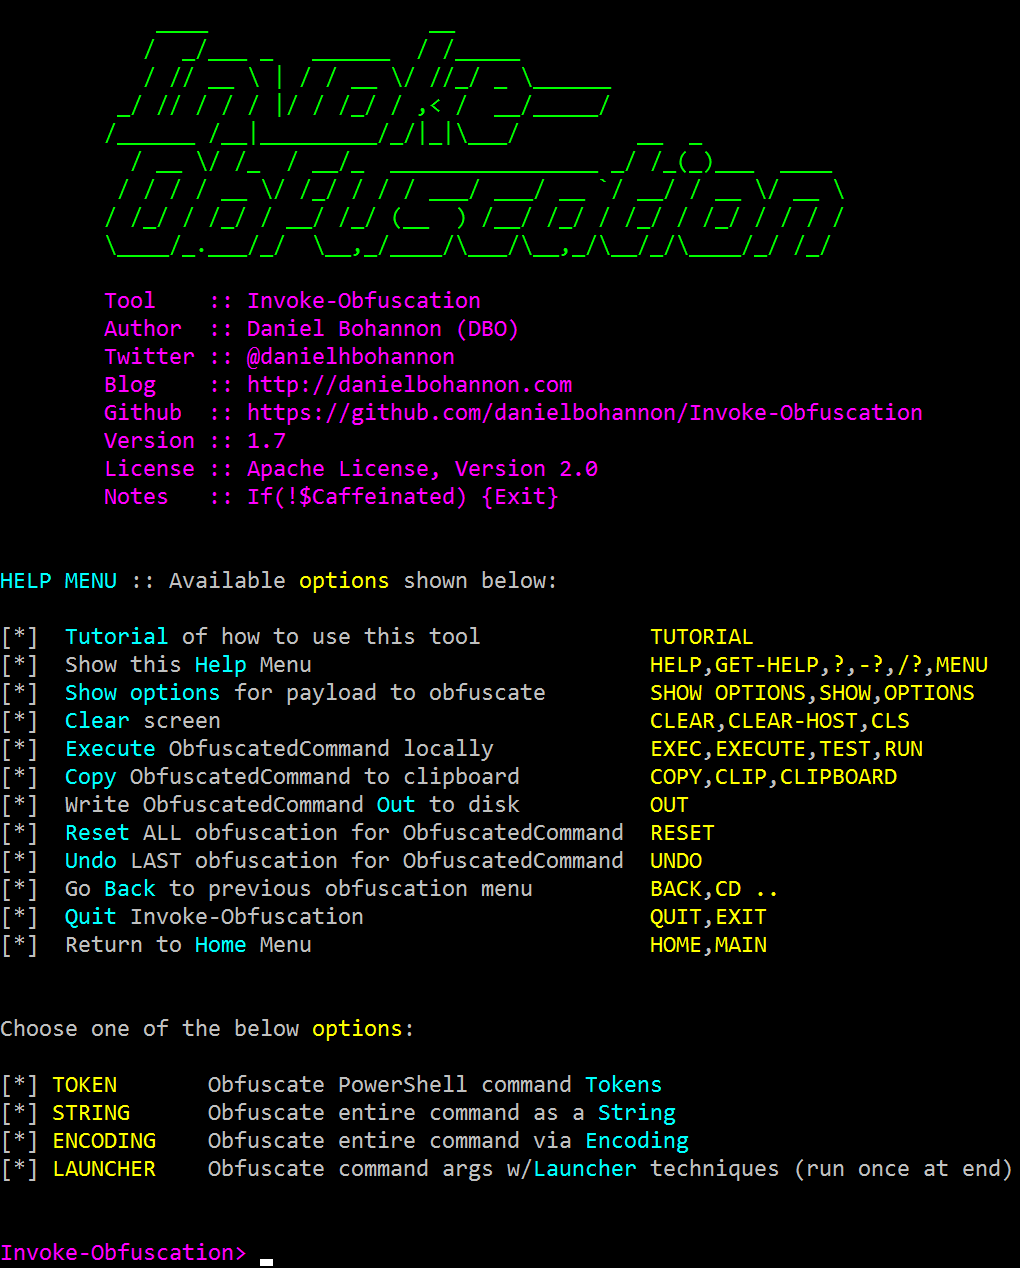 empireproject/empire
Empire 是一个基于 PowerShell 和 Python 的后渗透代理。
 mr-un1k0d3r/thundershell
基于 Python / C# 的非托管 PowerShell RAT
 mr-un1k0d3r/dkmc
DKMC - 别杀我的猫 - 恶意载荷规避工具
 ahmyth/ahmyth-android-rat
Android 远程管理工具
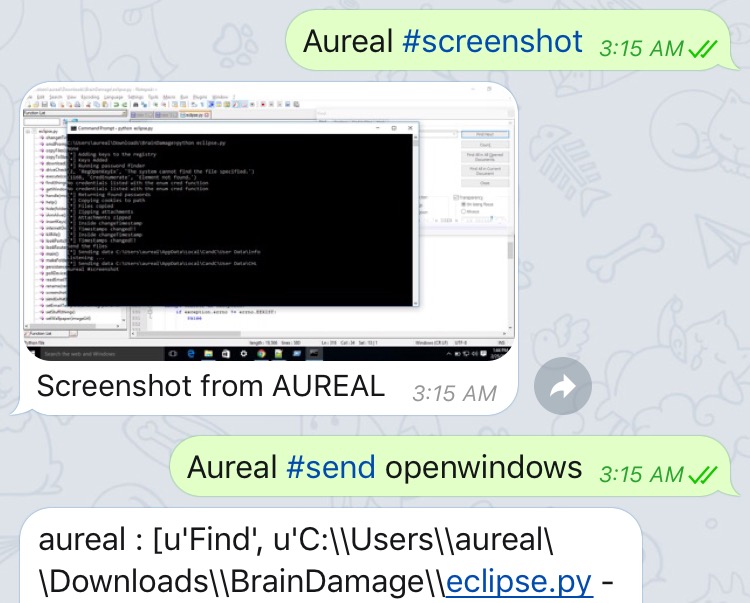 mehulj94/braindamage
使用 Twitter 作为命令与控制服务器的远程管理服务
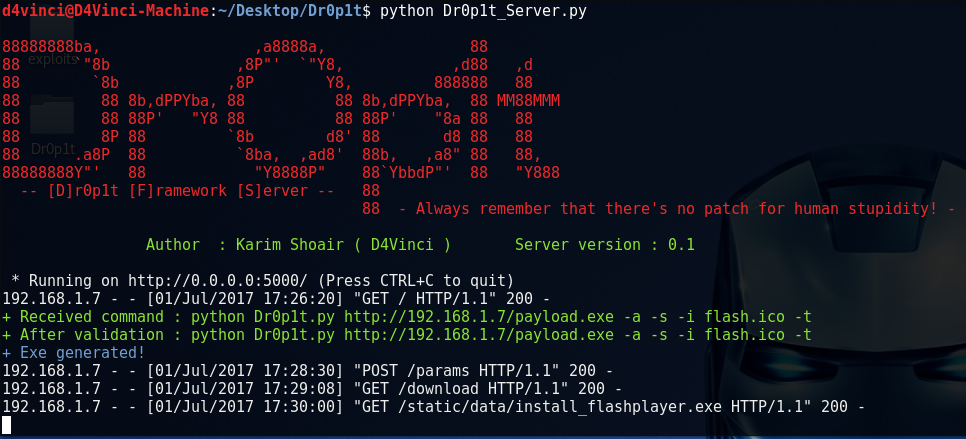 d4vinci/dr0p1t-framework
一个创建高级隐蔽型dropper的框架,可绕过大多数杀毒软件,并具备多种技巧。
 egebalci/egesploit
EGESPLOIT 是一个用于恶意软件开发的高性能 Go 语言库。
 graniet/chromebackdoor
Chromebackdoor是一个渗透测试工具的PoC,该工具使用MITB技术生成Windows可执行文件".exe",启动后在大多数流行浏览器上运行恶意扩展或脚本,并将所有DOM数据发送到命令和控制服务器。
 veil-framework/veil-evasion
Veil Evasion 已不再受支持,请使用 Veil 3.0!
 praetorian-inc/pentestly
Python和Powershell内部渗透测试框架
 rtfmkiesel/goldig
通过恶意TXT DNS记录在Windows上执行命令
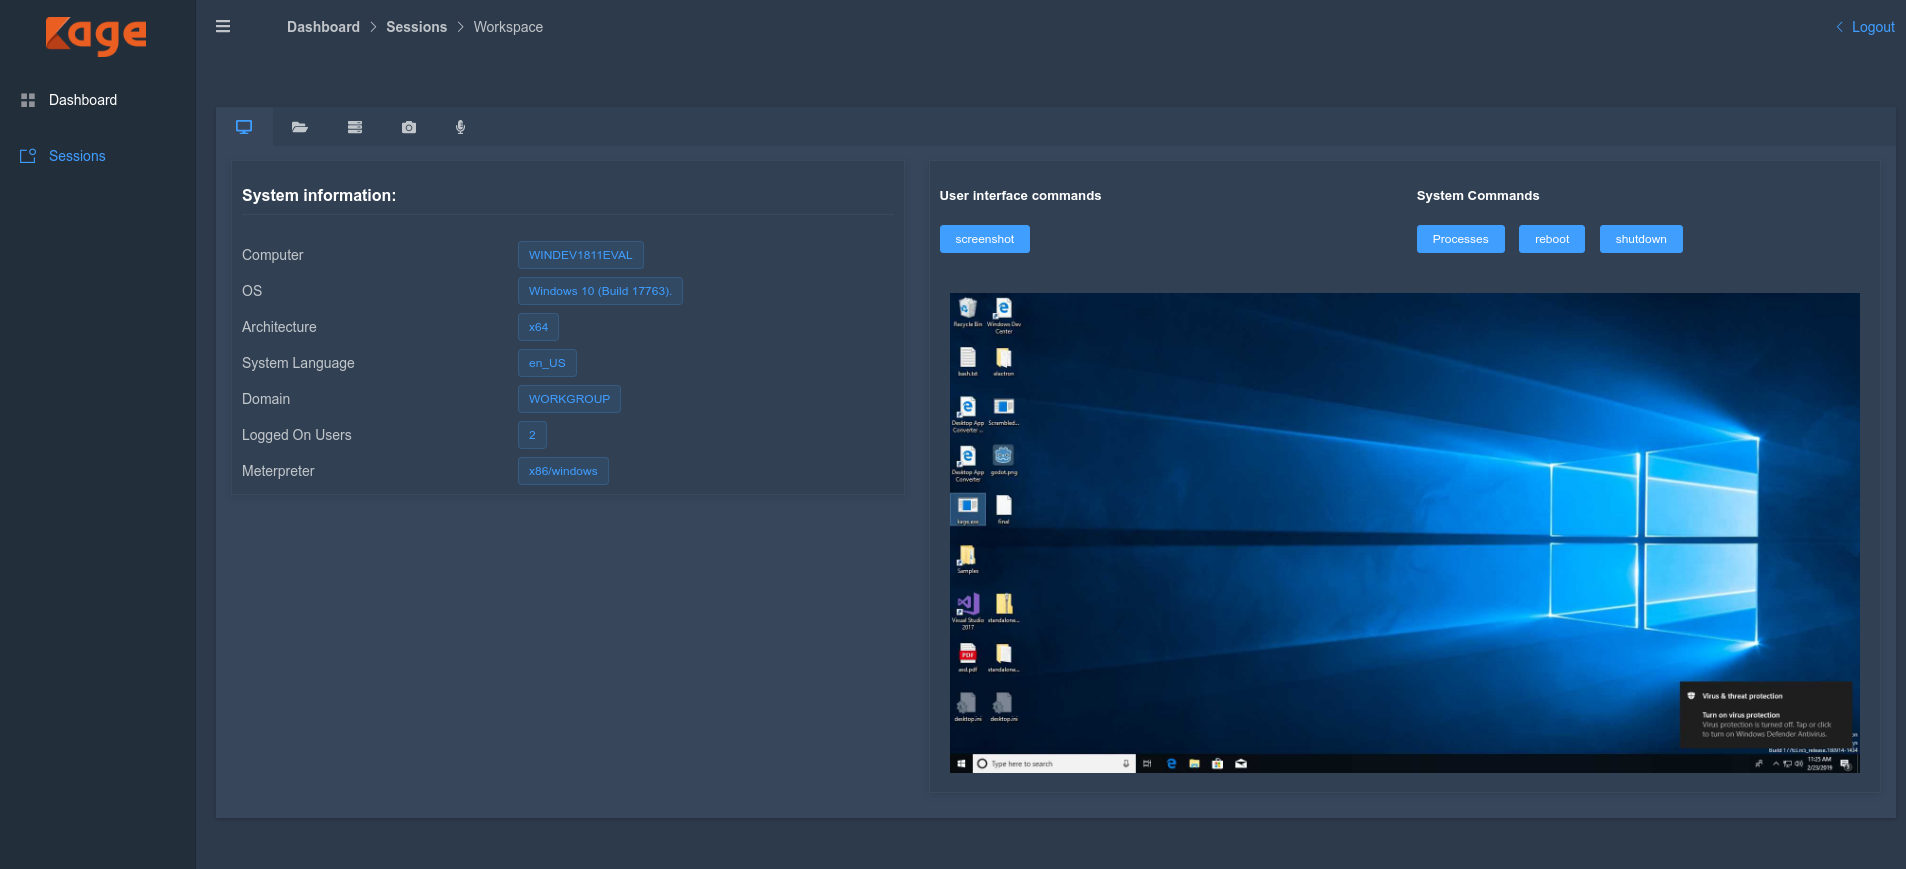 zerx0r/kage
Kage 是用于 Metasploit Meterpreter 和会话处理程序的图形用户界面。
 saintly2k/katana
Katana僵尸网络,用于DDoS攻击,基于Mirai僵尸网络。仅用于教学目的!我对您使用它所做的任何事情概不负责!我与黑客或那些人无关!#StandWithUkraine
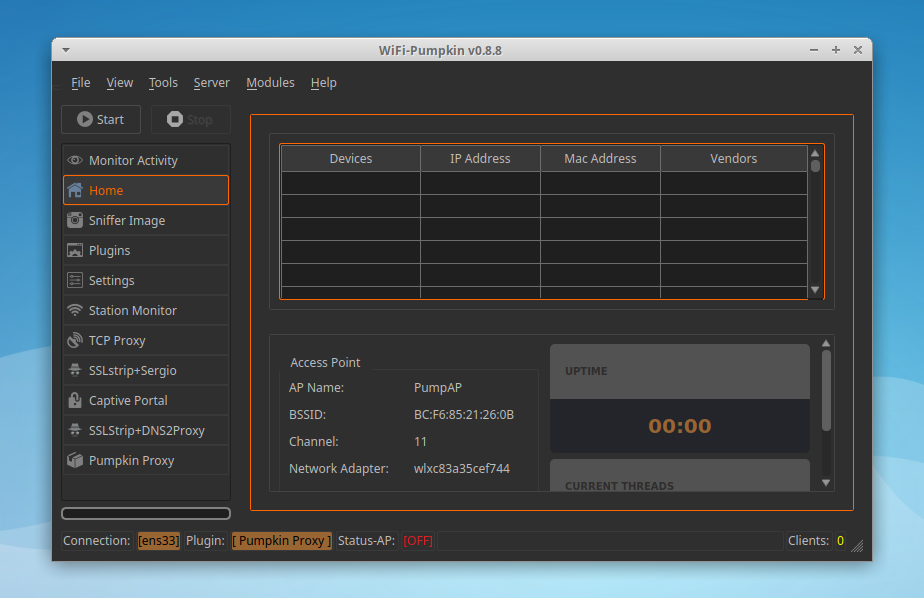 p0cl4bs/wifi-pumpkin-deprecated
已弃用,wifipumpkin3 -> https://github.com/P0cL4bs/wifipumpkin3