

javascript-obfuscator
 javascript-obfuscator/javascript-obfuscator
混淆JavaScript和Node.js代码,通过变量重命名、字符串加密、控制流扁平化和反调试技术,保护源代码免受逆向工程。
defensive-toolscode-analysisreverse-engineering+3
16.3k
javascript-obfuscator/javascript-obfuscator混淆JavaScript和Node.js代码,通过变量重命名、字符串加密、控制流扁平化和反调试技术,保护源代码免受逆向工程。
 tekkenbugattii/linusware-source-code-internal
逆向工程的 Roblox/Luau 运行时引擎,具备 VM 挂钩、操作码重映射、能力提升以及 UNC 脚本环境,用于执行任意脚本。
 pelock/jobfuscator
混淆Java源代码,以防止逆向工程、反编译和知识产权窃取。重命名变量/方法、加密字符串并混淆控制流。
 pelock/autoit-obfuscator
混淆AutoIt脚本,通过高级混淆和多态加密保护源代码免受分析、逆向工程和反编译。
 p0pr0ck5/lua-ffi-libinjection
LuaJIT FFI 对 libinjection 的绑定,提供 SQL 注入和 XSS 检测功能,并带有针对 Web 应用安全的上下文特定 API。
 htrxuan/hdwebmobile-formula-pricing
WooCommerce 插件:基于公式的安全产品定价,封堵 CVE-2026-4001 中基于 eval() 的远程代码执行漏洞
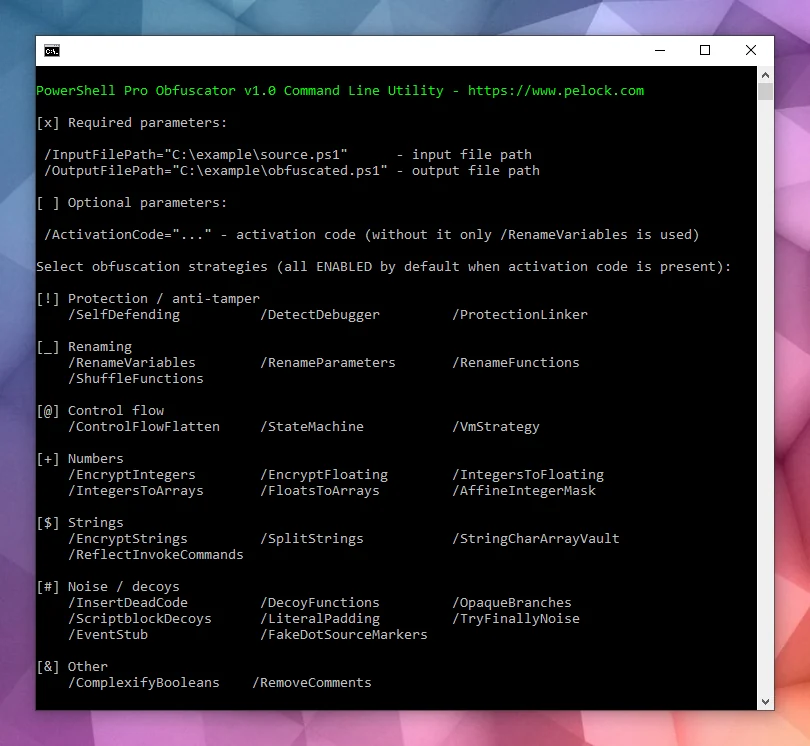 pelock/powershell-pro-obfuscator-python
自动化 PowerShell 脚本源代码混淆与虚拟化,并提供灵活的 Web API 供 Python 使用(pip 包)。
 moderneinc/rewrite-cve-2026-22732
OpenRewrite 配方,用于检测并修复 Spring Security 头信息抑制问题(CVE-2026-22732),通过识别 Content-Length 头信息的误用并生成主动写入头信息的配置。
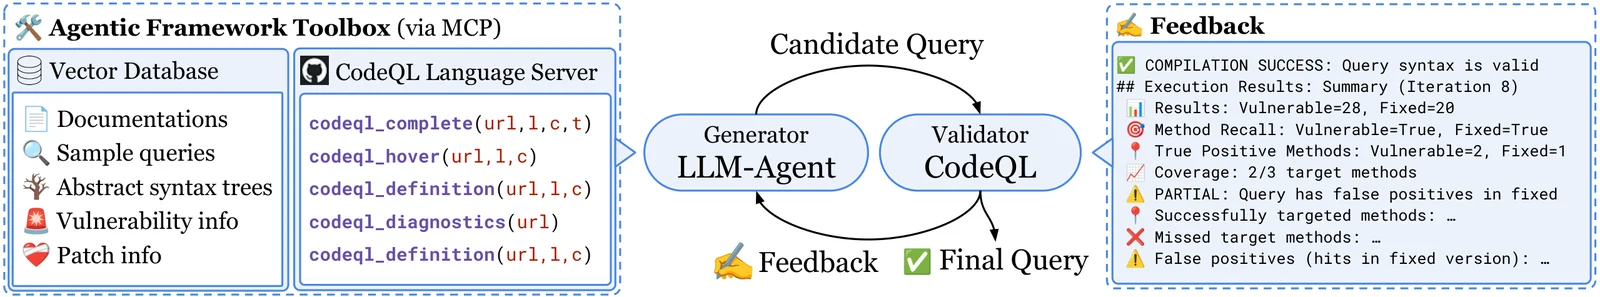 neuralprogram/qlcoder
Agentic 框架,用于合成 CodeQL 查询
 airbus-cert/ditto
混淆PowerShell和JavaScript脚本,利用基于tree-sitter的解析,并提供多种可配置的伪装配置文件,以实现隐蔽性、体积控制和逆向难度调整。
 3ele-projects/cve-2026-39440-funnelforms-fix
即插即用的 WordPress 插件,用于阻止 FunnelForms Pro 中易受攻击的演示导入处理器,以缓解远程代码执行漏洞(CVE-2026-39440)。
 surri/audit-axios
扫描本地仓库中易受攻击的 axios 版本(CVE-2026-40175)并交互式修补
 mebibite/log4jhound
在 CVE-2021-44228 披露后创建。一个 Bash 脚本,用于检测项目和系统中的 Log4j 出现情况,让您了解所使用的版本。解压 JAR 文件并分析其 Manifest 文件。
 kriskimmerle/wheelaudit
Python Wheel 文件安全扫描器 — 在安装前扫描 .whl 文件以发现安全问题。检测路径遍历(CVE-2026-24049)、RECORD 篡改、命令遮蔽、机密信息、zip 炸弹。零依赖。
 hohn/codeql-sample-polkit
探索 polkit CVE-2021-4034 的所有阶段,使用 codeql
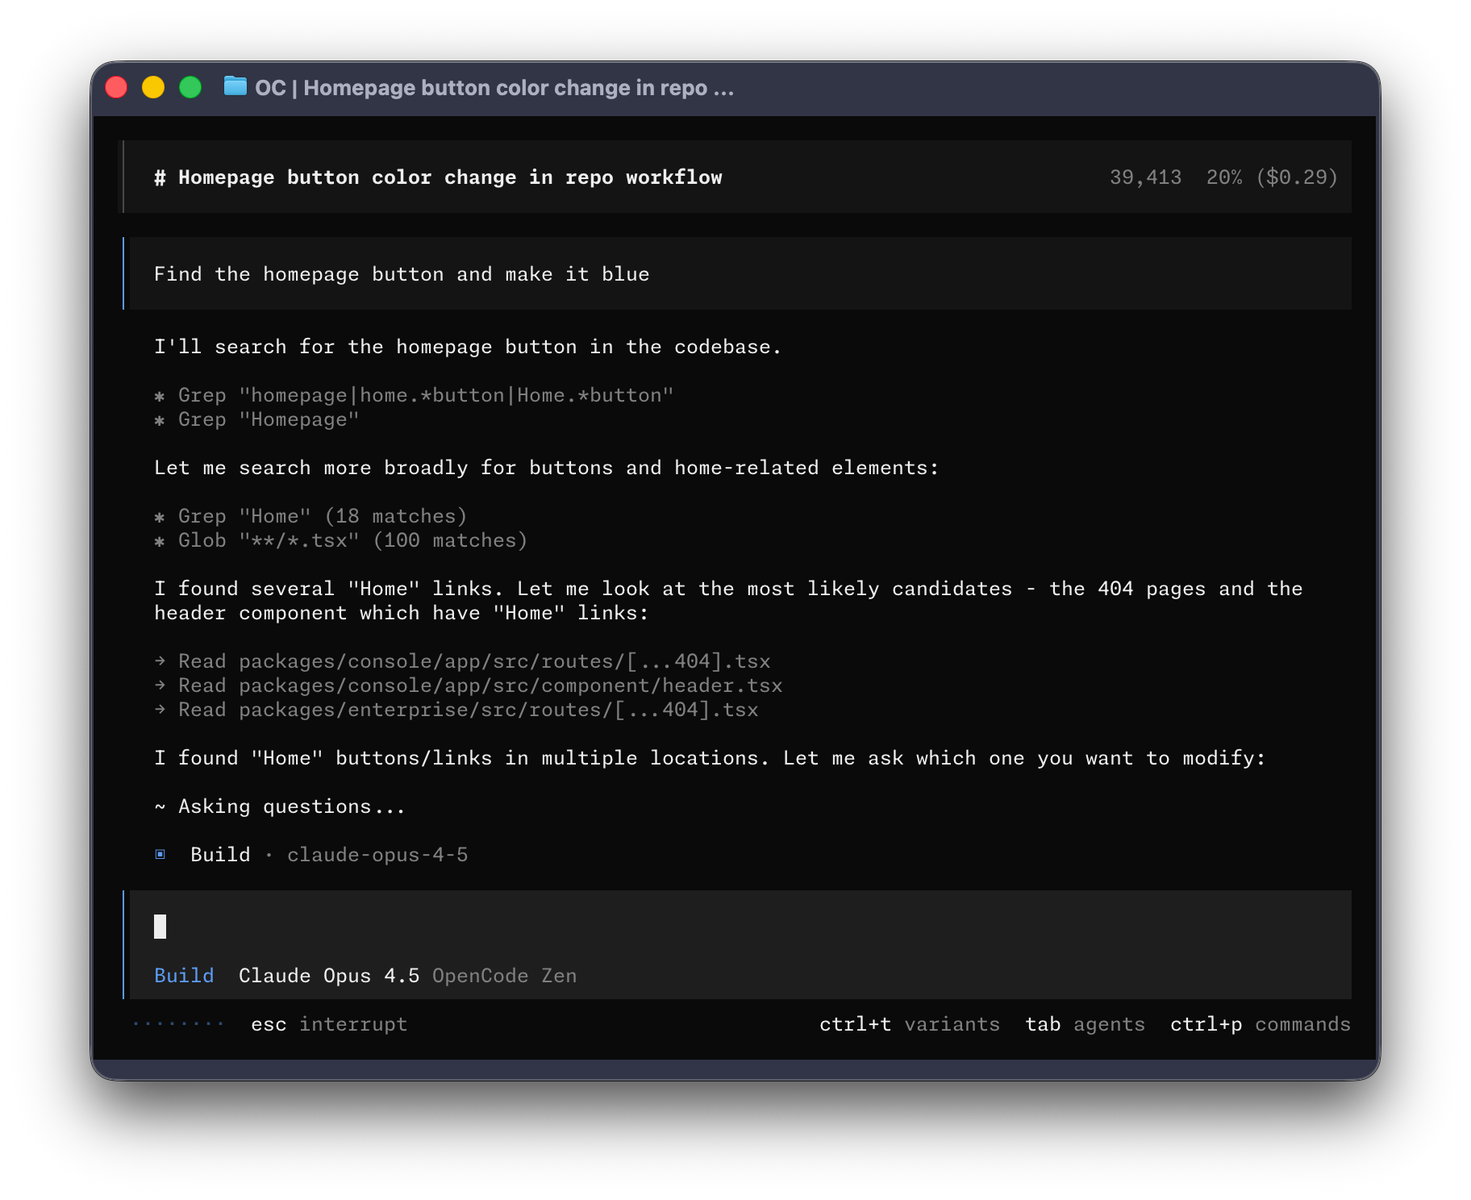 barrersoftware/opencode-secure
Security-hardened fork of OpenCode - Fixes CVE-2026-22812 (CVSS 8.8 RCE) that upstream refuses to patch
 ashizzz/cve-2026-22610
扫描 Angular 项目,检测 SVG 元素和危险绑定中的 XSS 漏洞,并生成包含行号和修复建议的漏洞报告。
 hiteshgorana/susvibes-jupyter-server-cve-2026-35397
Jupyter Server 中重新实现掩码路径解析修复的基准任务,包含功能测试和隐藏安全测试,用于评估根目录边界强制实施。