

jscd
 ejfkdev/jscd
将 bytenode .jsc(V8 代码缓存)逆向还原为 JavaScript —— 静态、纯 Rust,无需修补 V8/Node。Node 8→26 / V8 5.8–14.6;已测试 25k 个 .jsc,0 失败。
static-analysiscode-analysisdynamic-code-analysis+4
2414天前
 viruscamp/luadec
Lua 反编译器,适用于 Lua 5.1、5.2 和 5.3
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 viralmaniar/vulnvault
Developer-focused knowledge base of application security vulnerabilities with insecure vs secure code examples, prevention guidance, and OWASP/CWE…
 corelight/quipu
A desktop workbench for writing, validating, compiling, and testing YARA rules.
 rasetsuu/vmp-devirt
Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
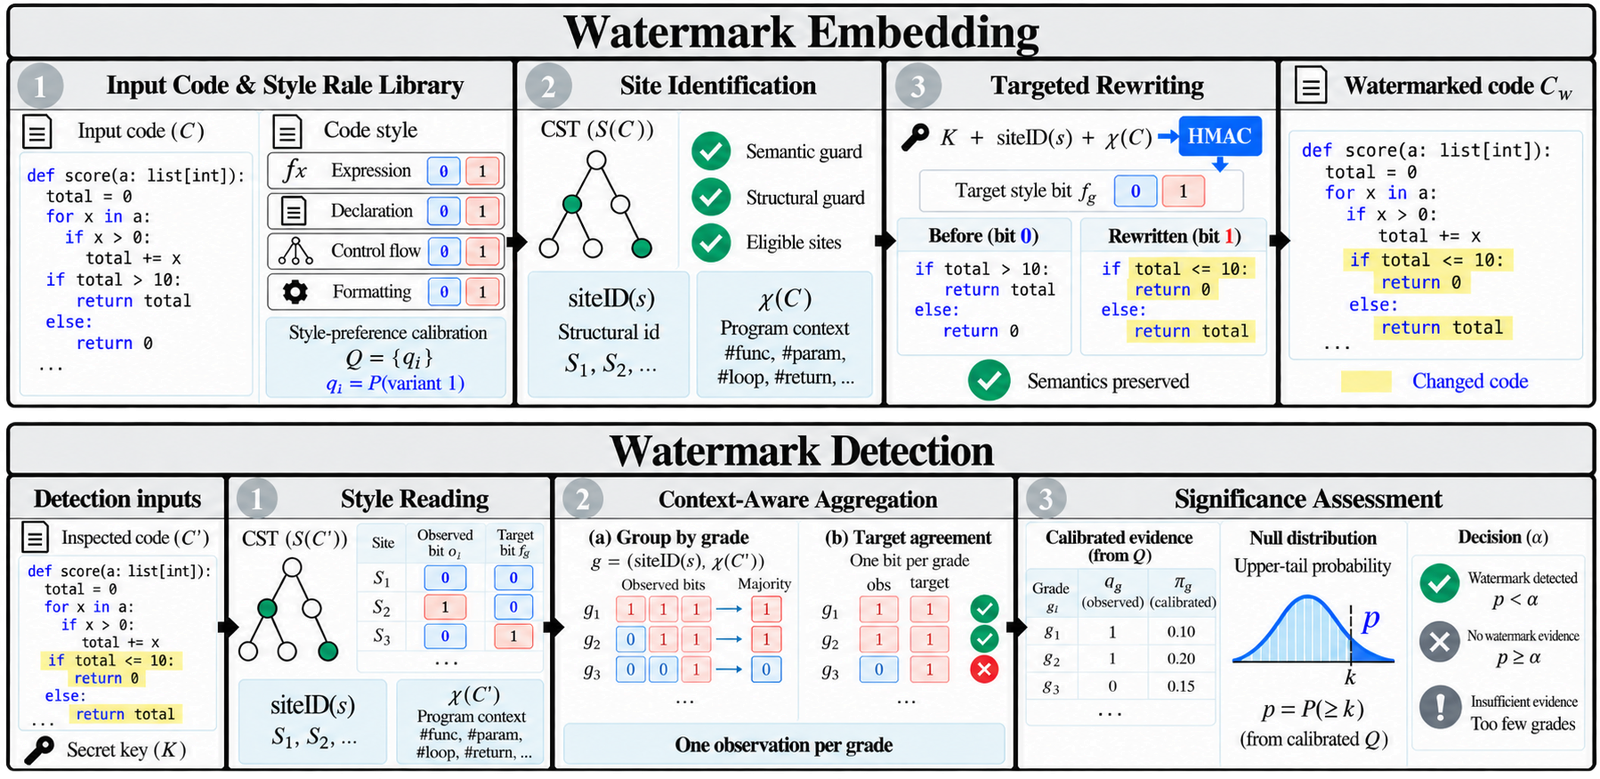 suhanmen/sew
在LLM生成的Python、Java和C++代码中嵌入并检测基于键控、基于风格的水印,通过CST重写实现,保持功能正确性并抵御代码编辑攻击。
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 joshuaprovoste/deserializer
基于AST的静态代码分析器,结合代理式LLM驱动的关系映射,用于在AI、LLM、机器人、数据科学、机器学习和深度学习(但不限于此)领域发现Python RCE路径和深层反序列化链。
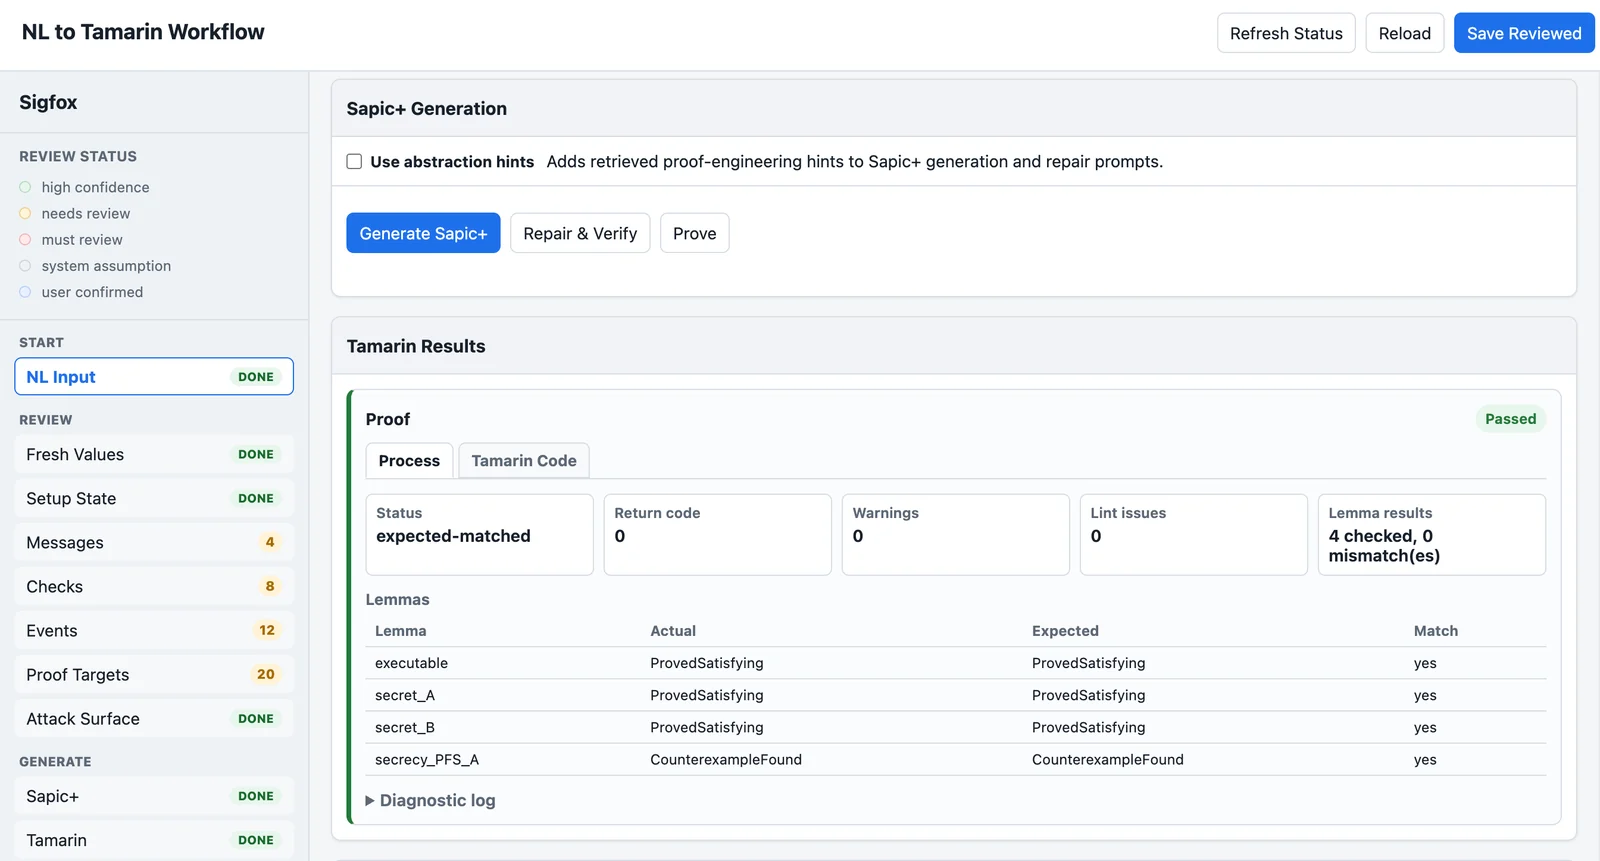 laplace1002/tamarinagent
将自然语言或C/C++协议描述转换为可审查的Protocol IR,然后生成Sapic+/Tamarin模型以进行形式化安全验证的人在回路UI。
 ejfkdev/jd
Go CLI,用于反混淆 javascript-obfuscator (obfuscator.io) 的输出,并通过 AST 转换、静态解码和 goja 沙箱回退来反压缩 JavaScript。
 gmh5225/iat-hook
C++ DLL,通过解析 PE 头并将导入函数地址重定向到目标进程内的自定义钩子,来执行导入地址表钩取。
 niffyhunt/codeguard-copilot
AI 驱动的安全副驾驶,在您编码时捕捉漏洞。为开发者提供实时安全扫描、教学式解释和自动修复。
 ejfkdev/ddc
Android DEX → Java decompiler in Rust, built for speed — full apps in seconds, queries in milliseconds. Progressive analysis, javac-verified output,…
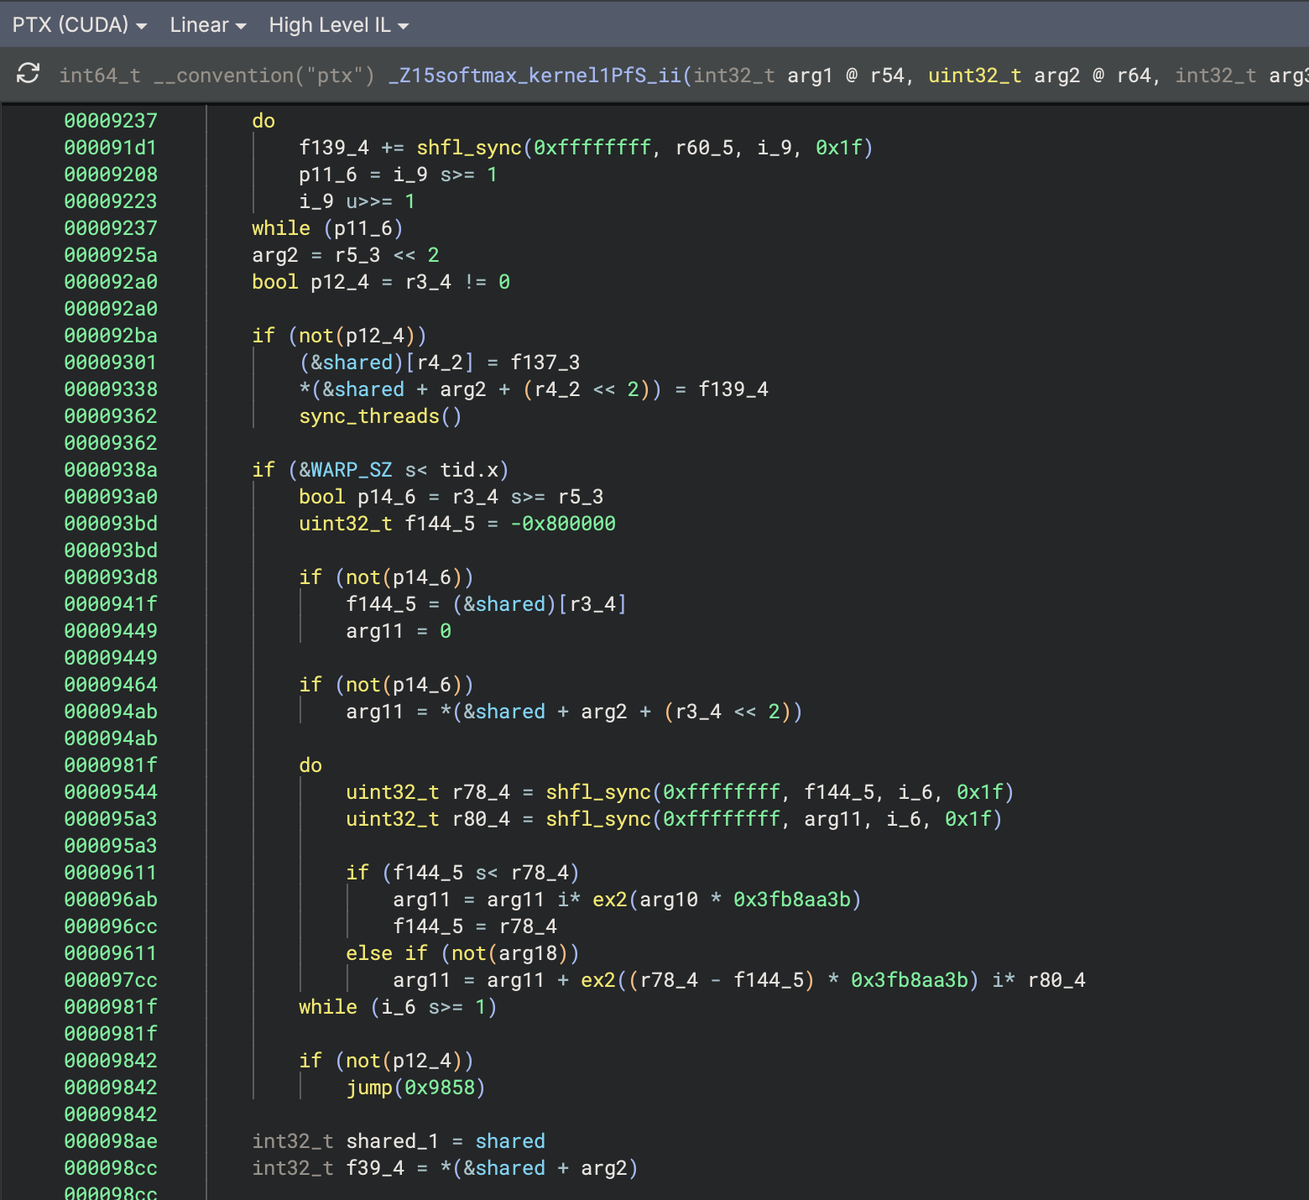 seekbytes/ptxninja
用于逆向工程 PTX 的 Binary Ninja 插件——PTX 是基于 CUDA 的 GPU 的虚拟指令集架构。
 mrphrazer/obfuscation_analysis
Binary Ninja 插件,用于分析和简化混淆代码
 dmdhrumilmistry/security-harness
面向 AI 编码代理的多代理静态应用安全审查框架:映射代码库、搜寻漏洞类别、串联并验证发现结果,并输出 SARIF、JSON 和 PDF 报告。