
Linux-Kernel-local-DoS
 spiralbl0ck/linux-kernel-local-dos
本地 Linux 内核 DoS,基于非特权用户引发的内存泄漏,只需先根据 https://x.com/spendergrsec/status/1990887509664928062 执行 PR_TIMER_CREATE_RESTORE_IDS_ON prctl 即可
vulnerability-analysisexploitationbinary-exploitation
1
spiralbl0ck/linux-kernel-local-dos本地 Linux 内核 DoS,基于非特权用户引发的内存泄漏,只需先根据 https://x.com/spendergrsec/status/1990887509664928062 执行 PR_TIMER_CREATE_RESTORE_IDS_ON prctl 即可
 spiralbl0ck/microc-u-os2-vuln-code-extracted-from-
基于FPGA的软处理器系统中的缓冲区溢出攻击与防护 - 第七届电子与通信工程创新国际会议(ICIECE'18)
 spiralbl0ck/python-precise-heap-spraying-
Python 精确堆喷射 0c0c0c0c
 spiralbl0ck/poc
不知道 看名字自己琢磨吧 操你妈的 L$user
 spiralbl0ck/remote-buffer-overflow-over-wifi_stack-in-wpa_supplicant-binary-in-android-11-platform-samsung-a20e
Android 11 中 wpa_supplicant 二进制文件内 wifi_stack 上的远程缓冲区溢出,平台:samsung a20e,默认选项即可开箱即用
 spiralbl0ck/rowhammer-exploit
基于RowHammer的漏洞利用
 spiralbl0ck/ruby_pricise_heap_spray
使用 Ruby 字符串在 Win7 环境中进行精确的堆喷射(heap spray)
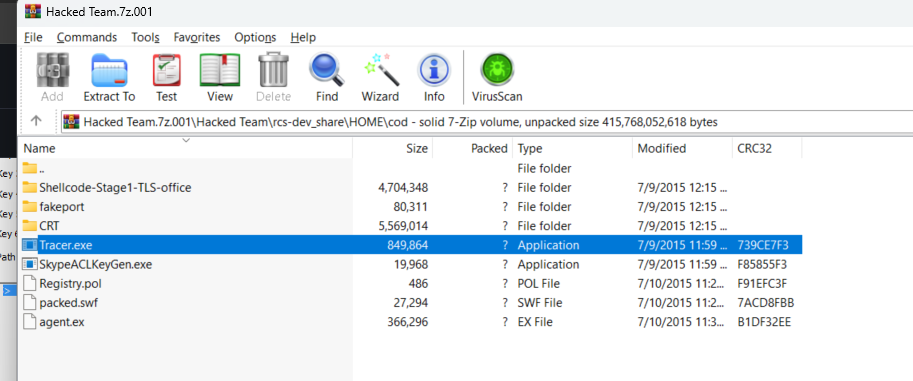 spiralbl0ck/skypeaclkeygen.exe-analysis-for-hacking-team
SkypeACLKeyGen.exe 分析(供黑客团队使用)
 d0rb/logofail-poc
这是对利用 LogoFail 所涉及过程的一个假设性演示,理论上包含了必要的步骤。
 synacktiv/bfs_challenge_2019
BFS Ekoparty 2019 挑战赛的解决方案
 synacktiv/canon-mf644
针对 Canon MF644 打印机漏洞的漏洞利用与固件分析工具包,包含 Python 漏洞利用、ARM shellcode 以及用于静态分析的 IDA Pro 加载器脚本。
 cryptogenic/ps4-5.05-kernel-exploit
一个针对 5.05FW 上 PS4 的完整实现的内核漏洞利用
 edubr2020/rp_import_rce
针对 RealPlayer 的概念验证漏洞利用程序,通过 Import() 方法实现任意文件下载与目录遍历,从而导致远程代码执行。
 jakeblair420/totally-not-spyware
webkit;但已被攻破
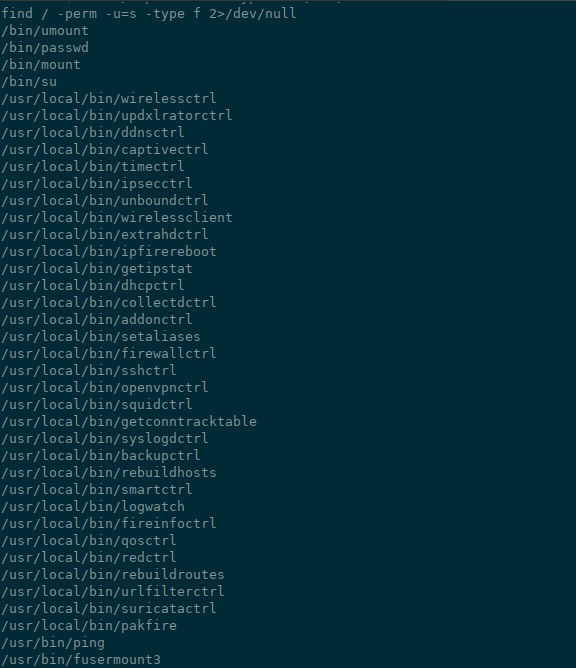 kaanaryoverflow/ipfire-2-25-auth-rce
ipfire 2.25 认证远程代码执行
 voidsec/exploit-development
漏洞利用开发 - 武器化漏洞利用与概念验证(PoC)
 irsl/php-bypass-disable-functions
演示项目:如何在 Linux 上绕过 PHP 的 disable_functions 安全控制