
rewolf-msi-exploit
 rwfpl/rewolf-msi-exploit
MSI NTIOLib/WinIO 本地权限提升漏洞利用
privilege-escalationexploitationbinary-exploitation
rwfpl/rewolf-msi-exploitMSI NTIOLib/WinIO 本地权限提升漏洞利用
 sam-b/hacksysdriverexploits
针对 HackSys Extreme Vulnerable Driver 的 Windows 内核驱动漏洞利用,演示二进制利用与权限提升,用于安全培训。
 sektioneins/suidguard
SUIDGuard - 一个 TrustedBSD 内核扩展,添加缓解措施以进一步保护 SUID/SGID 进程
 tyranid/ie11sandboxescapes
一些用于已修复的 IE11 沙箱逃逸的示例源代码。
 kpwn/ps4-5.05-kernel-exploit
适用于 PS4 5.05FW 的完整内核漏洞利用。
 kpwn/tpwn
通过 cve-2015-???? 和 cve-2015-???? 针对 10.10.5 的 xnu 本地权限提升,当时为 0day | PoC 或滚蛋

 hdbreaker/ricnar-exploit-solutions
CrackLatinos 挑战的漏洞利用解决方案
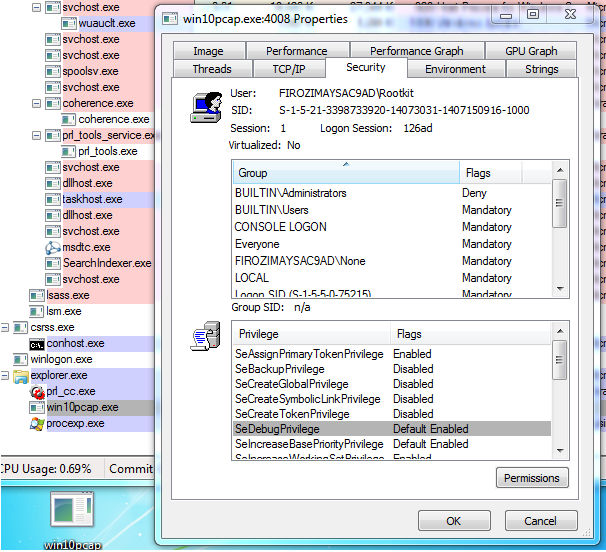 rootkitsmm-zz/win10pcap-exploit
利用 Win10Pcap 驱动程序在我们的进程令牌中启用某些特权(本地权限提升)
 theofficialflow/h-encore
针对 PS Vita 3.65-3.68 固件的完整链式内核漏洞利用
 bee13oy/av_kernel_vulns
杀毒软件内核漏洞的 PoC
 embedi/dir8xx_poc
针对 D-Link DIR8xx 路由器的概念验证漏洞利用
 elttam/publications
进攻性安全研究枢纽,聚合来自各种产品审计的原创漏洞公告、CVE 概念验证漏洞利用、会议演讲和内部工具。
 lyrebirds/sagemcom-fast-3890-exploit
Sagemcom F@ST 3890 电缆调制解调器的漏洞利用程序,利用 Cable Haunt 漏洞,通过基于 WebSocket 的缓冲区溢出和 ROP 链实现远程代码执行。
 r3tr074/exploits
个人收集的漏洞利用程序合集,涵盖 n-day、0-day、CTF、内核及浏览器漏洞,用于安全研究和渗透测试。