

DataInject-BOF
 iilegacyyii/datainject-bof
通过覆盖 combase.dll 中的控制流保护指针来劫持代码执行
exploitationshellcodepost-exploitation+3
iilegacyyii/datainject-bof通过覆盖 combase.dll 中的控制流保护指针来劫持代码执行
 trenchantarc/garbage-collection-in-v8
由 Richard Abou Chaya 和 John Stephenson 在 Offensivecon 2025 上发表的演讲
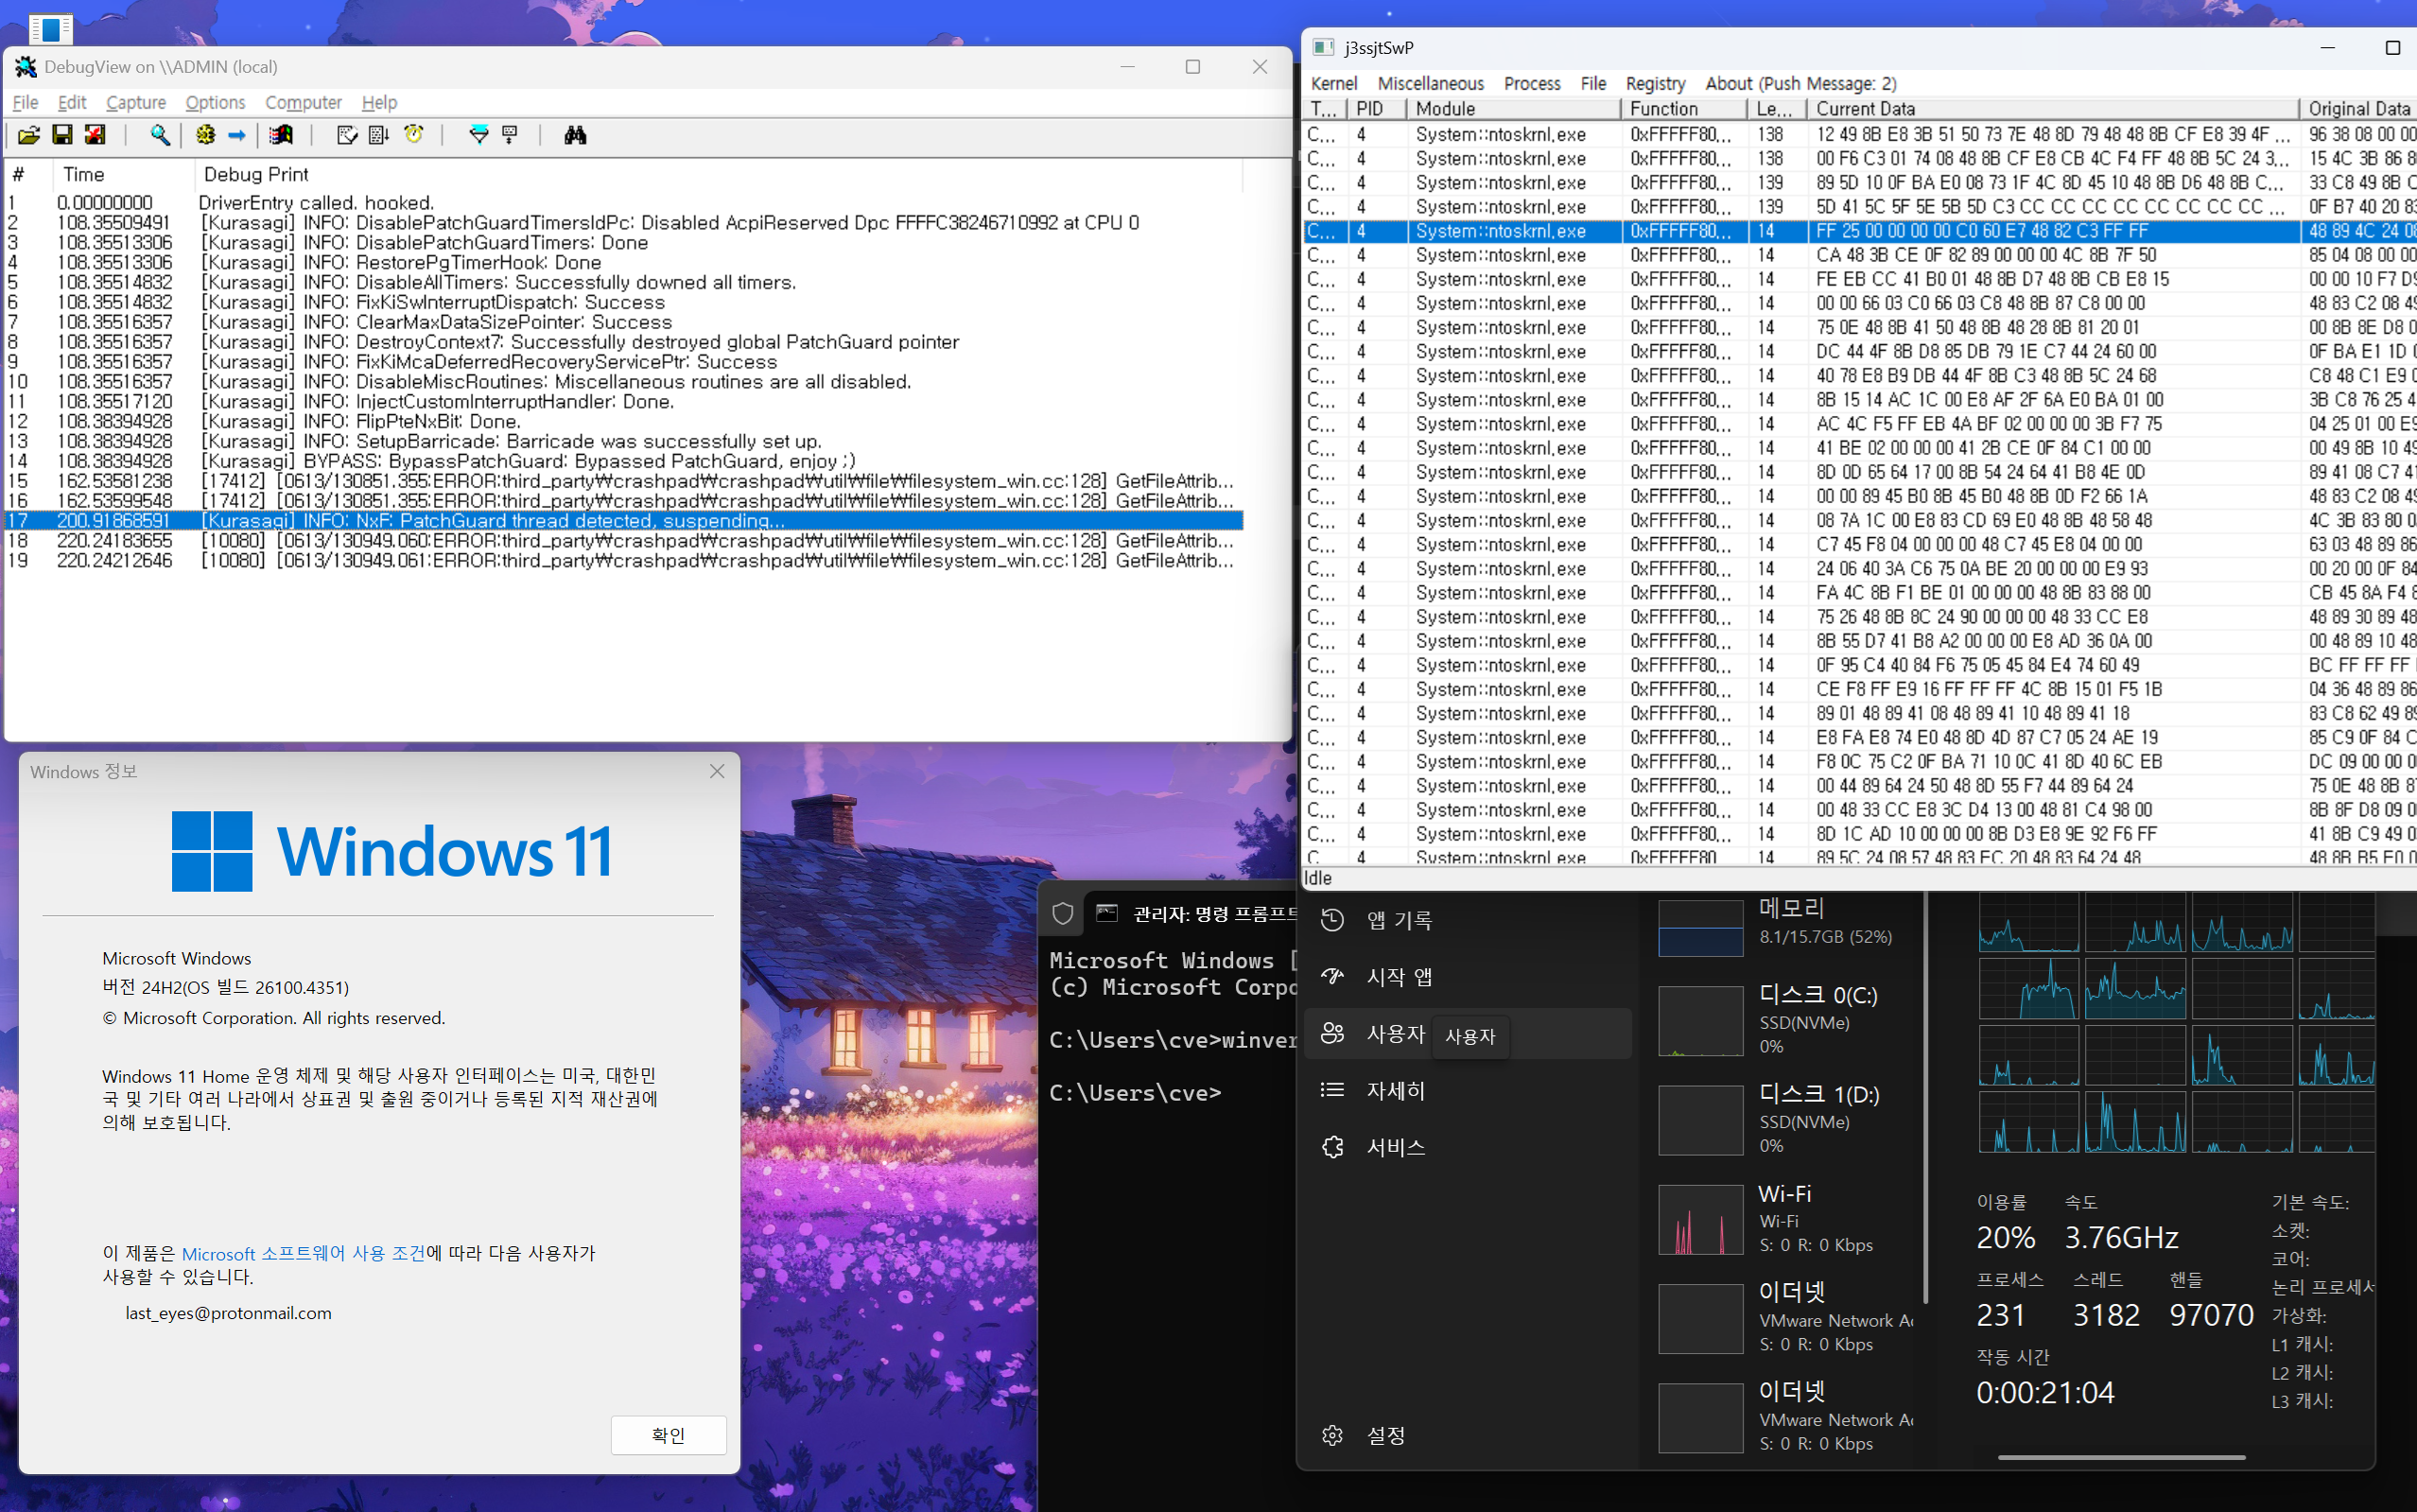 neomaster831/kurasagi
Windows 11 24H2-25H2 运行时 PatchGuard 绕过
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE 实验环境 — 在官方 Docker 镜像上以 uid 999(mysql) 身份,通过提权 + 堆 UAF + JOP 链调用 system()。由 RAPTOR 和 raptor-loop-hunt 发现。
 blacksnufkin/axhunter
PoCs for Wellbia XIGNCODE3 anti-cheat xhunter driver family - xhunter1.sys v2023.12.7.78 and xhunter2.sys v2026.6.1.192 (CVE-2026-15430,…
 thomasking2014/slides
精选的安全会议幻灯片合集,涵盖 Android Root、内核利用、浏览器内存破坏、JIT 缓解措施以及 ARM MMU 隔离攻击。
 oopnv70-lab/ghostlock-honor-aak
GhostLock (CVE-2026-43499) exploit adapted for Honor AAK-AN00 (MagicOS 10, kernel 6.6.89-android15)。无限期停止更新。
 mwlik/v8-ndays
我编写的一些 V8 N-day 漏洞利用
 opa334/darksword-kexploit
用 Objective-C 重新实现的 iOS <=26.0.1 DarkSword 内核漏洞利用
 j4ck3lsyn-gen2/reports
精选网络安全研究报告合集,涵盖 2023-2026 年的 CVE 分析、漏洞利用研究、威胁情报与进攻性安全。
 ps5dev/byepervisor
一个针对 1.xx-2xx 固件的 PS5 管理程序漏洞利用。

 edwardzpeng/presentations
来自安全研究的幻灯片和会议演讲,涵盖 Windows、虚拟化、Web 和区块链漏洞利用技术,曾在 Black Hat、DEF CON、USENIX 及类似会议上展示。
 theofficialflow/presentations
精选的安全会议幻灯片与演讲合集,涵盖游戏主机漏洞利用、内核漏洞和沙箱逃逸。
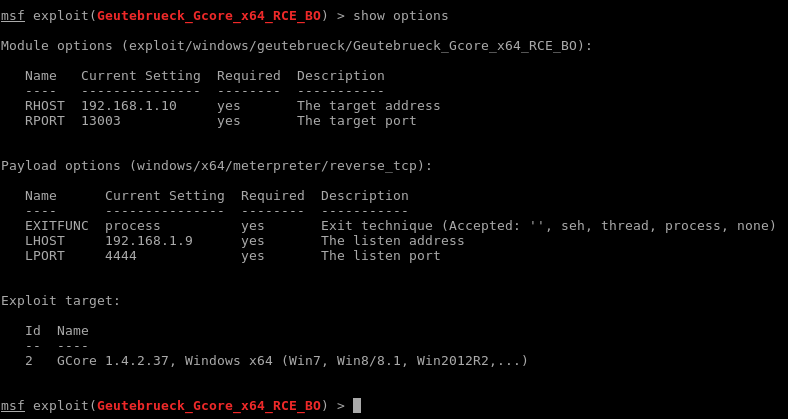 m4p0/geutebrueck_gcore_x64_rce_bo
用于 Geutebrueck GCore“视频管理”系统的 Metasploit 模块。已在 1.3.8.42 和 1.4.2.37 版本上测试。
 peterferrie/win-exec-calc-shellcode
一个小巧、无空字节的 Windows Shellcode,可执行 calc.exe(x86/x64,支持所有操作系统/服务包)