
SSH-Remote-Code-Execution
 sleepthegod/ssh-remote-code-execution
SSH 零日漏洞,由 ClumsyLulz 制作
payload-generationexploitationbinary-exploitation
sleepthegod/ssh-remote-code-executionSSH 零日漏洞,由 ClumsyLulz 制作
 epi052/osed-scripts
面向 Offensive Security 的 Windows 用户态漏洞利用开发课程(OSED)的定制工具
 omair2084/msmq_re
MSMQ QueueJumper RCE 的概念验证漏洞利用程序,通过构造畸形数据包,经由消息队列服务触发未认证的远程代码执行。
 connormcgarr/eatguard
导出地址表保护缓解措施的实现,例如导出地址过滤(EAF)
 bcoles/kasld
KASLD 从本地进程对 Linux 内核的虚拟和物理内存布局进行去随机化,利用其视角——权限、配置和隔离——所允许的一切手段。
 aarif450/zapscape
Guest-to-host KVM/x86 escape exploiting CVE-2026-64561, delivering a full PoC chain and analysis for security researchers.
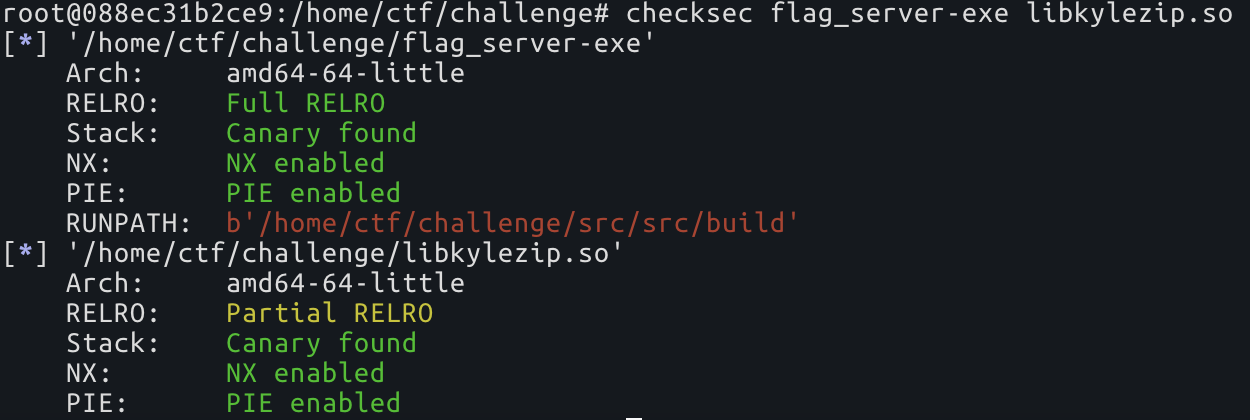 nick0ve/how-to-bypass-aslr-on-linux-x86_64
ASLR 绕过,无需信息泄露
 kpwnz/def1nit3lyn0taja1lbr3aktool
适用于 iOS 16.0 至 iOS 16.6.1 上所有 arm64 设备的越狱工具
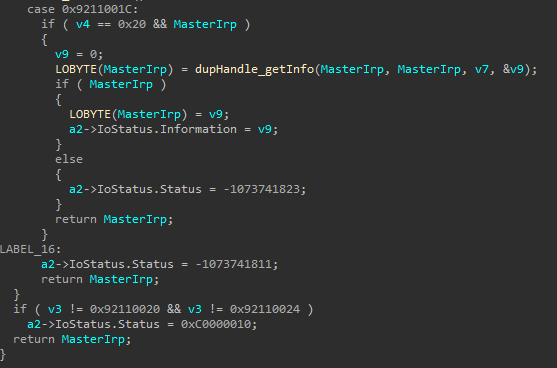 alfarom256/logmeinpochandledup
针对 LogMeIn/GoTo Windows 内核驱动程序竞争条件的漏洞利用,可复制 SYSTEM 句柄,从而实现线程令牌模拟和本地权限提升。
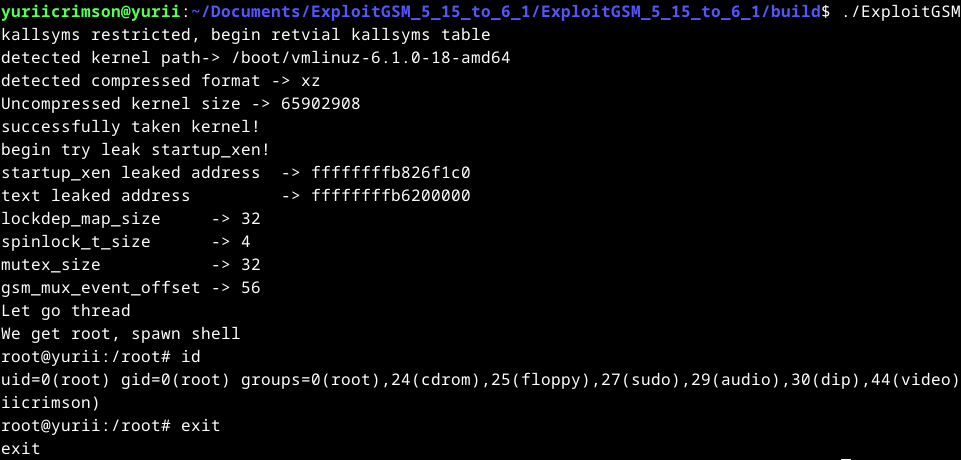 yuriicrimson/exploitgsm
针对 6.4 - 6.5 内核的漏洞利用,以及另一个针对 5.15 - 6.5 的漏洞利用
 exploits-forsale/prefetch-tool
利用 prefetch 侧信道绕过 Windows KASLR
 roddux/germy
GERMY 是 Linux 内核中 N_GSM 线路规程的一个 n-day 漏洞。
 xairy/vmware-exploitation
VMware逃逸利用相关链接合集
 xv0nfers/v8-sbx-bypass-collection
精心整理的 V8 沙箱逃逸、绕过和违规报告合集,附有问题跟踪器链接、文章、论文、幻灯片和设计文档,用于高级浏览器漏洞利用研究。
 fail0verflow/ps5-umtxdbg
针对 PlayStation 5 FreeBSD 内核漏洞的 C++ 漏洞利用可靠性实验,包含虚拟机内核构建与 GDB 远程调试配置。
 m-gsch/s5late
iPod Nano 7G bootrom 漏洞利用,有点太晚了