
vendor-android-cves
 flankerhqd/vendor-android-cves
我针对安卓厂商CVE的POC合集
android-securityvulnerability-analysisexploitation+3
288
flankerhqd/vendor-android-cves我针对安卓厂商CVE的POC合集
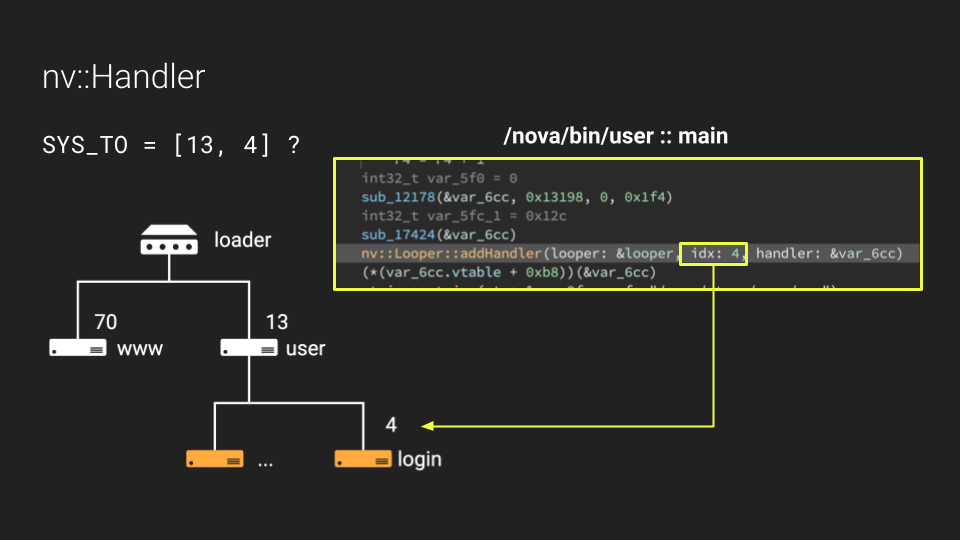 marginresearch/foisted
MikroTik v6.x.x 远程越狱
 winterknife/pinkpanther
Windows x64 手工制作的令牌窃取内核模式 shellcode
 mainframed/dc30_workshop
DEFCON 30 大型机缓冲区溢出工作坊容器
 live-ctf/livectf-defcon30
DEF CON 30 CTF 挑战赛二进制文件、构建脚本及解题脚本合集,用于练习二进制漏洞利用与逆向工程。
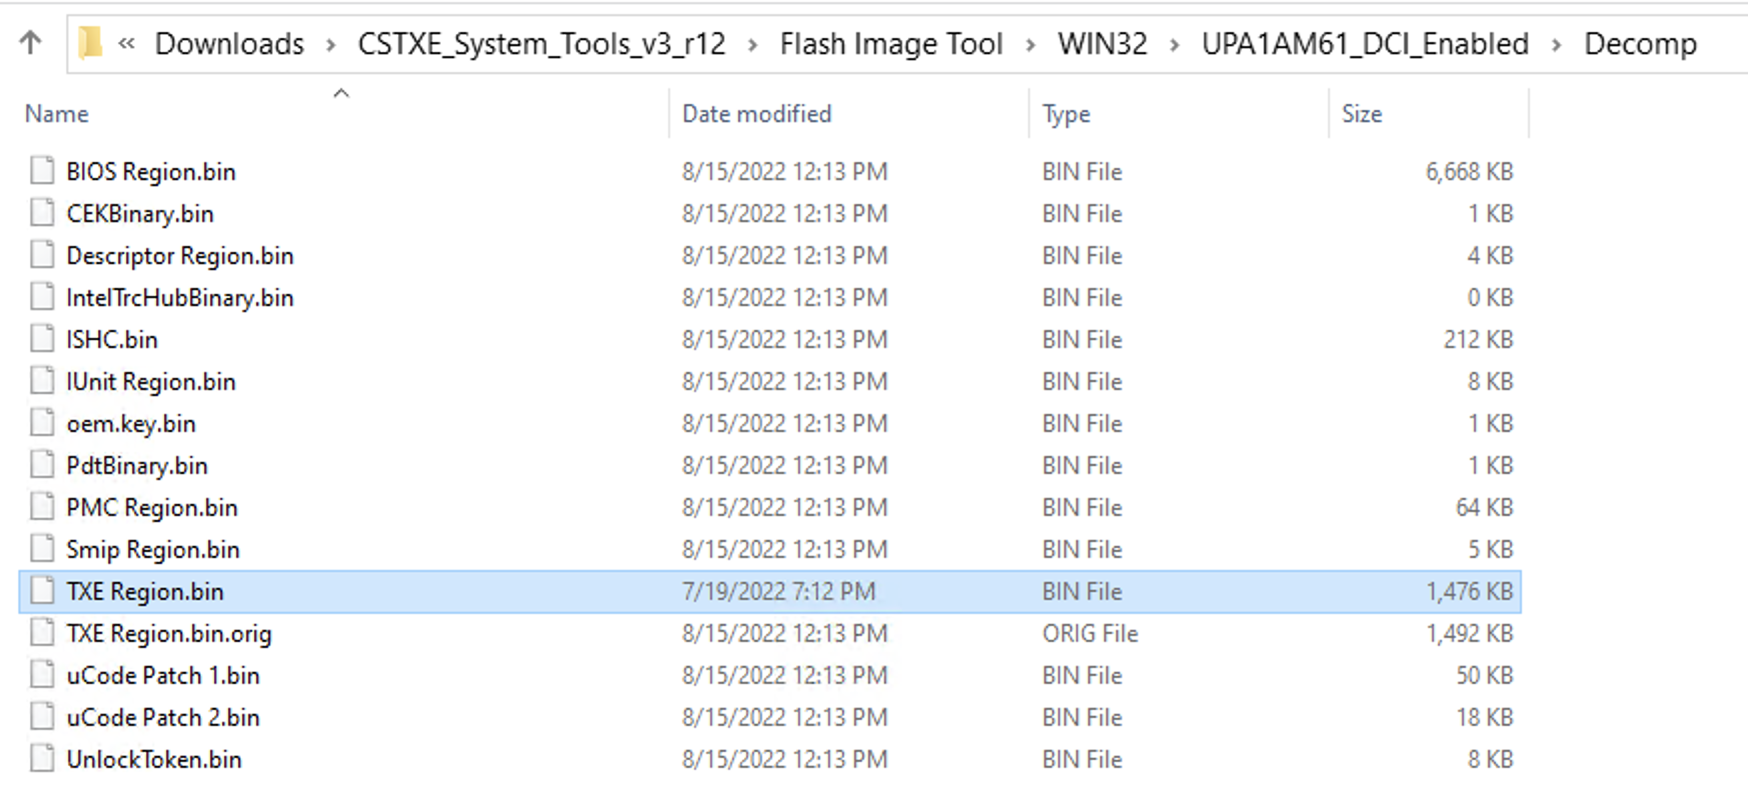 xenokovah/inteltxe-poc
Intel Management Engine JTAG 概念验证 - 2022 年说明
 jigerjain/interview_tips
我经历过的网络安全面试问题总结,希望对你有帮助
 elfmaster/maya
面向 ELF 的高度先进的 Linux 反漏洞利用与防篡改二进制保护器。
 cybereason/siofra
模拟 Windows PE 加载器以识别 DLL 劫持漏洞,生成带有 shellcode 载荷的武器化 DLL,并检测 UAC 自动提升绕过。
 ameetsaahu/kernel-exploitation
用于 CTF 挑战赛的 Linux 内核漏洞利用开发笔记与脚本,涵盖 initramfs 提取、msg_msg/ldt_struct 滥用以及权限提升的实用漏洞利用技术。

 orangetw/my-presentation-slides
Orange Tsai 公开演讲幻灯片的合集。
 fabiobaroni/awesome-exploit-development
精选资源列表(书籍、教程、课程、工具和存在漏洞的应用程序),用于学习漏洞利用开发。
 star-sg/presentations
精选的进攻性安全会议幻灯片合集,涵盖内核与移动端漏洞利用、虚拟机/容器逃逸,以及模糊测试/漏洞研究。
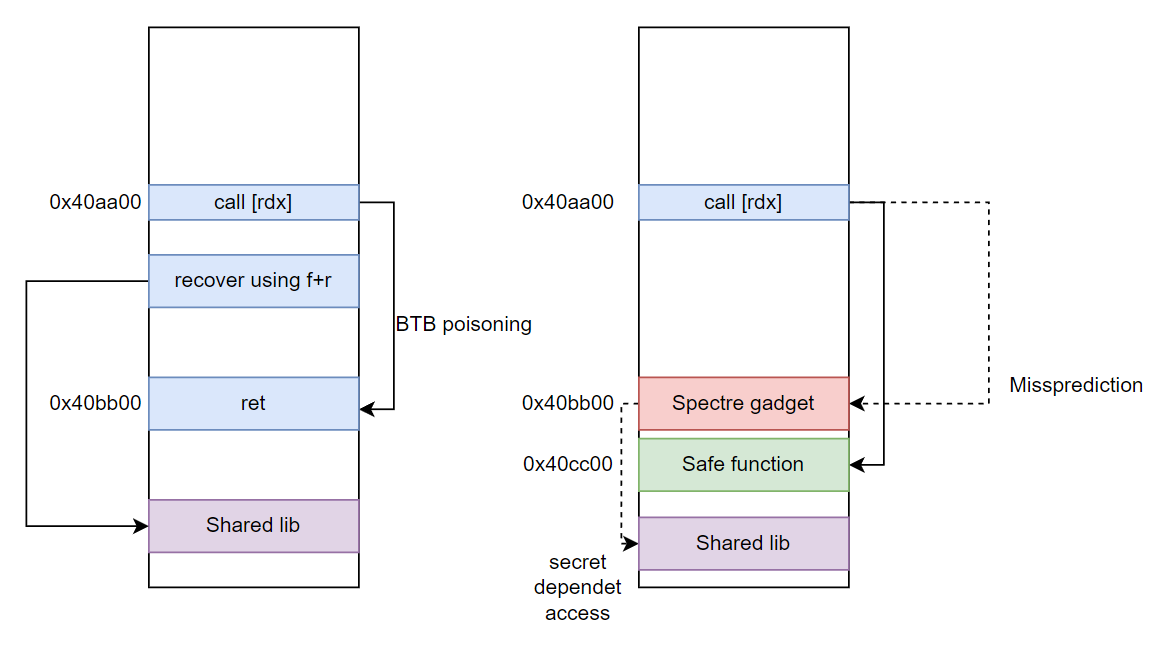 es0j/execaslr-ekoparty
概念验证漏洞利用程序,通过滥用分支目标缓冲区(BTB)和推测执行,在英特尔 CPU 上绕过 ASLR,并利用侧信道泄露随机化地址。
 isciurus/hexacon2022_appleavd
Hexacon 2022 研究工件,涵盖 AppleAVD 攻击面分析与针对 Apple 平台安全的利用技术。
 theofficialflow/henlo
适用于所有 PS Vita 固件的 WebKit+Kernel 漏洞利用链
 downunderctf/challenges_2022_public
# DownUnderCTF 2022 赛题的文件 + Writeups