
ImpulsiveDLLHijack
 knight0x07/impulsivedllhijack
基于C#的工具,用于自动化发现和利用目标二进制文件中的DLL劫持。所发现的劫持路径可在红队行动中武器化,以绕过EDR。
privilege-escalationpersistence-mechanismsexploitation+2
554
knight0x07/impulsivedllhijack基于C#的工具,用于自动化发现和利用目标二进制文件中的DLL劫持。所发现的劫持路径可在红队行动中武器化,以绕过EDR。
 arget13/ddexec
一种在Linux上无文件且隐蔽地运行二进制文件的技术,通过“用另一个进程覆盖”shell的进程。
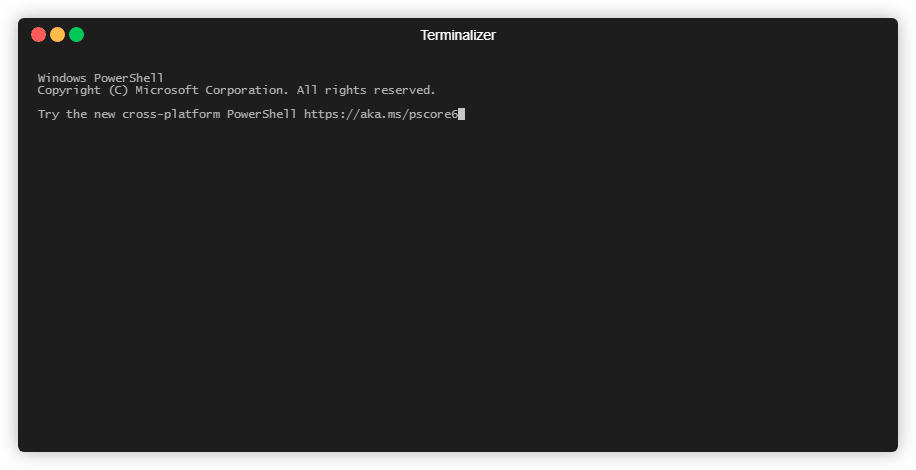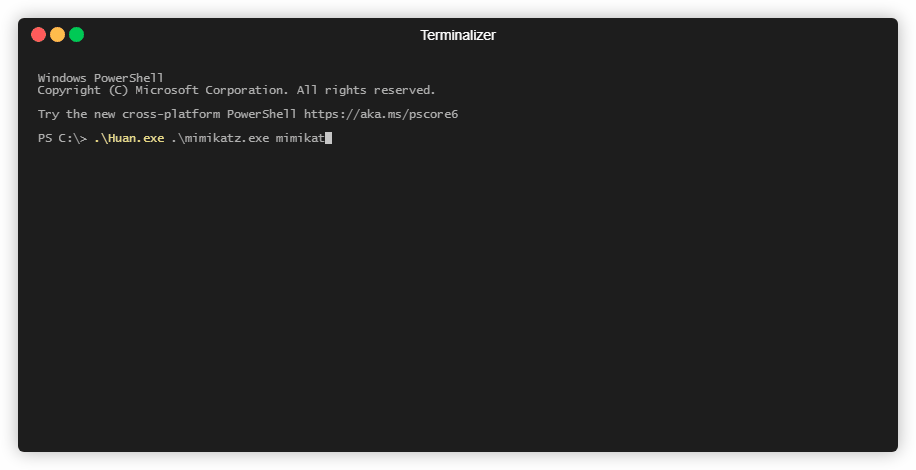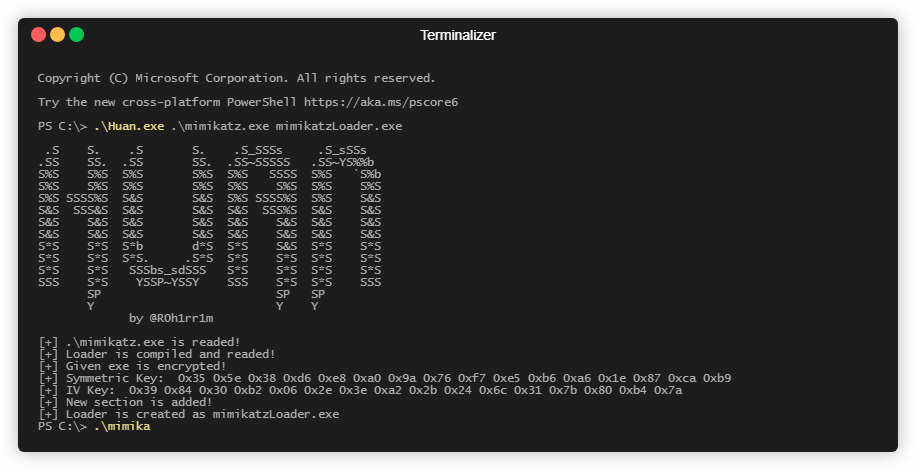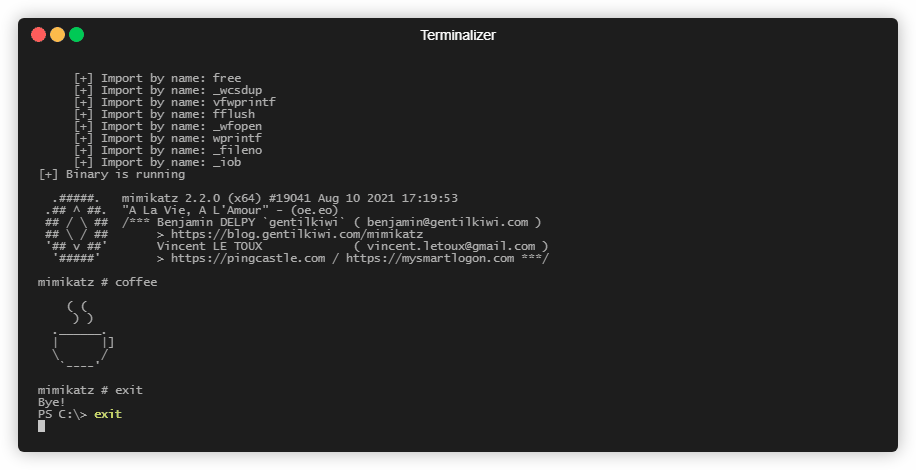
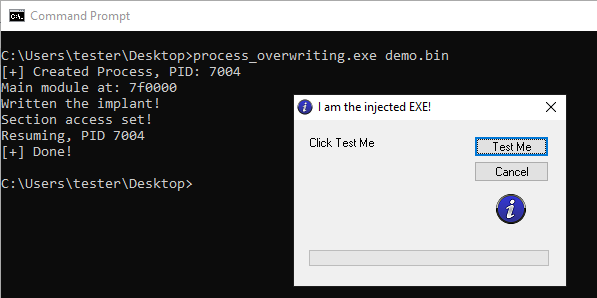 hasherezade/process_overwriting
PE注入技术,通过用payload覆盖挂起进程的可执行文件,从而在良性进程身份下执行代码。
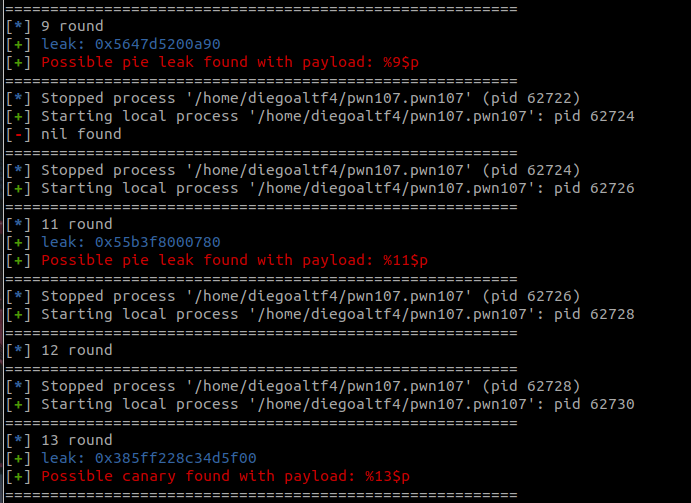 diego-altf4/glufs
自动化格式化字符串漏洞利用工具,用于发现堆栈、PIE和canary泄漏,具有通过 %s 或 %p 说明符搜索 flag 的能力。
 bl4ckm1rror/fud-uuid-shellcode
使用XOR加密和UUID字符串转换的C++ shellcode注入技术,通过函数调用混淆以及VirtualAlloc和EnumChildWindows的内存执行,绕过Windows Defender。
 warxim/vucsa
刻意设计存在漏洞的客户端-服务器应用程序,用于学习非HTTP胖客户端的渗透测试。包含SQL注入、RCE(远程代码执行)、XML攻击、缓冲区越界读取和访问控制漏洞等挑战。
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - 所有有效载荷具有相同的MD5哈希值
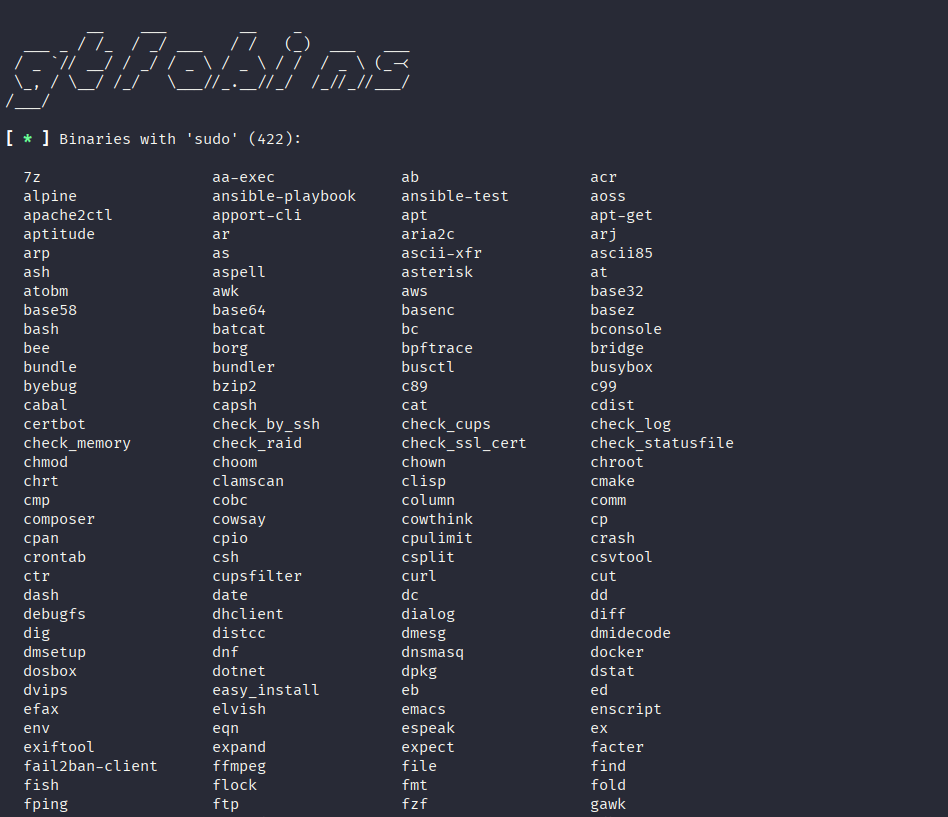 t0thkr1s/gtfobins-cli
搜索可被利用以绕过系统安全限制的Unix二进制文件。
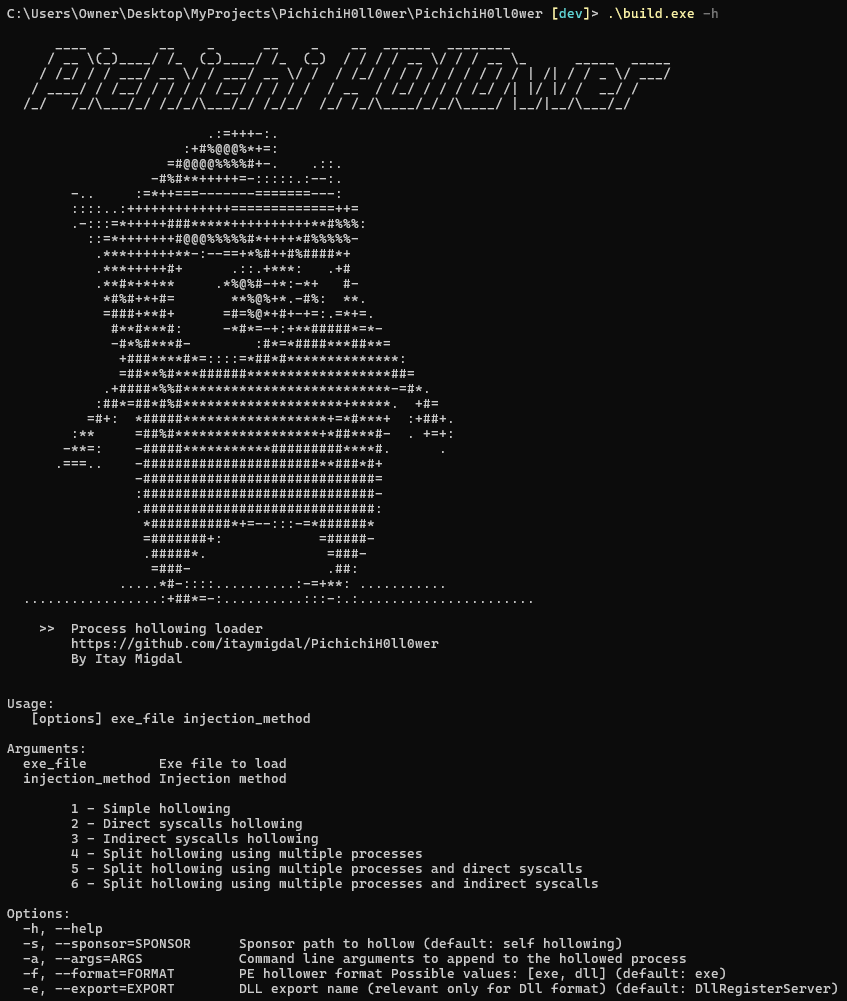 itaymigdal/pichichih0ll0wer
基于Nim的进程镂空加载器,用于PE可执行文件,支持可配置的注入方法、直接/间接系统调用、反调试、有效载荷加密,以及跨多个进程的拆分注入。
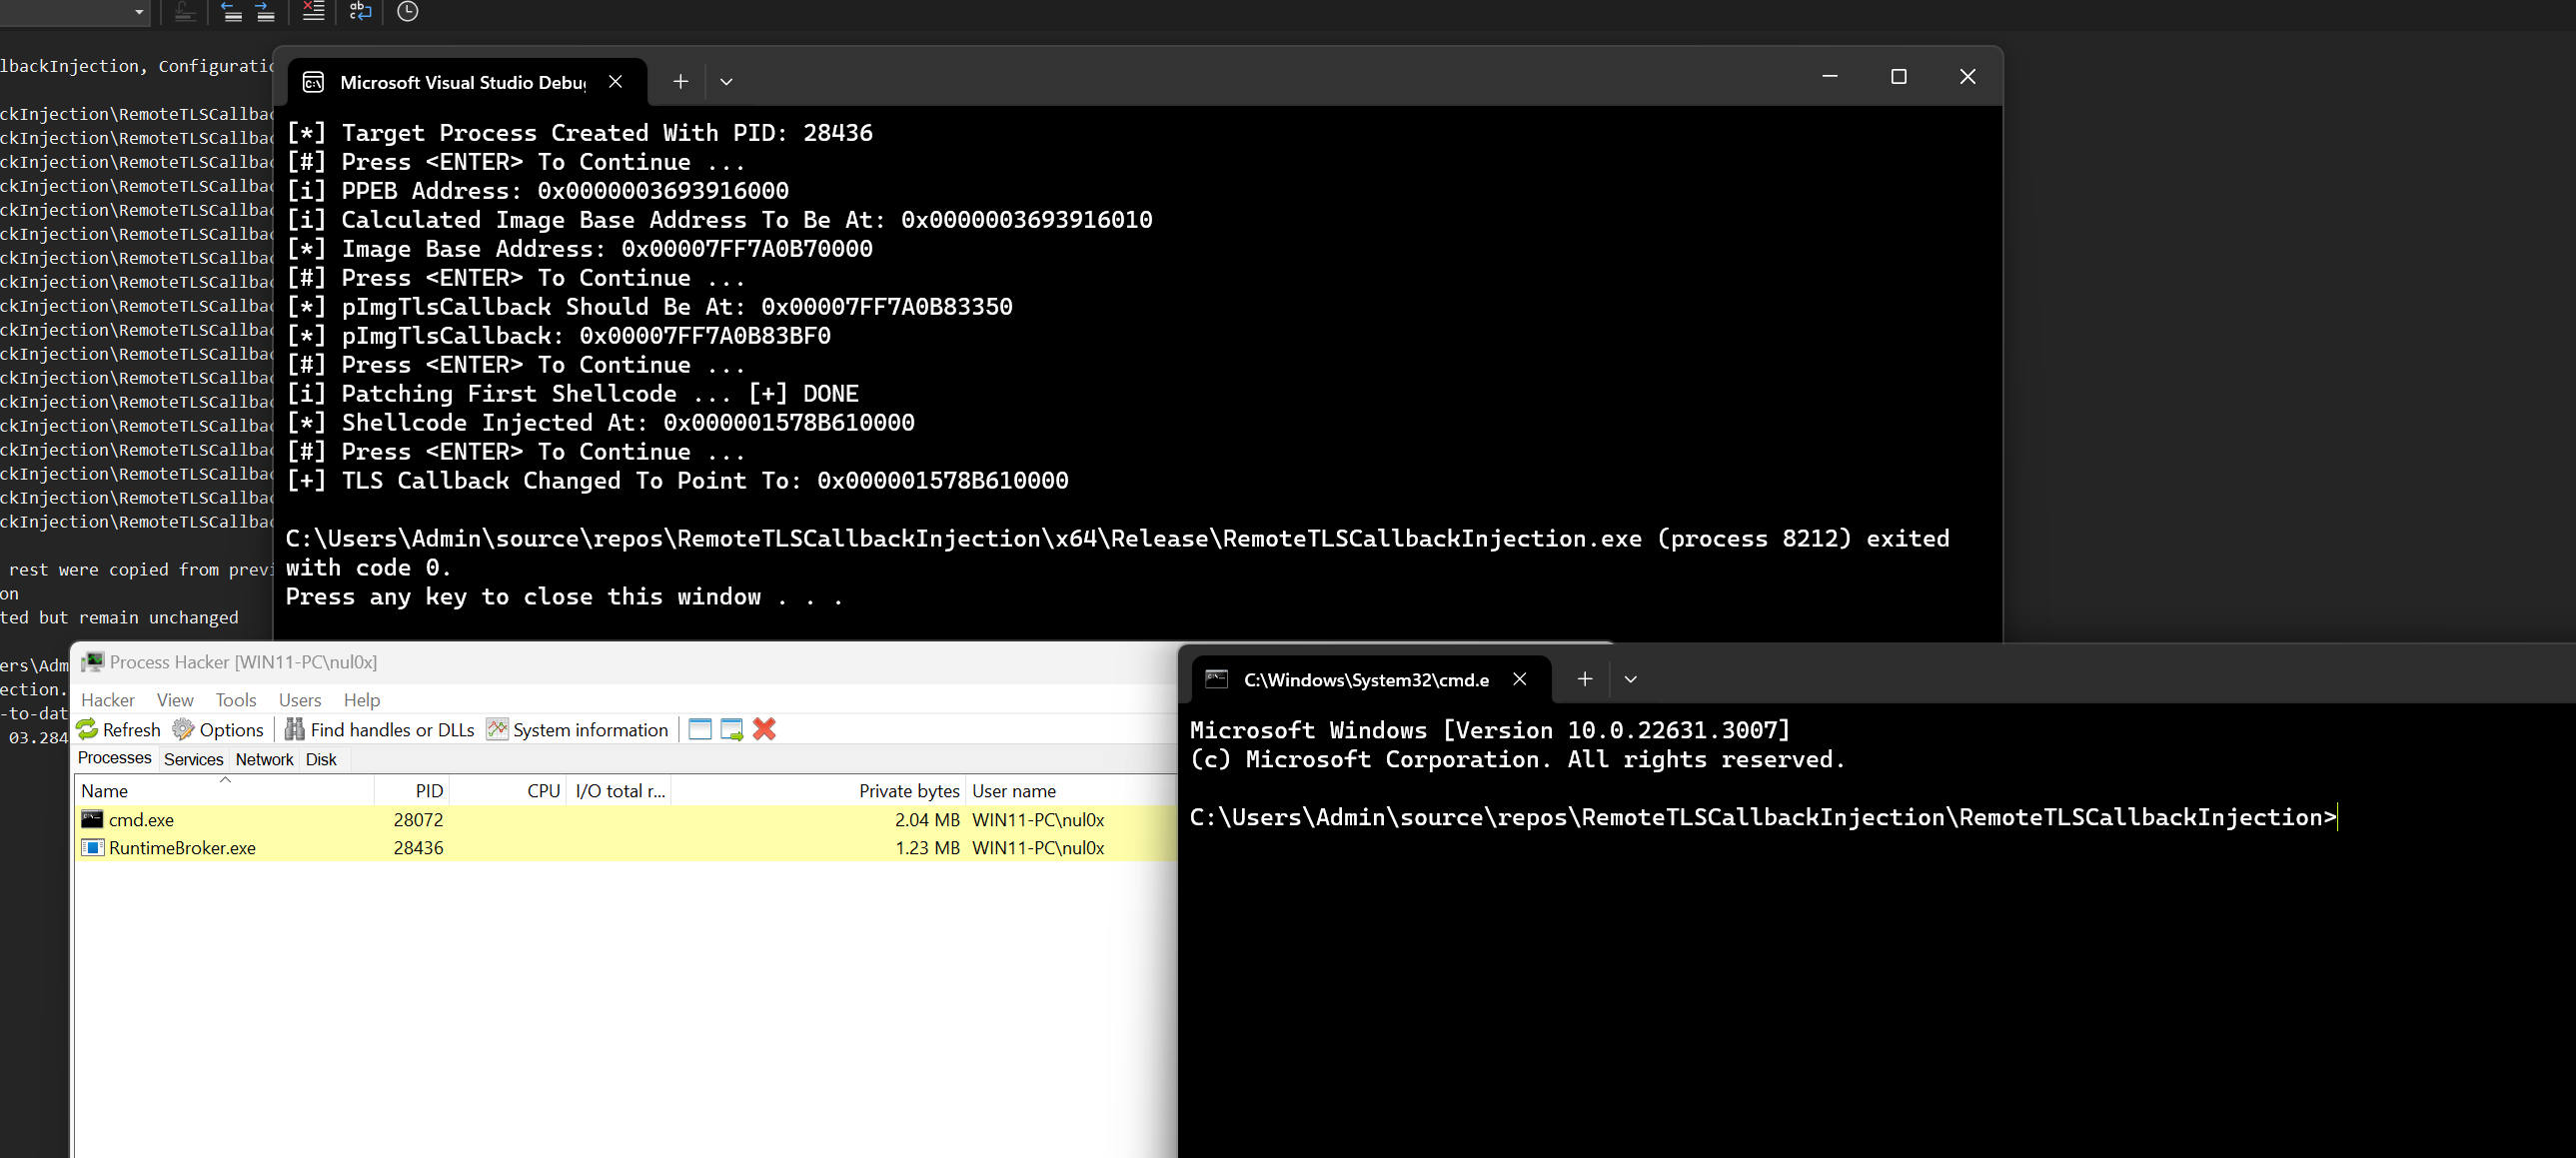 maldev-academy/remotetlscallbackinjection
利用TLS回调在远程进程中执行payload,而不生成任何线程

 enkomio/brokenflow
一个简单的PoC,通过使用隐藏调用来调用加密的shellcode。
 byt3bl33d3r/offensivenim
我在武器化 Nim (https://nim-lang.org/) 方面的实验
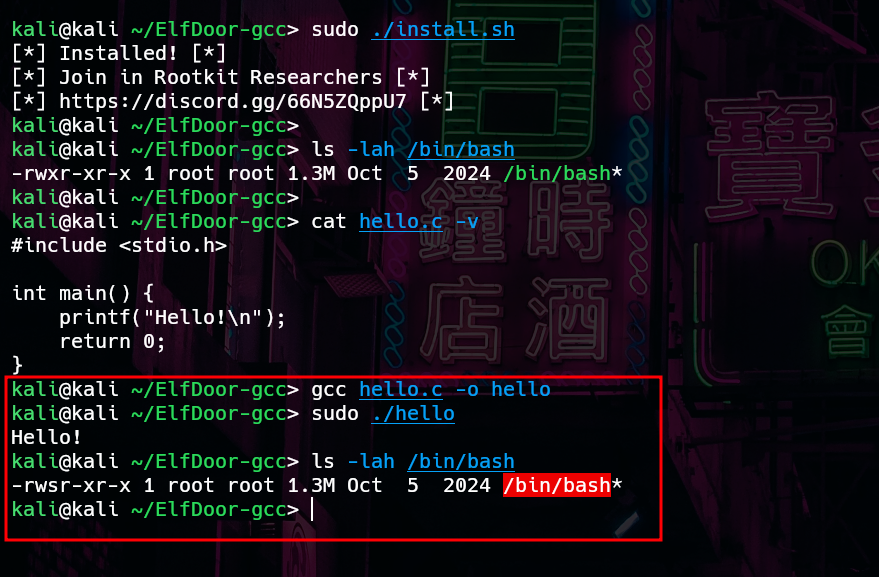 matheuzsecurity/elfdoor-gcc
基于LD_PRELOAD的工具,通过劫持gcc在链接期间向二进制文件注入恶意代码,可在不修改源代码的情况下实现隐蔽后门部署。
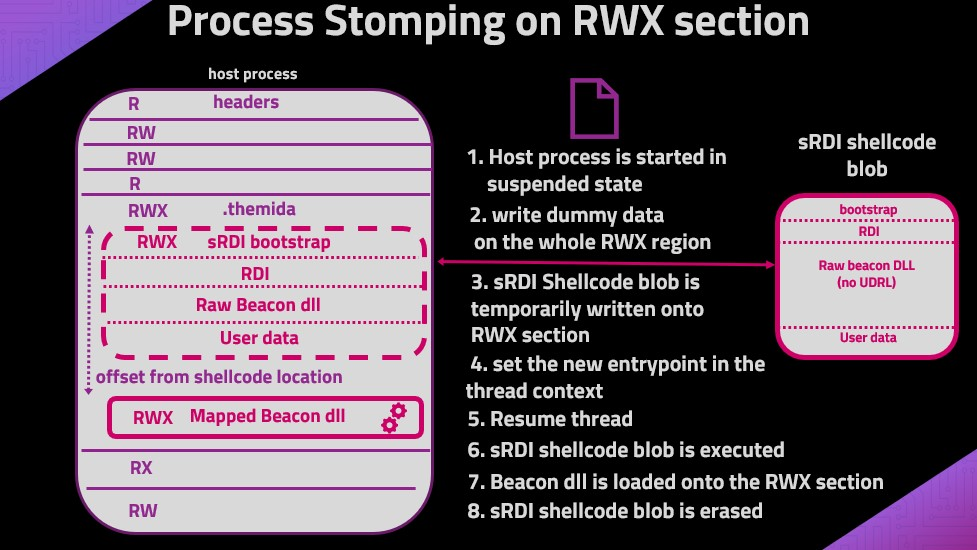 naksyn/processstomping
ProcessOverwriting 的一种变体,用于在可执行文件的节区执行 shellcode。
 bw3ll/rop_rocket
ROP ROCKET 是一个高级代码重用攻击框架,具备强大的 ROP 链生成能力,包括针对新型 Windows Syscalls 攻击、新型 Heaven's Gate 攻击以及“无shellcode” ROP。该框架利用仿真和混淆技术来扩大攻击面。