
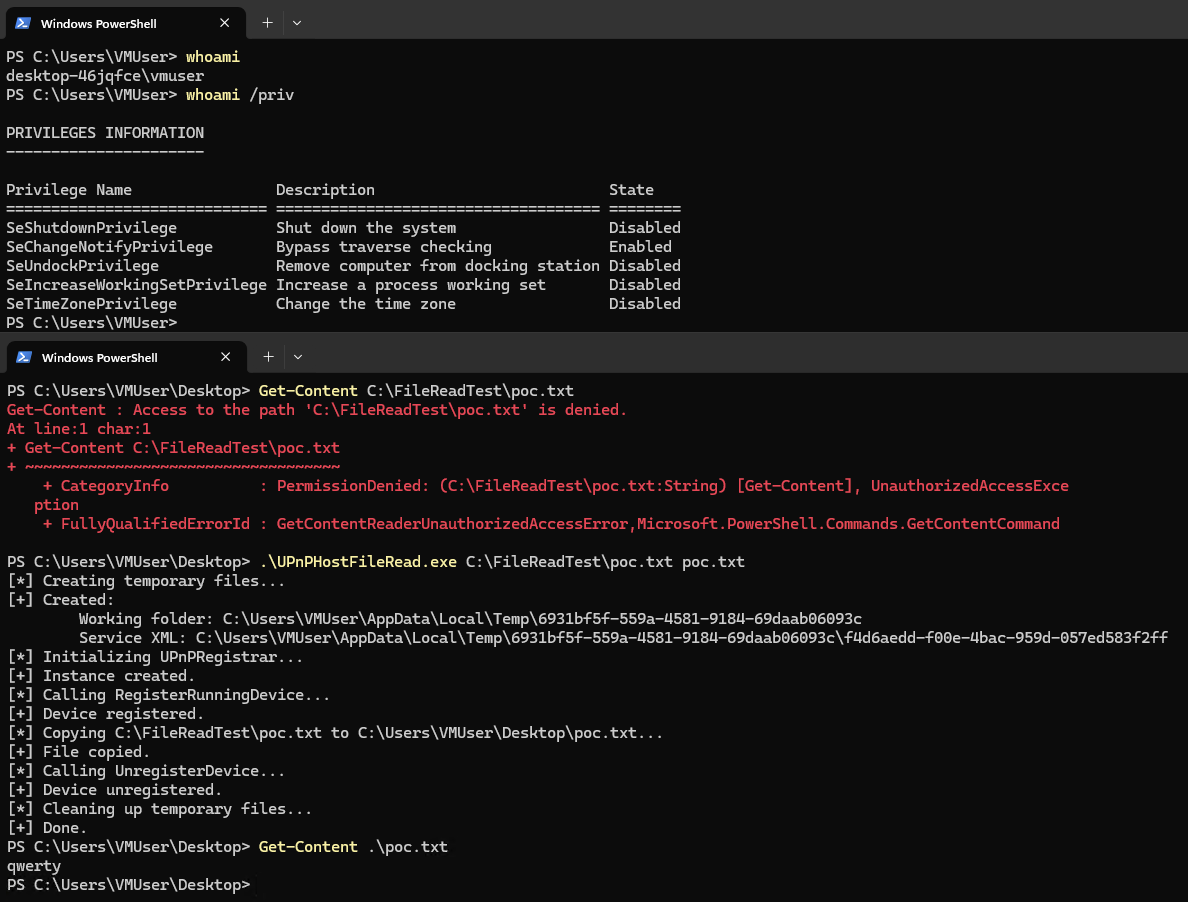
UPnPHostFileRead
 spaceplant/upnphostfileread
针对Windows UPnP设备主机服务的任意文件读取利用工具。
privilege-escalationvulnerability-analysisexploitation+2
20
spaceplant/upnphostfileread针对Windows UPnP设备主机服务的任意文件读取利用工具。
 califio/publications
精选的安全研究论文、CVE漏洞利用分析文章、Apple内部逆向工程分析以及委托的安全审计报告(Mbed TLS、Shamir39)的集合。
 s3cur3th1ssh1t/nimsyscallpacker
Packs C# assemblies, PE files, or shellcode into encrypted Nim binaries with advanced evasion features including AMSI/ETW bypass, sandbox detection,…
 sgkdev/ipv6_frag_escape
Linux LPE - 可靠的监狱/容器逃逸
 binarygolf/bggp
年度小型文件竞赛仓库,提供二进制高尔夫挑战,涵盖多格式文件、崩溃、自复制和下载等主题,收录按年份排序的精选作品。
 bend0us/dexloader
一个演示Android项目,展示如何使用DexClassLoader、PathClassLoader以及内存执行实现动态DEX加载。仅供教育目的。
 uoftctf/uoftctf-2025-chals-public
UofTCTF 2025 的挑战附件、源代码与题解。
 kanpol/pocforcve-2015-1528
针对 CVE-2015-1528 的概念验证漏洞利用,通过 Binder 调用模糊测试在 Android 5.0 上演示权限提升,并分阶段向 mediaserver、surfaceflinger 和 system_server 注入代码。
 jedai47/cve-2018-7273
针对 CVE-2018-7273 的概念验证漏洞利用,这是 Linux 内核软盘驱动程序漏洞,通过精心构造的 IOCTL 命令实现本地权限提升。
 hzshang/cve-2021-31956
Proof-of-concept exploit for CVE-2021-31956, a Windows NTFS kernel privilege escalation vulnerability targeting multiple Windows 10 versions.
 checkpointsw/vectoredoverloading
本地PE注入技术,利用硬件断点和向量异常处理来操控DLL加载并执行任意载荷,正如在KidKadi恶意软件中观察到的那样。
 ntdallas/bof_executeassembly
用于 Cobalt Strike 的 Beacon Object File,可在 beacon 中执行 .NET 程序集,并采用规避技术。
 pard0p/remote-bof-runner
Remote BOF Runner 是一个 Havoc 扩展框架,用于使用 Crystal Palace 构建的 PIC 加载器远程执行 Beacon Object Files (BOF)。
 dis0rder0x00/dbgnexum
使用 Windows 调试 API 进行 Shellcode 注入
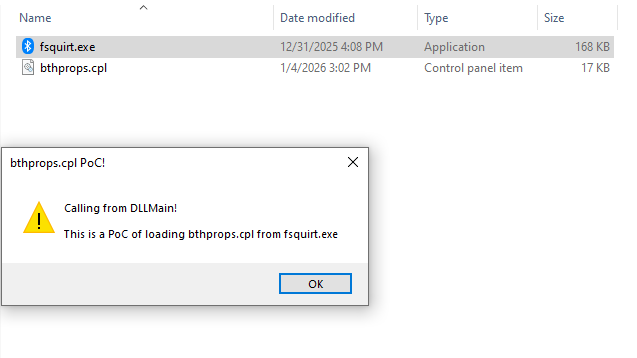 mhaskar/fsquirtcplpoc
用于生成 bthprops.cpl 模块的 PoC,该模块旨在由 Fsquirt.exe LOLBin 加载