
virtualbox_e1000_0day
 mortenoir1/virtualbox_e1000_0day
VirtualBox E1000 客户机到主机逃逸
vulnerability-analysisexploitationpenetration-testing+2
1.4k
mortenoir1/virtualbox_e1000_0dayVirtualBox E1000 客户机到主机逃逸

 secretsquirrel/bdfproxy
通过MITM修补二进制文件:BackdoorFactory + mitmProxy。
 zcutlip/bowcaster
基于 Python 的漏洞利用开发框架,包含载荷、编码器和反向连接服务器,专注于 MIPS CPU 架构,但设计为支持模块化多架构。
 0x00pf/0x00sec_code
Educational repository of offensive security source code: remote shells, ELF injectors, crypters, memory injection, and droppers for Linux,…
 0x4d31/awesome-oscp
一份精选的 OSCP 优质资源列表
 klezvirus/koppeling-p
自适应DLL劫持 / 动态导出转发 - EAT保留
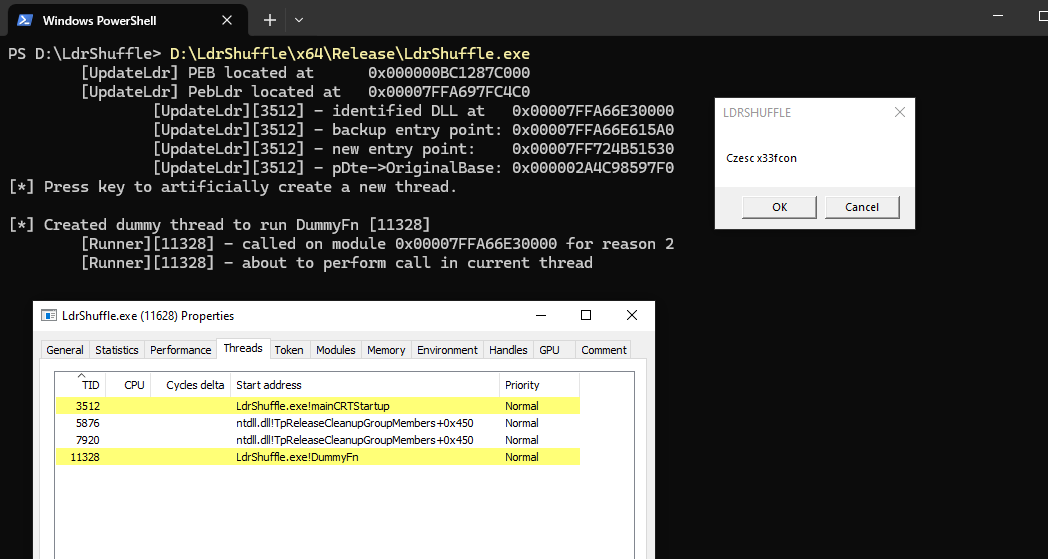 rwxstoned/ldrshuffle
利用 DLL PEB 模块结构操控实现的代码执行/注入技术
 sailay1996/awesome_windows_logical_bugs
收集学习案例
 3xpl01tc0d3r/processinjection
此程序旨在演示各种进程注入技术
 klezvirus/rpcproxyinvoke
简单的POC库,通过NdrServerCall2或类似方法代理执行任意调用
 hzphreak/vminjector
用于解锁访客虚拟机的DLL注入工具
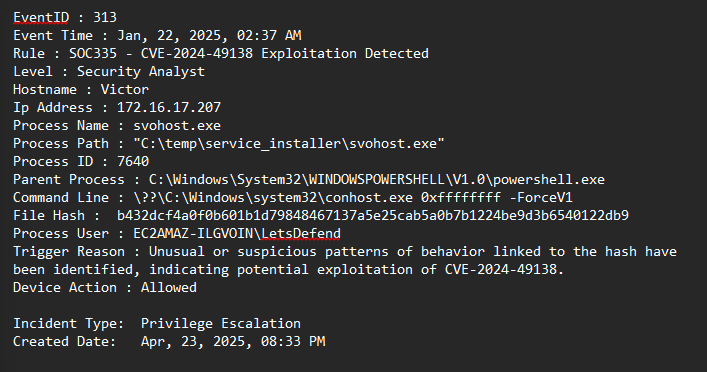 cyprianatsyor/letsdefend-cve-2024-49138-investigation
使用 LetsDefend、VirusTotal、Hybrid Analysis、TrueFort 和 ChatGPT 对 CVE-2024-49138 进行实战 SOC 调查。
 thieveshkar/rootquest-ctf-box-multi-stage-exploitation-vm
自定义漏洞虚拟机(Ubuntu 14.04),专为教学多阶段渗透测试而设计。包含 10 个相互关联的挑战,涵盖取证、Web 漏洞利用(SQL 注入、XSS)、密码学和内核漏洞利用(OverlayFS/CVE-2015-1328),以实现完整的 root 权限接管。
 genericcoding/pois0nsword
针对 iOS 26.1 上使用 cve-2025-43529 和用户态 PAC 绕过进行的读写演示