
Jump-over-ASLR-BTB
 bytereaper77/jump-over-aslr-btb
Jump Over ASLR:攻击分支预测器以绕过ASLR的技术
exploitationhardware-securitypapers-research+2
4
bytereaper77/jump-over-aslr-btbJump Over ASLR:攻击分支预测器以绕过ASLR的技术
 hanakim3945/bl_sbx
itunesstored 与 bookassetd sbx 逃逸
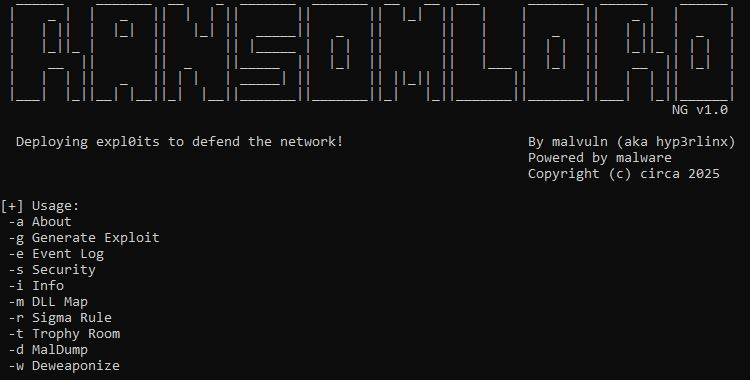 malvuln/ransomlord
RansomLord 是一个概念验证型反勒索软件利用工具,可自动创建 PE 文件,用于在勒索软件加密前攻破它。
 haile01/perl_spreadsheet_excel_rce_poc
ParseExcel 库及依赖库 ParseXLSX 中 RCE 漏洞的 POC
 sunblaze-ucb/exploitgym
ExploitGym 是一个大规模、真实的基准测试,基于真实世界漏洞构建,旨在评估 AI 智能体开发漏洞利用程序的能力。
 hackerschoice/team-teso
TESO 的历史漏洞利用代码与工具存档,包含远程漏洞利用、DDoS 代理以及用于教育性安全研究的开发工具。
 exploit-database/exploitdb-bin-sploits
exploitdb-bin-sploits // Exploit-Database 的二进制漏洞利用(原位于 /sploits 目录中的内容)
 secretsquirrel/the-backdoor-factory
使用 shellcode 修补 PE、ELF 和 Mach-O 二进制文件。新版本正在开发中,目前仅向赞助者开放。
 star-sg/challenges
圣诞主题CTF降临节日历,包含12个结构化挑战,涵盖二进制利用、密码学、逆向工程、取证、OSINT和Web利用,旨在帮助网络安全领域的女性建立专业技能。
 kungfulon/nf-tables-lpe
Linux 内核权限提升漏洞利用程序,针对 Netfilter 的 nf_table 模块,由 Team Orca 为多个 CVE 开发。
 orange-cyberdefense/p3-loader
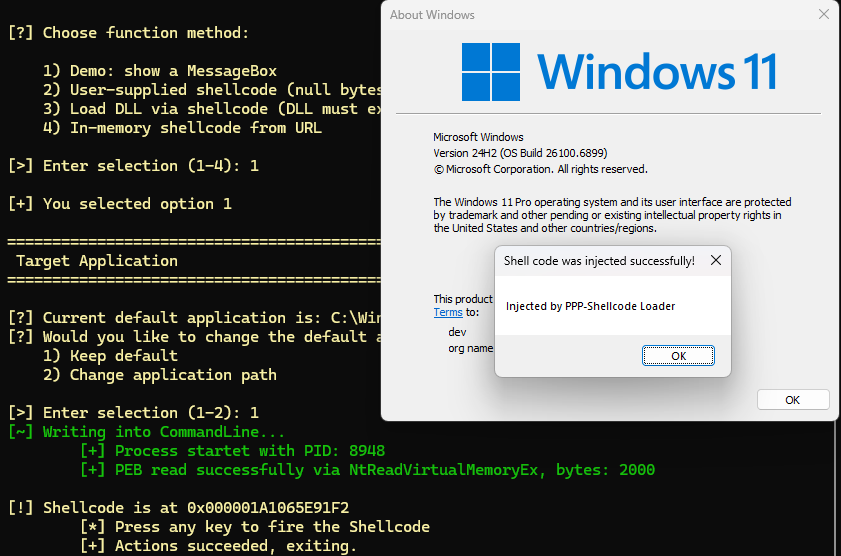
P³-Shellcode Loader 是一个加载器,它实现了一种代码注入技术,该技术利用进程参数结构作为 shellcode 注入到远程进程的执行和暂存位置,而不会触发常见的检测机制。
 nu11secur1ty/andr01dexploits
用于移动设备渗透测试和安全研究的Android漏洞利用集合,包含基于C语言的载荷。
 nu11secur1ty/windows11exploits
Windows 11 利用概念验证及漏洞演示合集,用于安全研究与渗透测试。
 sslab-gatech/pwn2own2020
通过链接六个漏洞,利用Safari入侵macOS内核
 phoenhex/files
来自 phoenhex 团队的精选漏洞利用、概念验证代码和漏洞研究演示仓库,专注于二进制利用和安全分析。