
Netgear_Pwn2Own2021
 synacktiv/netgear_pwn2own2021
在 Pwn2Own Austin 2021 中针对 Netgear R6700v3 使用的漏洞利用
embedded-systems-securityexploitationweb-application-exploitation+3
6
synacktiv/netgear_pwn2own2021在 Pwn2Own Austin 2021 中针对 Netgear R6700v3 使用的漏洞利用
 synacktiv/samsung-q60t-exploit
针对基于 Tizen 的三星 Q60T 电视的漏洞利用套件,包含 v8 与内核漏洞利用、固件解密,以及通过载荷投递获取 root shell 访问权限。
 synacktiv/windows-kernel-segmentheap-aligned-chunk-confusion
利用 Windows 内核 Segment Heap 中的 Aligned Chunk Confusion 漏洞的 PoC
 synacktiv/windows_kernel_shadow_stack
Windows 内核影子栈缓解措施某些方面的概念验证。
 h3x0v3rl0rd/dirtyc0w
针对 Dirty COW(CVE-2016-5195)的漏洞利用程序,可通过写时复制(copy-on-write)机制中的竞态条件,在存在漏洞的 Linux 内核上实现本地权限提升。
 spiralbl0ck/0days-for-latest-kernel
针对最新 Linux 内核的零日漏洞利用仓库,提供用于权限提升和本地 root 访问的概念验证代码。
 spiralbl0ck/exploit-foxit-4.1.1-title-bof
基于Python的漏洞利用程序,演示Foxit Reader 4.1.1中的缓冲区溢出,用于渗透测试和漏洞研究。
 spiralbl0ck/exploit-starcraft-rop-virtualalloc-eud
针对 StarCraft 的概念验证漏洞利用,使用 ROP 链和 VirtualAlloc 通过 EUD 触发器实现任意代码执行。
 spiralbl0ck/foxit-precise-heap-spray
Foxit 精确堆喷射版本:9.0.1.1049
 uthrasri/cve-2024
针对 CVE-2024 的概念验证漏洞利用程序,采用 C 语言实现,专为渗透测试中的漏洞分析与利用研究而设计。
 st0rn/windows-10-exploit
Windows 10 漏洞利用
 synacktiv/ps4-webkit-exploit-6.xx
可在 6.XX PS4 固件上实现任意读写(R/W)的 Webkit 漏洞利用
 spiralbl0ck/ai_hacking
有关攻破 tenserflow 二进制的 CVE(工作)合集
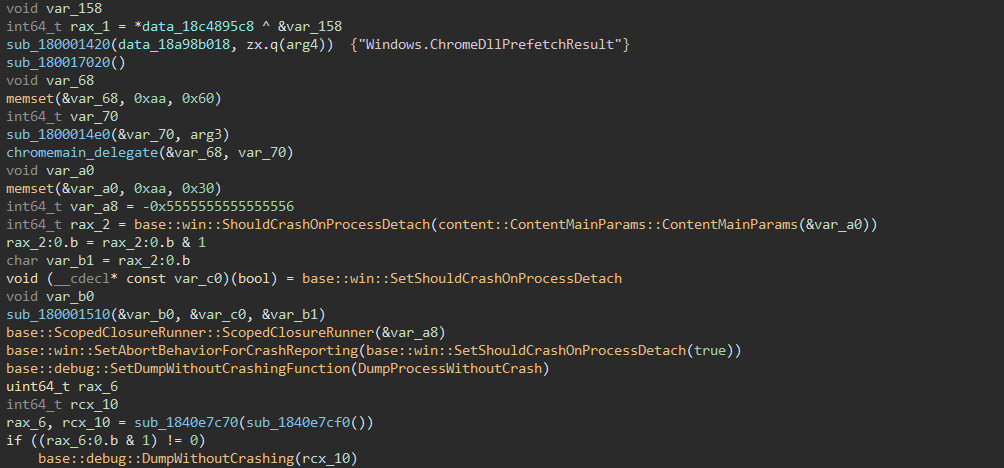 spiralbl0ck/browser-pwning-
一份结构完善的 Chrome 与 V8 漏洞利用入门文档
 bytereaper77/jump-over-aslr-btb
Jump Over ASLR:攻击分支预测器以绕过ASLR的技术
 hanakim3945/bl_sbx
itunesstored 与 bookassetd sbx 逃逸
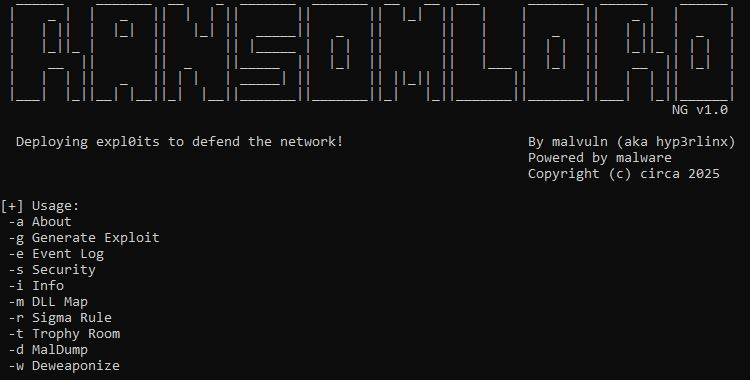 malvuln/ransomlord
RansomLord 是一个概念验证型反勒索软件利用工具,可自动创建 PE 文件,用于在勒索软件加密前攻破它。