
same_type_object_reuse_exploits
 opensrcsec/same_type_object_reuse_exploits
与 https://grsecurity.net/exploiting_and_defending_against_same_type_object_reuse 博客相关的 PoC 漏洞利用
vulnerability-analysisexploitationeducation+1
28
opensrcsec/same_type_object_reuse_exploits与 https://grsecurity.net/exploiting_and_defending_against_same_type_object_reuse 博客相关的 PoC 漏洞利用
 whotwagner/logrotten
Logrotate 竞争条件漏洞利用,可通过将任意文件(例如反弹 Shell 载荷)写入系统目录来实现权限提升。
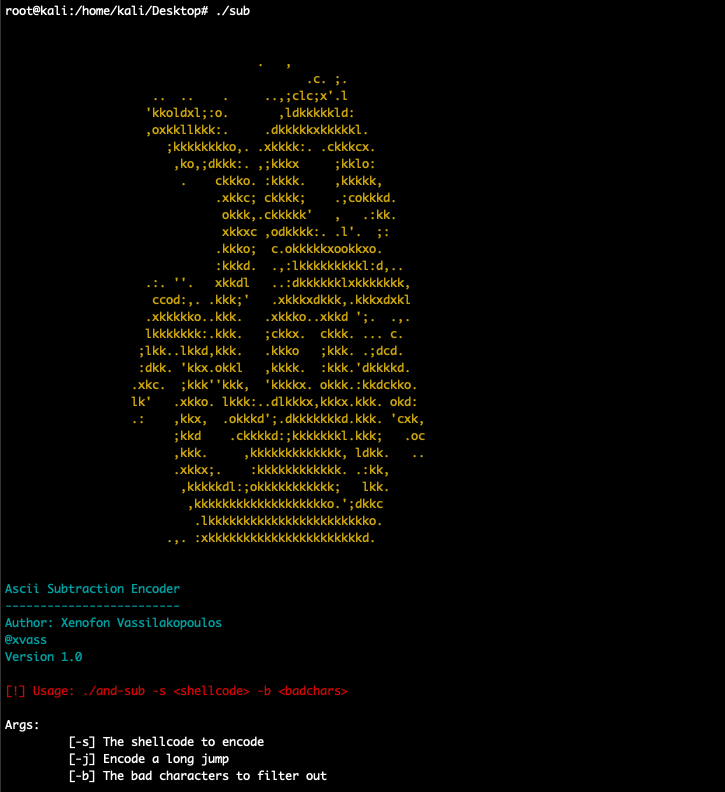 xen0vas/ascii-and-sub-encoder
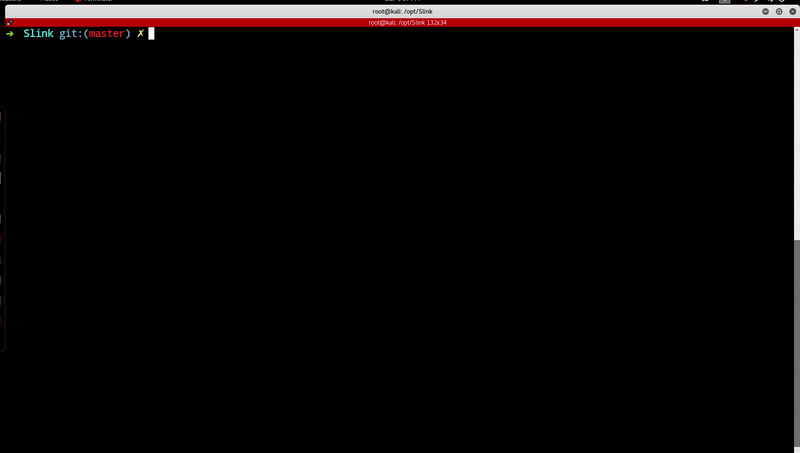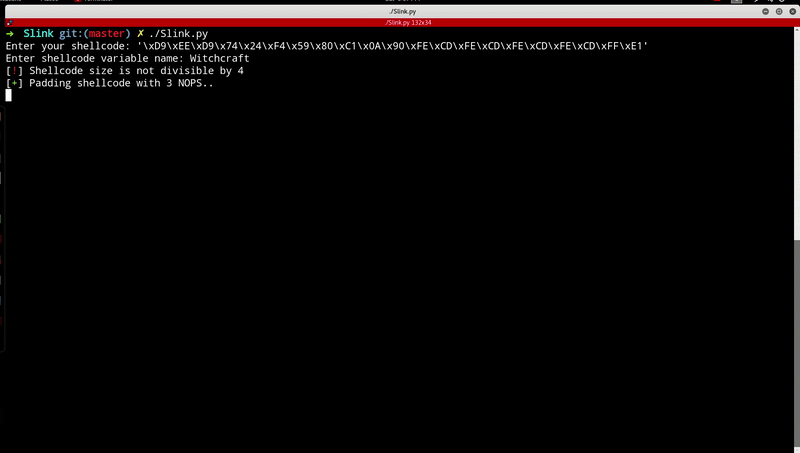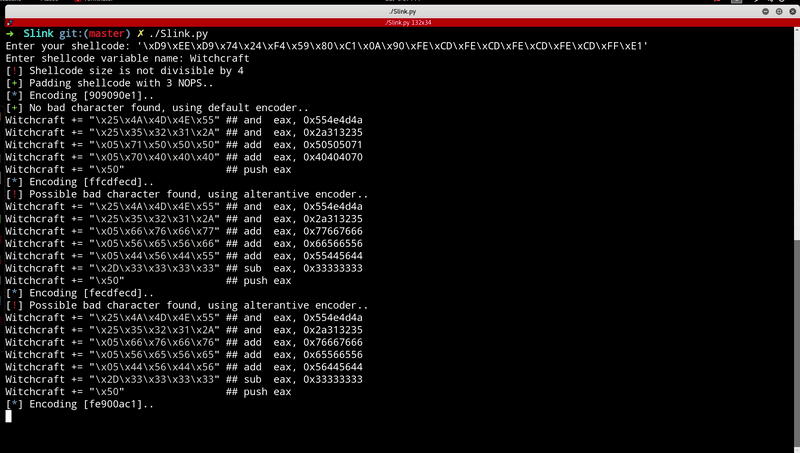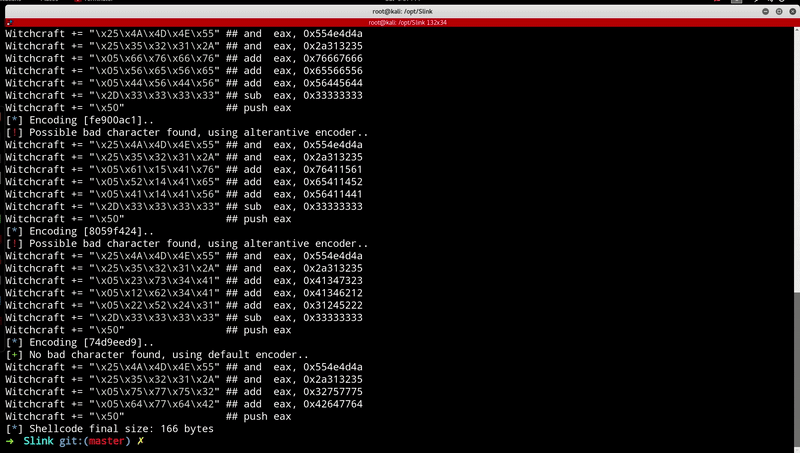
这是我为旧版 OSCE/CTP 课程做准备期间开发的一个自定义 ASCII AND/SUB 编码器。
 yardenshafir/ioringreadwriteprimitive
用于在 Windows 11 22H2 上将任意内核写入/递增转变为完整读写原语的后利用技术
 kpwn/yalu102
适用于 64 位设备的未完成 iOS 10.2 越狱,由 qwertyoruiopz 和 marcograssi 编写
 b1ack0wl/miniupnpd_poc
miniupnpd <= v2.1 的越界读取 PoC
 brl/grlh
概念验证,利用某个弱点禁用 eBPF 验证器,从而实现任意 eBPF 代码执行,以内核级权限提升。
 connormcgarr/kernel-exploits
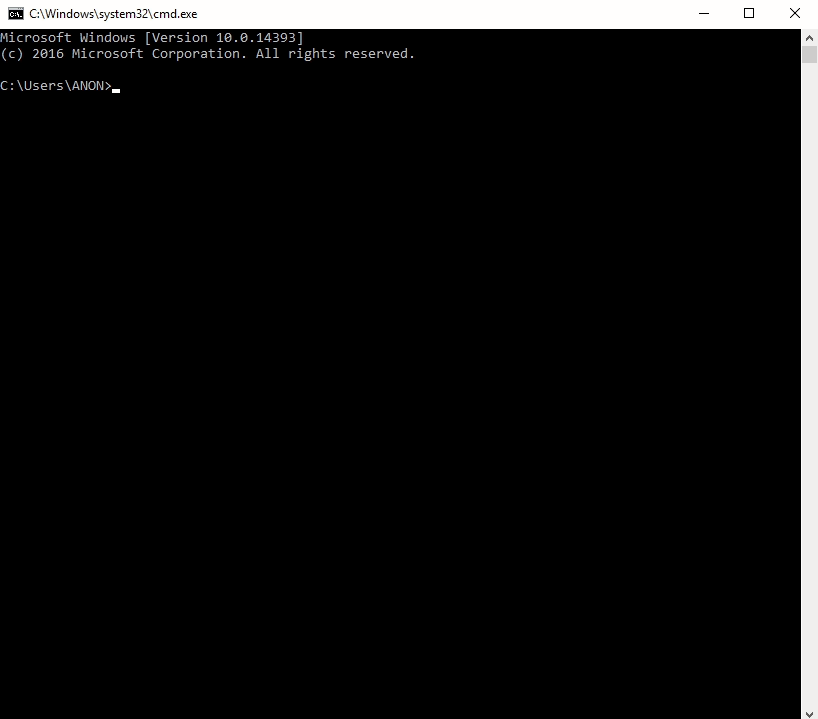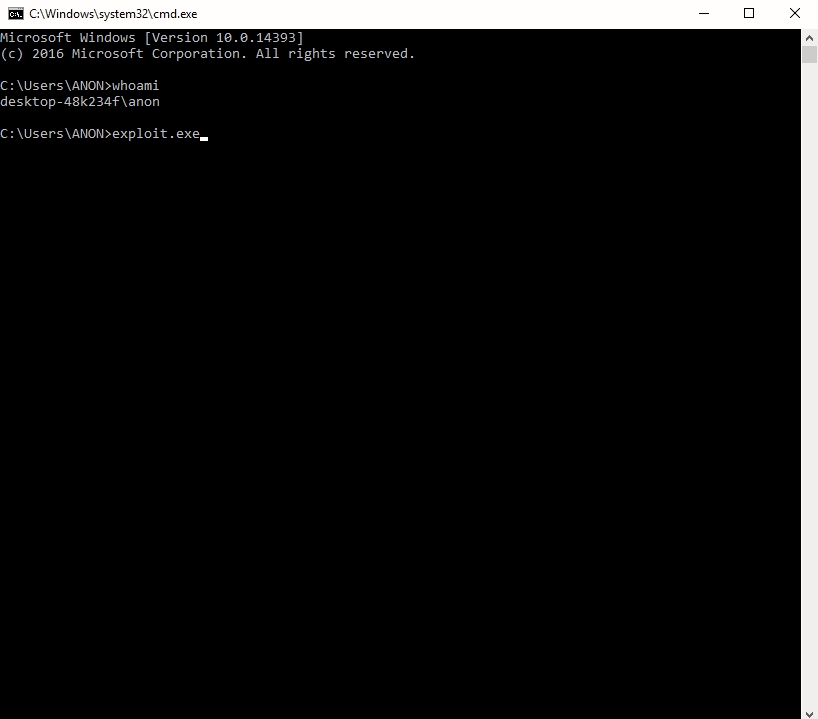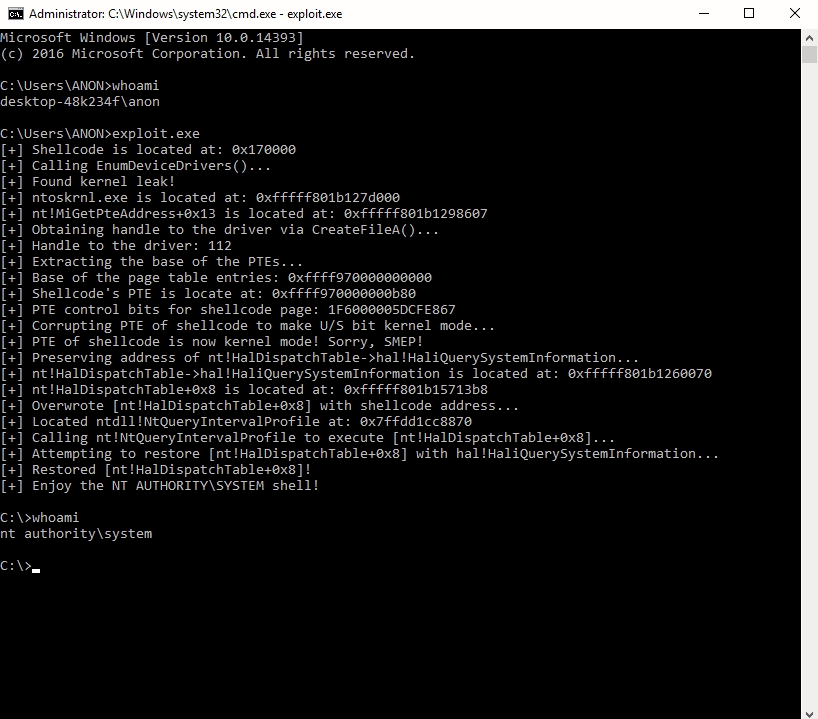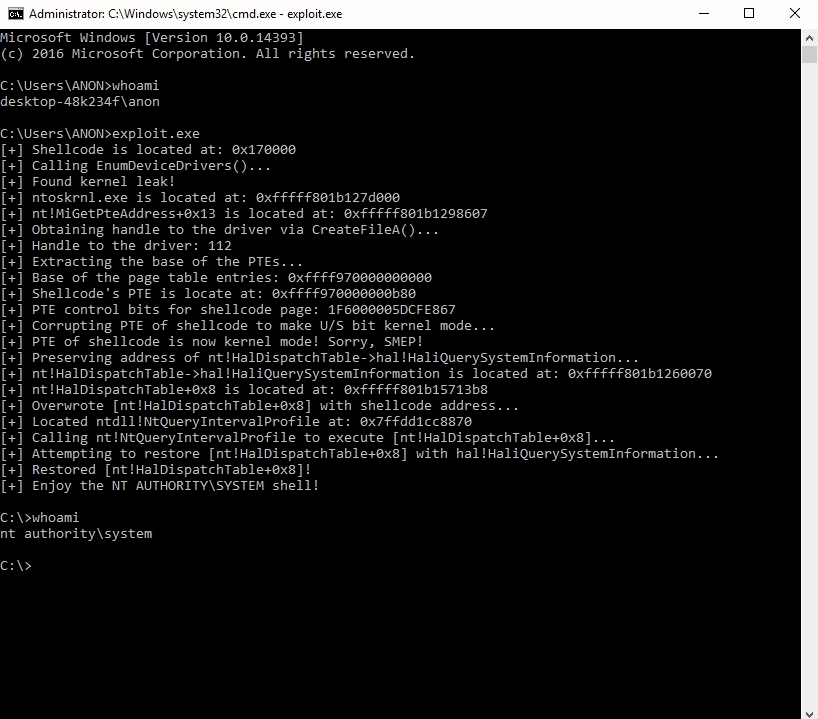
内核漏洞利用
 exodusintel/chromium-941743
Chrome v8 1Day 漏洞利用(作者:István Kurucsai)
 forrest-orr/exploitdev
与我的博客 https://www.forrest-orr.net/ 相关的各种工具、PoC 和实验。
 bw3ll/jop_rocket
该框架使用户能够发现 JOP 小工具,并可自动构建完整的 JOP 链以绕过 DEP。JOP ROCKET 是 Windows 面向跳转编程的终极解决方案。JOP ROCKET 还能发现新颖的双小工具调度器,极大地扩展了 JOP 的可能性。
 synacktiv/netgear_pwn2own2021
在 Pwn2Own Austin 2021 中针对 Netgear R6700v3 使用的漏洞利用