
Archived
unicorn_pe
 hzqst/unicorn_pe
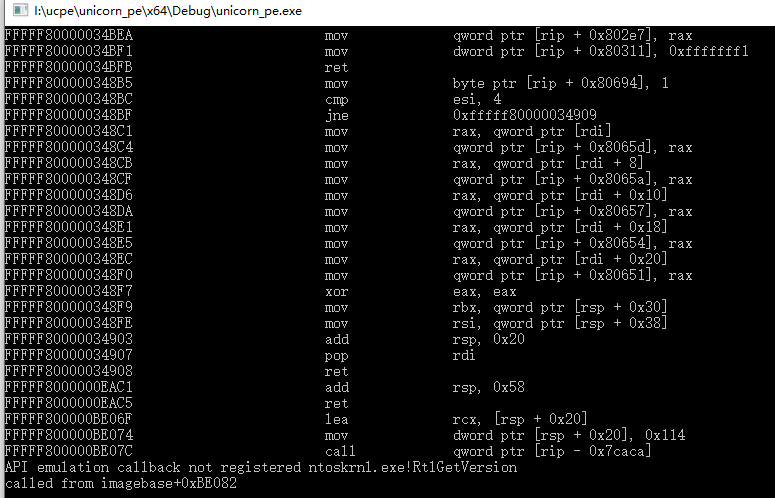
模拟 Windows PE 执行,使用 Unicorn 引擎进行恶意软件分析、解包加壳二进制文件,以及解密 VMProtect 字符串和导入表。
dynamic-analysis-sandboxingexploitationreverse-engineering+3
hzqst/unicorn_pe模拟 Windows PE 执行,使用 Unicorn 引擎进行恶意软件分析、解包加壳二进制文件,以及解密 VMProtect 字符串和导入表。
 aftermathlabs/vmp2
使用基于仿真的 VM 探索器、处理程序分析器以及用于去虚拟化的实验性 LLVM 重编译器,解包并去混淆受 VMProtect 2 保护的二进制文件。
 hugsy/recon_2024_windbg_workshop
掌握 WinDbg 内核模式与用户模式调试的研讨会材料,包含 KdNet 配置、演示,以及用于二进制分析的时间旅行调试挑战。
 revng/revng-c
核心二进制提升库,可将可执行代码转换为 LLVM IR,并重构类 C 源代码,用于逆向工程和自动化二进制分析工作流。

 sentinel-one/peafl64
用于Windows x64可执行文件的静态二进制插桩工具
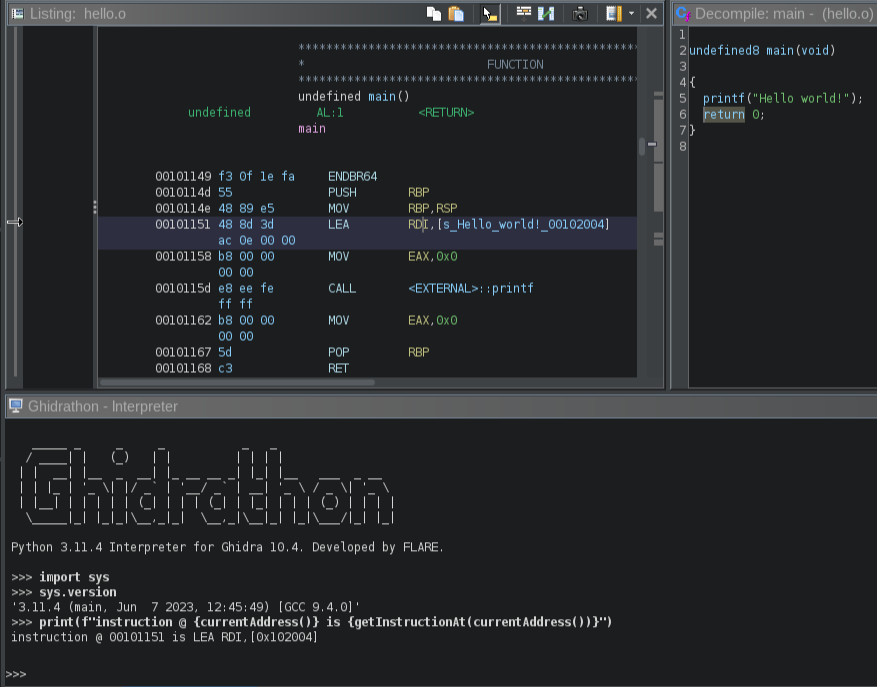 mandiant/ghidrathon
FLARE团队的开源扩展,用于为Ghidra添加Python 3脚本功能。
 mandiant/route-sixty-sink
将 C# 应用程序中的源链接到接收器。
 beardypig/ghidra-emotionengine
适用于 PlayStation 2 Emotion Engine(MIPS 架构 CPU)的 Ghidra 处理器模块
 googleprojectzero/brokentype
TrueType和OpenType字体模糊测试工具集
 kiexitdispatcher/godefender
反虚拟化、反调试、反VM、反虚拟机、反调试、反Sandboxie、反沙箱、VM检测包。仅限Windows。
 kiexitdispatcher/goredops
🦫 | GoRedOps 是一个致力于收集和分享红队高级技术与攻击性恶意软件的仓库,特别专注于 Go 编程语言,所有内容仅用于教育目的。
 fuzzinglabs/octopus
WebAssembly模块(WASM)与区块链智能合约(BTC/ETH/NEO/EOS)安全分析工具
 mandiant/flashmingo
基于一些启发式规则自动分析SWF文件。可通过插件扩展。
 boschresearch/gdbfuzz
使用硬件断点对嵌入式系统进行模糊测试
