
legba
 evilsocket/legba
最快的且最全面的多协议凭证暴力破解器/密码喷洒器和枚举器。 🥷
password-crackingpassword-attacksinformation-gathering+2
 ghostpack/koh
通过令牌泄漏捕获 Windows 登录会话令牌,以实现凭据重用和模拟,并集成 Cobalt Strike BOF 用于后渗透令牌窃取。
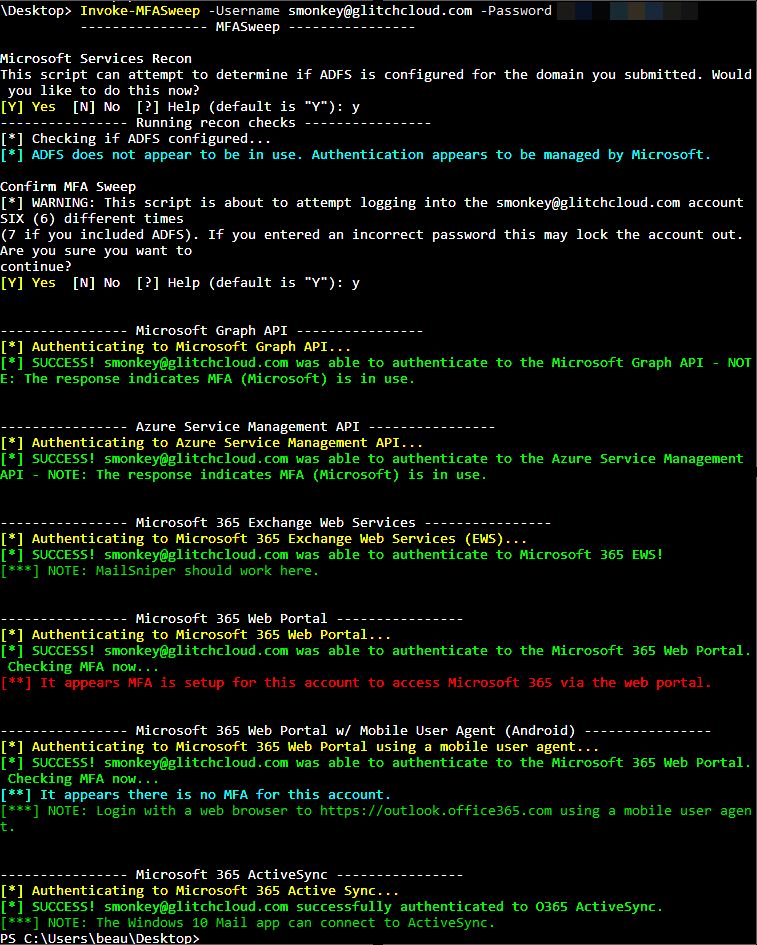 dafthack/mfasweep
一个用于检查多个Microsoft服务上是否启用MFA的工具。
 fortalice/modifycerttemplate
ADCS证书模板修改与ACL枚举
 cube0x0/krbrelay
用于Windows环境的Kerberos中继框架,可通过LDAP、SMB、HTTP和RPC协议实现认证中继、权限提升和横向移动。
 qax-a-team/mscache
一个用于操作Windows注册表中DCC(域缓存凭据)的工具,主要基于mimikatz和impacket的工作。
 keeweb/keeweb
免费跨平台密码管理器,兼容 KeePass
 skelsec/kerberoast
纯Python编写的Kerberos攻击工具包,支持ASREProast、SPNroast及LDAP枚举,用于识别并利用易受攻击的活动目录账户。
 tarlogicsecurity/kerbrute
一个使用 impacket 进行 Kerberos 暴力破解的脚本
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.
 xfreed0m/rdpassspray
使用RDP执行密码喷洒的Python3工具
 fortra/impacket
Python库,用于底层网络协议操作,包含SMB、MSRPC、Kerberos和WMI实现,提供认证攻击、哈希传递及Windows环境横向移动的工具。
 oldboy21/ldap-password-hunter
自动化工具,通过利用Kerberos身份验证和ldapsearch来枚举并存储敏感属性到SQLite数据库中,从而在Active Directory LDAP数据库中搜寻全局可读密码。
 cravaterouge/bloodyad
基于LDAP的Active Directory权限提升框架,支持哈希传递、票据传递和证书认证,用于自动化安全测试。
 skahwah/sqlrecon
一个专为攻击性侦察和后期利用而设计的C# MS SQL工具包。
 dev-2null/kerberosrun
一个用来摆弄 Kerberos 的小工具。
 ccob/lsarelayx
系统范围的NTLM中继工具,它钩住Windows身份验证API以中继传入的NTLM连接,降级Kerberos,并转储NetNTLM哈希用于离线破解。