

httptoolkit
 httptoolkit/httptoolkit
HTTP Toolkit 是一款精美且开源的 HTTP(S) 调试、测试和构建工具,支持 Windows、Linux 和 Mac :tada: 在此处提交 issue 以提供反馈或寻求帮助。
general-purpose-utilitiesweb-proxies-interceptionapi-security-testing+1
3.7k
httptoolkit/httptoolkitHTTP Toolkit 是一款精美且开源的 HTTP(S) 调试、测试和构建工具,支持 Windows、Linux 和 Mac :tada: 在此处提交 issue 以提供反馈或寻求帮助。
 42crunch/api-security-audit-action
在 CI/CD 中自动化对 OpenAPI 契约执行静态 API 安全审计,运行 300+ 项针对身份验证、授权和数据约束的检查,支持最低评分门禁及 SARIF 输出。
 mitmproxy/mitmproxy_rs
用于流量拦截和重定向的 Rust 组件,支持在 macOS、Windows 和 Linux 上实现 WireGuard 设备代理与本地应用重定向。
 wapiti-scanner/wapiti
使用 Python3 编写的 Web 漏洞扫描器

 wattocyber/masq
Live recon and posture auditing for AI agent infrastructure: scans MCP configs, session logs, and APIs for secrets, poisoned catalogs, and CoT leaks.
 abedallarawashdeh/htb-twomillion-machine
Hack The Box TwoMillion 靶机解析 — JWT/邀请码绕过、IDOR、命令注入以及 CVE-2023-0386 权限提升。
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — UniFi OS unauth RCE + file read via ..%2f auth bypass (CVSS 10.0, KEV, Mirai ITW)
 portswigger/pentest-mapper
一个用于应用程序渗透测试的 Burp Suite 扩展,用于映射流程和漏洞。
 chrislockard/api_wordlist
用于 Web 应用程序评估的 API 名称词表
 akabe1/oauthscan
Burp Suite 扩展,用于验证 OAUTHv2 和 OpenID 安全性
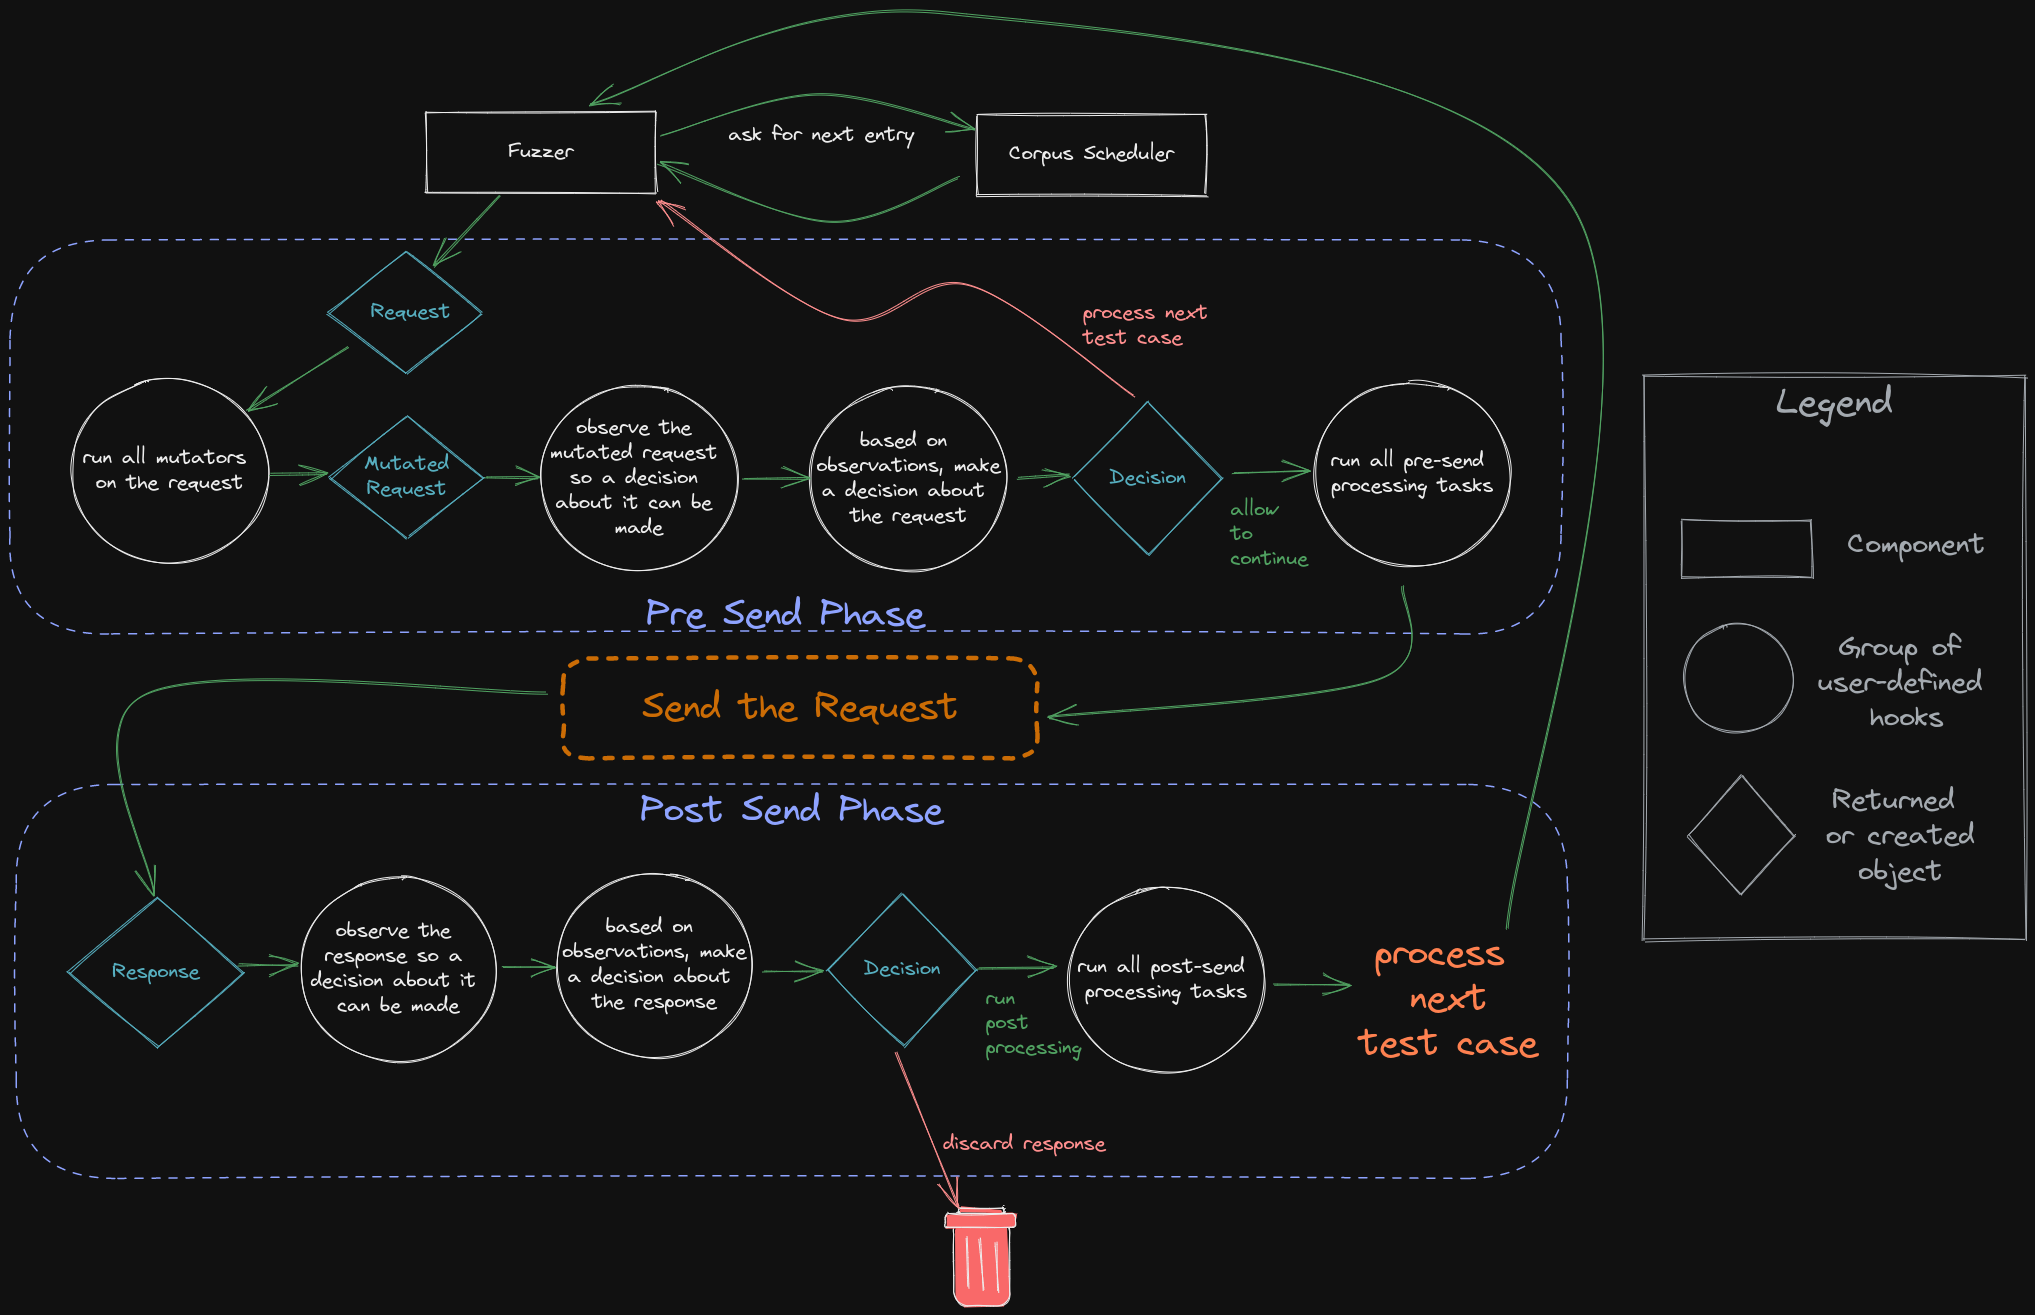 epi052/feroxfuzz
使用 Rust 构建结构感知的黑盒 HTTP 模糊测试器,具备可组合的变异器、调度器、观察器、决策器和处理器,用于自定义 Web 和 API 测试。
 sunandm/poc-h2-cve-2026-71554
PoC for CVE-2026-71554 - h2 duplicate Host header request smuggling primitive (fixed in 4.4.1)
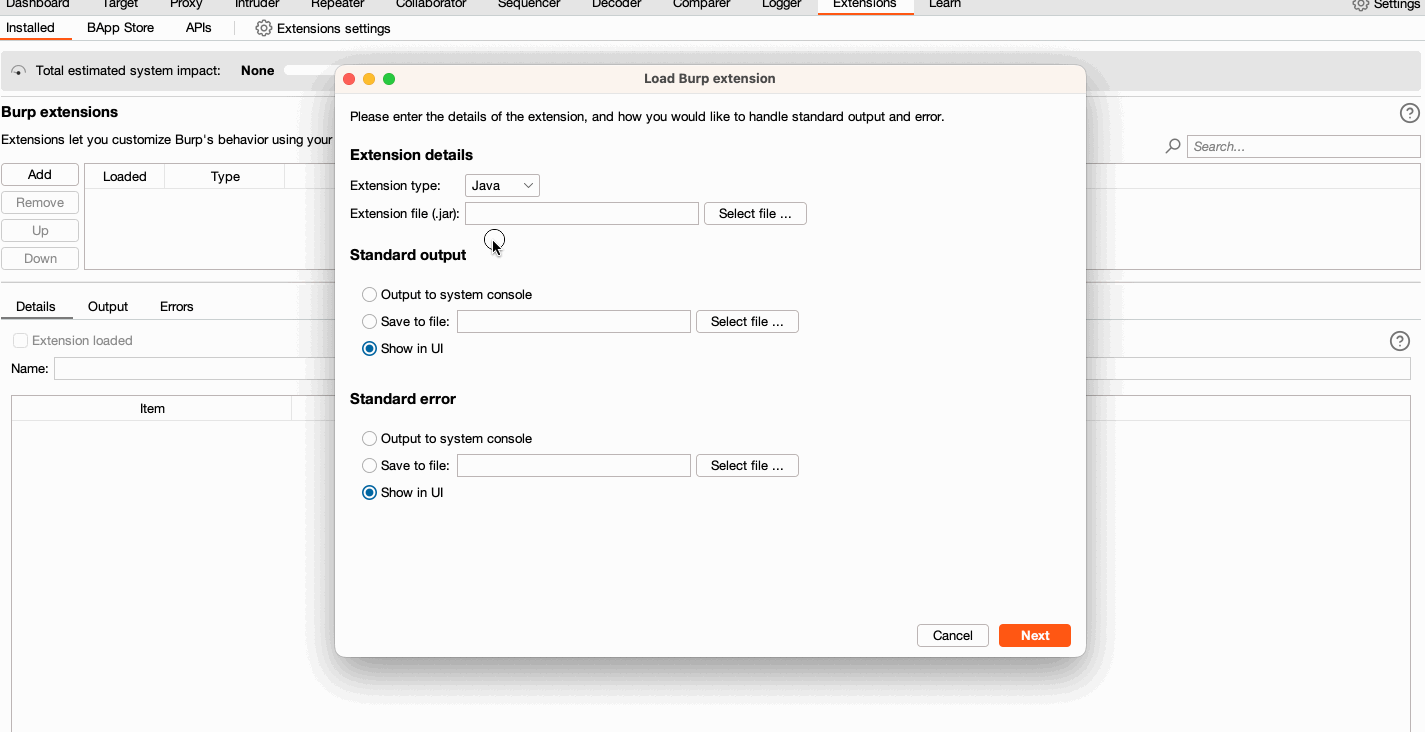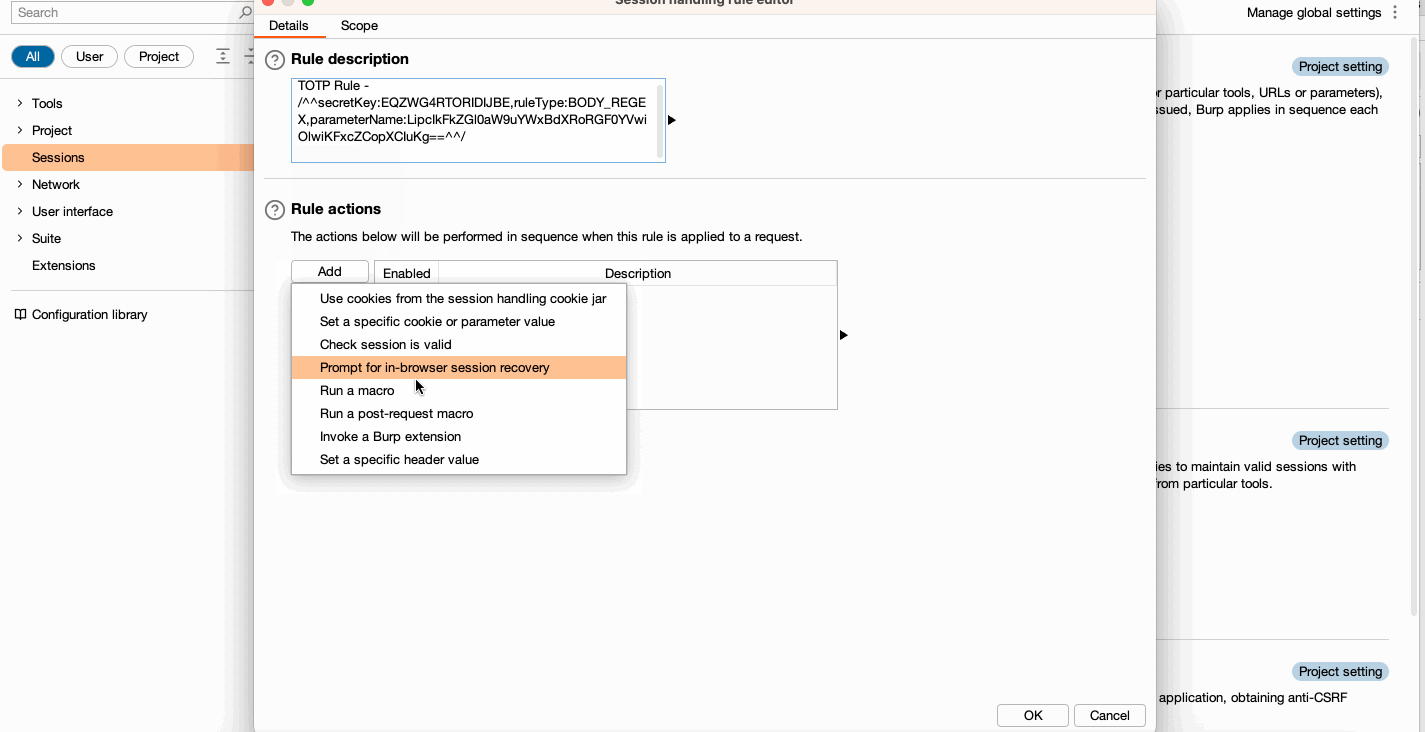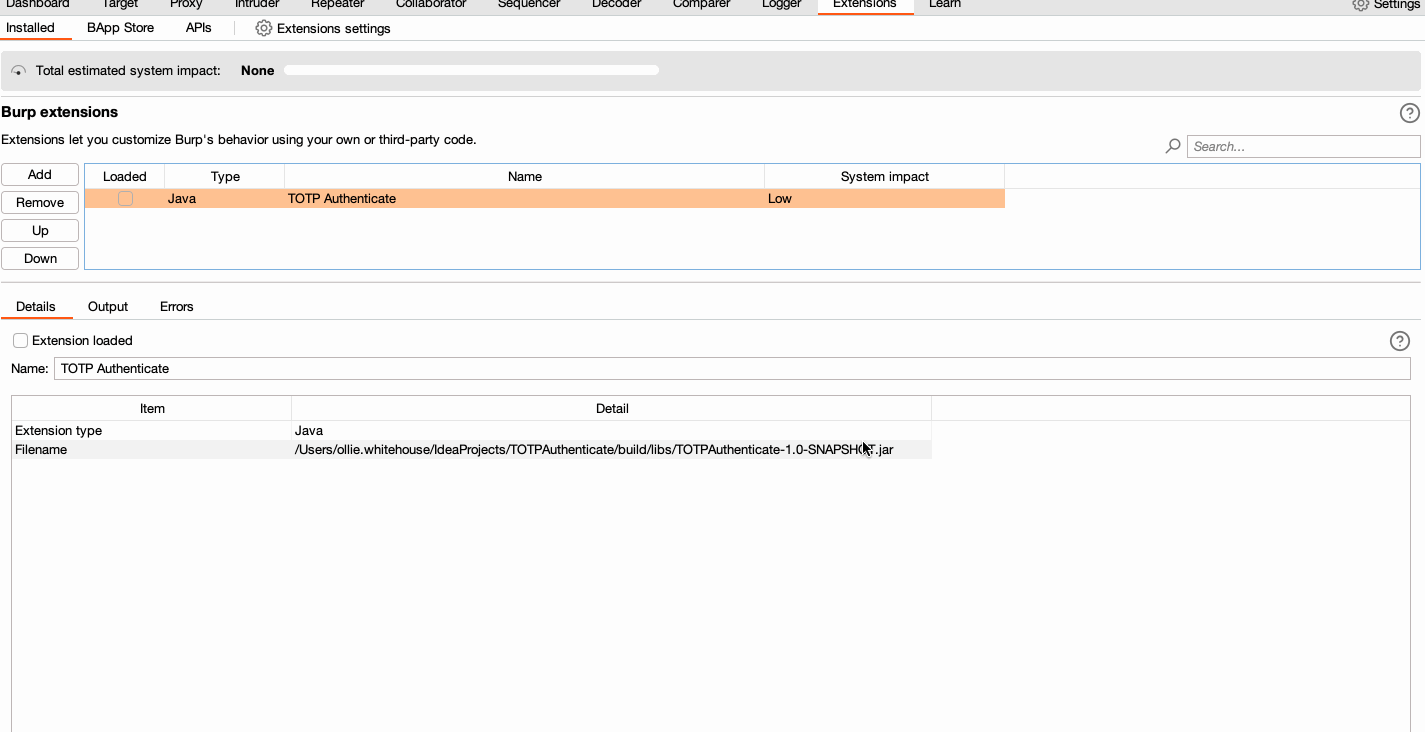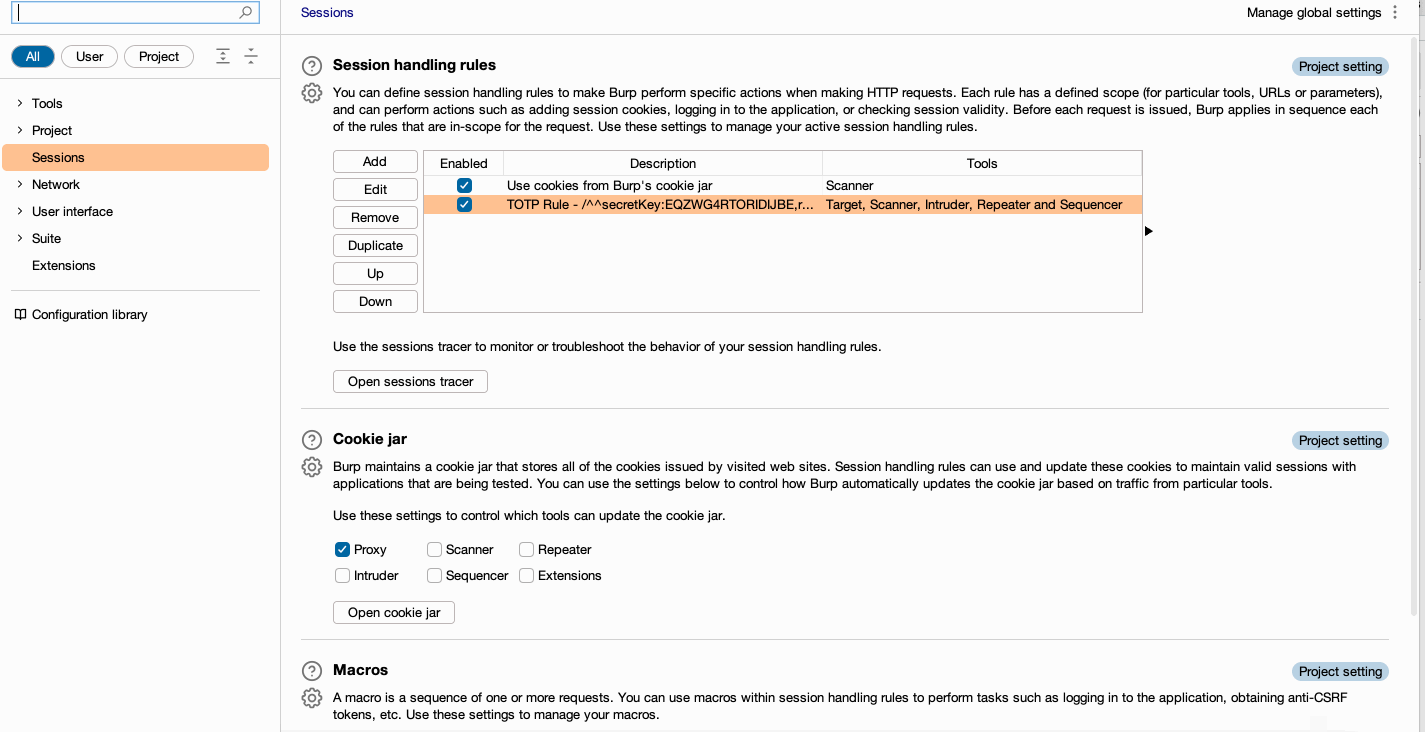 hannah-portswigger/totpauthenticate
该扩展适用于 Burp Suite Enterprise Edition,利用会话处理规则为出站请求提供 TOTP 令牌。
 moniik/poc_salesforce_lightning
仅限学术用途。以访客权限攻击 Salesforce Lightning。
 0x999-x/jsluicepp
jsluice++ 是一款 Burp Suite 扩展,旨在使用命令行工具 jsluice 对 JavaScript 流量进行被动和主动扫描。
 net-hunter121/api-wordlist
精选的 API 函数名、动词和名词词表,用于配合 Burp Suite Intruder 对 Web 应用端点进行模糊测试。
 manuelberrueta/flowanalyzer
FlowAnalyzer 是一款用于测试和分析 OAuth 2.0 流程(包括 OpenID Connect (OIDC))的工具。
 tno-s3/wuppiefuzz
基于 LibAFL 开发的覆盖率引导型 REST API 模糊测试器