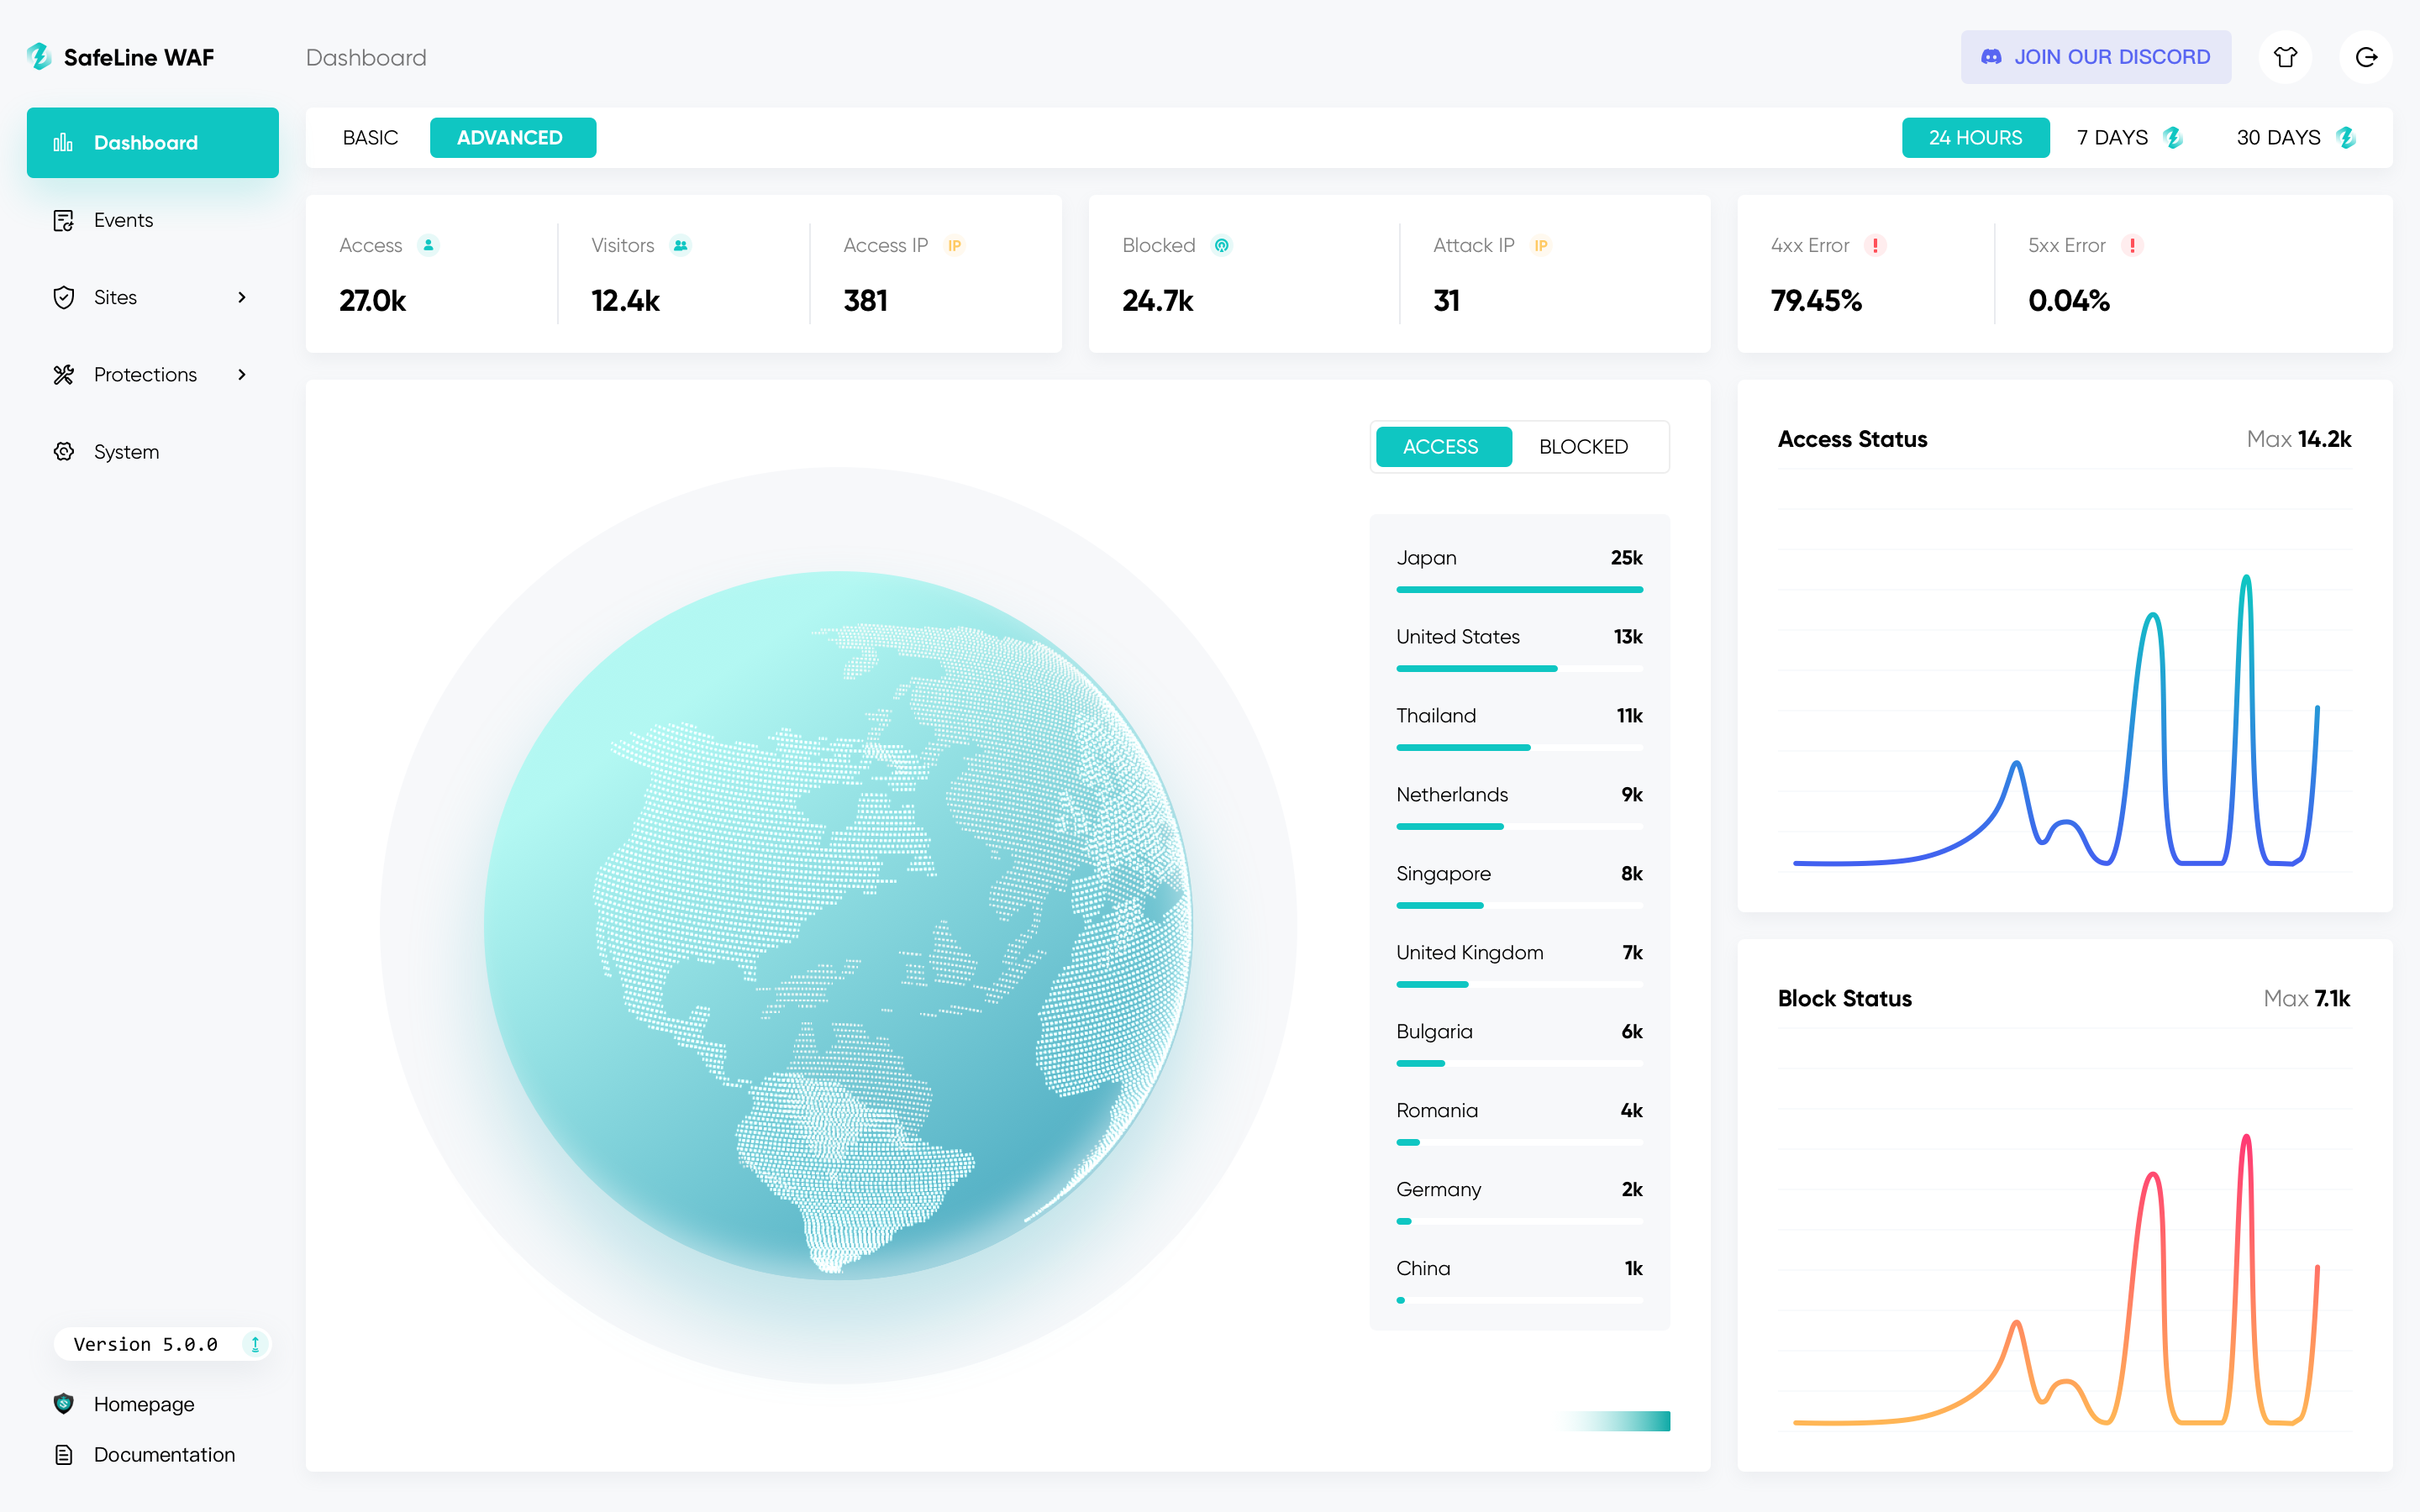
SafeLine
 chaitin/safeline
自托管WAF和反向代理,可过滤恶意HTTP流量、阻止SQL注入、XSS和机器人攻击,具备速率限制和动态HTML/JS加密功能。
vulnerability-scannersdynamic-code-analysisids-ips-evasion+8
 maurosoria/dirsearch
Web 路径扫描器
 projectdiscovery/nuclei
基于 YAML 的快速漏洞扫描器,采用模板驱动的检测引擎,可对 Web 应用、API、网络、DNS 和云基础设施进行自动化安全测试。
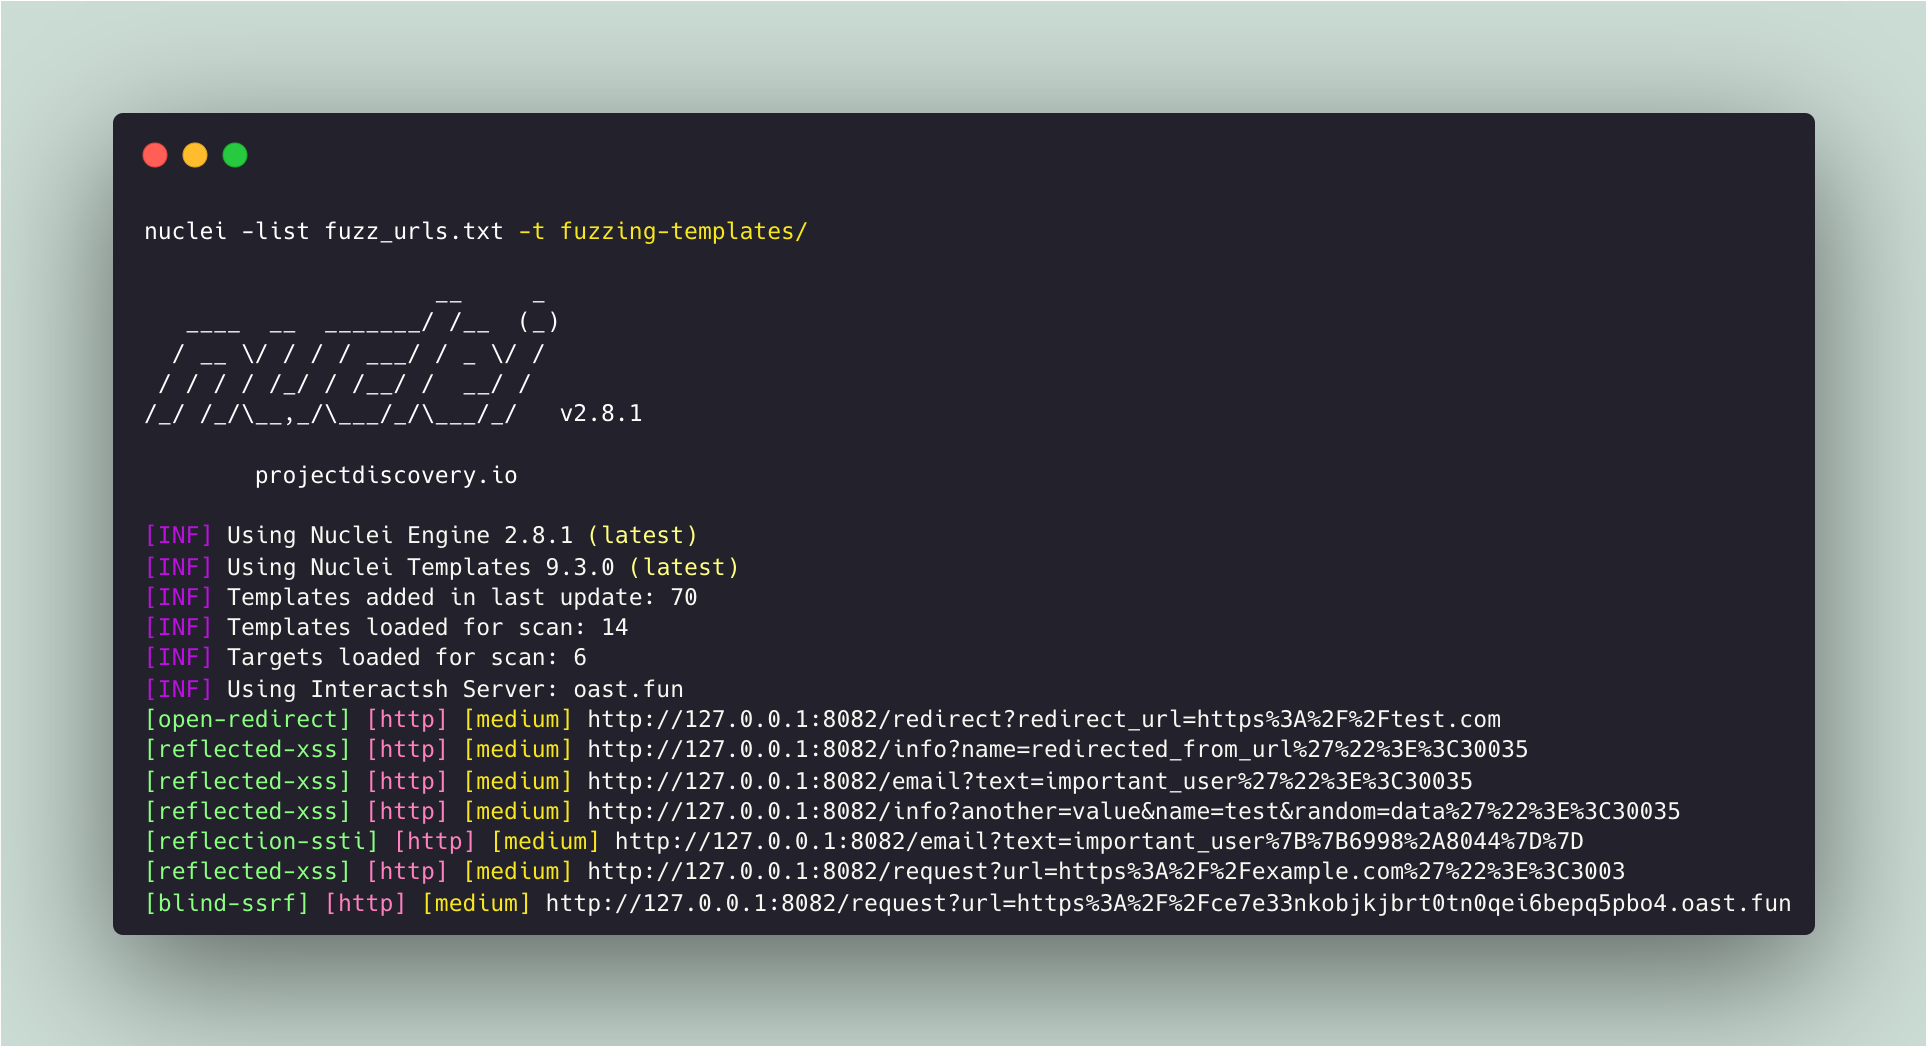 projectdiscovery/fuzzing-templates
社区精选的 nuclei 模板列表,用于发现“未知”安全漏洞。
 grahamcampbell/laravel-security
Laravel 的 voku/anti-xss 封装
 rancher/externalip-webhook
CVE-2020-8554: 利用 LoadBalancer 或 ExternalIPs 的中间人攻击
 kubernetes/ingress-nginx
Ingress NGINX Controller for Kubernetes
 cph/rabl-old
Ruby模板系统,用于生成JSON和XML API,并修复了CVE-2014-4671。支持partials、继承和自定义节点,可灵活构建API响应。
 ansvar-systems/eu_compliance_mcp
面向欧盟的合规性 MCP 服务器
 matrix-org/synapse
Synapse:用 Python/Twisted 编写的 Matrix 家庭服务器。
 alexverboon/psmdatp
用于管理 Microsoft Defender 高级威胁防护的 PowerShell 模块
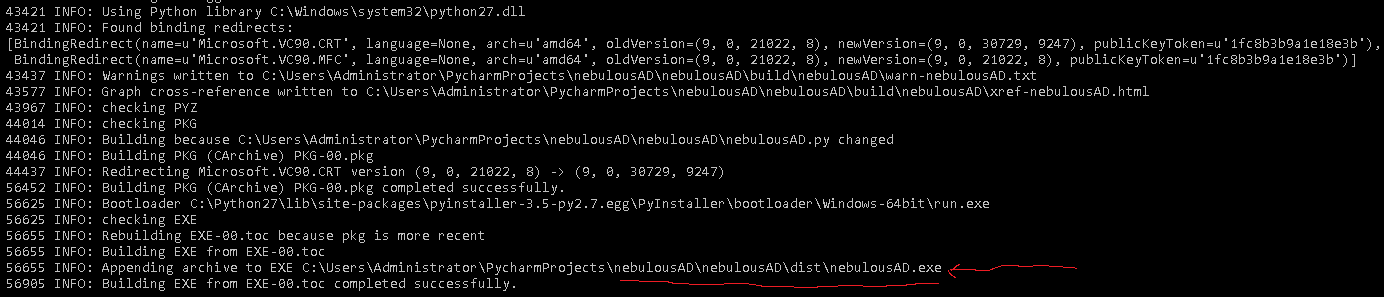 nuid/nebulousad
NebulousAD 自动化凭据审计工具。
 quarantyne/quarantyne
现代Web防火墙:阻止账户接管、弱密码、云IP、DoS攻击、一次性电子邮件
 nbs-system/naxsi
NAXSI 是一款开源的、高性能、低规则维护的 NGINX Web 应用防火墙(WAF)
 spiderlabs/owasp-modsecurity-crs
OWASP ModSecurity核心规则集(CRS)项目(官方仓库)
 crowdstrike/crowdfms
CrowdStrike 源数据管理系统。CrowdFMS 是一个用于自动化收集和处理来自 VirusTotal 样本的框架,通过利用私有 API 系统实现。该框架会自动下载近期触发用户 YARA 通知源警报的样本。