
hunting-rules
 travisbgreen/hunting-rules
用于网络异常检测的Suricata规则
defensive-toolslateral-movementnetwork-security+3
travisbgreen/hunting-rules用于网络异常检测的Suricata规则
 elastic/detection-rules
开发、验证并发布适用于 Elastic Security 的 SIEM 检测规则,提供 Python CLI 工具、KQL 解析、Kibana 集成以及打包好的威胁狩猎查询。


 ion-storm/sysmon-config
高级 Sysmon ATT&CK 配置,专注于检测 MITRE ATT&CK 中每个数据源覆盖最多的技术,为 UEBA 提供取证工件事件可见性,以广泛的 CVE 覆盖检测利用事件,并对 CVE、UEBA、取证和 MITRE ATT&CK 事件进行风险评分。
 rfxn/linux-malware-detect
多引擎 Linux 恶意软件扫描器,具有五个检测阶段(MD5、HEX 模式、YARA、ClamAV、统计),支持实时 inotify 监控、隔离和多渠道告警。
 chainguard-dev/osquery-defense-kit
面向 osquery 的生产级检测与响应查询
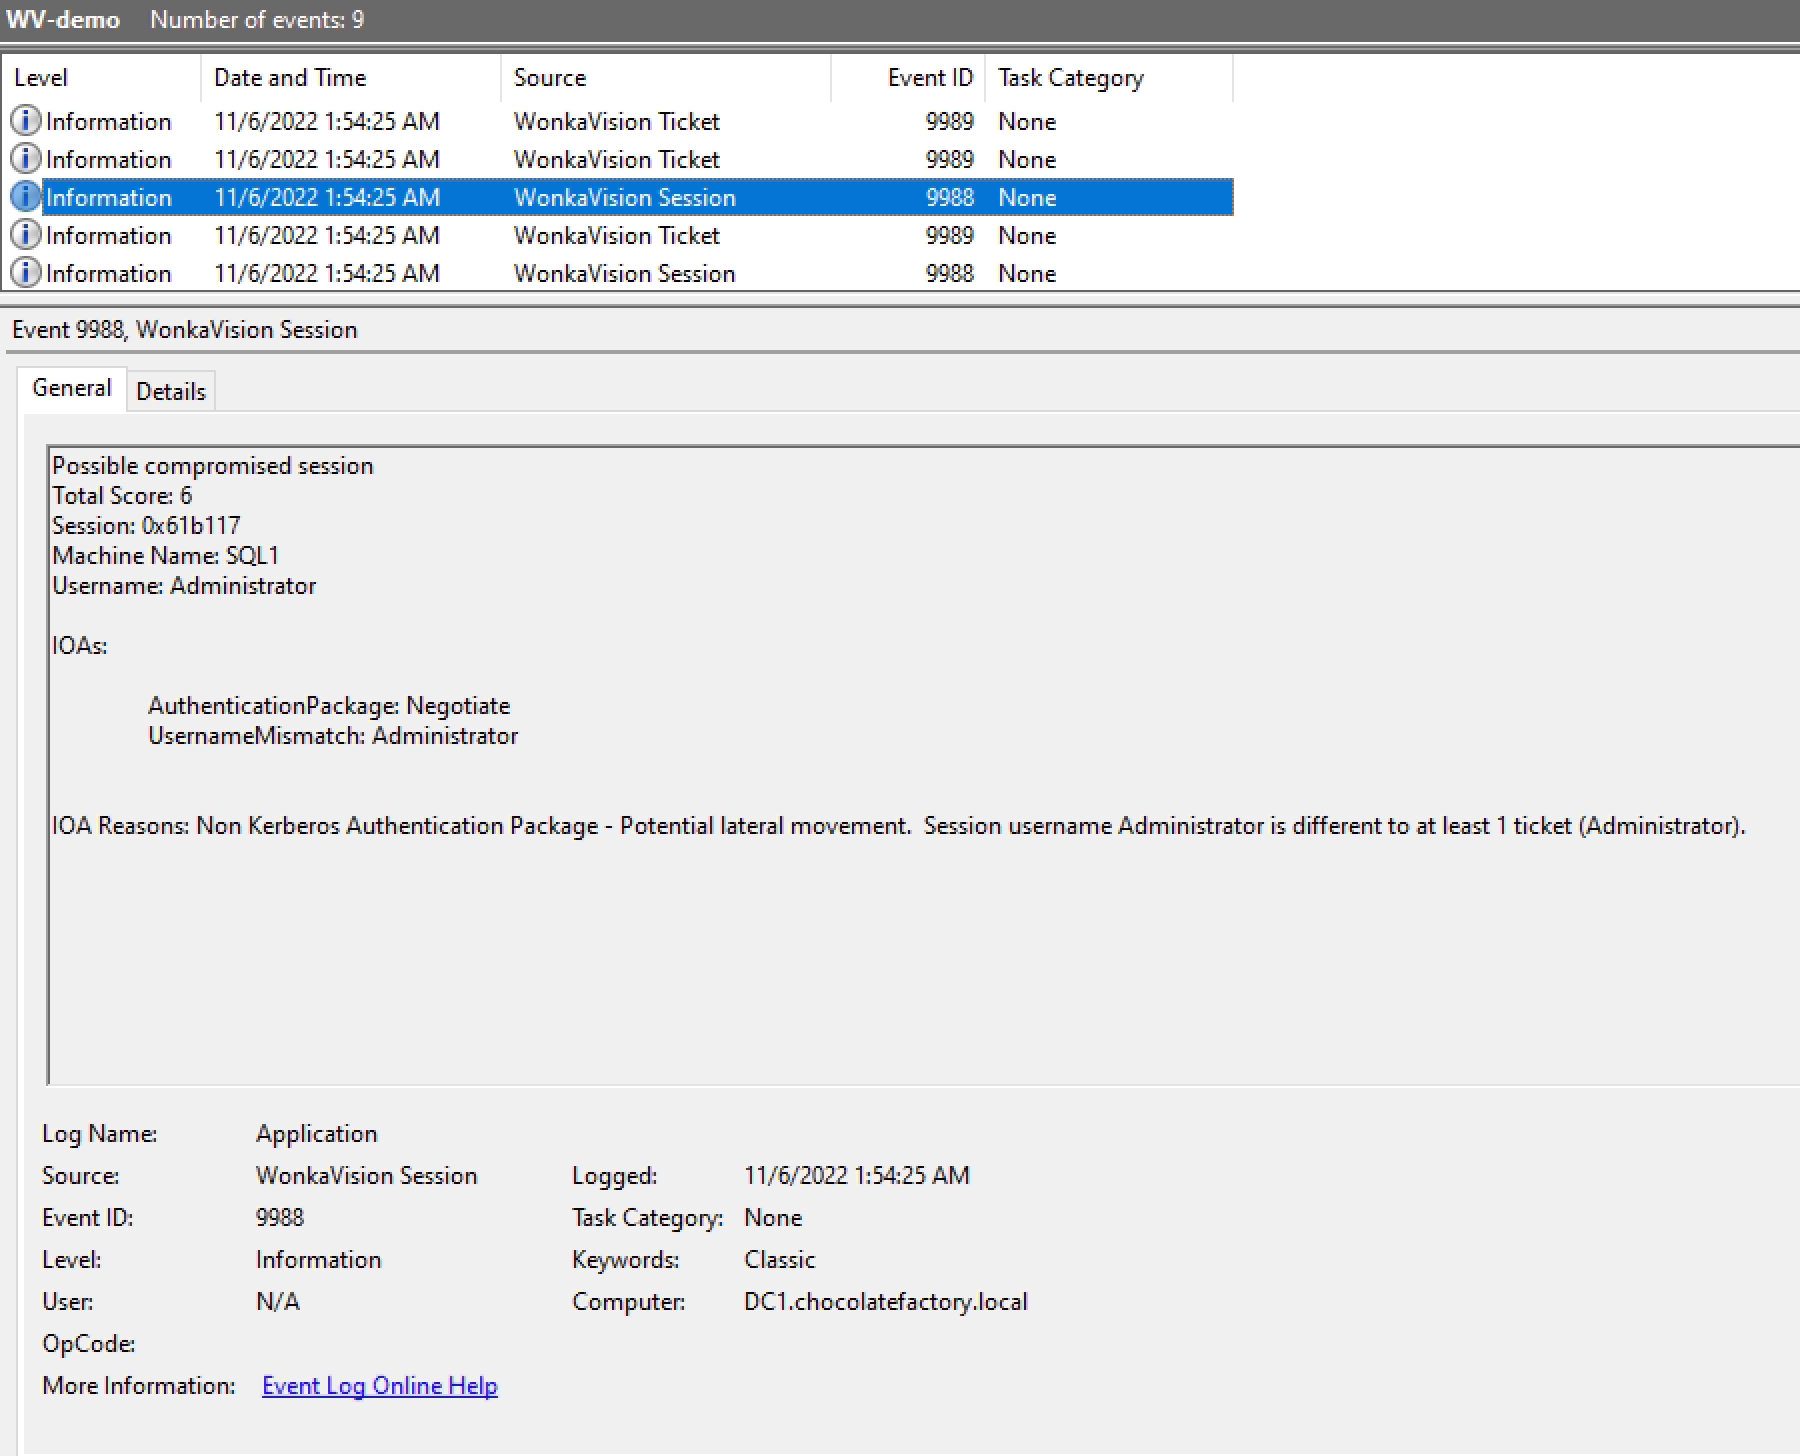 0xe7/wonkavision
通过转储会话和票据数据、对异常进行评分并生成 Windows 事件日志指标以用于基于 SIEM 的事件响应,从而检测伪造的 Kerberos 票据。
 pe3zx/crowdstrike-falcon-queries
用于配合 CrowdStrike Falcon 进行威胁狩猎的 Splunk 搜索处理语言 (SPL) 合集
 theflink/hunt-weird-syscalls
基于 ETW 的 POC,用于识别直接和间接系统调用
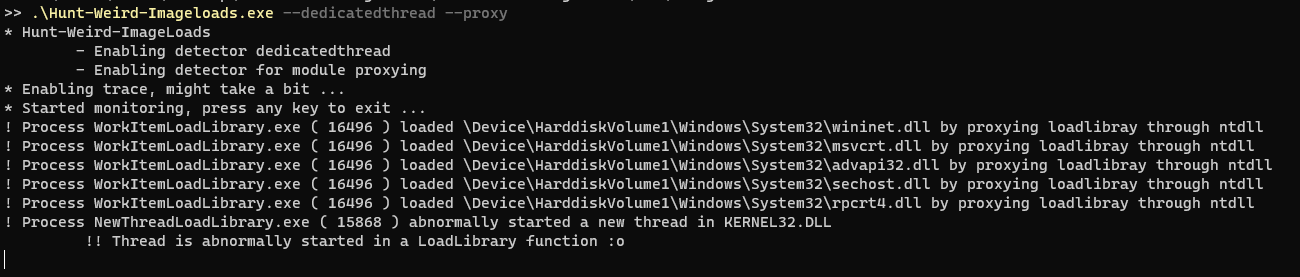 theflink/hunt-weird-imageloads
用于处理 Imageload 事件引发的 IOCs 的小工具
 1-bit-wonder/kestrel
基于 eBPF 的单主机运行时安全仪表板 — Go 代理 + SvelteKit。实时进程树、网络映射,以及针对普通 Linux 主机的基于规则的告警。
 cognitive-functors/c4-meta-system
生产级AI防御,提供7层防护:数学约束、对象能力访问、分布式O2共识、SVETILO伦理。首个开源ThoughtVirus防御方案。BSL 1.1。
 lethal-forensics/memprocfs-analyzer
使用 MemProcFS 自动化 Windows 内存取证与 DFIR 工作流:YARA/ClamAV 扫描、进程异常检测以及工件/日志提取。
 puniaze/portdog
网络异常检测器,通过监控原始数据包实时识别端口扫描活动,提供灵活的嗅探持续时间控制,并实时输出端口列表。
 oisf/suricata
用于实时流量检测、入侵检测与防御、协议分析以及基于规则的威胁狩猎的开源网络 IDS/IPS/NSM 引擎。
 nccgroup/detectwindowscopyonwriteforapi
枚举Windows进程中的各种特征,以辅助威胁狩猎