
DeepZero
 416rehman/deepzero
在你睡觉时发现零日漏洞。DeepZero 是一个自动化漏洞研究框架,它使用 AI 代理原生解析、反编译和分析数千个 Windows 内核驱动程序中的可利用 IOCTL。
vulnerability-analysisreverse-engineeringfuzzing+3
6841个月前
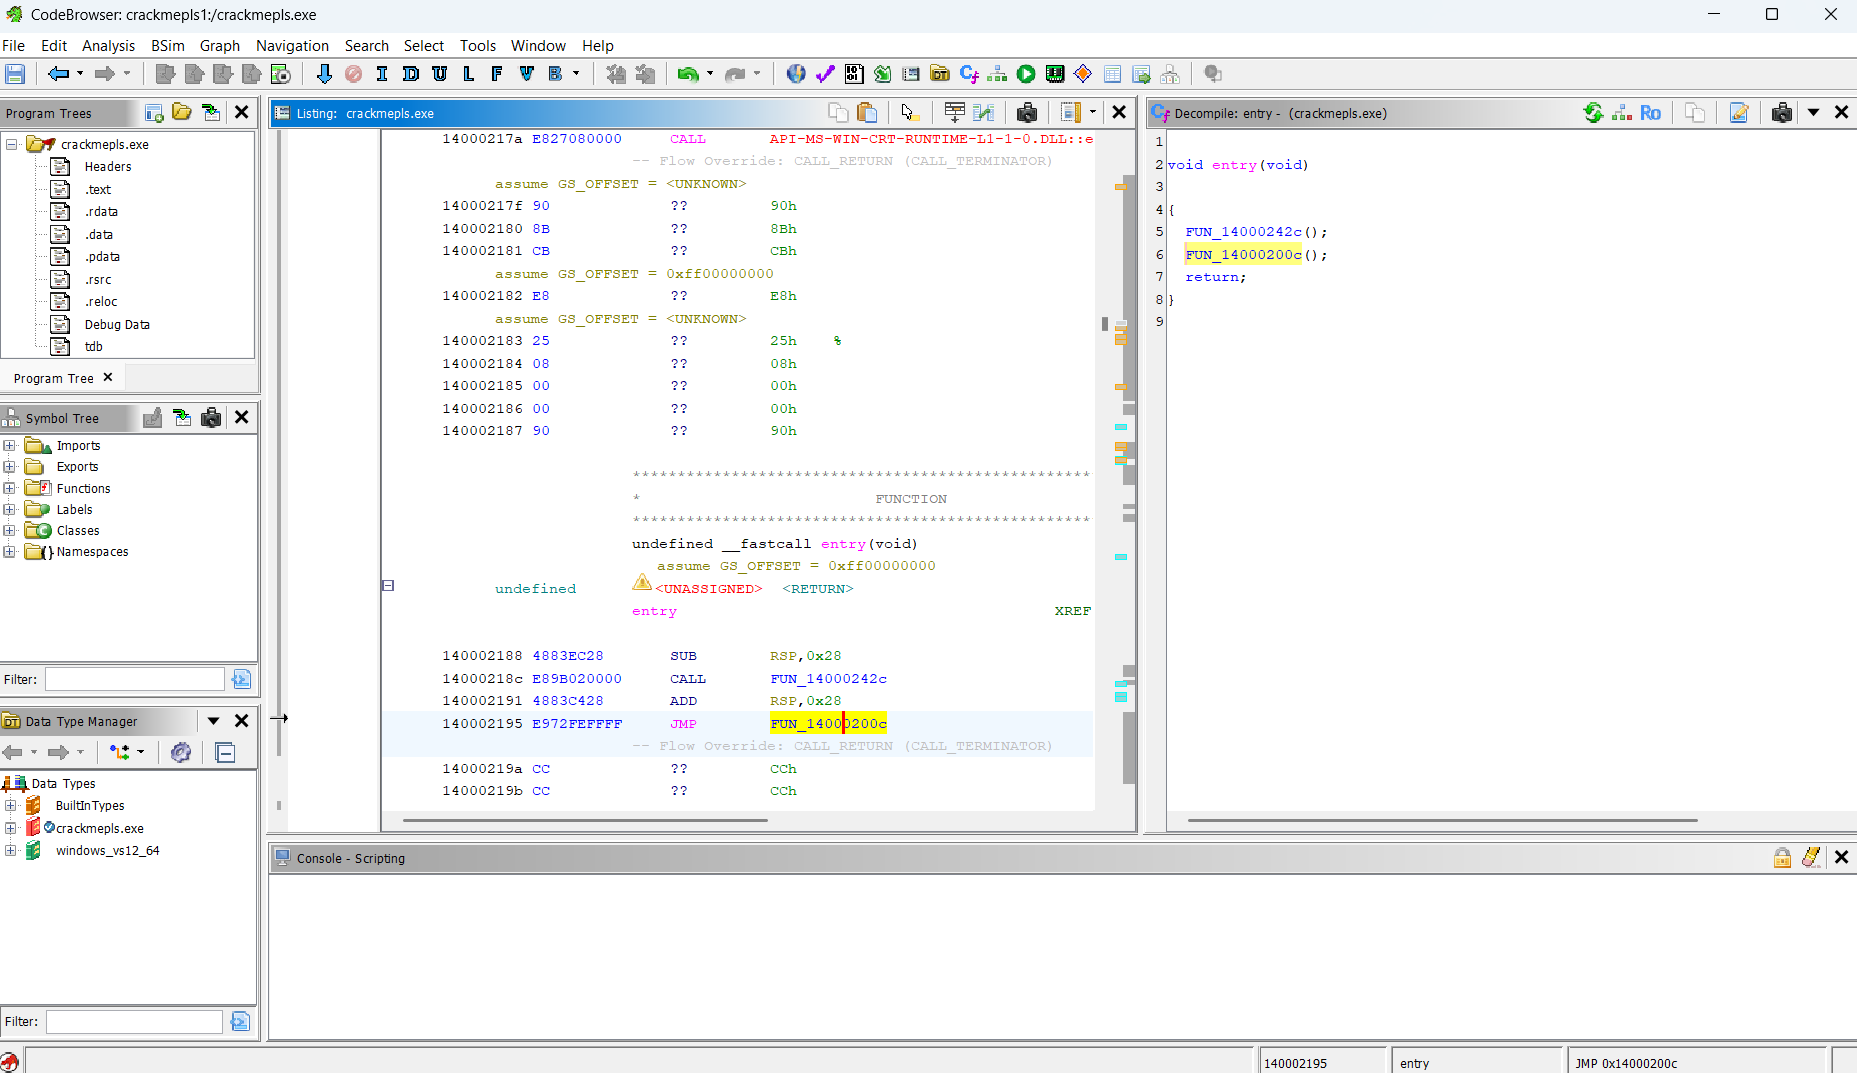 markoglasgow/gemma_crackme_tutorial
使用Google Gemma 4 E4B本地AI模型对Windows crackme进行逆向工程的逐步教程,包括本地推理设置和自动函数/变量重命名。
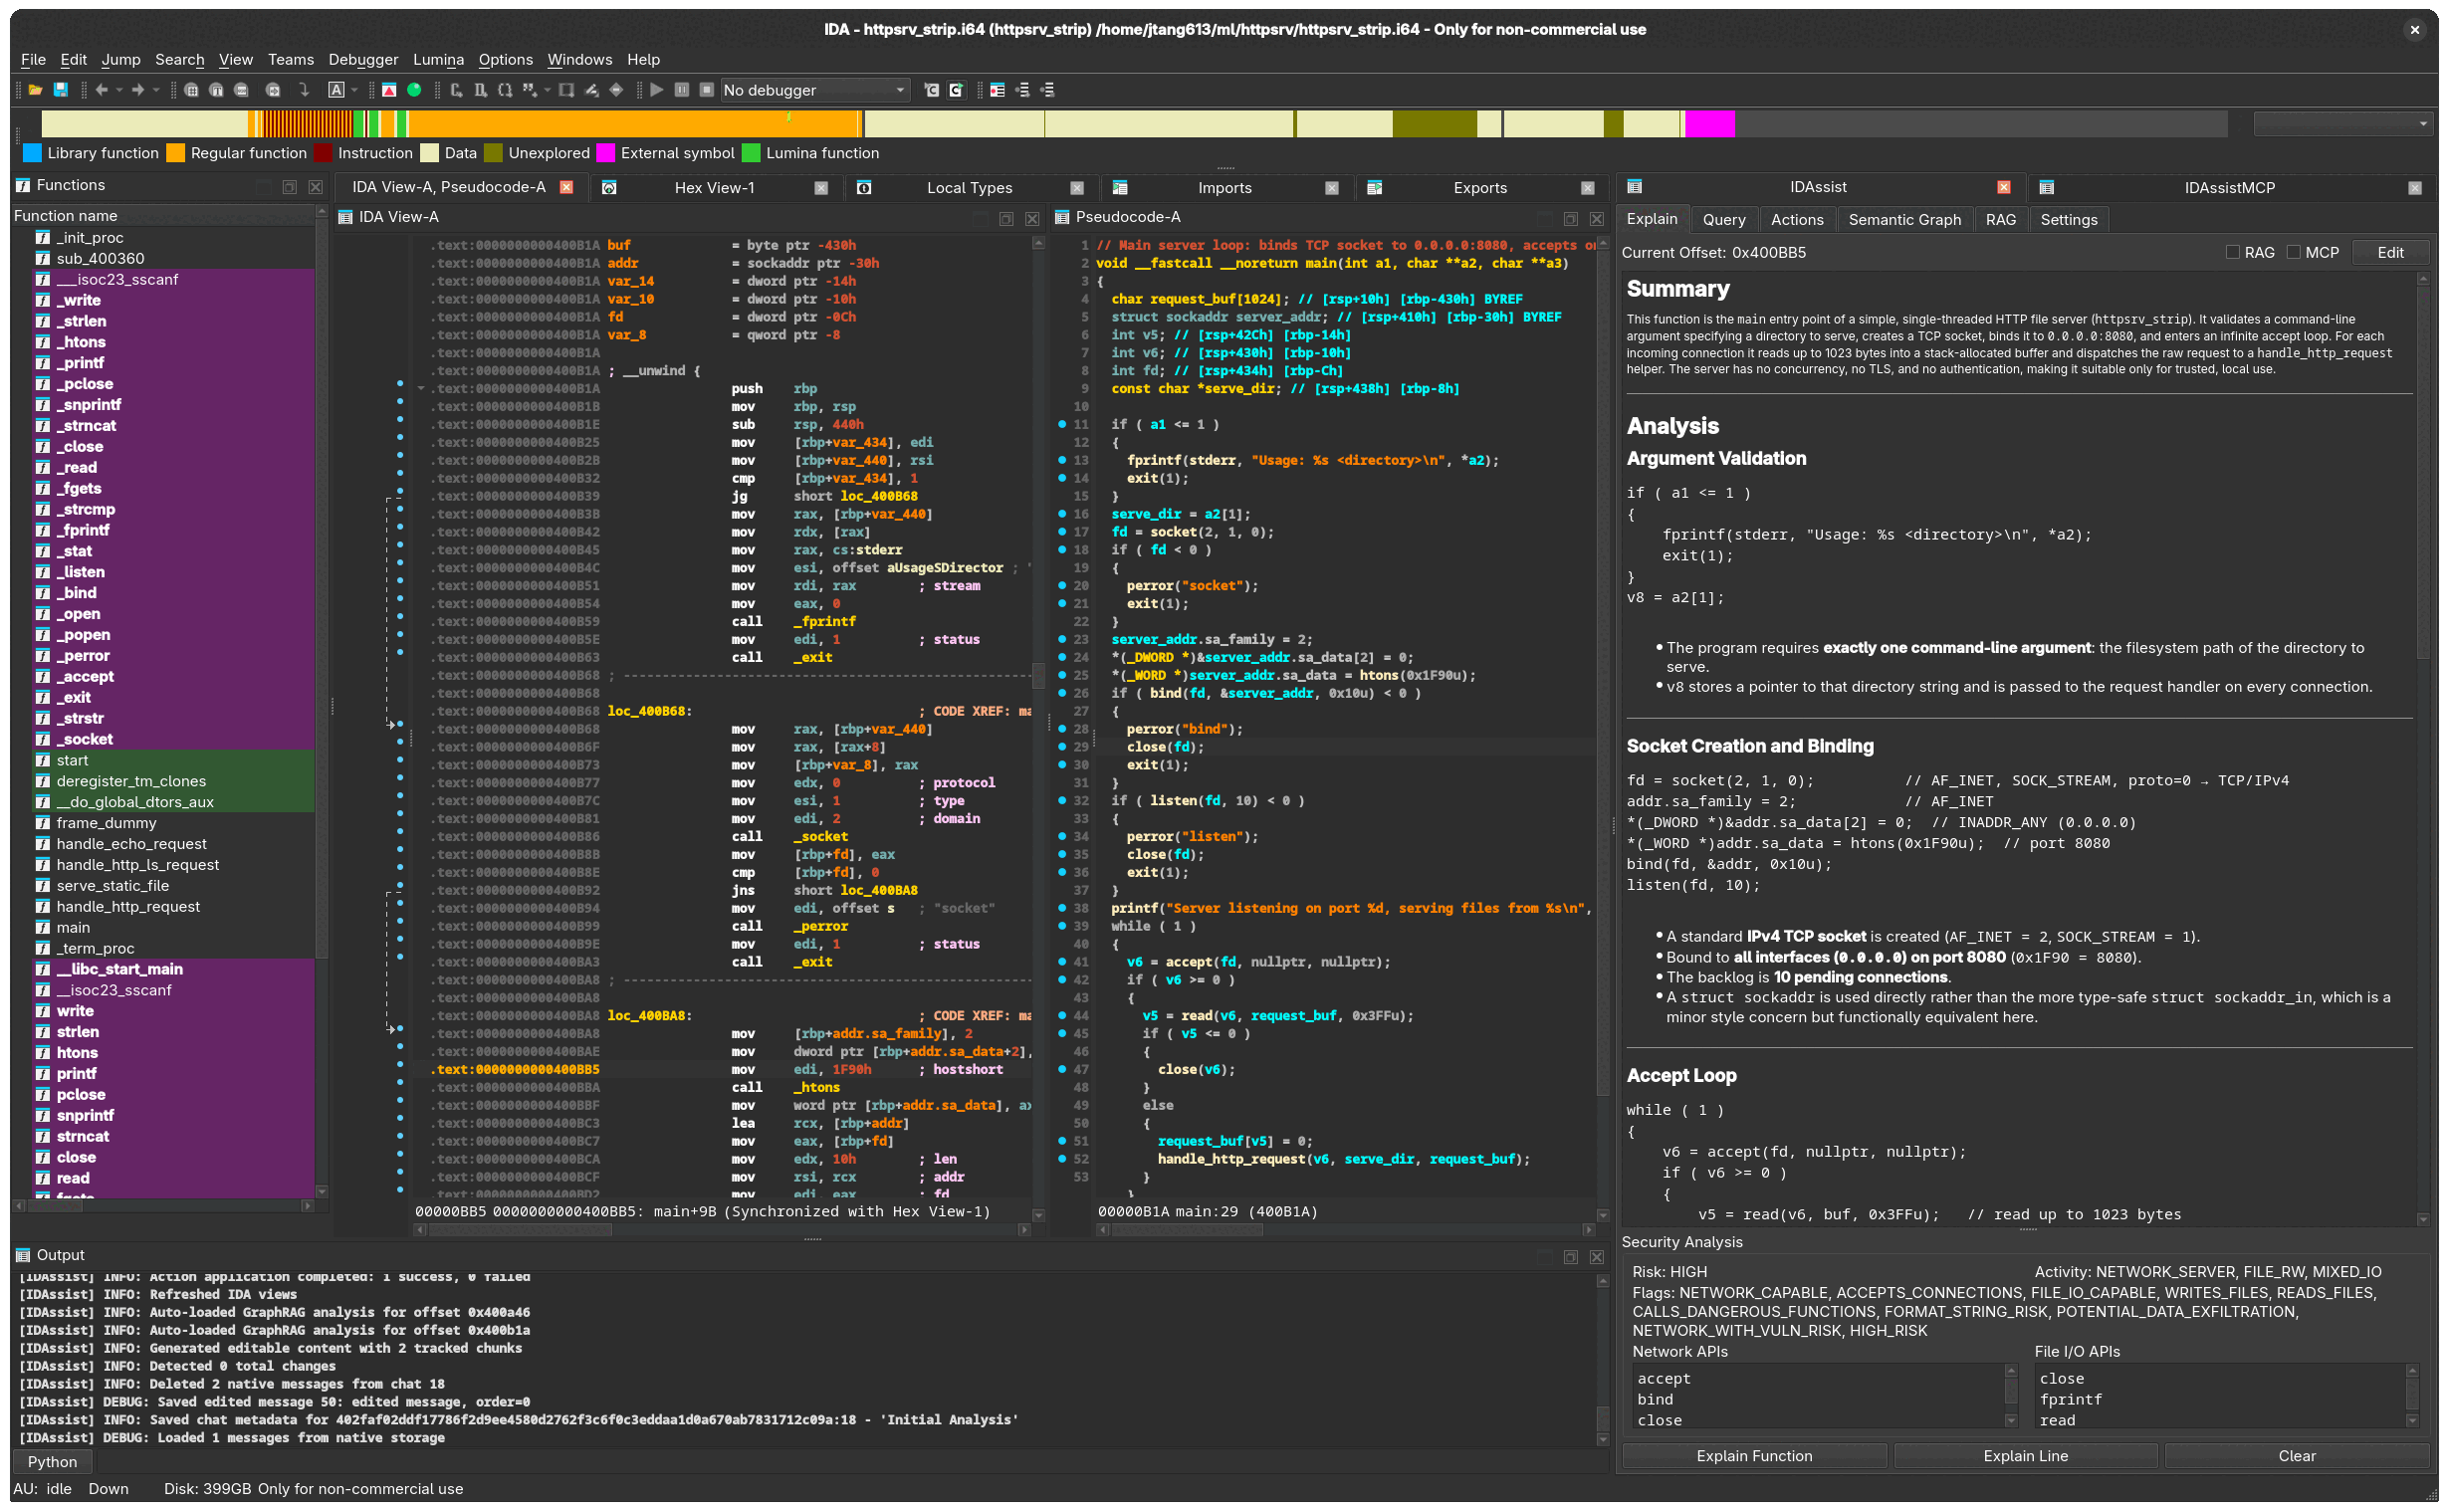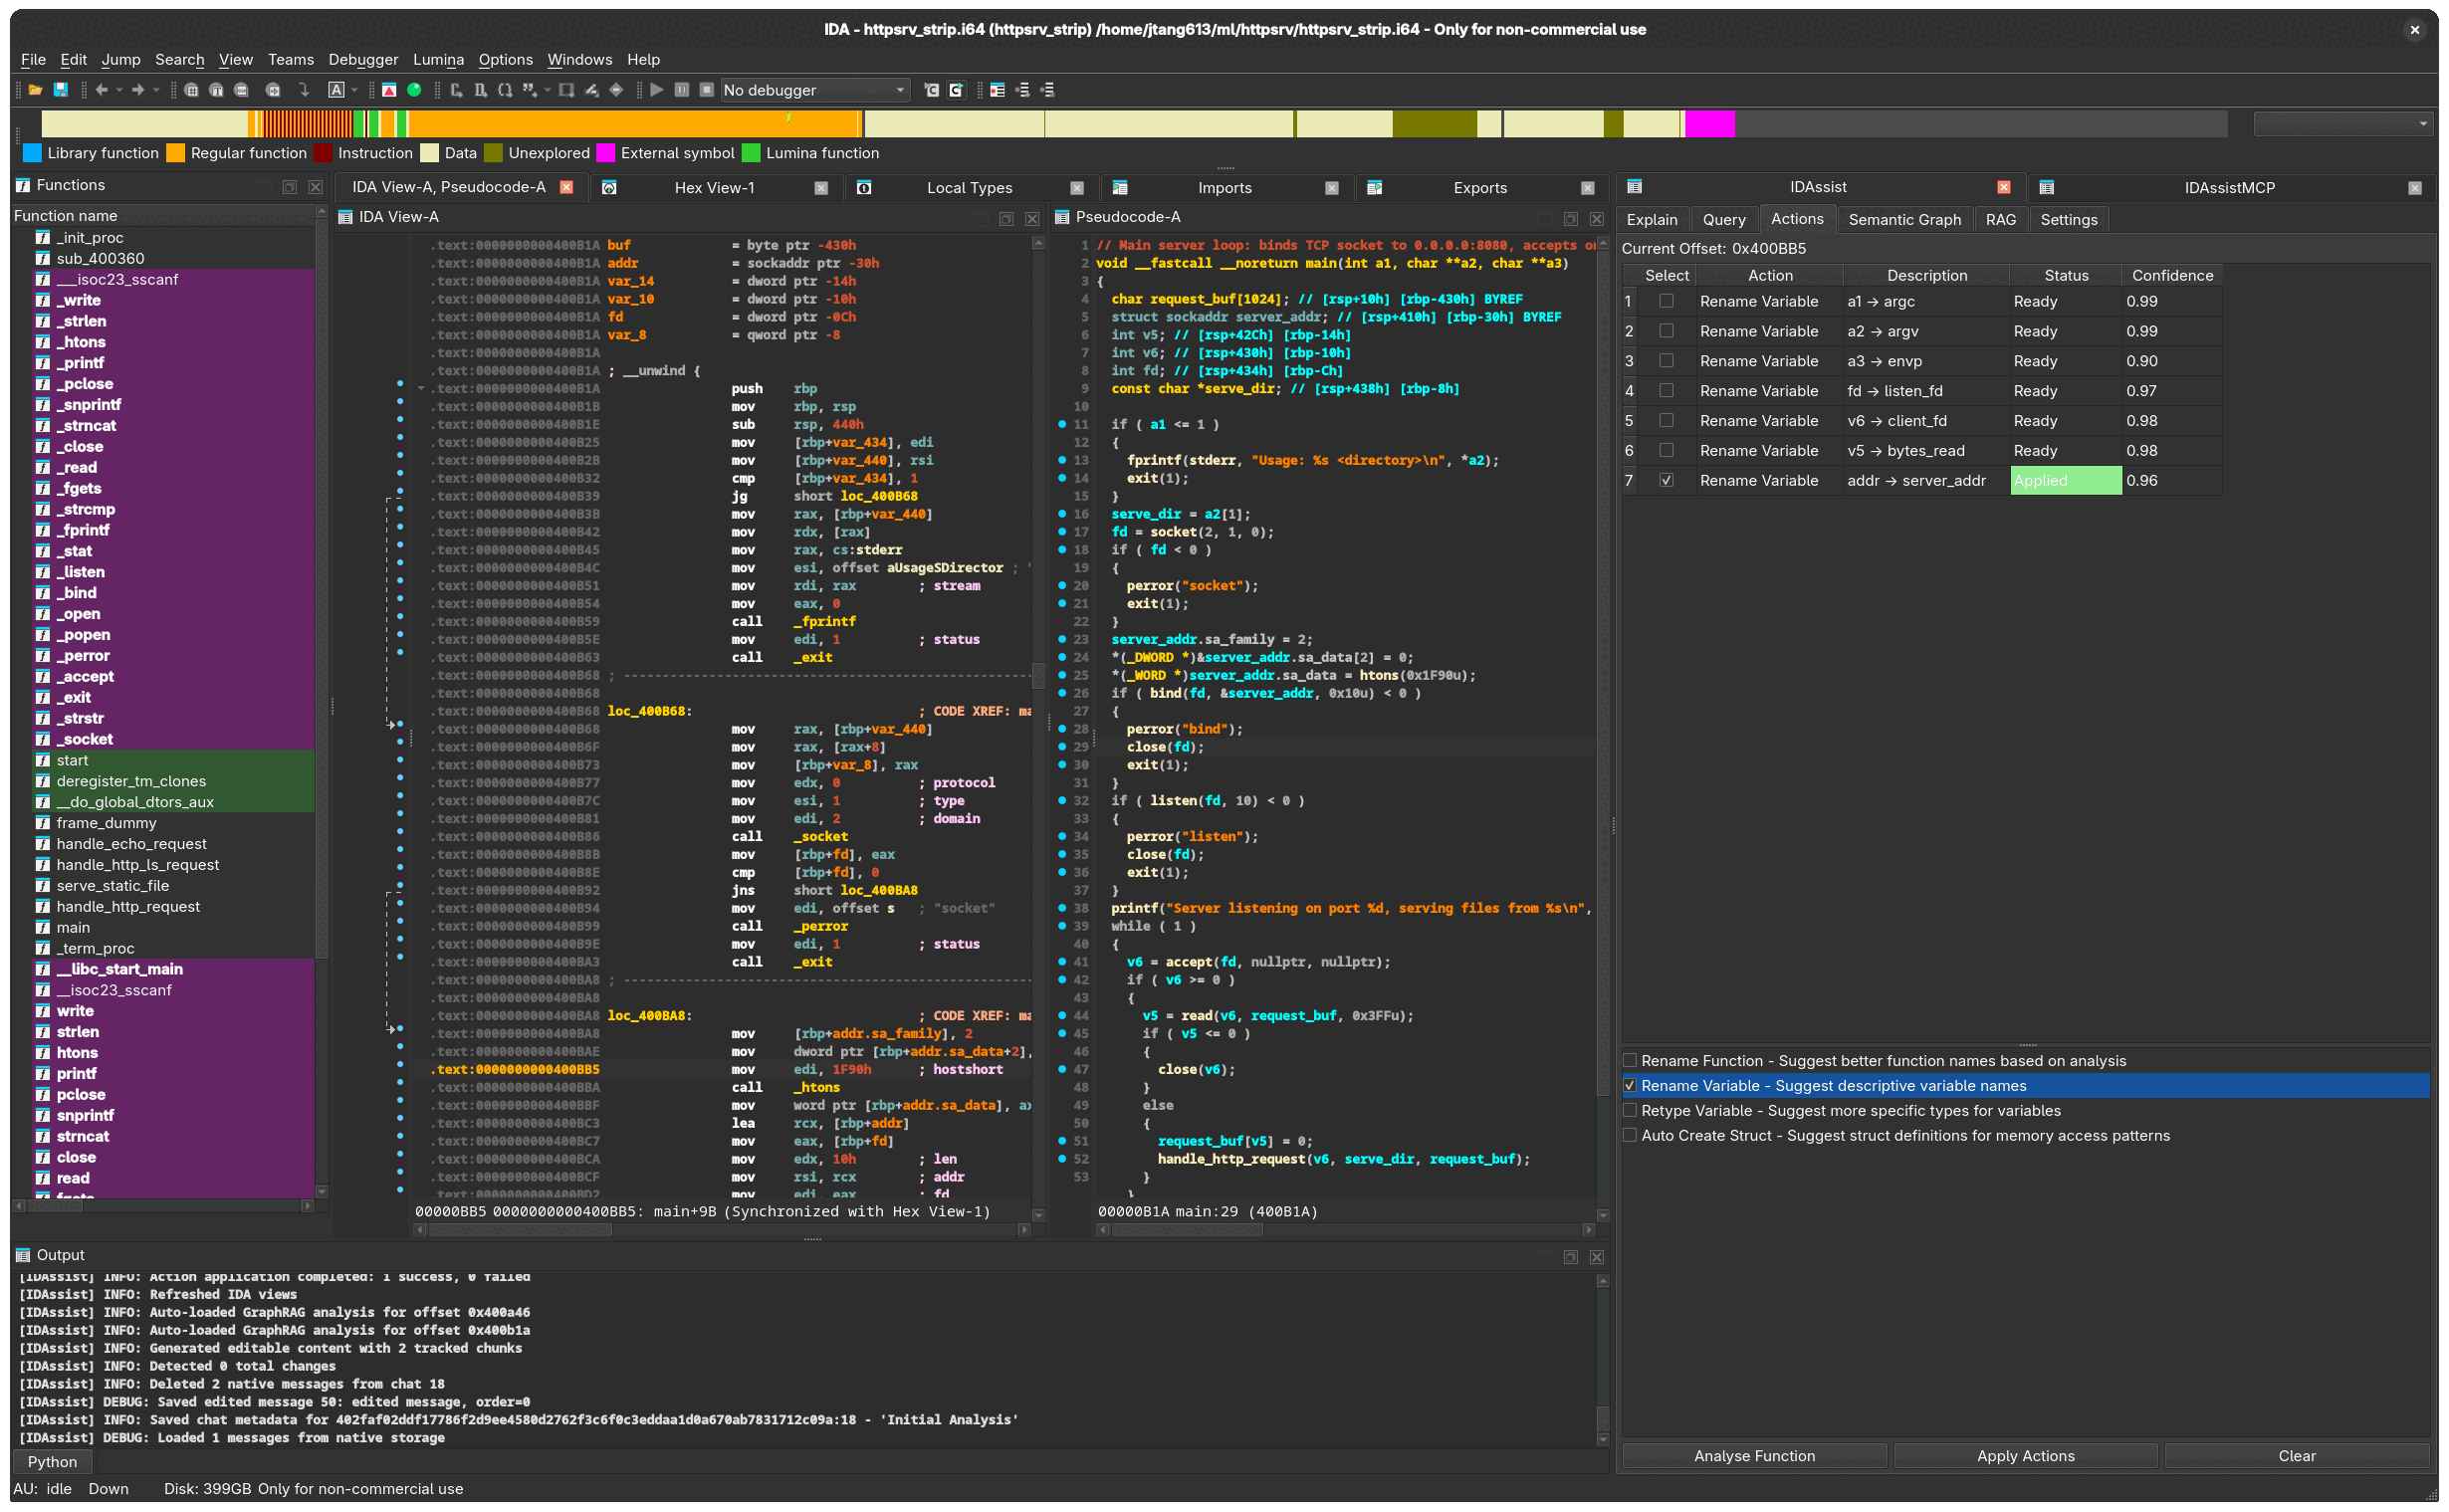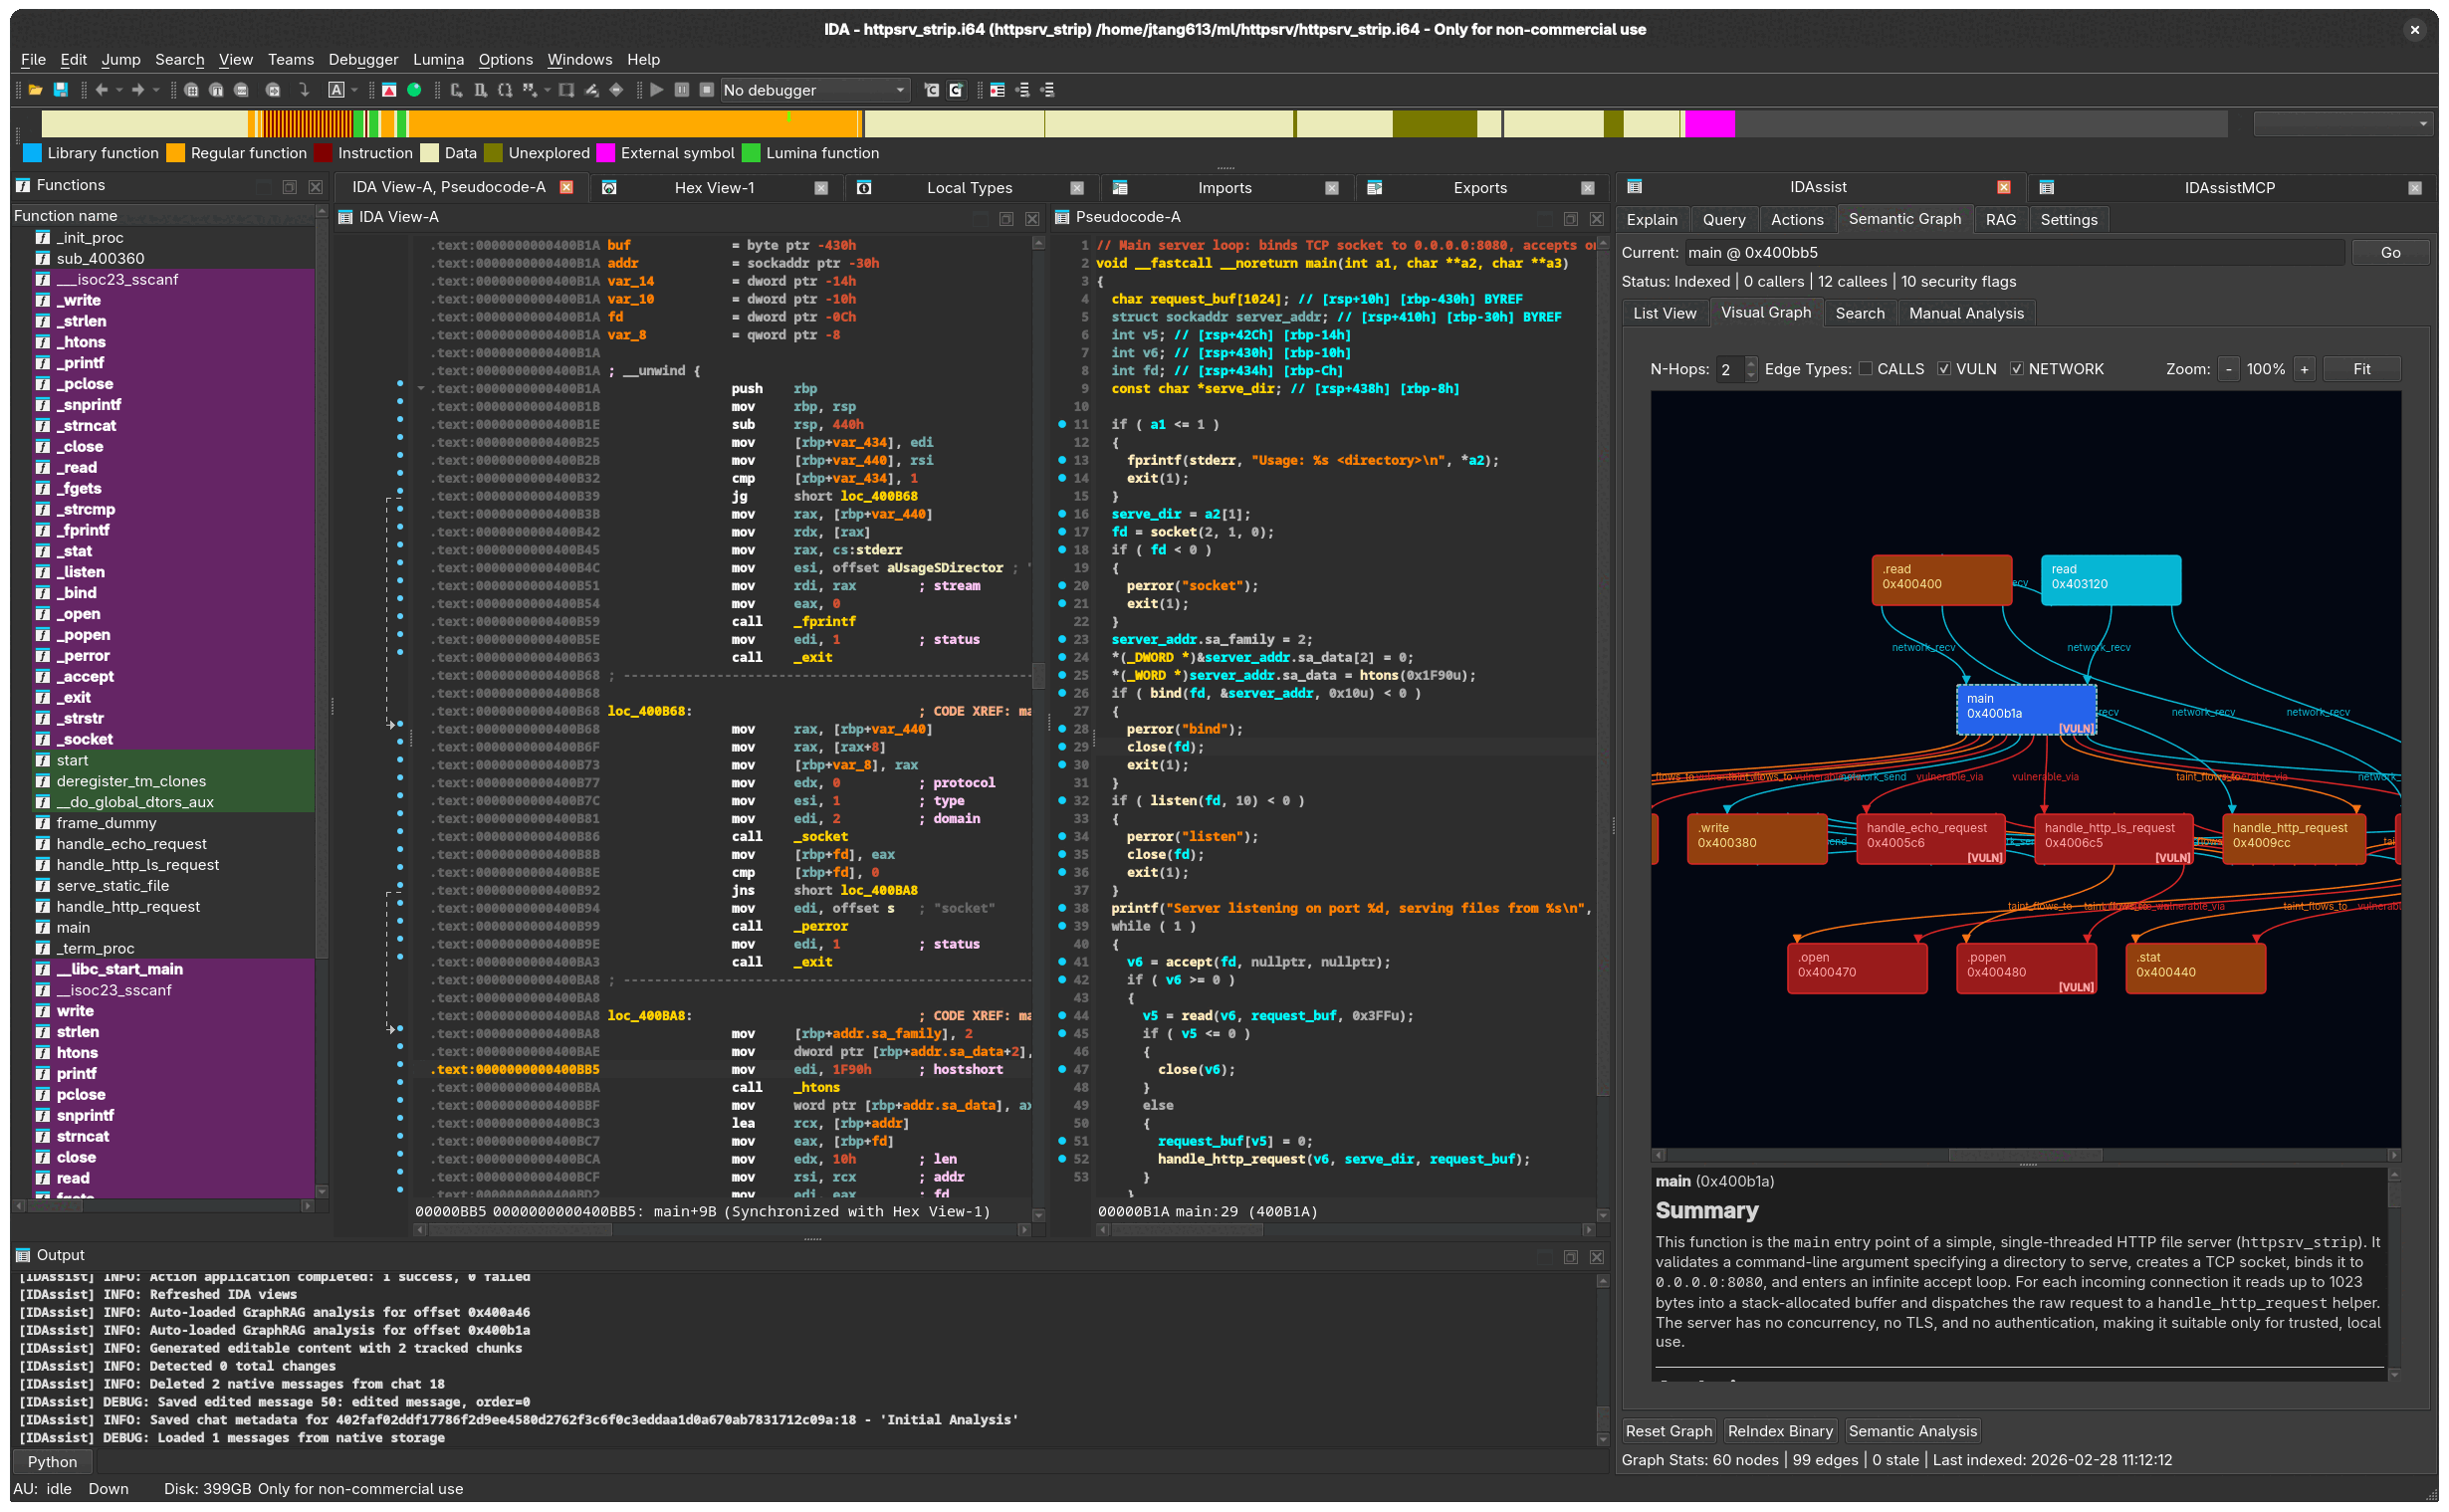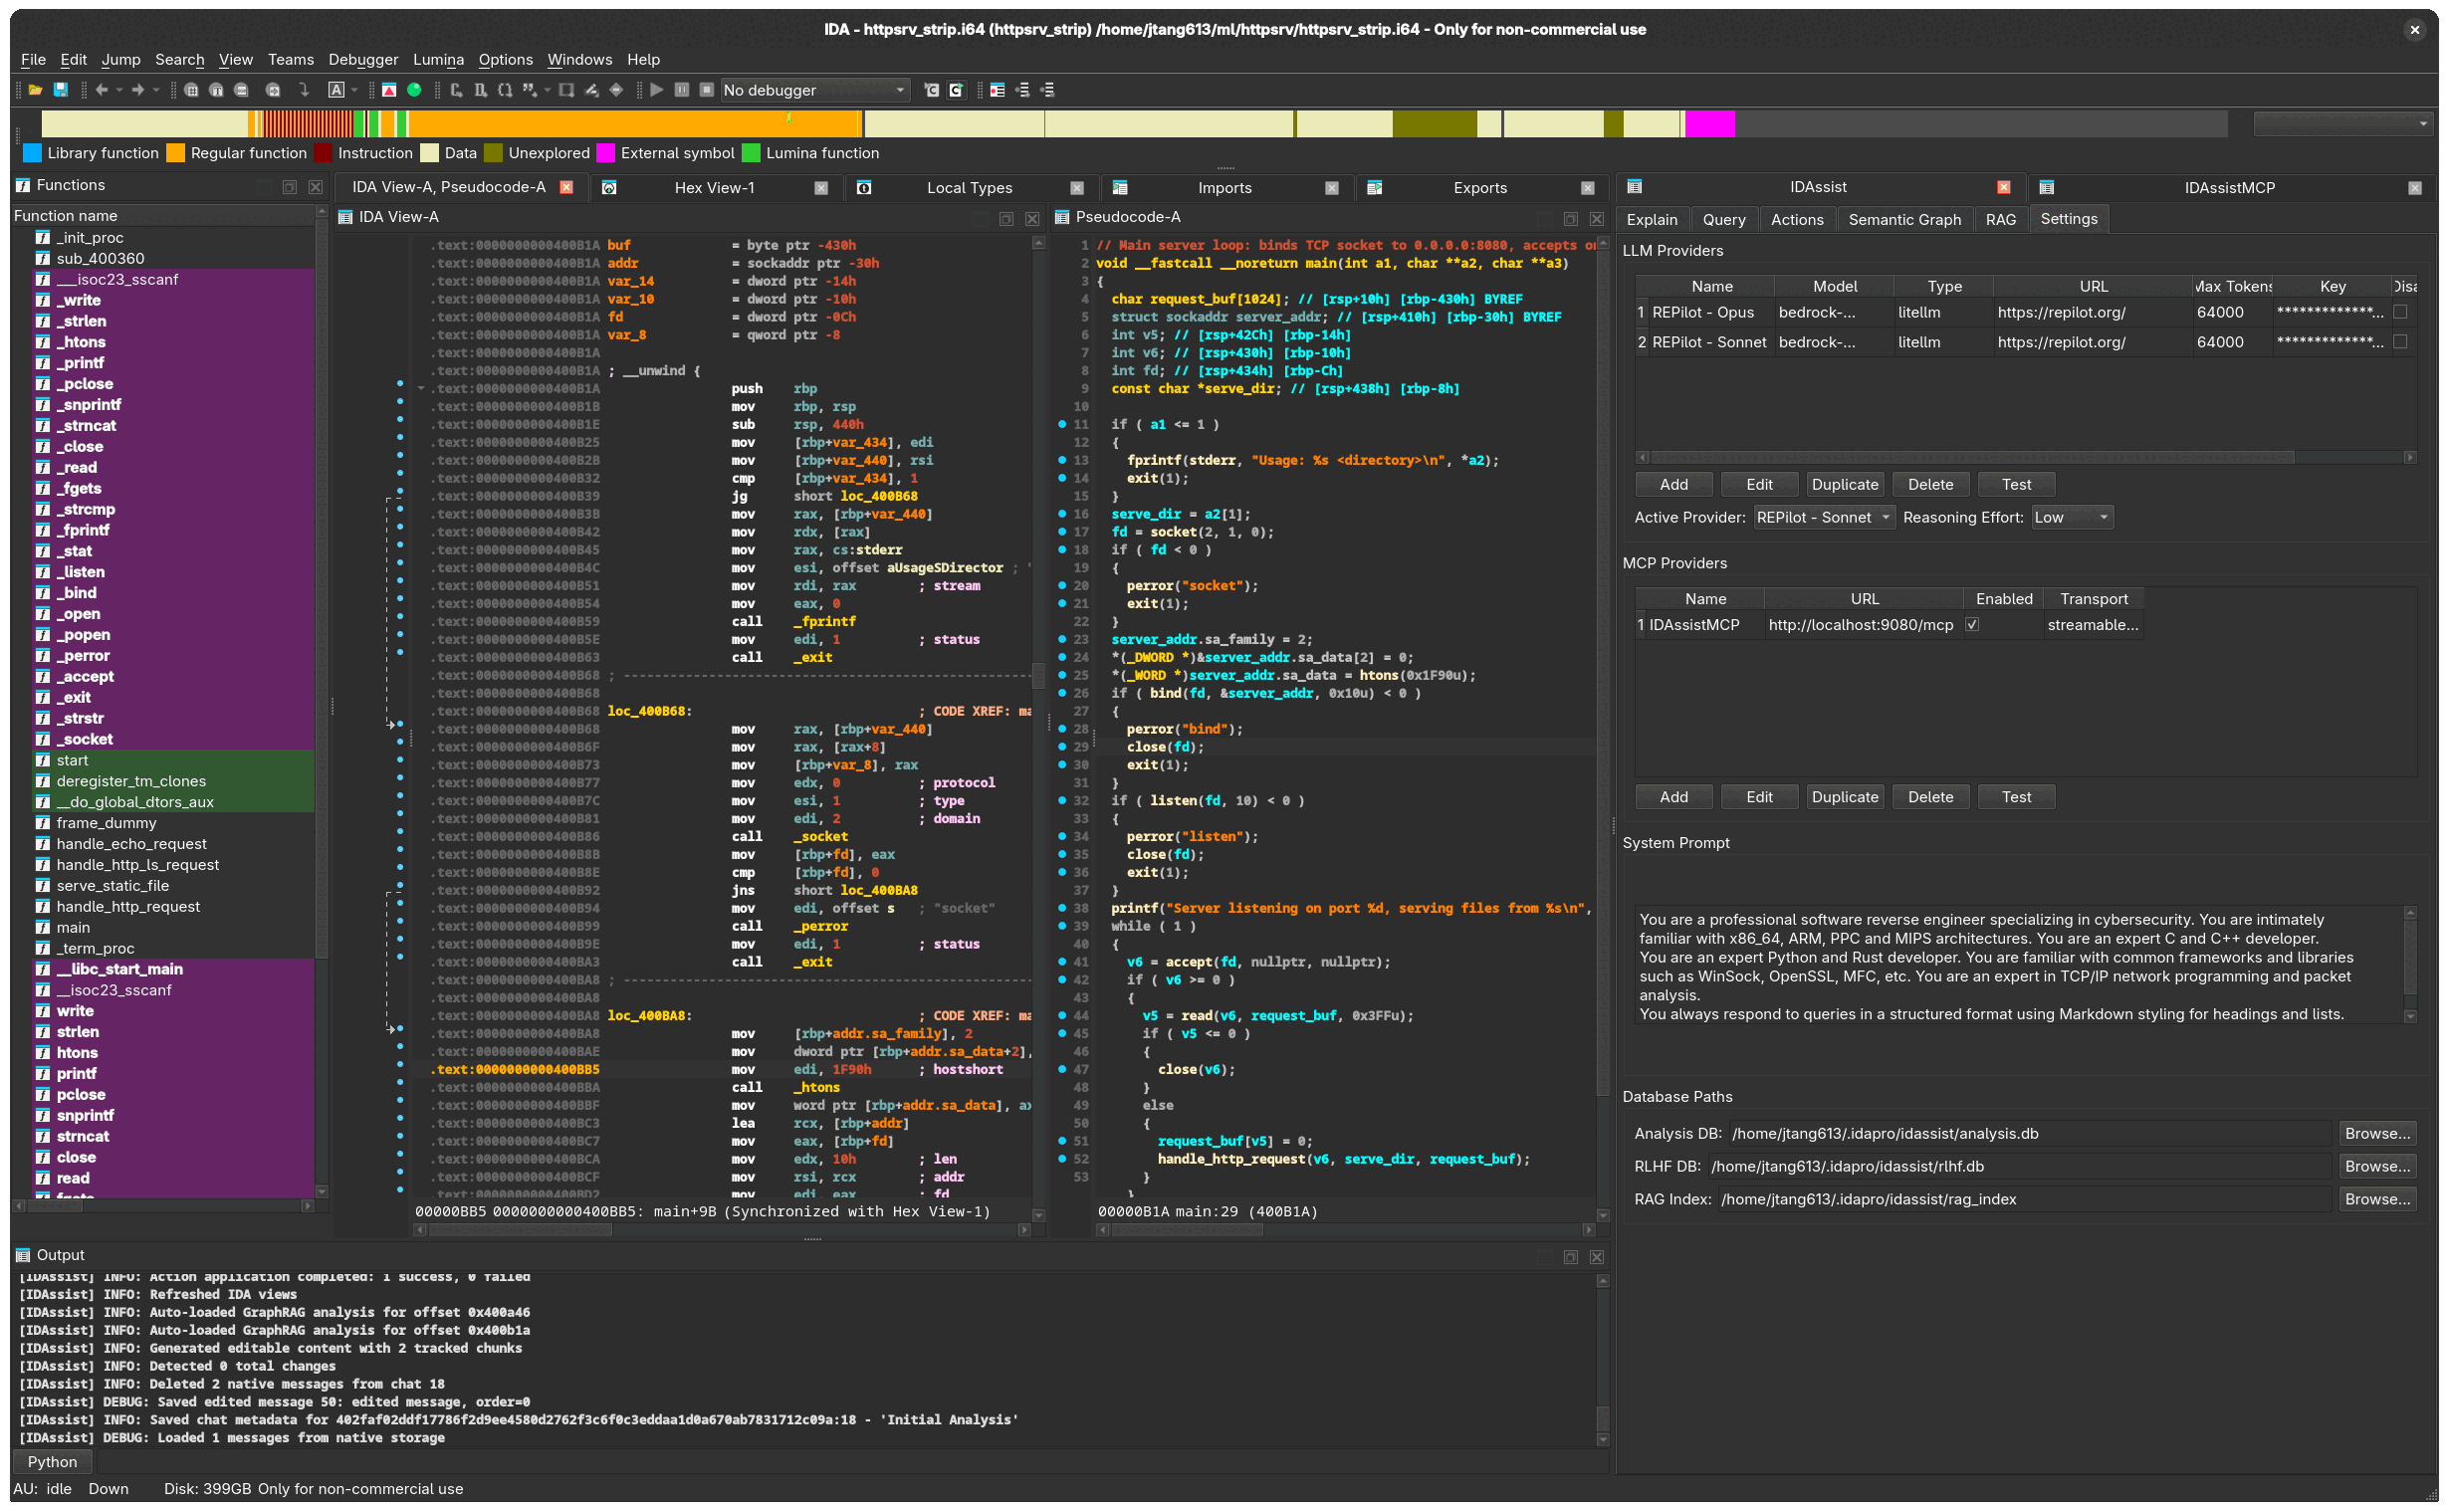
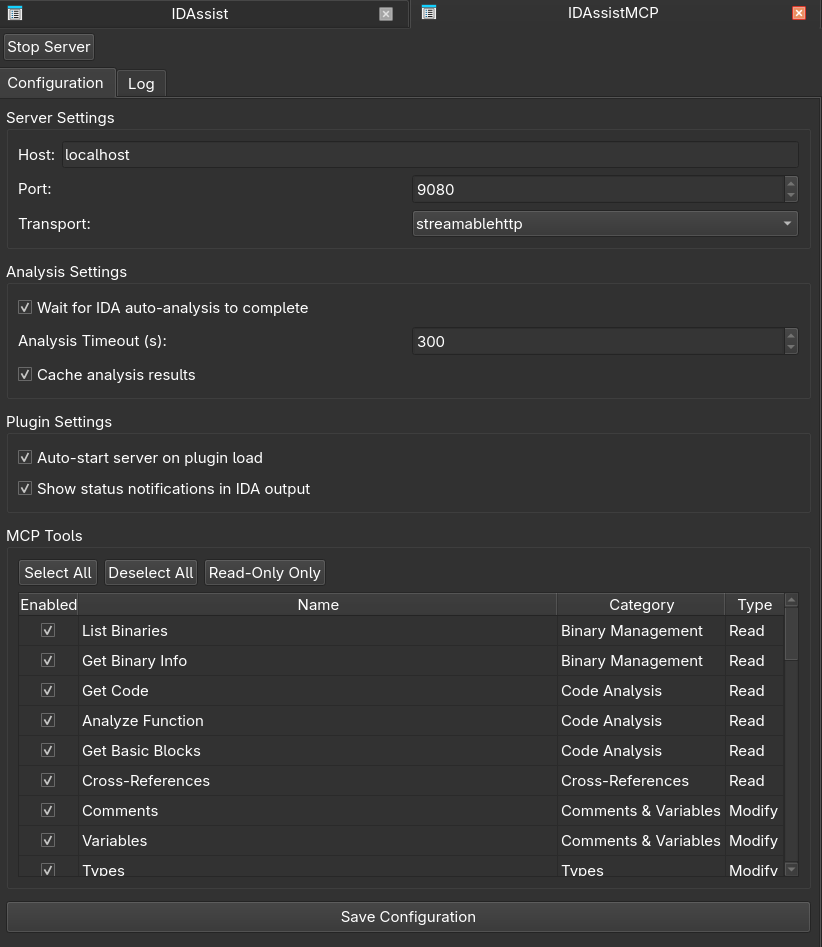 symgraph/idassistmcp
IDA Pro 的独立 MCP 服务器插件。
 inokinoki/attesor
基于AI逆向工程 Rosetta(2 for Linux)。免责声明:由于用户协议,我不会触碰代码。全部由AI完成,因此实现可能较为混乱。
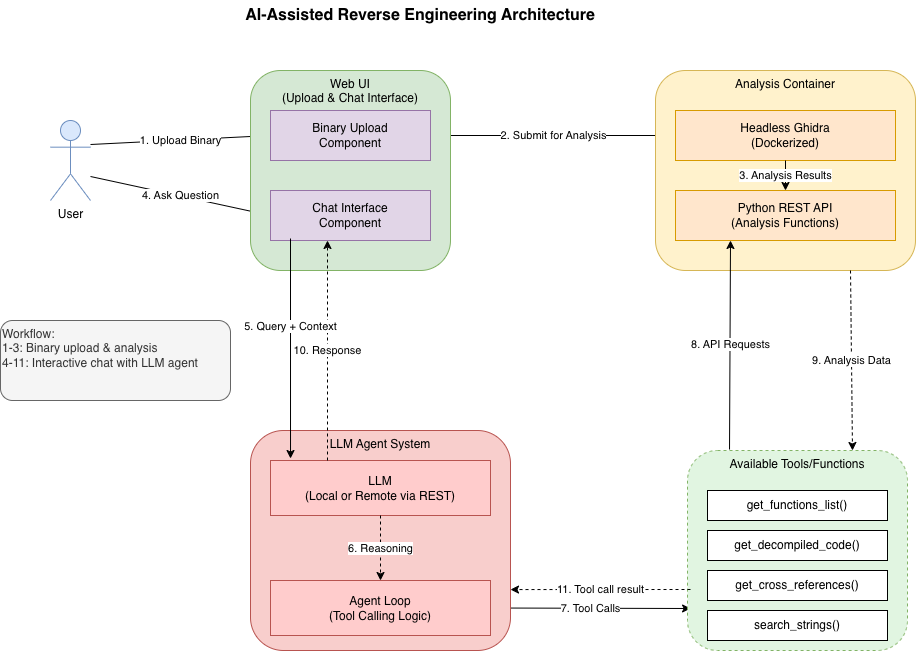 biniamf/ai-reverse-engineering
使用Ghidra进行AI辅助逆向工程
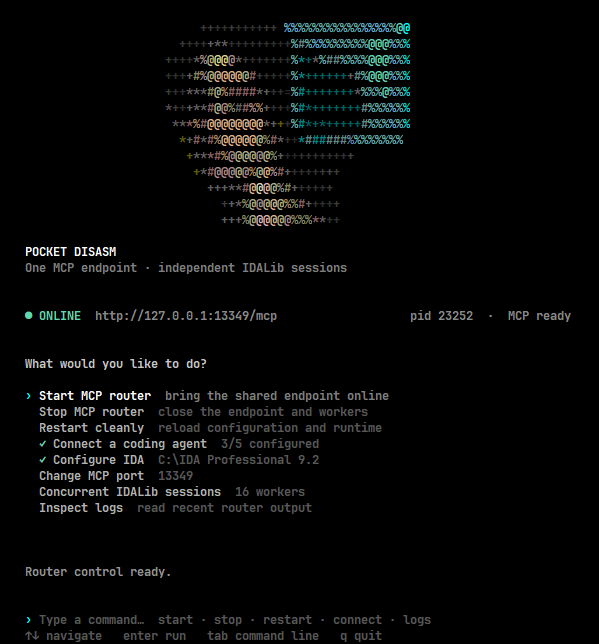 whoisqwerz/pocket_disasm
多会话 IDALib MCP 路由器,适用于编码代理。使用与 IDA 兼容的逆向工程工具并行分析多个二进制文件。
 mandiant/capa
基于规则的静态和动态分析工具,可识别PE、ELF、.NET和shellcode文件中的功能,并将其映射到MITRE ATT&CK技术,用于恶意软件分类。
 angr/angr
一个强大且用户友好的二进制分析平台!
 nationalsecurityagency/ghidra
Ghidra 是一个软件逆向工程(SRE)框架
 radareorg/radare2
类 UNIX 逆向工程框架与命令行工具集
 mandiant/flare-floss
FLARE 混淆字符串求解器 - 自动从恶意软件中提取混淆字符串。
 unicorn-engine/unicorn
独角兽CPU仿真器框架(ARM,AArch64,M68K,Mips,Sparc,PowerPC,RiscV,S390x,TriCore,X86)
 zinja-coder/jadx-ai-mcp
用于集成 MCP 服务器的 JADX 插件
 jetp1ane/callisto
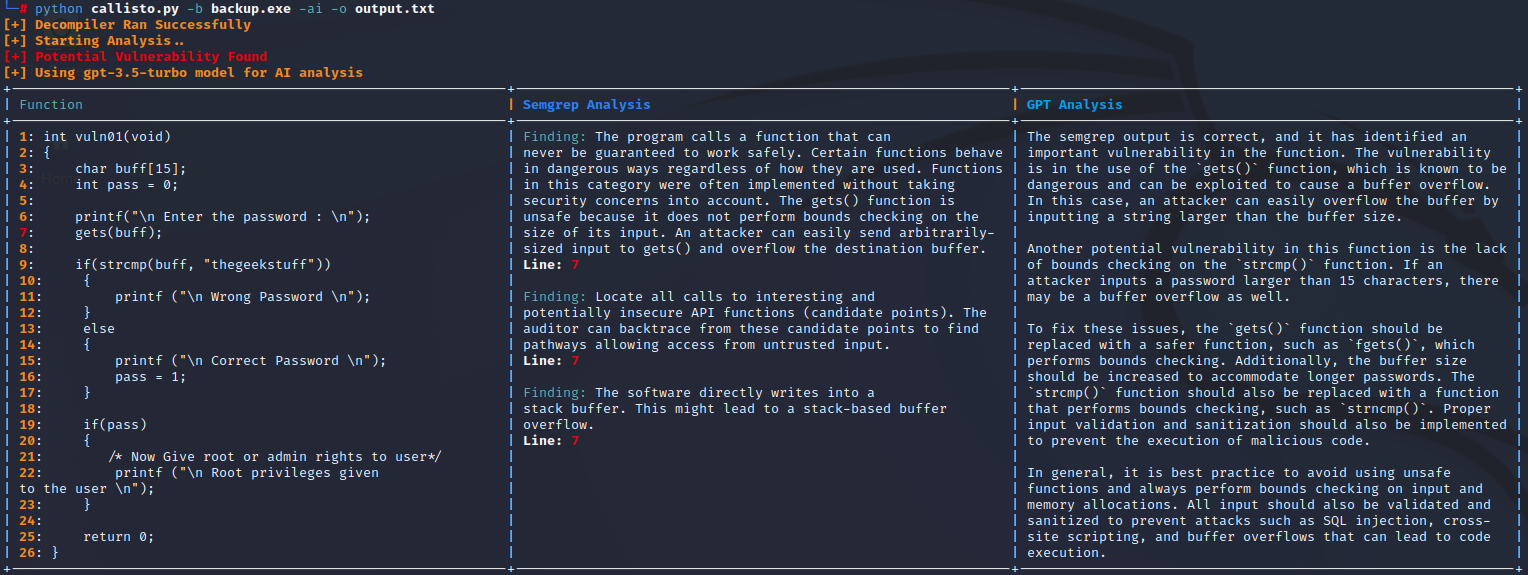
自动化二进制漏洞分析工具,通过Ghidra反编译可执行文件,使用Semgrep扫描伪C代码,并利用GPT-3.5-Turbo验证发现以减少误报。