
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
13896 نتائج
RemotePSpy preview

RemotePSpy

GitHubwithsecurelabs/remotepspy

أداة مراقبة مباشرة لجلسات PowerShell عن بُعد باستخدام ETW لالتقاط وفك ترميز بروتوكول WinRM/PSRP، مما يوفر تتبعات تنفيذ الأوامر وتسجيلها لتحليل الأمن.
defensive-toolsnetwork-securitydigital-forensics+3
19
منذ 6 سنوات
python-exe-unpacker preview

python-exe-unpacker

GitHubwithsecurelabs/python-exe-unpacker

نص برمجي مساعد لفك ضغط وفك تجميع ملفات EXE المترجمة من كود بايثون.
dynamic-analysis-sandboxingreverse-engineeringforensics+2
1.0kمنذ 8 سنوات
ReflectiveDLLInjection preview

ReflectiveDLLInjection

GitHubstephenfewer/reflectivedllinjection

حقن DLL الانعكاسي هو تقنية حقن مكتبات تُستخدم فيها فكرة البرمجة الانعكاسية لتنفيذ تحميل مكتبة من الذاكرة إلى عملية مضيفة.
memory-forensicsexploitationpost-exploitation+2
3.4kمنذ 13 سنوات
stealth_call preview

stealth_call

GitHubkitsune-de/stealth_call

# مكتبة استدعاءات نظام غير مباشرة لنظام ويندوز x64 (رأس فقط) بدون CRT، بدون IAT، حماية VEH ضد نقاط التوقف، تجاوز AMSI/ETW، ذاكرة W^X، استدعاءات…
defensive-toolsexploitationmalware-analysis+3
9منذ 6 أشهر
DFIR-LABS preview

DFIR-LABS

GitHubazr43lkn1ght/dfir-labs

تدريبات عملية في التحقيق الرقمي والاستجابة للحوادث (DFIR) تغطي الطب الشرعي الرقمي، والاستجابة للحوادث، وتحليل البرمجيات الخبيثة، وصيد التهديدات مع…
disk-forensicsmemory-forensicsnetwork-forensics+6
671منذ شهر واحد
pwneye preview

pwneye

GitHubhackerest/pwneye

# رفيقك لكاميرات ONVIF وRTSP لاكتشاف واختراق كاميرات المراقبة الواقعية 🎥
reconnaissanceiot-securitypassword-attacks+7
416منذ شهر واحد
birdy-edwards preview

birdy-edwards

GitHubjeet-ganguly/birdy-edwards

أداة ذكاء اصطناعي آلية لاستخبارات فيسبوك لتحليل الأهداف، وتحليل الشبكات، وإعداد تقارير التهديدات. تعمل بالكامل على الجهاز عبر Ollama. لمن يرغب في…
osintinformation-gatheringsocial-engineering+3
98منذ شهر واحد
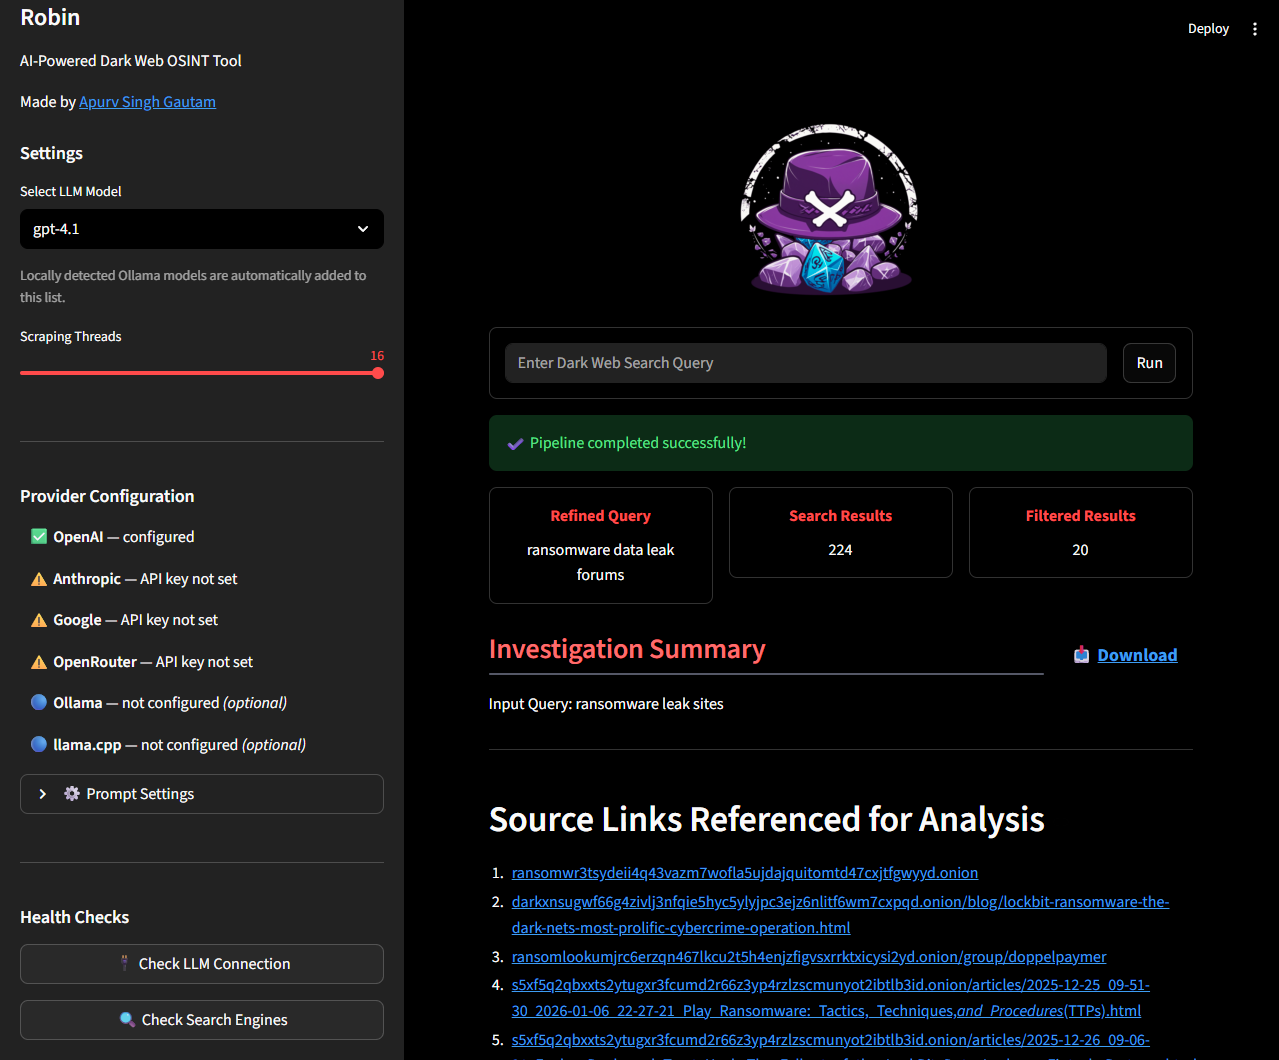
outlook-auto-register preview

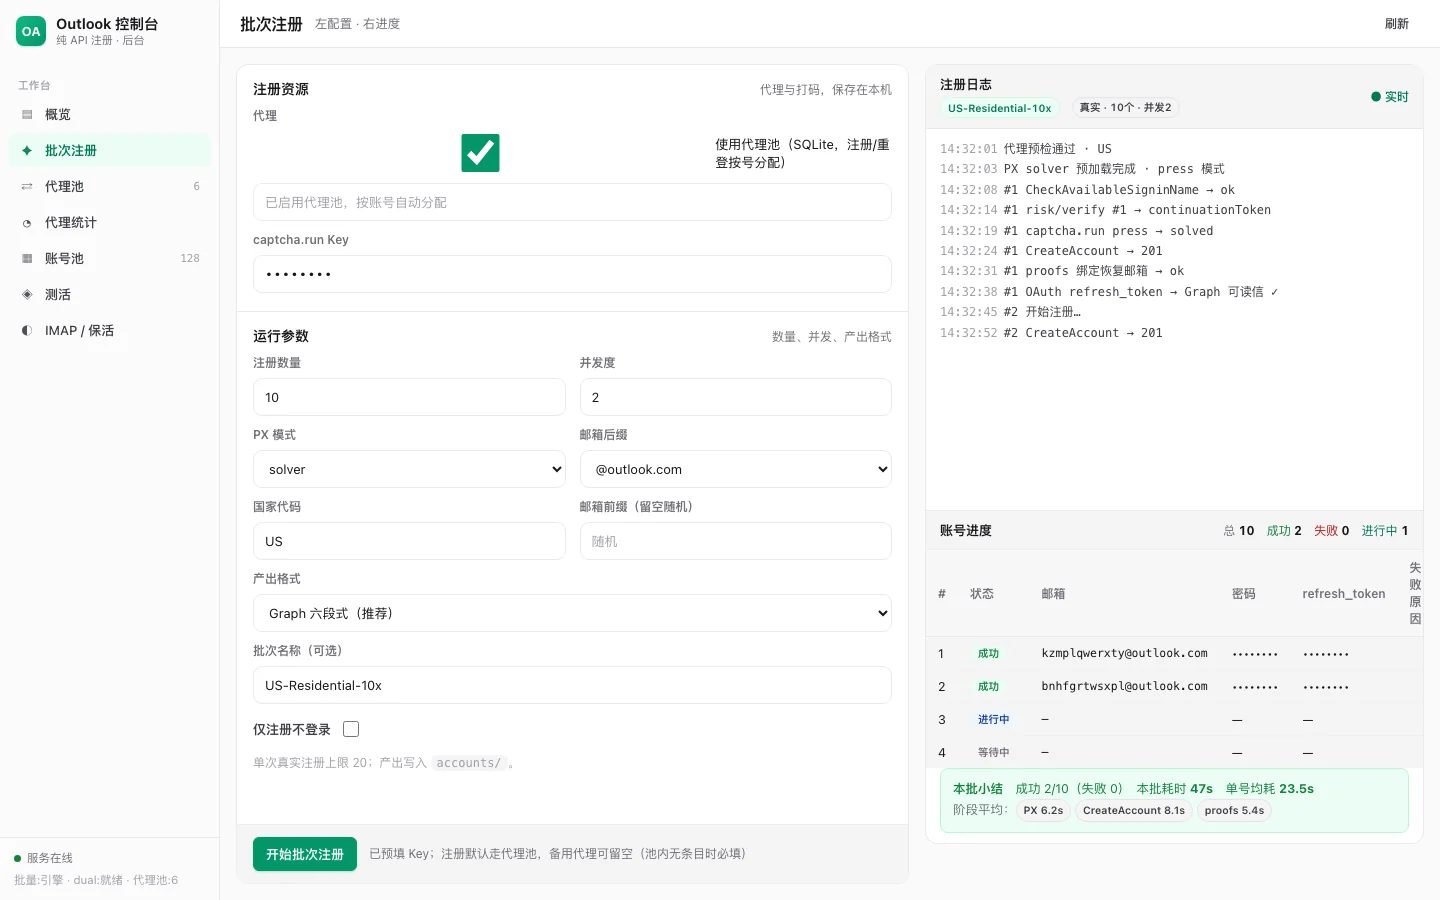
outlook-auto-register

GitHublxf746/outlook-auto-register

أداة تسجيل حسابات Outlook تلقائية باستخدام بروتوكول HTTP النقي مع حل كابتشا PerimeterX، وإدارة مجمع الوكلاء، واسترجاع رموز البريد الإلكتروني لإنشاء…
web-securitycaptcha-bypassemail-security
1.2kمنذ شهر واحد
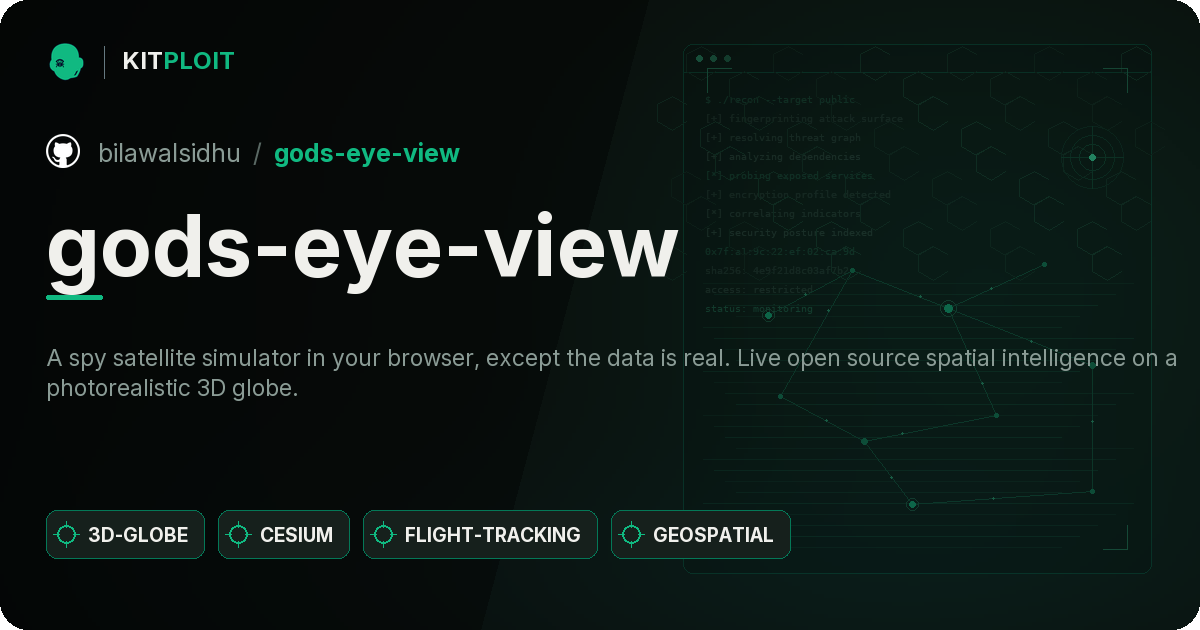
robin preview

robin

GitHubapurvsinghgautam/robin

أداة OSINT للويب المظلم مدعومة بالذكاء الاصطناعي تستخدم نماذج اللغات الكبيرة (LLMs) لتحسين الاستعلامات، وتصفية نتائج البحث، وإنشاء ملخصات التحقيقات…
osintinformation-gatheringprivacy+3
7.9kمنذ شهر واحد
gods-eye-view preview

gods-eye-view

GitHubbilawalsidhu/gods-eye-view

A spy satellite simulator in your browser, except the data is real. Live open source spatial intelligence on a photorealistic 3D globe.
general-purpose-utilitiesosintreconnaissance+1
62.9kمنذ 20س 27د
chef-ssh-hardening preview

chef-ssh-hardening

GitHubdev-sec/chef-ssh-hardening

هذا الكوكبوك الخاص بـ Chef يوفر إعدادات آمنة لكل من ssh-client و ssh-server.
cloud-infrastructure-securityconfiguration-auditingnetwork-security+2
168منذ 26 أيام
puppet-ssh-hardening preview

puppet-ssh-hardening

GitHubdev-sec/puppet-ssh-hardening

وحدة puppet هذه توفر إعدادات آمنة لـ ssh-client و ssh-server.
cloud-infrastructure-securityconfiguration-auditingnetwork-security+2
60منذ 2 سنوات
teamcity-cve-2026-63077-remediation preview

teamcity-cve-2026-63077-remediation

GitHubbakos-sandor-nx/teamcity-cve-2026-63077-remediation

# حزمة دليل الطوارئ لتقوية وتصحيح JetBrains TeamCity المحلي CVE-2026-63077
cloud-infrastructure-securityconfiguration-auditingnetwork-security+6
منذ 3 أشهر
vol-rs preview

vol-rs

GitHubdaffainfo/vol-rs

فولاتيليتي 3 مُنقَل إلى Rust. نفس المخرجات، أسرع بكثير.
memory-forensicsvulnerability-analysisforensics+3
200منذ شهر واحد
API-dnsdumpster.com preview

API-dnsdumpster.com

GitHubpaulsec/api-dnsdumpster.com

عميل Python لموقع dnsdumpster.com لاسترجاع سجلات DNS والنطاقات الفرعية وخرائط الشبكة لأغراض الاستطلاع والبحث الأمني.
osintreconnaissanceinformation-gathering+4
284منذ 7 أشهر
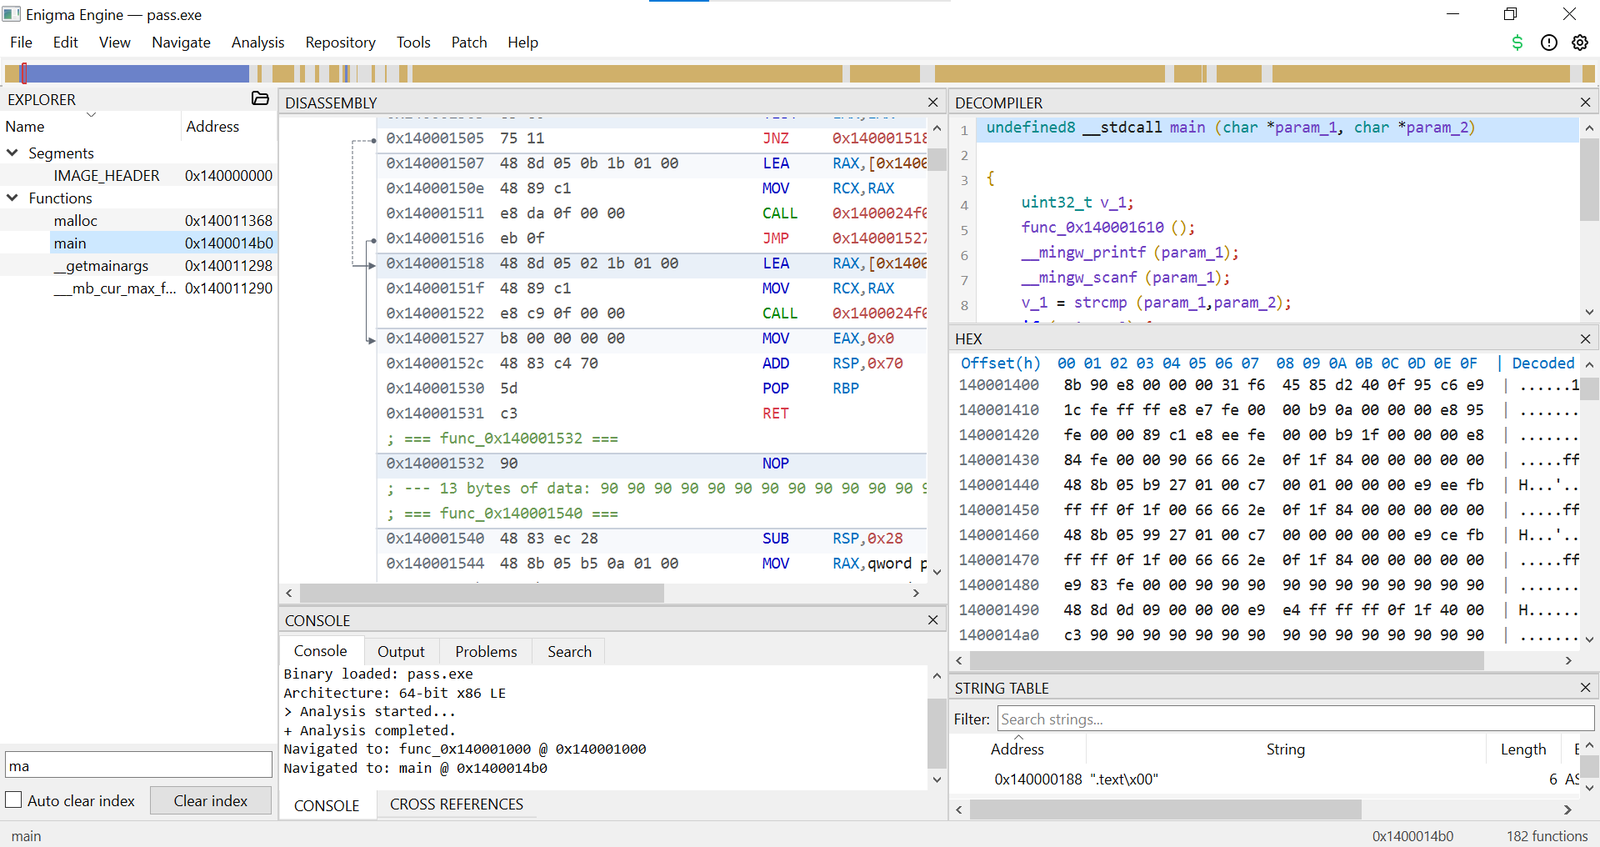
Enigma preview

Enigma

GitHubbunnybuzz/enigma

محرك هندسة عكسية أصلي بلغة C++ مع خط أنابيب لتفكيك الشيفرة وفك الترجمة وتحليل ملفات PE/ELF الثنائية، ويتميز بواجهة رسومية تفاعلية ومفكك ترجمة متوافق…
static-analysisreverse-engineeringdebuggers+3
63منذ 22 أيام
qubes-secpack preview

qubes-secpack

GitHubqubesos/qubes-secpack

مستودع منسّق لنشرات أمان Qubes OS، والكناري، ومفاتيح PGP، وملخصات ISO، مع تحقق موثّق عبر وسوم git والتوقيعات المنفصلة.
cryptographythreat-intelligencesupply-chain-security+2
556منذ 2 أيام
Common-Registry-Jmp-RCX preview

Common-Registry-Jmp-RCX

GitHubgmh5225/common-registry-jmp-rcx

سائق يعمل في وضع النواة يسجّل استدعاءً راجعًا للسجل من خلال استغلال أداة JMP RCX في ملف nvraid.sys لتحقيق اتصال غير مكتشَف، ويُستخدم عادةً لتجاوز…

exploitation
6منذ 4 سنوات
السابق1…565758…100التالي