
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Enigma — محرك هندسة عكسية أصلي بلغة C++ مع خط أنابيب لتفكيك الشيفرة وفك الترجمة وتحليل ملفات PE/ELF الثنائية، ويتميز بواجهة رسومية تفاعلية ومفكك ترجمة متوافق مع Ghidra. | Kitploit
أدوات/GitHubGitHub/bunnybuzz/enigma
التحليل الثابتالهندسة العكسيةمصممي الأخطاءتحليل البرمجيات الخبيثةتحليل الملفات الثنائيةالهندسة العكسية بمساعدة الذكاء الاصطناعي
GitHubbunnybuzz/enigma

Enigma

محرك هندسة عكسية أصلي بلغة C++ مع خط أنابيب لتفكيك الشيفرة وفك الترجمة وتحليل ملفات PE/ELF الثنائية، ويتميز بواجهة رسومية تفاعلية ومفكك ترجمة متوافق مع Ghidra.

عرض المستودع
624109منذ 5 أيامتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة
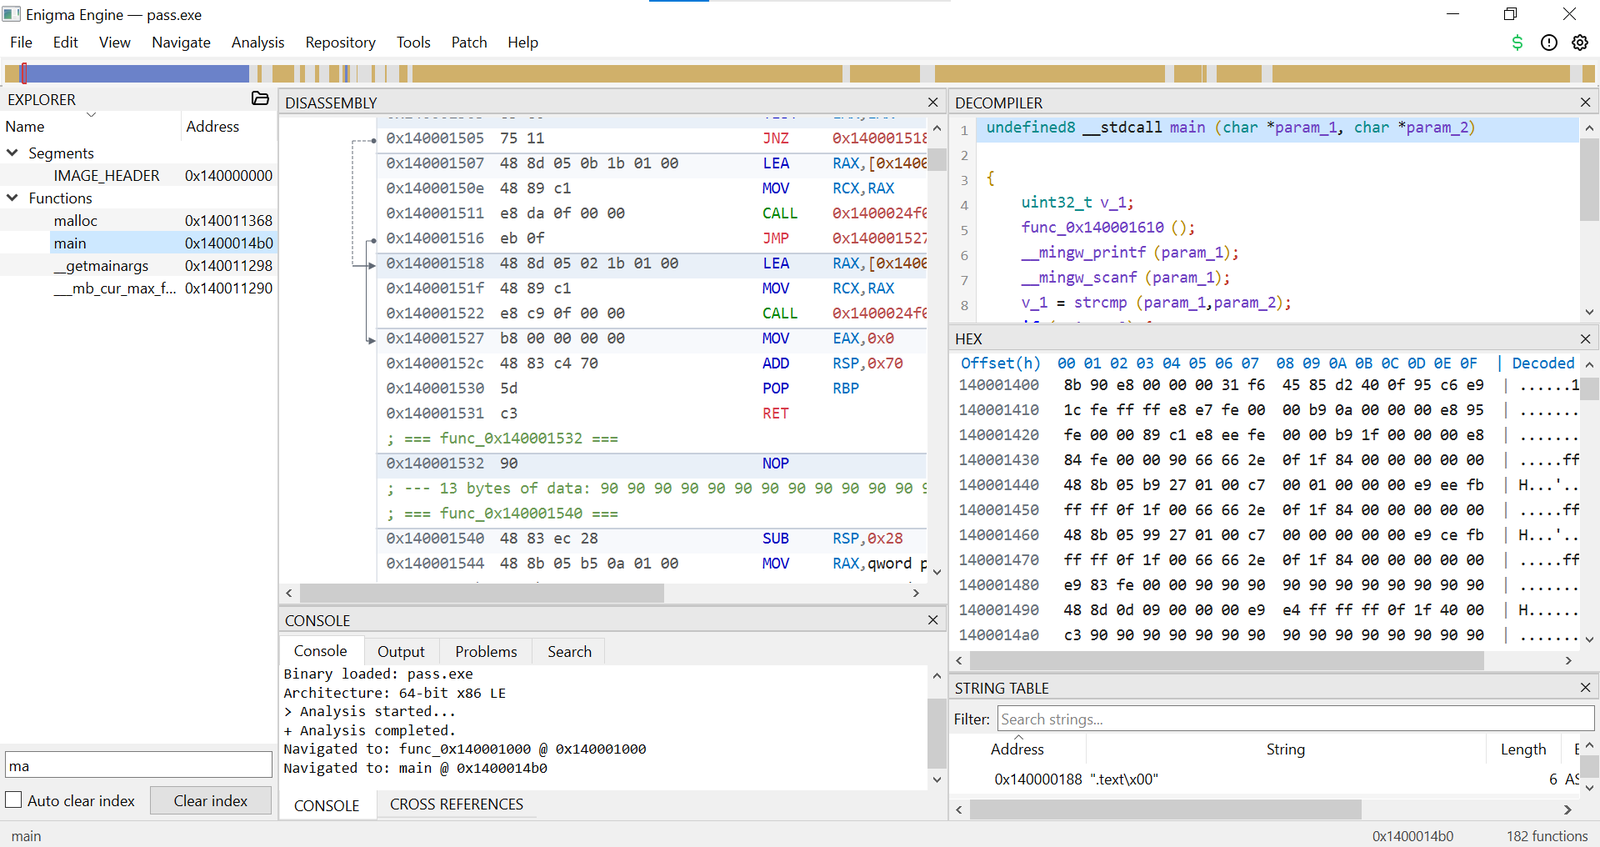
image image image

Enigma Engine

محرك هندسة عكسية أصلي بلغة C++ مستوحى من خط تحليل Ghidra.

يزيل Enigma الاعتماد على JVM ويوفر نواة تحليل مستقلة يمكن تضمينها وتوسيعها ودمجها مباشرة مع الأدوات الأصلية وأنظمة الذكاء الاصطناعي.


الحالة الحالية

Enigma قيد التطوير النشط ويمتلك بالفعل خط تحليل وظيفي من البداية إلى النهاية.

محرك التحليل

  • PE وELF (32/64-bit، LE/BE، الملفات التنفيذية المجردة من الرموز عبر رؤوس البرنامج)، وMach-O (بما في ذلك fat/universal)، وكائنات/أرشيفات COFF، ومسار استيراد Ghidra .gzf/.rep
  • تفكيك متعدد المعماريات (x86/x64، ARM32، AArch64، MIPS بما في ذلك متغيرات 16e، PowerPC) عبر Capstone + مواصفات SLEIGH المترجمة
  • توليد Pcode باستخدام مكتبة المفكك الأصلية الخاصة بـ Ghidra
  • اكتشاف الدوال مدقق مقابل Ghidra 12.1.3 headless: تكافؤ دلالي على مستوى التعليمات بنسبة 100% (0 اختلافات في mnemonic / 0 اختلافات في operand) على جميع العينات الصغيرة عبر x86-64 وARM وAArch64 وMIPS وPPC؛ 2856 دالة مشتركة / أكثر من 116k تطابق دلالي على ملف ثنائي كبير x86-64
  • تفكيك C مع أداة تكافؤ لكل دالة (مجموعة الدوال، التسمية، النجاح، التوقيع، مجموعة الدوال المستدعاة، ومقاييس تشابه النص مقابل Ghidra 12.1.3؛ صفر halt_baddata على جميع العينات)
  • استرداد الأنواع مع توقيعات Windows API (أكثر من 1400 نموذج أولي)، ونماذج glibc/Linux الأولية، وجداول noreturn (Linux/Mac/Windows)
  • الرموز والمراجع والدوال والأنواع ونموذج الذاكرة
  • خط تحليل مع 142 محللاً مسجلاً
  • استمرارية المشروع باستخدام FlatBuffers + LMDB مع commits وفروع شبيهة بـ git

واجهة المستخدم الرسومية

  • تفكيك تفاعلي (بما في ذلك لافتات أقسام البيانات + تفريغات hex/ASCII)
  • عارض hex والترقيع
  • المفكك (بما في ذلك حل السلاسل النصية الحرفية، وأسماء المعادلات، والتعليقات المتقدمة)
  • تصور تدفق التحكم المضمّن
  • نافذة رسم الدوال البياني (مخطط تدفق للكتل الأساسية قابل للتكبير) + رسم الاستدعاء البياني
  • استكشاف المراجع المتقاطعة
  • التنقل بين الرموز والدوال
  • مزامنة متقاطعة بين العروض بين Disassembly وDecompiler وHex
  • إعادة تسمية الدوال والرموز

خط الأنابيب الأساسي مستقر (78/78 من مجموعات CTest ناجحة)، ويركز العمل الحالي على توسيع تغطية الميزات، وتحسين تكامل المحرك/واجهة المستخدم الرسومية، وسد فجوات القدرات المتبقية التي تم تحديدها أثناء اختبار التكافؤ مع Ghidra 12.1.3.


البنية

Binary (PE / ELF / Mach-O / COFF)
        │
        ▼
Binary Loader
        │
        ▼
Capstone + SLEIGH Disassembly
        │
        ▼
Pcode / Decompiler Engine
        │
        ▼
Analysis Pipeline
        │
        ├── Function Detection
        ├── Type Recovery
        ├── Symbols
        ├── References
        └── Other Analyses
        │
        ▼
Program Model
        │
        ├── Functions
        ├── Symbols
        ├── Types
        ├── Memory
        └── References
        │
        ▼
Storage
        │
        ├── FlatBuffers snapshots
        ├── LMDB index
        └── Git-like commits / branches
        │
        ▼
Qt GUI
        │
        ├── Disassembly
        ├── Decompiler
        ├── Hex View
        ├── CFG / Call Graph
        └── Explorers

العمل الأصلي مقابل مكوّنات Ghidra

المكوّنالمصدر
محرك فك الترجمةمكتبة فك الترجمة الأصلية Ghidra بلغة C++
مواصفات معالج SleighGhidra
نموذج البرنامجتنفيذ Enigma الأصلي بلغة C++
أنظمة الأنواع والذاكرةتنفيذ Enigma الأصلي بلغة C++
خط تحليل البياناتتنفيذ Enigma الأصلي بلغة C++
اكتشاف الدوالتنفيذ Enigma الأصلي
محمّلات الملفات الثنائيةتنفيذ Enigma الأصلي (PE/ELF/Mach-O/COFF)
التخزينتنفيذ Enigma الأصلي
واجهة المستخدم الرسوميةتنفيذ Qt6 الأصلي

يستخدم Enigma مكوّنات Ghidra حيثما توفّر تقنية التحليل منخفضة المستوى المطلوبة، بينما تُنفَّذ بنية المحرك المحيطة أصليًا بلغة C++.


البناء

المتطلبات

  • C++17 أو أحدث
  • CMake 3.16+
  • Ninja (الخلفية) أو MSYS Makefiles (واجهة المستخدم الرسومية)، وMinGW64 g++ عبر MSYS2
  • Capstone
  • LMDB
  • SQLite3
  • FlatBuffers + flatc
  • zlib
  • Python3 (اختبارات الانحدار الخاصة بواجهة سطر الأوامر)
  • Qt 6 (Widgets، Core، Gui — لواجهة المستخدم الرسومية فقط؛ يتم جلب Qt-Advanced-Docking-System تلقائيًا عبر CMake FetchContent)

البناء

git clone https://github.com/adam-040/Enigma.git
cd Enigma/Enigma-Engine

cmake -B build -G Ninja -DCMAKE_BUILD_TYPE=Release
cmake --build build
ctest --test-dir build --output-on-failure

حالة المشروع

لم يعد Enigma مجرد نواة تحليل أولية. فخط المعالجة الأصلي، وطبقة التخزين، وأنظمة التحليل، وواجهة المستخدم الرسومية جميعها قيد التشغيل (78/78 من مجموعات CTest ناجحة).

يتركّز التطوير الحالي على توسيع قدرات المحرك وربط الوظائف الموجودة بالفعل في الواجهة الخلفية بواجهة المستخدم الرسومية، مع سد الفجوات المتبقية التي حُدِّدت خلال عمليات تدقيق التكافؤ بين مفكك التجميع ومفكك الشيفرة في Ghidra 12.1.3 (انظر PLAN/).


الترخيص

هذا المشروع مرخّص بموجب Apache License 2.0.

تظل المكوّنات الخارجية التي يستخدمها Enigma خاضعة لتراخيصها الخاصة.

تنزيل الأداة