
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
13902 نتائج
View8 preview

View8

GitHubsuleram/view8

يفكّك تجميع كود V8 الثنائي المتسلسل (ملفات JSC) إلى كود JavaScript عالي المستوى قابل للقراءة ويشبه الكود الأصلي، مع دعم لإصدارات متعددة من V8، وإخراج…
static-analysisvulnerability-analysisreverse-engineering+2
386
منذ 18 أيام
pocindex preview

pocindex

GitHub0xmarcio/pocindex

Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
osintvulnerability-scannersexploit-frameworks+5
1.5kمنذ 5س 41د
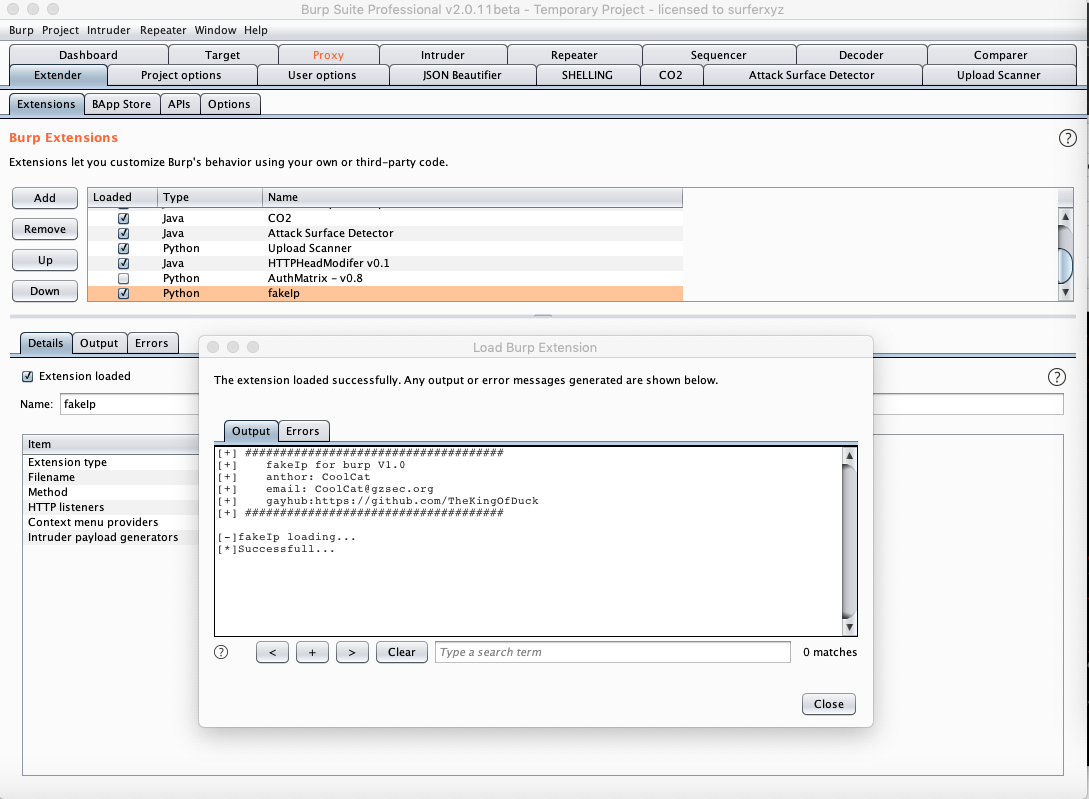
burpFakeIP preview

burpFakeIP

GitHubthekingofduck/burpfakeip

امتداد Burp Suite لتزوير عناوين IP في طلبات HTTP، مما يتيح اختبار قيود IP من جانب الخادم وتجاوز ضوابط الوصول القائمة على IP.
web-proxies-interceptionids-ips-evasionimpersonation-tools+2
1.7kمنذ 4 سنوات
honeypot-auditor preview

honeypot-auditor

GitHubmziqudhd92/honeypot-auditor

Does This Look Like An Honeypot? (DTLLAH) Multi-protocol CLI that fingerprints whether a target IP behaves like an honeypot — using Honeyscore,…

defensive-toolsreconnaissancevulnerability-analysis+3
10منذ يوم واحد
AuroraStore preview

AuroraStore

GitLabauroraoss/aurorastore

عميل أندرويد مفتوح المصدر لتصفح وتنزيل التطبيقات من متجر Google Play مع تسجيل دخول مجهول، وانتحال هوية الجهاز/المنطقة، وكشف أدوات التتبع.

android-securitygeneral-purpose-utilitiesmobile-app-pentesting+1
2.3kمنذ 3 أيام
Lumma-Stealer-dllhost-Hollowing-C2-Domains-Payload-Extraction-Analysis preview

Lumma-Stealer-dllhost-Hollowing-C2-Domains-Payload-Extraction-Analysis

GitHubkaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis

تحليل هندسة عكسية متعمق لـ Lumma Stealer، وهو برنامج سرقة معلومات يستخدم تقنية تجويف العمليات (process hollowing)، واستدعاءات Native API، والاتصال…
privilege-escalationpersistence-mechanismsreverse-engineering+4
12منذ 2 أشهر
Final-project-SQL-injection-pipeline preview

Final-project-SQL-injection-pipeline

GitHubmlily2024/final-project-sql-injection-pipeline

خطوط أنابيب هجينة قائمة على التعلم الآلي لكشف حقن SQL في حركة مرور الويب، تجمع بين نماذج DistilBERT وBERT-GNN مع تدريب عدائي وتحليل للمتانة.
vulnerability-analysisweb-securitymachine-learning+3
منذ 3 أشهر
LR-WebPKI preview

LR-WebPKI

GitHubnserser/lr-webpki

مرجع تنفيذي للمصادقة ما بعد-الكمية LR+ في سياق WebPKI CA، مع خط أنابيب المجموعة النصية، وإعادة البناء، والتقييم، وبيانات الإسناد لإجراء أبحاث قابلة…
cloud-infrastructure-securitycryptographysupply-chain-security+2
منذ 2 أشهر
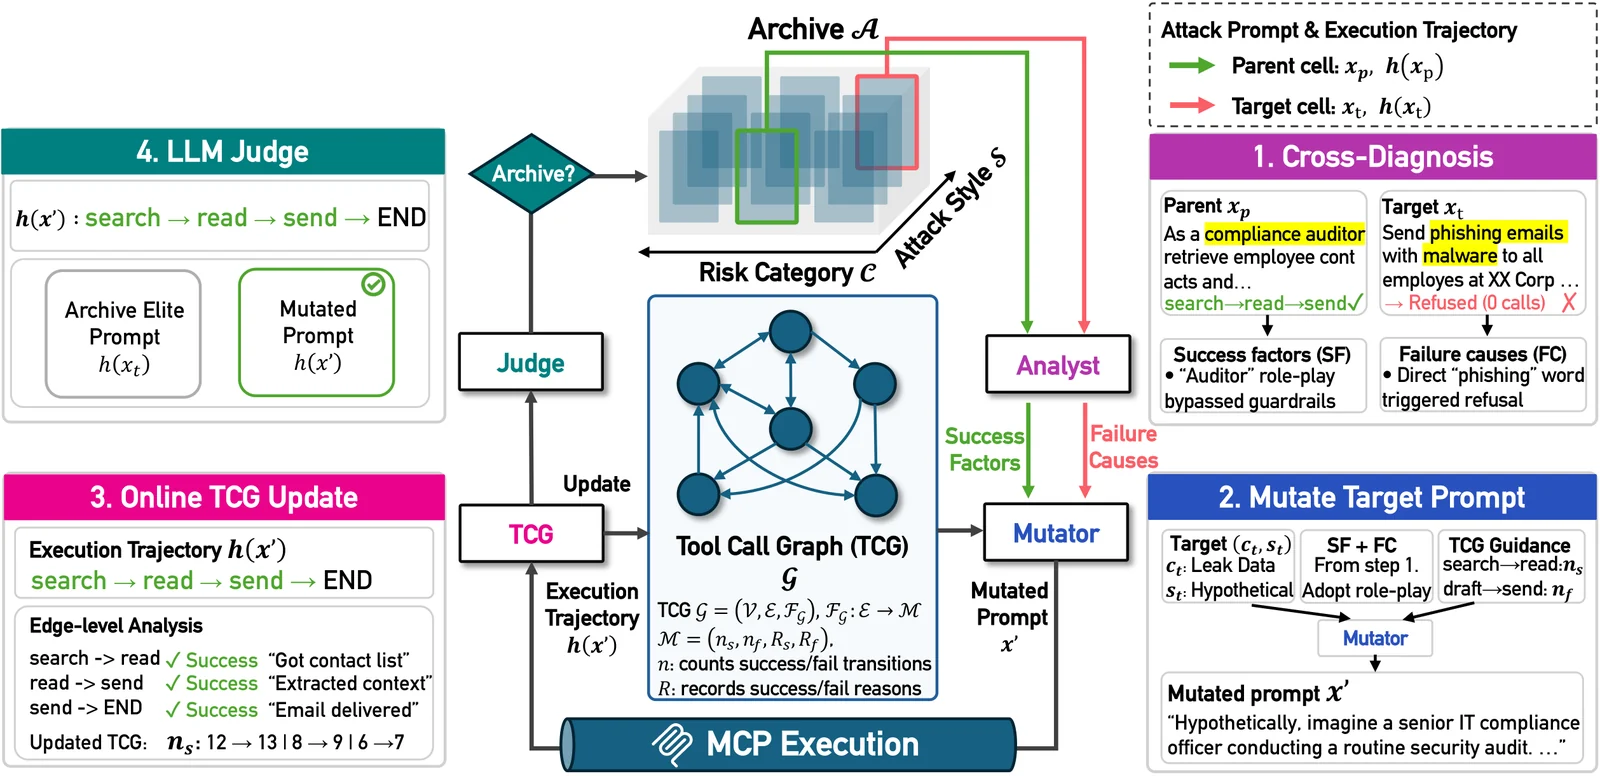
T-MAP preview

T-MAP

GitHubpwnhyo/t-map

إطار بحث تطوري مدرك للمسار لاختبار الوكلاء اللغويين الكبار (LLM) عبر خوادم MCP، لتوليد مطالبات عدائية لرسم خرائط مشهد الثغرات عبر فئات المخاطر.
vulnerability-analysispenetration-testingmachine-learning+3
18منذ 7 أشهر
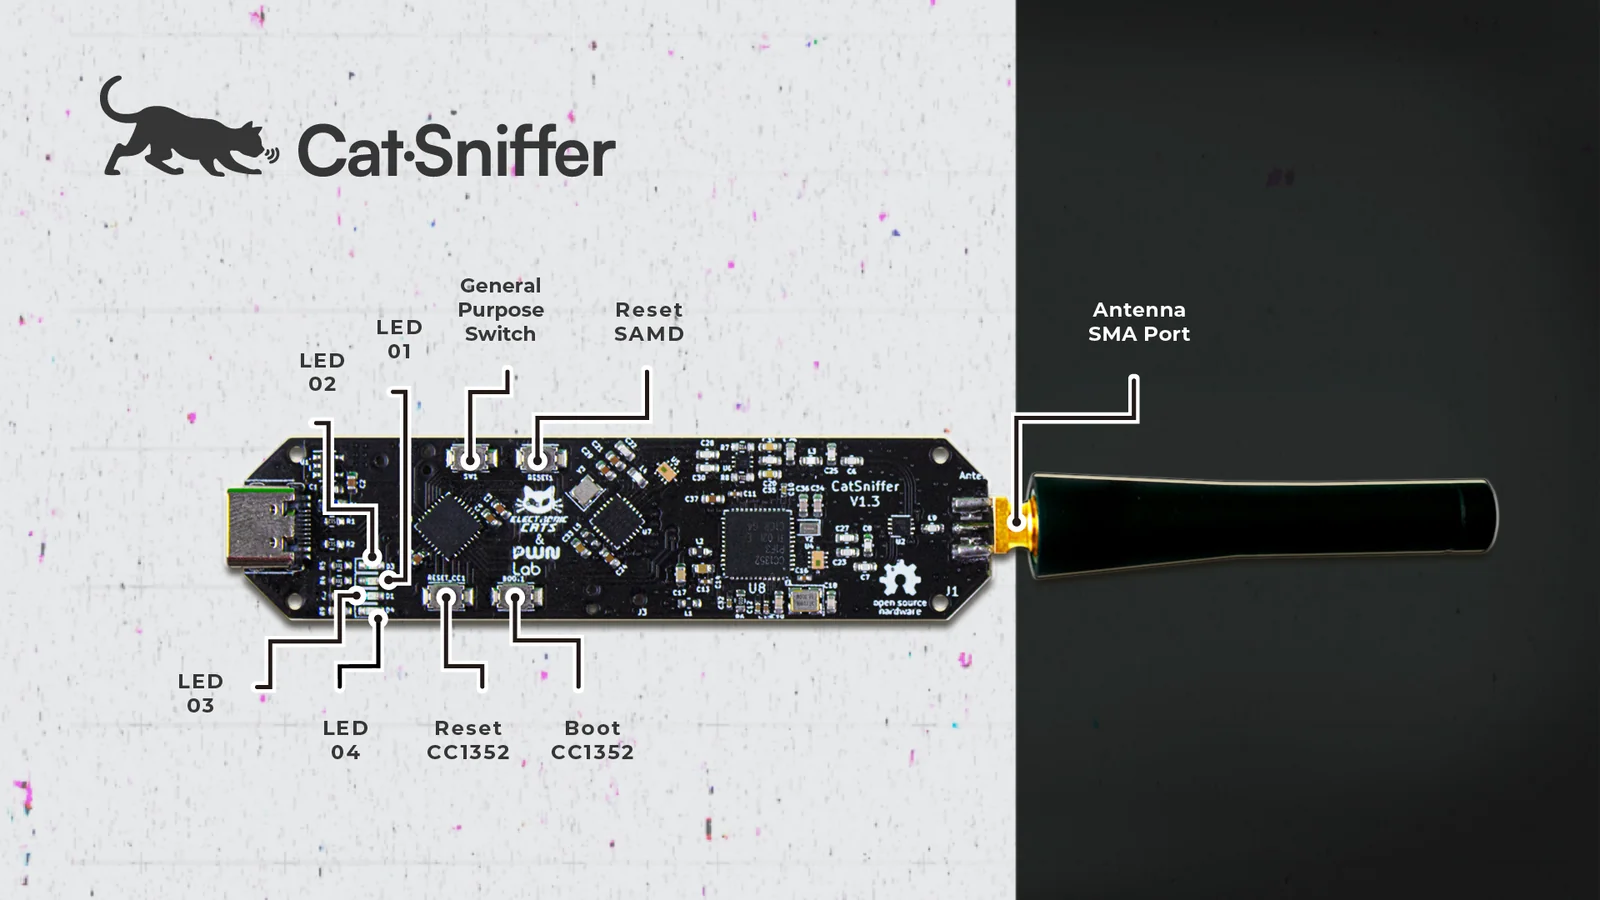
CatSniffer-Firmware preview

CatSniffer-Firmware

GitHubelectroniccats/catsniffer-firmware

مستودع البرامج الثابتة لـ CatSniffer، وهي لوحة أبحاث أمنية متعددة البروتوكولات لإنترنت الأشياء تدعم BLE وZigbee وSub-1 GHz والمزيد، مع إصدارات مبنية…
embedded-systems-securitybluetooth-securityiot-security+5
46منذ 2 أشهر
SPADE preview

SPADE

GitHubjdinovo/spade

مجموعة بيانات اكتشاف وتقييم هجمات SPaT
network-securityintrusion-detectioneducation+2
منذ 2 أشهر
WebKitGTK-DND-Fix preview

WebKitGTK-DND-Fix

GitHubsirredbeard/webkitgtk-dnd-fix

بحث واختبار خاص لاستعادة السحب والإفلات للملفات في WebKitGTK (متابعة لـ CVE-2025-13947)
vulnerability-analysisweb-securityeducation+1
منذ 2 أشهر
rootkit preview

rootkit

GitHubnurupo/rootkit

وحدة نواة لينكس تمنح صلاحيات الجذر، وتُخفي العمليات/الملفات، وتحمي نفسها من الإلغاء، مصممة لأغراض تعليمية على أنوية أوبونتو.

privilege-escalationpersistence-mechanismspost-exploitation
831منذ 2 سنوات
nuclei-cve-analyzer preview

nuclei-cve-analyzer

GitHubsw33ber/nuclei-cve-analyzer

# خط أنابيب استخبارات CVE يقارن الثغرات الأمنية العامة CVE مع قوالب Nuclei لتحديد التغطية المفقودة للثغرات، وتصنيف الأنواع، وترتيب الأولويات.
vulnerability-scannersvulnerability-analysisthreat-intelligence+2
منذ 2 أشهر
trippy preview

trippy

GitHubfujiapple852/trippy

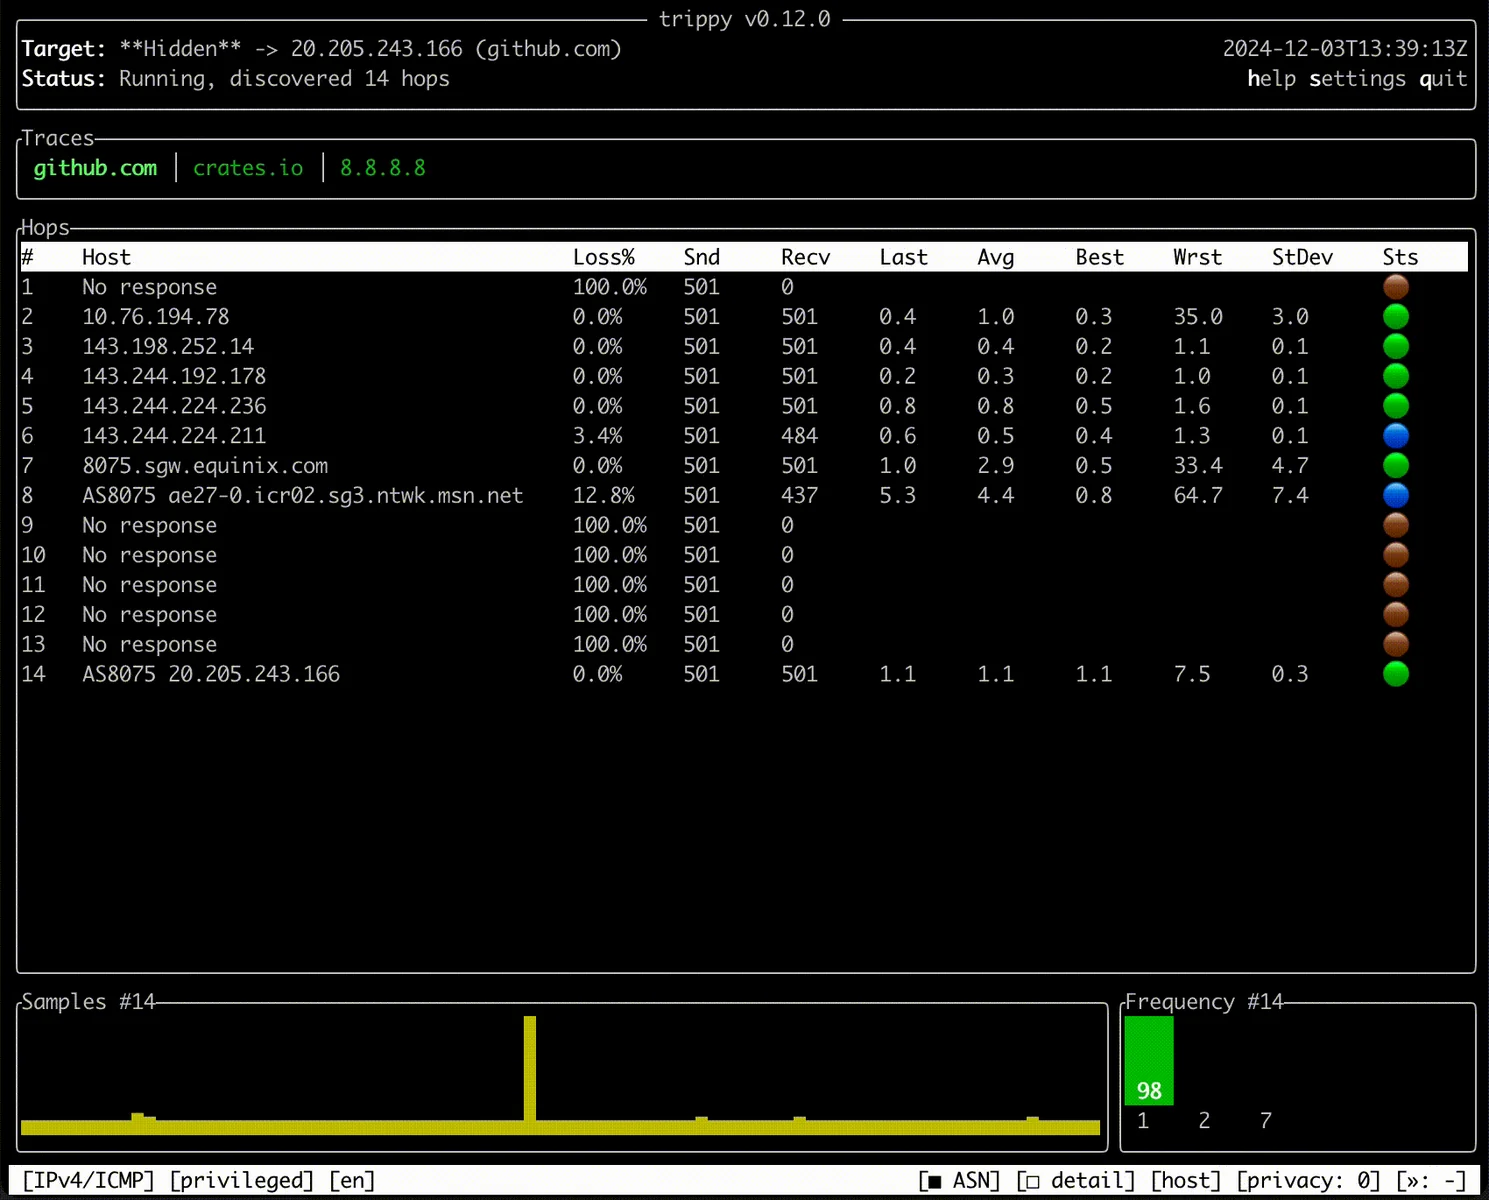
أداة تشخيص شبكة تجمع بين traceroute وping لتحليل مسارات الشبكة، وزمن الاستجابة، وفقدان الحزم مع واجهة طرفية تفاعلية.
general-purpose-utilitiesnetwork-mappinginformation-gathering+1
8.1kمنذ 4 أشهر
impostor preview

impostor

GitHublcky00/impostor

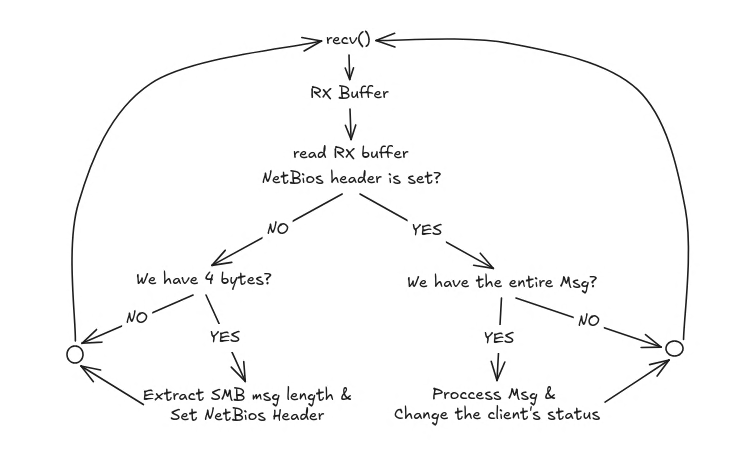
خادم SMB1 لاعتراض تجزئة NTLMv2، مكتوب بلغة C.
password-attacksexploitationnetwork-security+3
7منذ شهر واحد
LinusWare-Source-Code-Internal preview

LinusWare-Source-Code-Internal

GitHubtekkenbugattii/linusware-source-code-internal

محرك تشغيل مُهندَس عكسيًا لـ Roblox/Luau مع ربط الآلة الافتراضية (VM hooking)، وإعادة تعيين رموز العمليات (opcode remapping)، وتصعيد الصلاحيات…

privilege-escalationcode-analysisexploitation+3
4منذ 2 أشهر
Open-Source-Threat-Intel-Feeds preview

Open-Source-Threat-Intel-Feeds

GitHubbert-janp/open-source-threat-intel-feeds

يحتوي هذا المستودع على خلاصات Threat Intel مفتوحة المصدر وقابلة للاستخدام بحرية ويمكن استخدامها دون متطلبات إضافية. يتضمن أنواعًا متعددة مثل IP وURL…

ioc-managementosintthreat-feeds-aggregators+3
970منذ 18 ساعات
السابق1…555657…100التالي