
mousejack
 bastilleresearch/mousejack
أدوات بحث لثغرات MouseJack في الأجهزة اللاسلكية nRF24L01، بما في ذلك اكتشاف الأجهزة، والتقاط الحزم، ورسم خرائط الشبكة، ووميض البرامج الثابتة لاختبار…
packet-sniffing-analysisreconnaissanceexploitation+3
1.4k
bastilleresearch/mousejackأدوات بحث لثغرات MouseJack في الأجهزة اللاسلكية nRF24L01، بما في ذلك اكتشاف الأجهزة، والتقاط الحزم، ورسم خرائط الشبكة، ووميض البرامج الثابتة لاختبار…
 barnew-st/ecdsa-private-key-recovery
أداة بحث تشفيرية لتحليل ثغرات التوقيعات
 wadingporque/apkprobe
# مفكك APK وماسح الأسرار لأبحاث أمن أندرويد! استخرج مفاتيح API المسربة، وبيانات الاعتماد المكتوبة في الكود، ونقاط النهاية من ملفات APK. apk2url، كشف…
 microsoft/pqcrypto-lweke
مكتبة بلغة C تنفّذ FrodoKEM، وهي آلية تغليف مفاتيح ما بعد الكمومية مبنية على مسألة التعلّم مع الأخطاء، مع متغيرات لـ AES و SHAKE، بما في ذلك الوضعين…
 cckuailong/reapoc
مستودع نماذج إثبات (PoC) مفتوحة المصدر && أهداف قابلة للاختراق.
 gmh5225/crowarmor
سائق أمان لنواة لينكس يستخدم LSM لتقوية النظام، ومراقبة واستعادة سلامة جدول استدعاءات النظام (syscall table)، وحماية سجلات التحكم في المعالج (CPU…
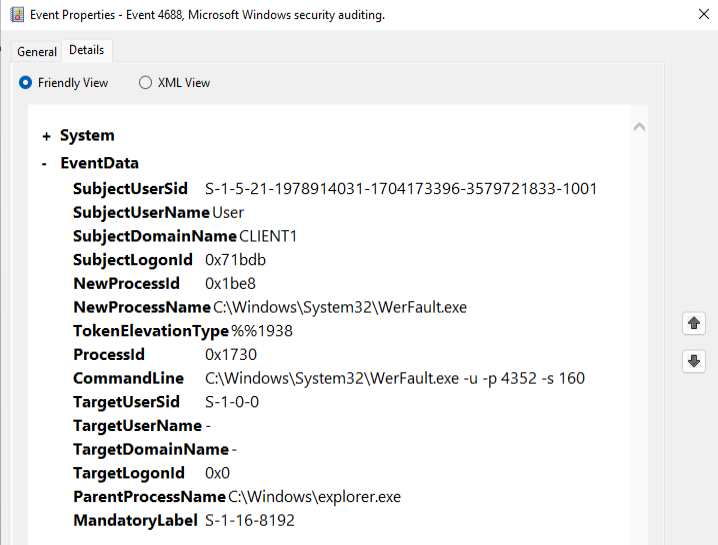 gmh5225/cs-dropspawn_bof
# CobaltStrike BOF لتفعيل Beacons باستخدام اختطاف دليل تطبيق DLL
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 pelock/jobfuscator
إخفاء كود مصدر جافا لحمايته من الهندسة العكسية، وفك الترجمة، وسرقة الملكية الفكرية. يعيد تسمية المتغيرات/الدوال، ويشفر السلاسل النصية، ويُعمّي تدفق…
 pelock/total-commander-ftp-password-recovery-tool-python
أداة استعادة كلمة مرور FTP الخاصة بـ Total Commander بلغة Python تتيح لك فك تشفير معلومات كلمة مرور حساب FTP لجميع إصدارات Total Commander التي تحتوي…
 kyllr-qwen/fufu-sec
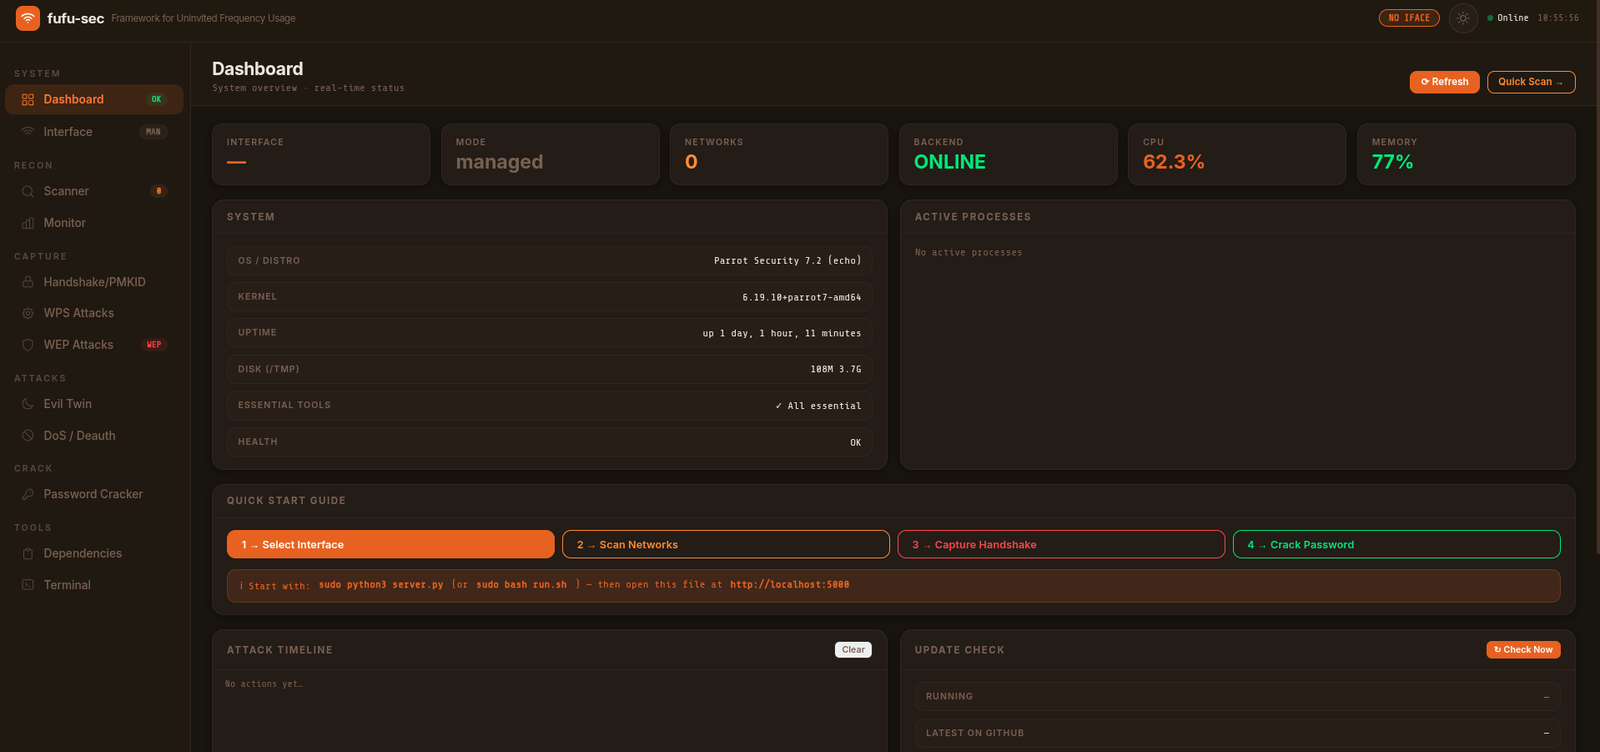
إطار عمل لاستخدام الترددات غير المدعوّة
 machine1337/fudcrypt
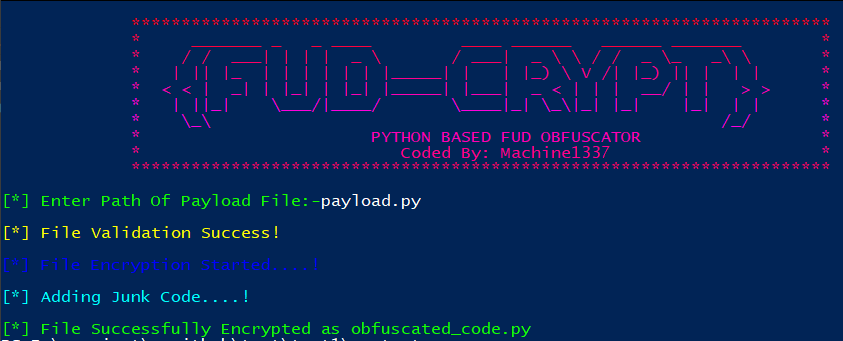
أداة تشفير مبنية على بايثون تعمل على إخفاء الحمولات (payloads) لتجاوز برامج مكافحة الفيروسات وأنظمة كشف الاستجابة للنقاط الطرفية (EDR)، مع توليد…
 machine1337/pyobfuscate
نص برمجي بسيط وفعّال لتشويش حمولات بايثون لجعلها غير قابلة للاكتشاف تمامًا (FUD).
 isecuritytw/seal-security-nuget-demo-net7
# نسخة .NET 7 من seal-security-nuget-demo: نفس قصة استغلال CVE-2024-21907، معاد توجيهها للعملاء المقيدين بـ .NET SDK 7.
 xiaoqimikko/tomcat-line-check
CVE-2026-24880: هل تنطبق نصيحة الترقية من Apache فعليًا على خادم Tomcat لديك؟ يكتشف الإصلاح من خلال وجود الفئة، وليس مقارنة الإصدارات. يغطي خطوط…
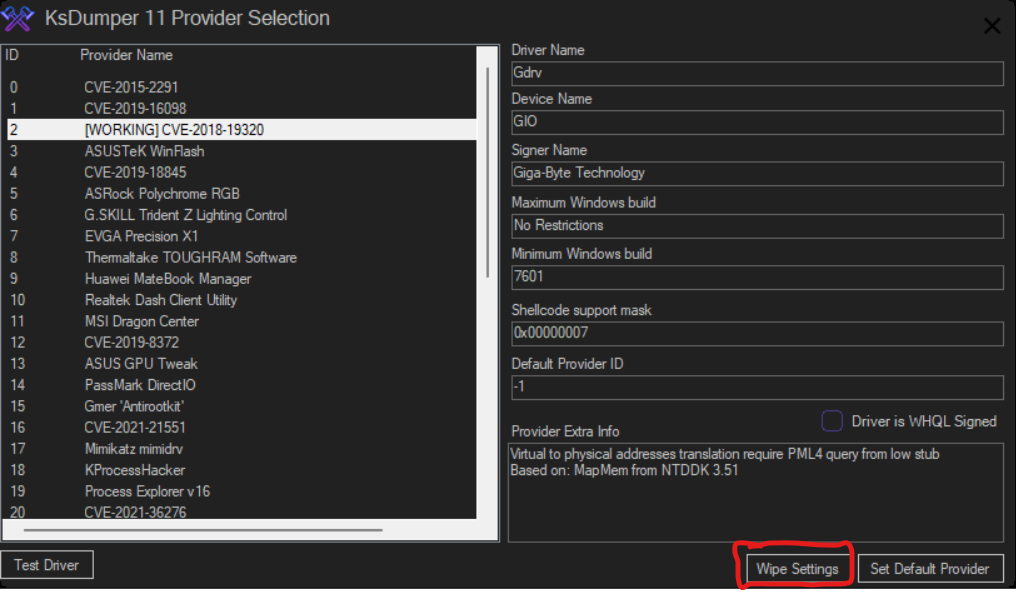 mastercodeon314/ksdumper-11
إحياء للأداة الكلاسيكية والأسطورية KsDumper
 threatlance-org/security-advisories
مستودع عام للتنبيهات الأمنية مع تقارير تفصيلية عن ثغرات CVE، بما في ذلك أوصاف الثغرات وتقييمات الخطورة وإرشادات المعالجة للمنتجات المتأثرة.
 foxirain/linux-kernel-codex-harness-v2
أداة بحث في ثغرات نواة لينكس مدركة للمصدر (Provenance-aware) تُستخدم في التحقيق في الثغرة الأمنية CVE-2026-53075