
shadow-repeater
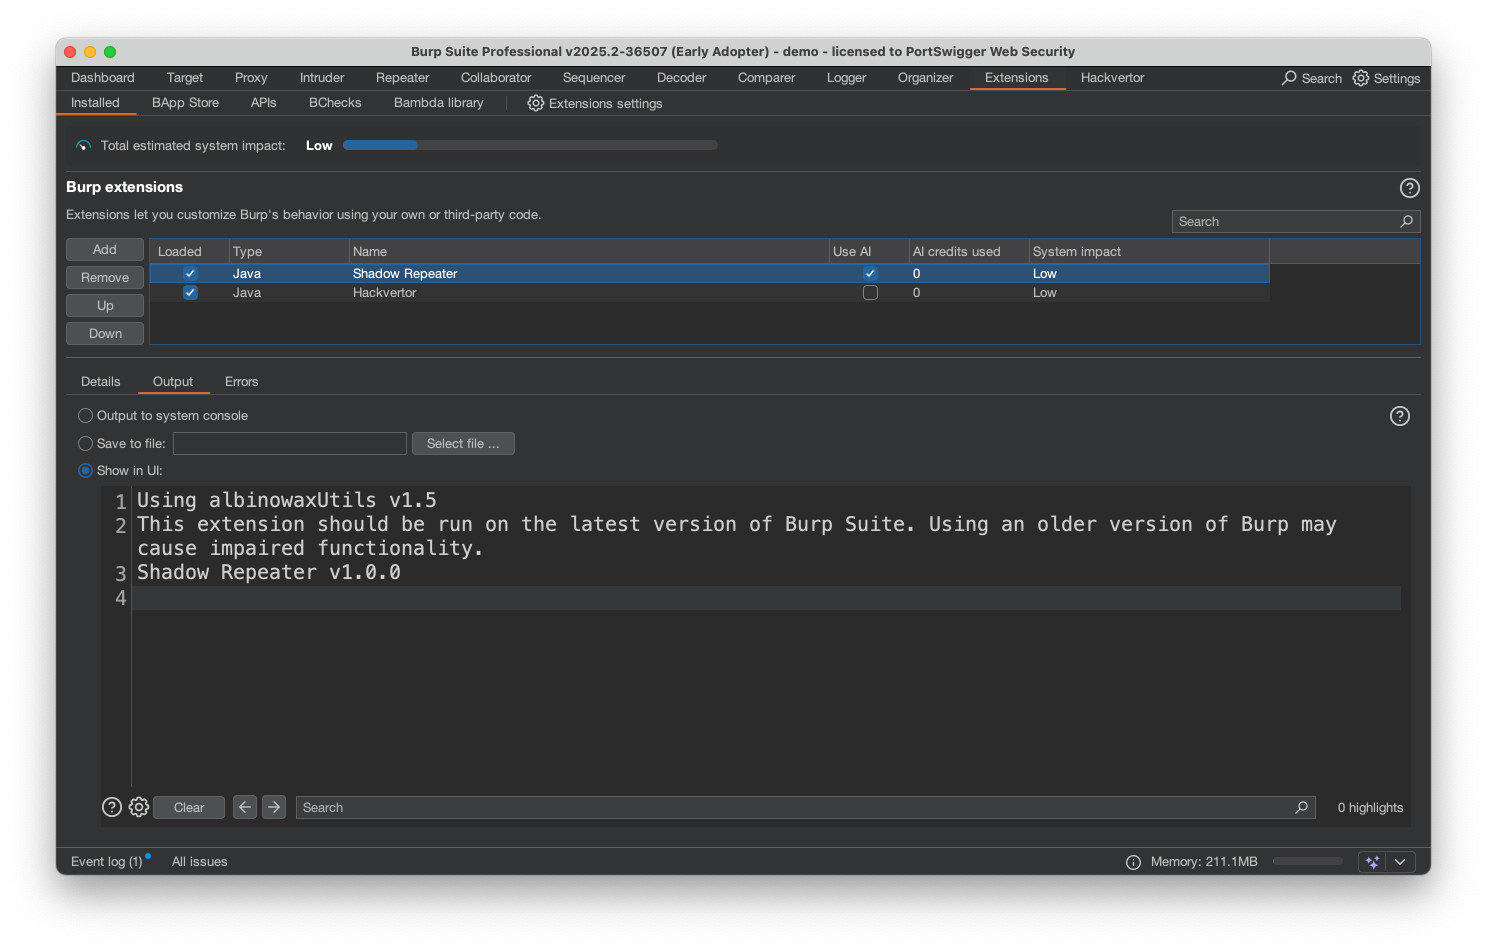
إضافة Burp Suite Repeater التي تقوم تلقائيًا بتغيير الحمولات وتحليل الاستجابات للكشف عن اجتياز المسار، وحقن SQL، وXSS، وغيرها من ثغرات الويب.

إضافة Burp Suite Repeater التي تقوم تلقائيًا بتغيير الحمولات وتحليل الاستجابات للكشف عن اجتياز المسار، وحقن SQL، وXSS، وغيرها من ثغرات الويب.

إضافات Burp Suite نموذجية توضح واجهة Montoya API، وتغطي معالجات HTTP والوكيل، وفحوصات المسح المخصصة، وحُمول Intruder، ومعالجة WebSocket، والتكامل مع…

Terminal-first attack surface intelligence engine. Built for speed, portability, and raw technical signal.

ملفات ARM الثنائية المُجمَّعة بشكل ثابت لتصحيح الأخطاء وتحليل وقت التشغيل

أداة OSINT لـ Reddit عبر اسم المستخدم. اكتشف المنشورات المفهرسة، والتعليقات، والمحتوى المحذوف والمباشر، وأنماط النشاط، والمعرّفات المكشوفة، ودرجة…

تحييد تقنيات مكافحة التنقيح في KEPServerEX

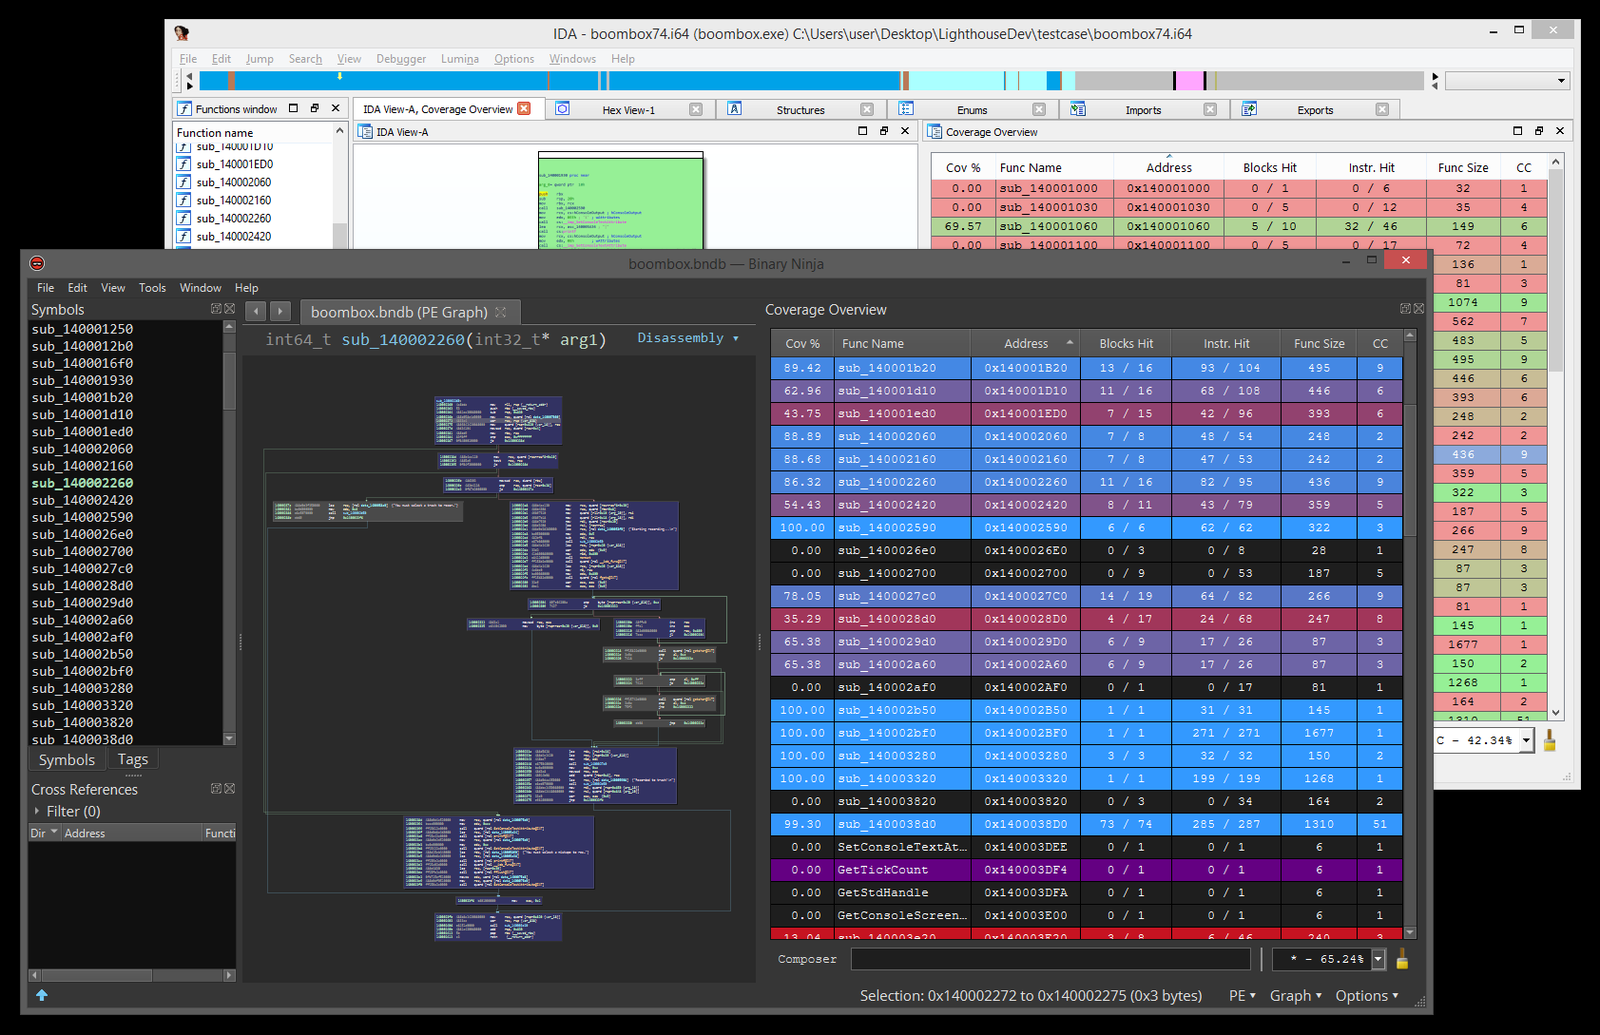
مستكشف التغطية لمهندسي الهندسة العكسية

مُشوِّه ثنائي موجَّه بالتغطية لنظامي Windows وmacOS وLinux وAndroid

Runtime Application Self Protection for Python web servers, serverless functions and MCP servers, detecting attacks, prompt injection and data leaks…

مرشح HTML متوافق مع المعايير مكتوب بلغة PHP

مجموعة من عروض مؤتمر Zero Day Initiative والأوراق البيضاء ومنشورات أبحاث الثغرات الأمنية التي تغطي تقنيات الاستغلال ونتائج الإفصاح.

أقنعة Hashcat من 8 إلى 14 حرفًا بناءً على تحليل 3.2 مليون تجزئة NTLM تم كسرها أثناء اختبار الاختراق

مُشوِّش بايثون بنسبة 100% من المستوى التالي.

يستخرج ويفك تشفير الحمولات الداخلية من عينات Donut obfuscator عبر اكتشاف توقيعات shellcode الخاصة بالمحمّل، وتحليل بنية DONUT_INSTANCE، واستخراج…

عدّ الأذونات المرتبطة بمجموعة بيانات اعتماد AWS

واجهة طرفية لتصفح وإعادة تشغيل سجلات AWS WAF v2 من CloudWatch وS3 وواجهة برمجة التطبيقات للعيّنات، مع تصفية YAML، وكشف المصادقة، وإعادة التشغيل عبر…

ارتباطات Python لـ VEX IR الخاص بـ Valgrind.

مجموعة من نصوص DFIR و OSINT بلغة Python لتحليل عينات LNK الخبيثة، واستخراج كائنات OLE من MHTML، وتجزئة favicons لتعقب مواقع التصيد الاحتيالي.