

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/jorianwoltjer/shodan-favicon-preimage
الاستخبارات مفتوحة المصدر (OSINT)الاستطلاعجمع المعلوماتالتشفيرالأدوات والمكوناتانتحال البصمة الرقمية
GitHubjorianwoltjer/shodan-favicon-preimage

shodan-favicon-preimage

أنشئ favicon ينتج أي hash مستهدف على Shodan

مشاركة
عرض المستودعالموقع الإلكتروني
338منذ 2 سنواتلم تتم المراجعة بعد

مُولِّد الصورة الأولية لأيقونة Shodan المفضلة

أنشئ أيقونة مفضلة (favicon) تُنتج أي قيمة تجزئة (hash) مستهدفة على Shodan

تنفّذ هذه الأداة طريقة القوة الغاشمة (brute force) لتوليد أي صورة أولية لخوارزمية Shodan http.favicon.hash. يمكنك، على سبيل المثال، جعل موقعك يظهر عند البحث عن قيمة تجزئة محددة من اختيارك:
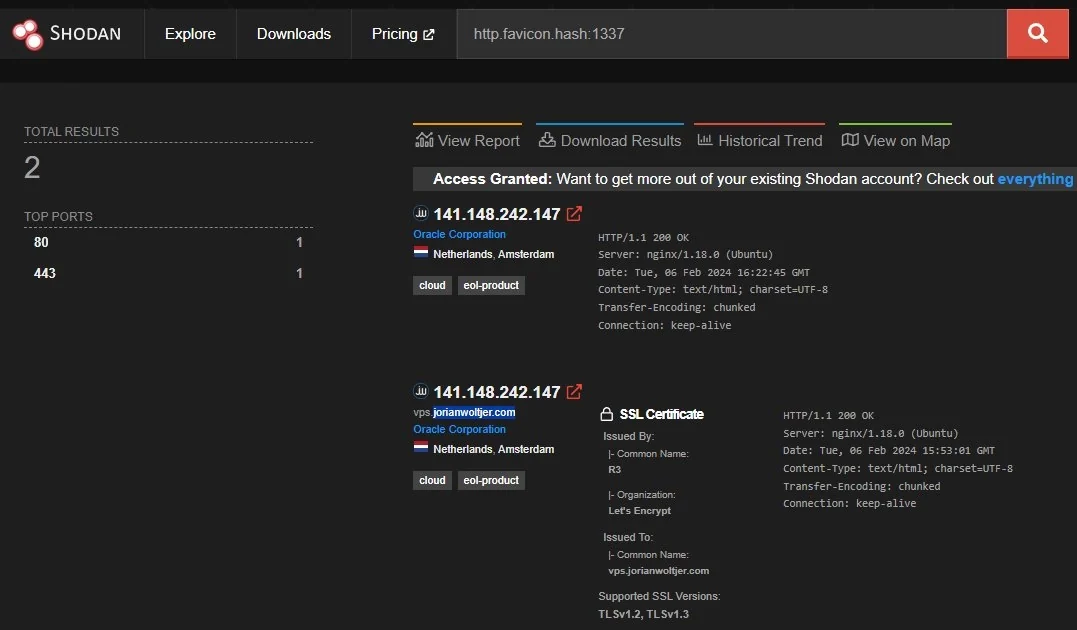
Shodan search result for `http.favicon.hash:1337` showing only jorianwoltjer.com

اقرأ المزيد عن الطريقة والتنفيذ في منشور مدونتي هنا:
"How I got a Shodan Favicon Hash = 1337"

التثبيت

أولاً، ثبّت Rust، لغة البرمجة التي بُني بها هذا المشروع لبنائه من المصدر. ثم تحوّله هذه الأوامر إلى ملف تنفيذي مُحسَّن:

git clone https://github.com/JorianWoltjer/shodan-favicon-preimage.git && cd shodan-favicon-preimage
cargo build --release
./target/release/shodan-favicon-preimage --help

الاستخدام

Usage: shodan-favicon-preimage [OPTIONS] <INPUT> [TARGET]

Arguments:
  <INPUT>   File to compute hash on
  [TARGET]  The target hash to find (32 bits) [default: 1337]

Options:
  -o, --output <OUTPUT>  Output file to store the base64 encoded content [default: output.b64]
  -h, --help             Print help

خذ أي ملف .ico موجود، ومرّره كوسيط أول. اختيارياً، اختر قيمة تجزئة مستهدفة مختلفة عن القيمة الافتراضية 1337:

$ shodan-favicon-preimage favicon.ico 31337
Aligning input...
State: 2363324422 @ 20948 bytes
Starting search...
SUCCESS: Found hash=31337 for input 4107189463 ("17zO9A==\n")
Wrote result to "output.b64"
Decode it using `base64 -di "output.b64" > output.ico`

سيكون ملف output.b64 هو الشكل المُرمَّز الذي يُنتج قيمة التجزئة المستهدفة عبر MurmurHash3، لكن يمكنك فك ترميزه إلى ملف .ico عادي أيضاً. بعد ذلك يمكن استخدام verify.py للتحقق مما إذا كانت قيمة التجزئة صحيحة بالفعل:

$ base64 -di "output.b64" > output.ico
$ ./verify.py output.ico 
31337

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    391
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    249

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





