soufianecyber/quantum-safe-migration
مجموعة أدوات بمستوى المؤسسات لتدقيق وترحيل البنية التحتية القديمة إلى التشفير الهجين لما بعد الكم (PQC).



مجموعة أدوات للترحيل إلى التشفير ما بعد الكمي لـ Nginx وOpenSSH.
QSM هي مجموعة أدوات مفتوحة المصدر تقوم بتدقيق إعدادات التشفير القديمة وترحيلها إلى التشفير الهجين ما بعد الكمي (PQC). وهي تستهدف ناقل التهديد "الحصاد الآن، وفك التشفير لاحقاً" (HNDL) من خلال محاكاة تأثير خوارزمية شور وأتمتة عمليات الترحيل الهجينة على الأنظمة القائمة على Debian.
⚠️ مبدأ معماري صارم: لا تسمح QSM أبداً بنشر تشفير ما بعد كمي خالص. تفرض جميع العمليات نموذجاً هجيناً يجمع بين الخوارزميات الكلاسيكية وخوارزميات PQC (ECDSA P-256 + ML-DSA-65 للمصادقة؛ X25519 + ML-KEM-768 لتبادل المفاتيح).
QSM هي إثبات مفهوم وظيفي، وليست أداة إنتاجية معتمدة. يُرجى قراءة هذا القسم بعناية قبل الاعتماد عليها في البيئات الحرجة.
يستخدم الأمر --simulate نموذجاً تحليلياً مبسّطاً لتقدير موارد
خوارزمية شور — وليس دائرة كمومية مُجمّعة:
O(bits³)logical_qubits × 1000 (بافتراض التصحيح السطحي)ينتج عن ذلك تقديرات بترتيب الحجم، وليست تنبؤات دقيقة. تعتمد متطلبات موارد الحاسوب الكمي ذي الصلة التشفيرية (CRQC) في الواقع على عمق الدائرة، ودقة البوابات، وحمل تصحيح الأخطاء، ومعمارية العتاد. ولا تزال هذه مجالات بحث نشطة.
تمثل الأرقام الناتجة (مثل "~99 يوماً لـ ECC-256") حداً أدنى نظرياً في ظل الافتراضات المذكورة، وليست قياساً على أي جهاز موجود. لا يوجد اليوم أي حاسوب كمي ذي صلة تشفيرية (CRQC).
يقوم الأمر --migrate بتعديل ملفات الإعدادات لحقن مجموعات
التشفير الهجينة. وهو لا يقوم بما يلي:
liboqs أو oqs-providerيجب عليك التأكد من تثبيت oqs-provider وتحميله كي يتم اعتماد أسماء
التشفير المحقونة. اختبر جميع عمليات الترحيل في بيئة غير إنتاجية أولاً.
تم التحقق من QSM على:
tests/)ولم يتم اختبارها تحت الضغط على نطاق واسع، أو تحت الحمل، أو عبر بيئات متنوعة. تعامل معها على أنها تنفيذ مرجعي وكلّفها لتلائم بنيتك التحتية.
تستهدف QSM معايير NIST النهائية:
| FIPS | الخوارزمية | استخدام QSM |
|---|---|---|
| FIPS 203 | ML-KEM | تبادل المفاتيح (ML-KEM-768) |
| FIPS 204 | ML-DSA | المصادقة (ML-DSA-65) |
المصطلحات: كان "Kyber" و"Dilithium" هما الاسمين الرمزيين قبل التوحيد المستخدمين خلال مسابقة NIST. تستخدم المعايير النهائية ML-KEM وML-DSA على التوالي. وتستخدم QSM الأسماء الموحدة في كل مكان.
صُمم QSM ليعمل بشكل تكيّفي عبر البيئات المختلفة:
liboqs
لترقيع طبقات الإعدادات بشكل ذرّي مع منطق تراجع
موثّق بتحقق المجموع الاختباري.# Clone and enter the vault
git clone https://github.com/soufianecyber/Quantum-Safe-Migration
cd Quantum-Safe-Migration
# Initialize virtual environment
python3 -m venv venv
source venv/bin/activate
# Install dependencies
pip install -r requirements.txt
python3 qsm.py --preflight
# 1. Run Quantum Attack Simulation on target assets
python3 qsm.py --simulate --target example.com
python3 qsm.py --simulate --keyfile ./test_legacy_key.pem

# 2. Preview Hybrid Migration Block (Safe Dry-Run)
python3 qsm.py --migrate --target nginx --config ./dummy_nginx.conf --dry-run

# 3. Apply Production Migration (Requires Sudo)
sudo venv/bin/python3 qsm.py --migrate --target nginx --config /etc/nginx/nginx.conf
sudo venv/bin/python3 qsm.py --migrate --target sshd --config /etc/ssh/sshd_config

# 4. Atomic Rollback Checksum Restoration
sudo venv/bin/python3 qsm.py --rollback --target /etc/nginx/nginx.conf
sudo python3 qsm.py --preflight
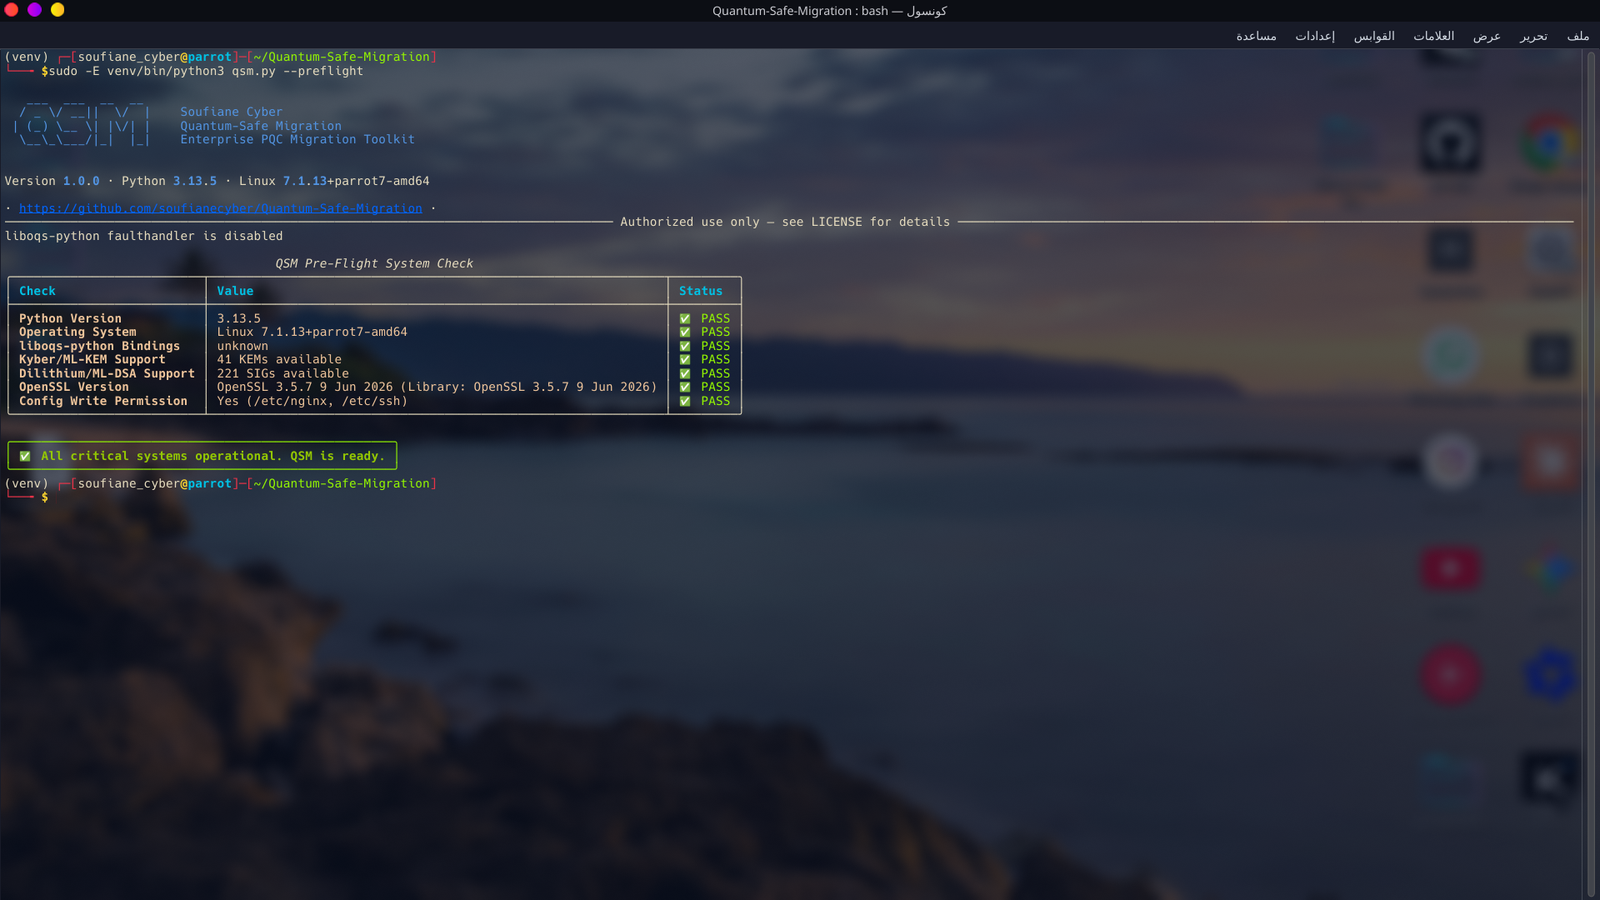
يتحقق من إصدار Python، وارتباطات liboqs، وتوفر ML-KEM/ML-DSA، وOpenSSL.
python3 qsm.py --simulate --target google.com
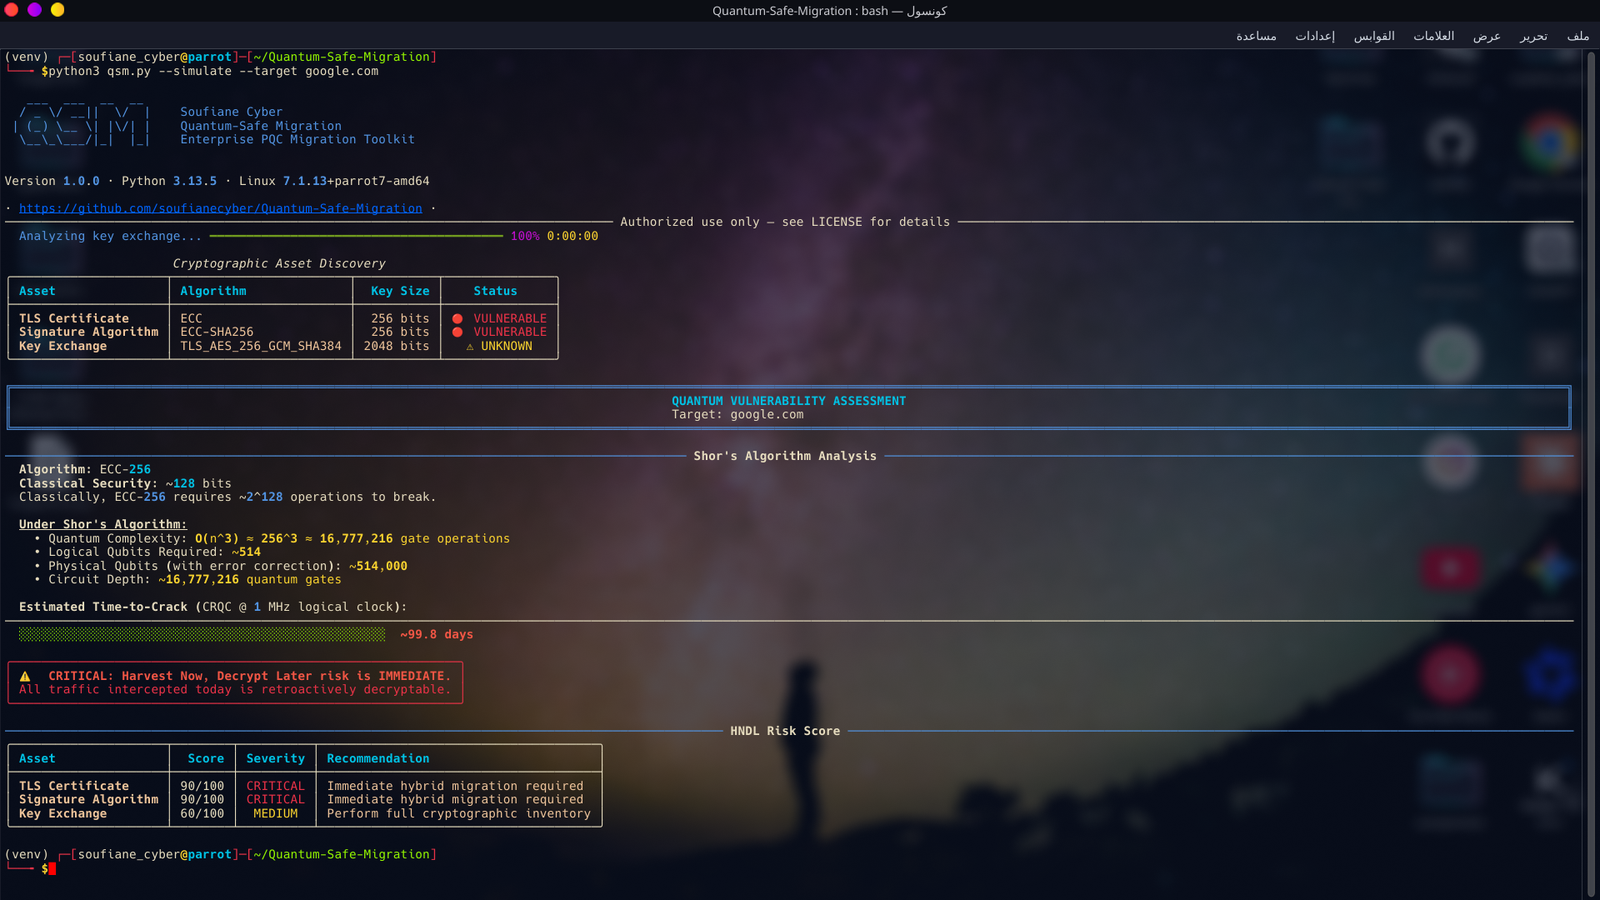
يكتشف ECC-256 على google.com ويحسب زمن الكسر باستخدام خوارزمية Shor.
sudo python3 qsm.py --migrate --target nginx --config /etc/nginx/nginx.conf --dry-run
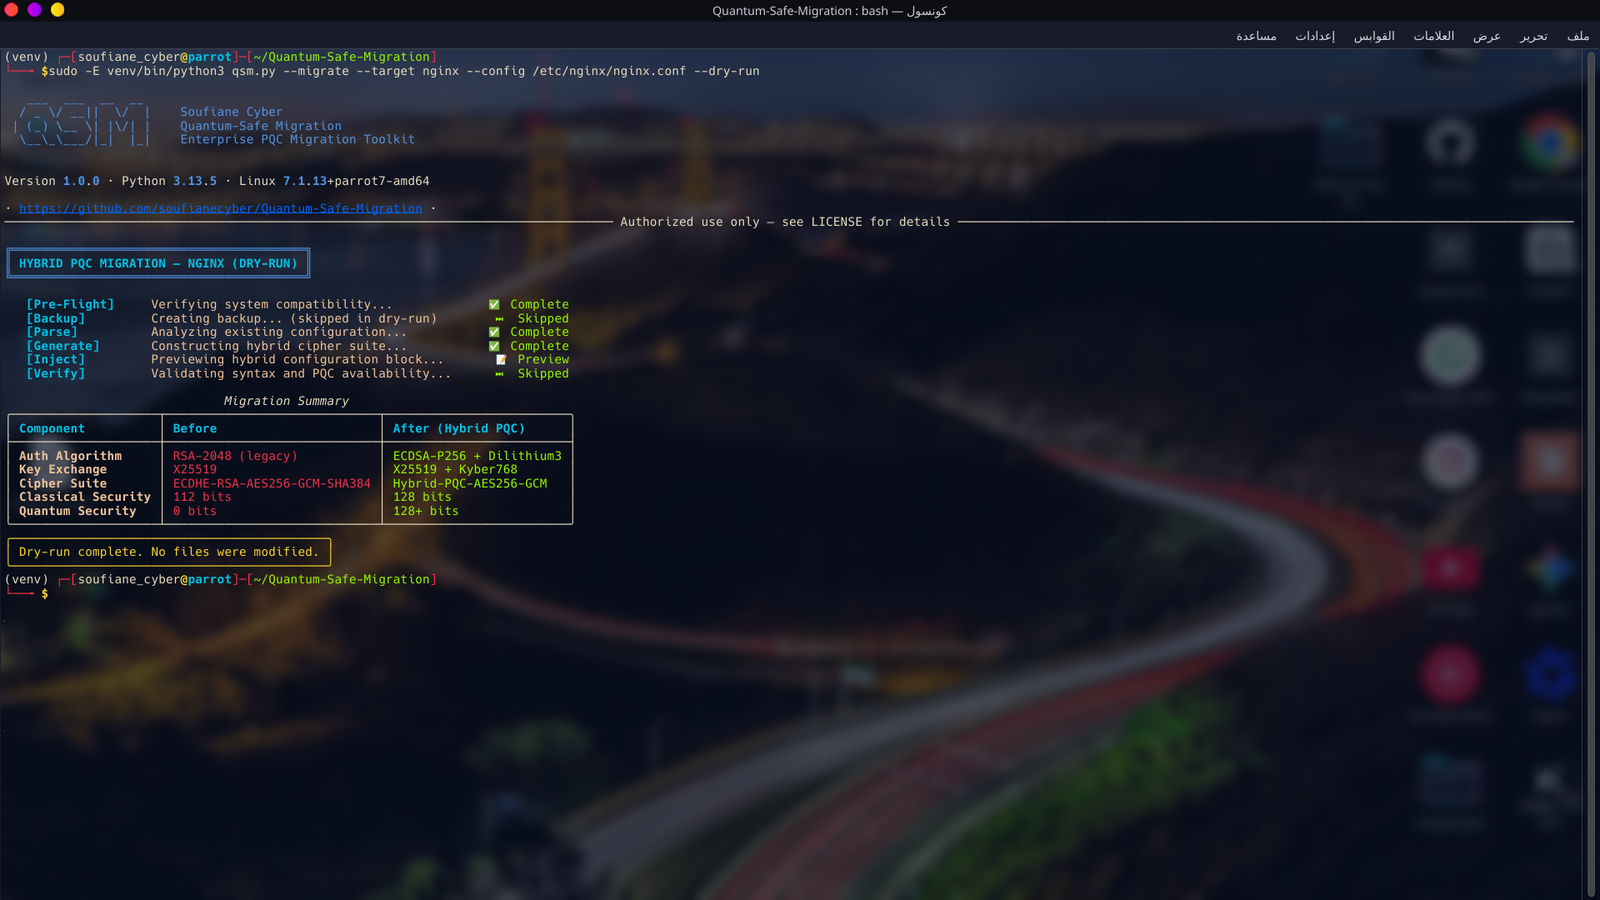
معاينة لحقن حزمة التشفير الهجينة — لم يتم تعديل أي ملفات.
يُوزَّع بموجب ترخيص MIT. راجع LICENSE للتفاصيل.
إخلاء المسؤولية: صُمِّمت هذه المجموعة من الأدوات حصريًا لأغراض الاختبار المصرَّح به والتحقق من ترحيل البنية التحتية.
Soufiane Cyber
liboqsإذا ساعدك QSM في تأمين بنيتك التحتية ضد التهديدات الكمومية، فيرجى التفكير في منحه نجمة على GitHub. فهذا يساعد المشروع على اكتساب الظهور والوصول إلى المزيد من فرق الأمن التي تحتاجه.